

Aplikacje
Rejestracja aplikacji do Single Sign-On przez OpenID Connect, SAML 2.0 lub WS-Federation, z katalogu lub własnych, oraz kontrola dostępu.
Aplikacja to wszystko, do czego użytkownicy logują się przez platformę: aplikacja webowa, mobilna, single-page, serwis wywołujący API lub starsza aplikacja firmowa. Rejestracja aplikacji ustanawia zaufanie między nią a Single Sign-On platformy i określa, jak platforma ma wydawać dla niej tokeny lub Assertions.
Aplikacjami zarządza się w Admin Console w Integracje → Aplikacje.
Strona Aplikacje
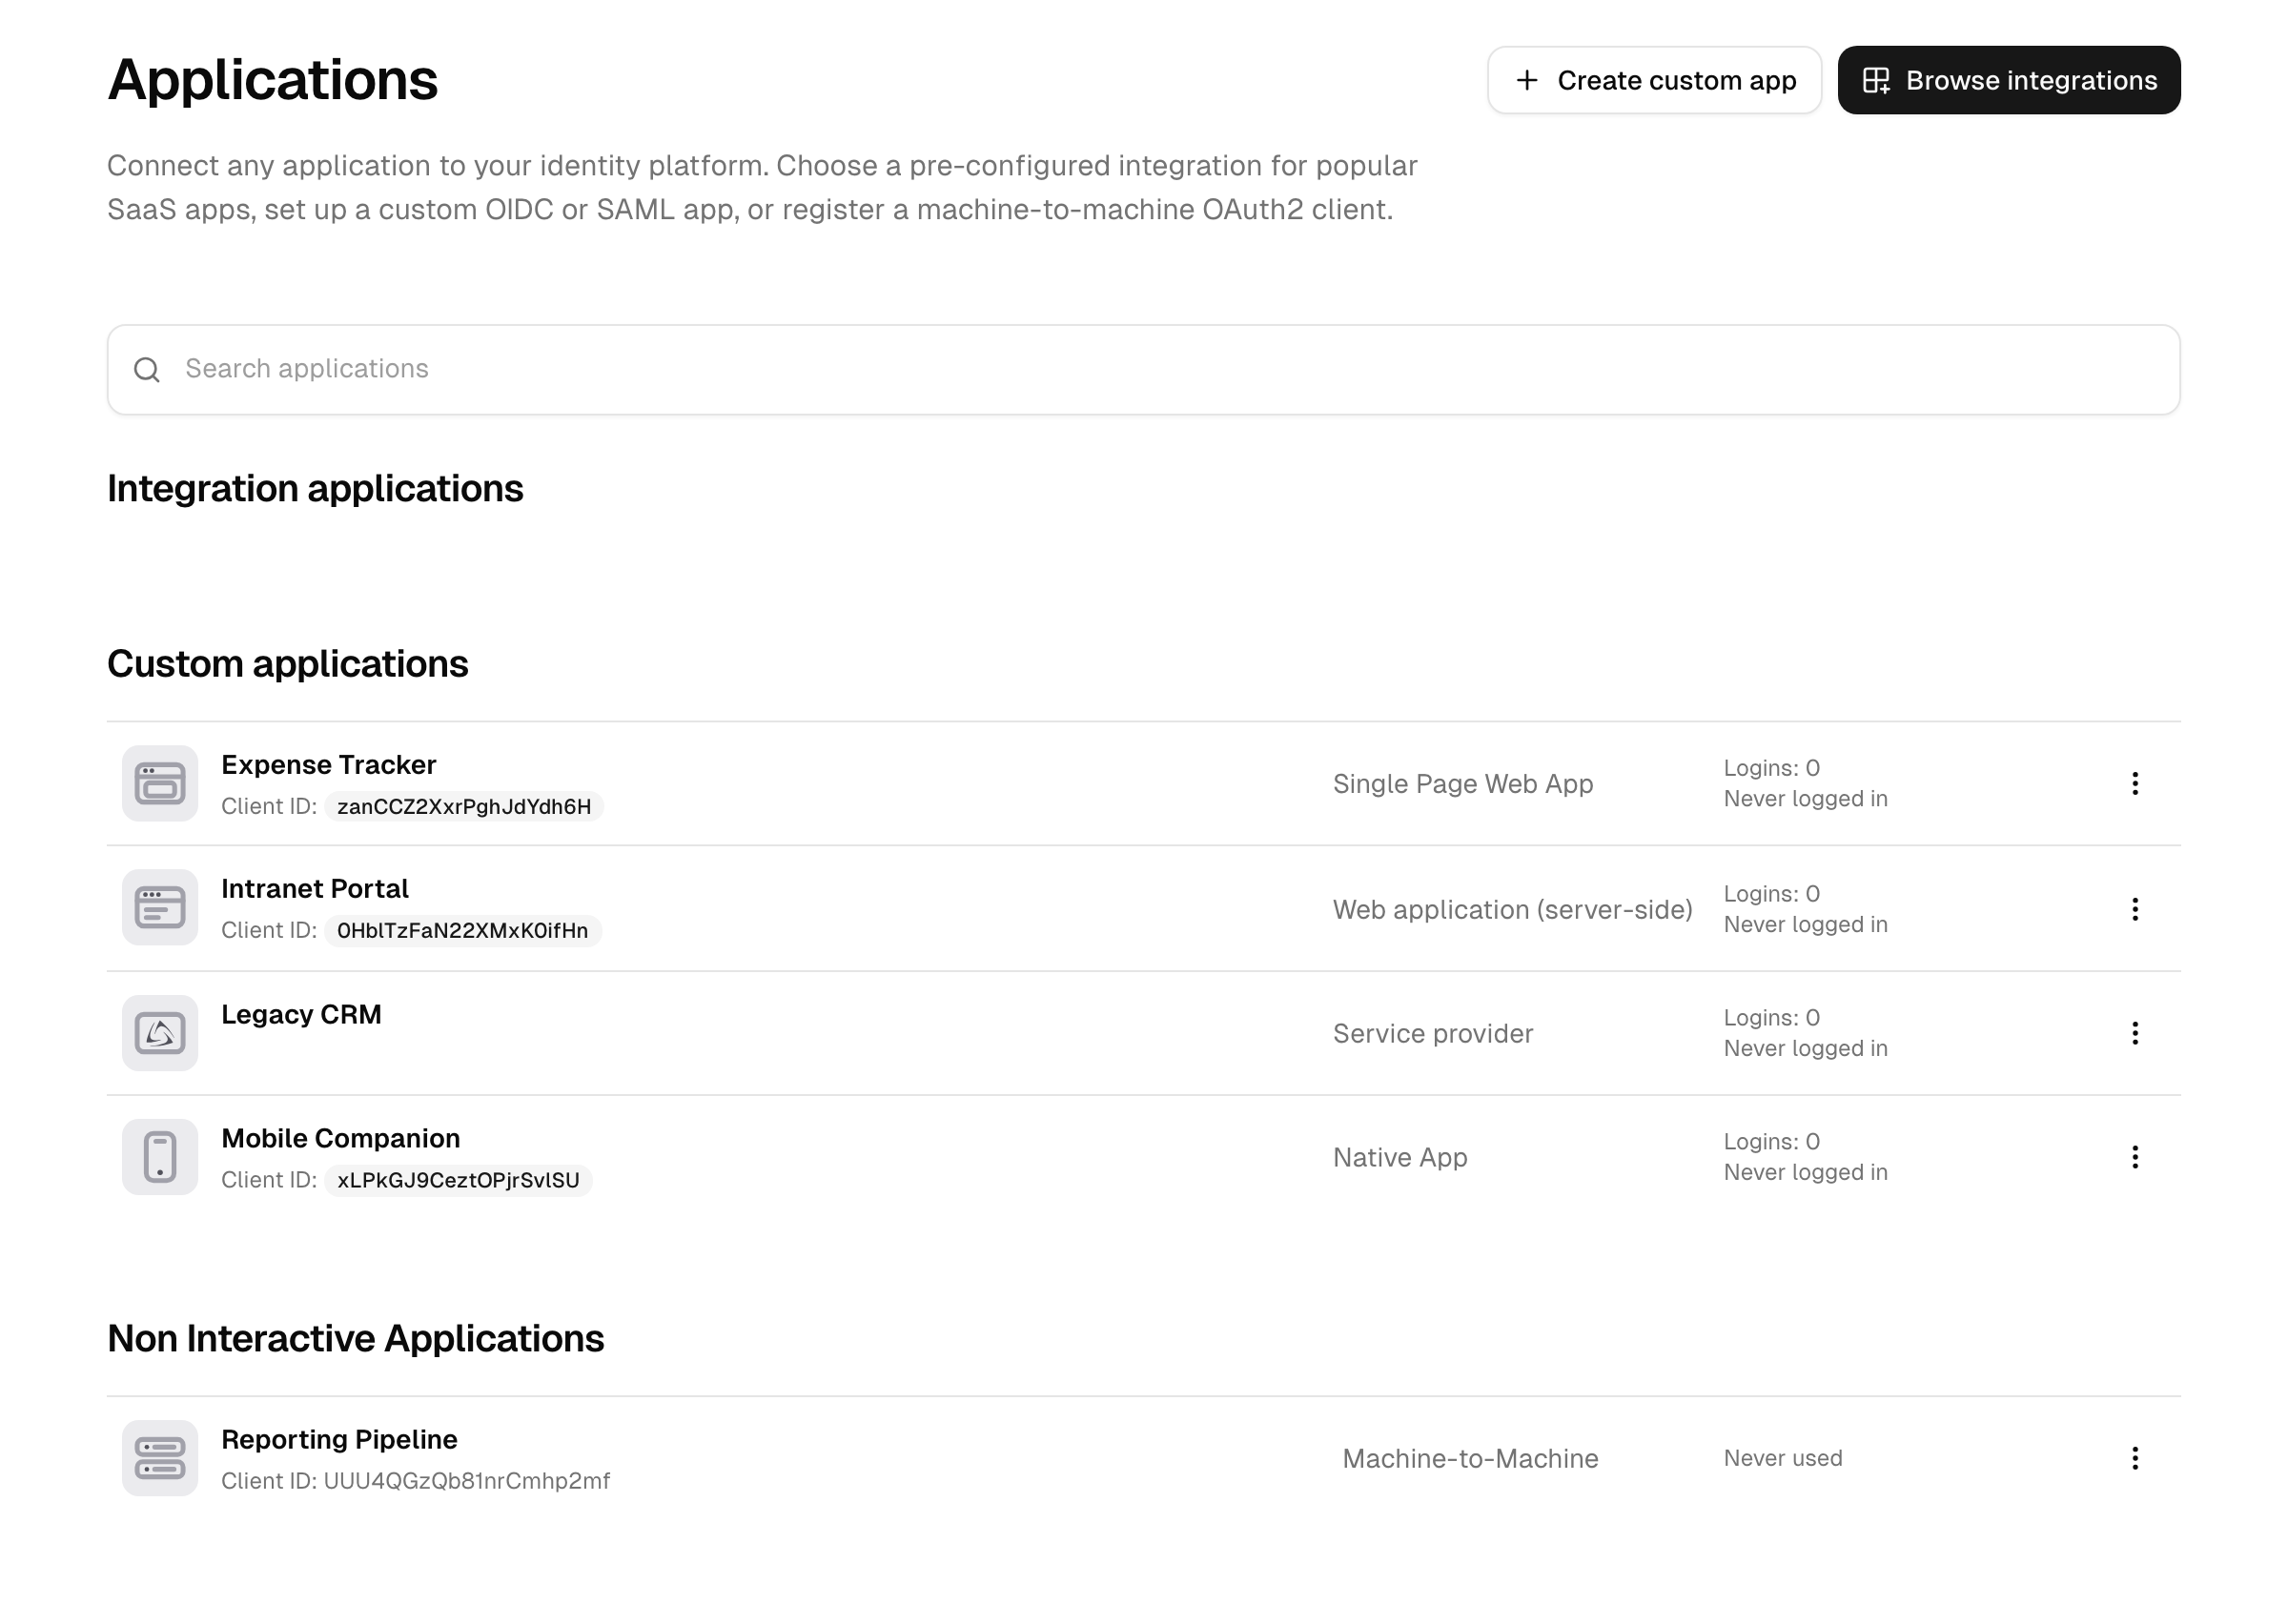
Strona Aplikacje zawiera wszystkie zarejestrowane aplikacje, podzielone na trzy karty:
- Aplikacje: aplikacje, do których logują się ludzie, w dwóch sekcjach. Aplikacje integracji to aplikacje dodane z wbudowanego katalogu (oznaczone jako Integracja SSO), z domyślnymi ustawieniami protokołu dostawcy. Aplikacje niestandardowe to interaktywne aplikacje skonfigurowane samodzielnie dla OIDC, SAML lub WS-Federation.
- Maszyny: serwisy machine-to-machine, które uwierzytelniają się za pomocą client secret i przez które nigdy nie loguje się człowiek, oraz aplikacje wyłącznie do provisioningu.
- Rejestracje dynamiczne: initial access tokens i aplikacje, które zarejestrowały się samodzielnie. Zobacz Dynamiczna rejestracja klientów.
Każdy wiersz pokazuje aktywność logowania aplikacji: liczbę logowań i czas ostatniego dostępu albo Nigdy nie zalogowano (aplikacje interaktywne) / Nigdy nie użyto (machine-to-machine), jeśli aplikacja nigdy nie była wywoływana.
Pole wyszukiwania nad listą filtruje bieżącą kartę według nazwy, typu, client ID lub integracji. Gdy liczba aplikacji zbliża się do limitu planu, u góry pojawia się baner z informacją o limicie.
Nową aplikację tworzą dwa przyciski: Przeglądaj integracje (katalog) i Utwórz aplikację niestandardową. Najpierw warto przeszukać katalog: tworzenie aplikacji niestandardowej ma sens tylko wtedy, gdy dla danego systemu nie istnieje integracja.
Protokoły
Platforma wydaje tożsamość przez trzy protokoły. Protokół wybiera się podczas tworzenia aplikacji:
- OpenID Connect (OIDC): nowoczesny standard dla aplikacji webowych, single-page, mobilnych i machine-to-machine. Obsługuje przepływ authorization code z PKCE, refresh tokens, grant device authorization, client credentials i back-channel logout.
- SAML 2.0: ugruntowany standard firmowego SSO. Platforma działa jako Identity Provider i wydaje podpisane (opcjonalnie szyfrowane) Assertions, obsługując logowanie inicjowane przez IdP i przez SP oraz Single Logout.
- WS-Federation: dla starszych Relying Parties zorientowanych na Microsoft (na przykład Exchange OWA). Platforma wydaje podpisane tokeny SAML 1.1 przez Security Token Service.
Który protokół wybrać
OIDC należy wybierać zawsze, gdy to możliwe: dla wszystkiego, co tworzy się samodzielnie, i dla każdej aplikacji dostawcy, która go obsługuje. Obejmuje każdy typ aplikacji, od aplikacji przeglądarkowych po machine-to-machine, i to w nim dostępne są nowsze mechanizmy bezpieczeństwa (PKCE, DPoP, profile Financial-grade API, Token Exchange). SAML 2.0 należy wybrać, gdy aplikacja nie obsługuje niczego innego, co wciąż jest częste w ugruntowanym oprogramowaniu firmowym; doświadczenie logowania użytkowników jest takie samo. WS-Federation istnieje dla starszych Relying Parties; nie należy go wybierać dla nowych wdrożeń.
Typy aplikacji
Podczas tworzenia aplikacji niestandardowej wybiera się typ, który ustawia rozsądne wartości domyślne protokołu i decyduje, która konfiguracja jest wyświetlana:
| Typ | Protokół | Zastosowanie |
|---|---|---|
| Aplikacja webowa (po stronie serwera) | OIDC | Aplikacje webowe działające po stronie serwera, które mogą zachować poufność client secret. |
| Aplikacja single-page | OIDC | Aplikacje przeglądarkowe bez backendu; uwierzytelnianie z PKCE, bez client secret. |
| Aplikacja natywna | OIDC | Aplikacje mobilne i desktopowe; uwierzytelnianie z PKCE, bez client secret. |
| Aplikacja urządzenia | OIDC | Urządzenia o ograniczonych możliwościach wprowadzania danych, korzystające z przepływu device authorization. |
| Machine-to-machine | OIDC | Dostęp serwis-serwis z grantem client credentials; bez interaktywnego logowania. |
| Aplikacja SAML | SAML 2.0 | Service Provider SAML, który ufa platformie jako swojemu Identity Provider. |
| Aplikacja WS-Federation | WS-Federation | Relying Party, która konsumuje tokeny SAML 1.1. |
| Provisioning-only | – | Aplikacja, do której wyłącznie przekazuje się konta, bez Single Sign-On. Zobacz Provisioning aplikacji. |
To, czy aplikacja może zachować poufność sekretu (web, machine-to-machine), czy nie (single-page, natywna, urządzenia), decyduje o sposobie uwierzytelniania wobec endpointu tokenów i o tym, czy wydawany jest client secret. Po wybraniu typu platforma dopasowuje do niego dozwolone typy grantów i odpowiedzi; nie ustawia się ich ręcznie.
Wybór typu OIDC według sposobu wdrożenia
W przypadku niestandardowej aplikacji OIDC typ należy dobrać do miejsca uruchamiania kodu i danych uwierzytelniających, które aplikacja potrafi chronić:
| Sposób wdrożenia | Typ | Dane uwierzytelniające | Zalecany przepływ |
|---|---|---|---|
| Aplikacja webowa po stronie serwera (z backendem, który może przechowywać sekret) | Aplikacja webowa (po stronie serwera) | Client secret (confidential) | Authorization code |
| Aplikacja single-page (działa w przeglądarce) | Aplikacja single-page | Brak (klient publiczny) | Authorization code + PKCE |
| Aplikacja mobilna / desktopowa | Aplikacja natywna | Brak (klient publiczny) | Authorization code + PKCE |
| Serwis backendowy bez użytkownika (serwer-serwer) | Machine-to-machine | Client secret (confidential) | Client credentials, zobacz APIs |
Klient publiczny (single-page, natywny, urządzenia) nie potrafi bezpiecznie przechowywać sekretu, więc nigdy nie otrzymuje użytecznego client secret i chroni wymianę authorization code za pomocą PKCE. Typu confidential należy używać tylko wtedy, gdy aplikacja może przechowywać sekret po stronie serwera.
Aplikacja przeglądarkowa może wywoływać endpointy token i userinfo wyłącznie z originu (schemat, host i port) jednego ze swoich redirect URI; żądania z każdego innego originu są odrzucane.
Dodawanie aplikacji
Z katalogu
Katalog zawiera gotowe integracje dla popularnych aplikacji. Każda ma właściwe ustawienia domyślne protokołu, prowadzoną konfigurację z dokładnymi wartościami do wklejenia w aplikacji docelowej oraz, jeśli jest dostępny, szablon provisioningu. Dodawanie odbywa się w dwóch etapach:
- Przejść do Integracje → Aplikacje, wybrać Przeglądaj integracje i wskazać aplikację.
- Przeczytać ekran wymagań wstępnych i zgody. Wymienia on, czego integracja potrzebuje (na przykład konta administratora w systemie docelowym) i jakiego dostępu będzie używać. Aby kontynuować, należy go potwierdzić.
- Wypełnić krótki formularz konfiguracji właściwy dla integracji (na przykład domenę lub subdomenę aplikacji) i utworzyć aplikację.
- Aplikacja zostaje utworzona z już zastosowanymi ustawieniami domyślnymi z katalogu; jej konfigurację można następnie dopracować na kartach opisanych poniżej.
Kilka zachowań katalogu, o których warto wiedzieć:
- Integracje jednoinstancyjne można skonfigurować tylko raz: jeśli jedna jest już skonfigurowana, katalog blokuje drugą. Większość integracji można dodać wielokrotnie (na przykład po jednej na środowisko).
- Wyłączonych pozycji katalogu nie można dodać; są widoczne informacyjnie, ale przepływ tworzenia je odrzuca.
- Niektóre pozycje katalogu są provisioning-only: tworzą konta w systemie docelowym, ale nie zapewniają logowania. Zobacz Provisioning aplikacji.
- Kafelki katalogu mają etykietę dojrzałości. Dobrze ugruntowana integracja nie ma żadnej; nowsza jest oznaczona jako beta (działa, wciąż jest dopracowywana) lub experimental (wczesna, może się zmienić). W środowisku produkcyjnym należy preferować stabilne integracje, a integrację beta lub experimental przetestować, zanim zacznie się na niej polegać.
Każda integracja z katalogu zawiera w przepływie tworzenia prowadzoną konfigurację z dokładnymi wartościami do wklejenia w aplikacji docelowej (oraz, jeśli provisioning jest obsługiwany, z krokami SCIM). Kroki dla poszczególnych aplikacji znajdują się w tej prowadzonej konfiguracji, a nie w tej dokumentacji, dzięki czemu pozostają zgodne z integracją.
Wskazówka decyzyjna: przed utworzeniem aplikacji niestandardowej należy przeszukać katalog. Integracja z katalogu oszczędza konfigurowania protokołu oraz, jeśli jest dostępne, mapowania provisioningu. Aplikację niestandardową należy tworzyć tylko wtedy, gdy żadna integracja nie pasuje do systemu docelowego.
Jako aplikacja niestandardowa
- Na stronie Aplikacje wybrać Utwórz aplikację.
- Wpisać nazwę i wybrać typ (zobacz tabelę powyżej).
- Zapisać. Platforma tworzy aplikację z ustawieniami domyślnymi protokołu dla tego typu. W przypadku aplikacji SAML i WS-Federation automatycznie generuje też certyfikat podpisujący.
- Otworzyć aplikację i skonfigurować ją na kartach opisanych poniżej.
Klienci OpenID Connect mogą też rejestrować się samodzielnie, na podstawie wydanego przez administratora initial access token. Zobacz Dynamiczna rejestracja klientów.
Konfiguracja aplikacji
Każda aplikacja otwiera się z zestawem kart. To, które karty i pola się pojawiają, zależy od protokołu i typu.
Ustawienia ogólne
Dostępne dla każdej aplikacji:
- Nazwa i Opis.
- Kontakty: osoby, do których należy kierować pytania dotyczące aplikacji, wybierane spośród pracowników. Mają charakter wyłącznie informacyjny: kontakty nie otrzymują żadnych uprawnień. Integracje z katalogu oferują to samo pole na karcie Ustawienia.
- Logo aplikacji i Application URI: służą do prezentowania aplikacji w portalu aplikacji użytkownika. Dla trybu ciemnego można ustawić drugie, opcjonalne logo; zastępuje ono logo standardowe, gdy aktywny jest ciemny motyw, i warto je ustawić dla logo, które same są ciemne. Aplikacje utworzone z katalogu integracji przejmują oba loga z pozycji katalogu.
- Display in the app portal: czy użytkownicy końcowi widzą aplikację jako kafelek do uruchomienia. Integracje z katalogu oferują ten sam przełącznik na karcie Ustawienia; nowa integracja jest początkowo widoczna (chyba że jej pozycja w katalogu stanowi inaczej), a dokonany wybór jest zachowywany przy kolejnych zapisach. Kafelek pojawia się tylko wtedy, gdy integracja udostępnia adres URL aplikacji, czego wiele integracji SAML nie robi; karta Ustawienia informuje, gdy tak jest.
Sekcja Działania destrukcyjne na dole zawiera: rotację client secret, odnowienie certyfikatu podpisującego, zmianę typu aplikacji i usunięcie aplikacji. Każda z tych akcji wymaga potwierdzenia przez wpisanie nazwy aplikacji.
Ustawienia OpenID Connect
W aplikacjach OIDC konfiguruje się:
-
Client ID: generowany automatycznie; tylko do odczytu.
-
Client Secret: wydawany dla aplikacji confidential (web, machine-to-machine). Wyświetlany w postaci zamaskowanej, z przyciskami kopiowania i odsłaniania. Zobacz Rotacja client secret.
-
Token endpoint authentication method: sposób uwierzytelniania aplikacji wobec endpointu tokenów: client secret w treści żądania lub w nagłówku, Private Key JWT (aplikacja podpisuje asercję własnym kluczem prywatnym, więc nie jest wymieniany żaden wspólny sekret) albo brak uwierzytelniania dla klientów publicznych. We wdrożeniach dedykowanych z brzegiem mutual TLS oferowane są dodatkowo dwie metody certyfikatowe: Mutual TLS (certyfikat samopodpisany), w której przedstawiony certyfikat klienta musi odpowiadać certyfikatowi zarejestrowanemu w Klucze klienta, oraz Mutual TLS (certyfikat podpisany przez CA), w której certyfikat jest weryfikowany względem urzędu certyfikacji dostarczonego przez klienta i dopasowywany według podmiotu (należy wypełnić dokładnie jedno z pól: subject DN lub DNS SAN). W innych wdrożeniach obie metody są widoczne, ale wyłączone. Zobacz Financial-grade API security.
-
Grant types: przepływy, z których aplikacja może korzystać. To, które pola wyboru się pojawiają, zależy od typu:
- Działanie w imieniu użytkownika: authorization code, refresh token (oraz implicit, jeśli nadal jest wymagany; access token z przepływu implicit lub hybrid jest wydawany tylko z
response_mode=form_post, nigdy we fragmencie adresu URL). - Działanie we własnym imieniu: client credentials (machine-to-machine).
- Token Exchange: wymiana jednego tokenu na inny, używana, gdy serwis musi wywołać API niższego poziomu jako pierwotny użytkownik (delegacja), a nie jako on sam.
Typy odpowiedzi są wyprowadzane z dozwolonych grantów; nie ustawia się ich osobno.
- Działanie w imieniu użytkownika: authorization code, refresh token (oraz implicit, jeśli nadal jest wymagany; access token z przepływu implicit lub hybrid jest wydawany tylko z
-
Adresy URI przekierowania i Adresy URI przekierowania po wylogowaniu: zobacz Adresy URI przekierowania i przekierowania po wylogowaniu.
-
Back-channel logout URI: endpoint serwera, który platforma wywołuje, aby wylogować użytkownika z tej aplikacji po zakończeniu jego sesji.
-
Initiate login URI: używany do logowania do aplikacji inicjowanego przez IdP.
-
Wzmocnienie protokołu: przełączniki, których można używać samodzielnie lub które wchodzą w skład profilu bezpieczeństwa, który je wtedy ustawia i blokuje:
- Require proof of possession (DPoP): wiąże wydawane access tokens z kluczem aplikacji, aby skradzionego tokenu nie można było użyć ponownie.
- Wymagaj tokenów dostępu powiązanych z certyfikatem (mTLS): wiąże wydawane access tokens zamiast tego z certyfikatem klienta TLS aplikacji. Oferowane we wdrożeniach dedykowanych z brzegiem mutual TLS; nie można łączyć z wymaganiem DPoP.
- Wymagaj Pushed Authorization Requests (PAR): aplikacja najpierw wysyła swoje parametry autoryzacji do platformy kanałem zwrotnym (back-channel), a następnie przekierowuje użytkownika z krótkim odwołaniem, dzięki czemu parametry nigdy nie pojawiają się w adresie URL przeglądarki. Oferowane tylko dla aplikacji korzystających z endpointu autoryzacji.
- Wymagaj podpisanego Request Object (JAR): parametry autoryzacji są akceptowane tylko wewnątrz JWT podpisanego przez aplikację. Najpierw trzeba zarejestrować klucz klienta lub JWKS URI, w przeciwnym razie żadne żądanie autoryzacji nie może się powieść. Wymaga subskrypcji Advanced lub Pro, podobnie jak klucze klienta, od których zależy; bez niej przełącznik jest widoczny, ale wyłączony, a wcześniej dokonane ustawienie pozostaje w mocy.
-
Wymagaj zgody użytkownika: prośba do użytkownika o zgodę przed wydaniem tokenów.
-
Czas życia tokenu ID i Maksymalny wiek uwierzytelnienia: zobacz Czasy życia tokenów i wylogowanie.
-
OIDC discovery URL: adres URL
.well-known/openid-configurationtylko do odczytu, z którego aplikacja korzysta, aby znaleźć endpointy i klucze podpisujące platformy. Należy go przekazać integratorowi.
To, które claims aplikacja faktycznie otrzymuje, konfiguruje się na jej karcie Atrybuty, zobacz Atrybuty i claims.
Adresy URI przekierowania i przekierowania po wylogowaniu
Niezgodność adresu URI przekierowania to najczęstsza przyczyna niedziałającego SSO, dlatego te wartości należy konfigurować starannie.
- Adresy URI przekierowania: dokładne adresy URL wywołań zwrotnych, na które platforma może zwrócić użytkownika po zalogowaniu. Wymagane w przepływie authorization code. Dopasowanie jest dokładne: końcowy ukośnik, inny port lub
httpzamiasthttpspowodują odrzucenie odpowiedzi przez platformę, a użytkownik zamiast zalogowania widzi błąd. Jeśli adresu URL wysyłanego przez aplikację nie ma na tej liście, logowanie się nie powiedzie. - Adresy URI przekierowania po wylogowaniu: adresy URL, na które platforma może odesłać użytkownika po wylogowaniu.
Można podać wiele wpisów, po jednym w wierszu, aby objąć kilka środowisk. W rejestracjach produkcyjnych należy unikać symboli wieloznacznych i localhost, ponieważ poszerzają one zakres miejsc, na które atakujący może przekierować. Zamiast tego należy dodać osobną aplikację deweloperską z własnym adresem URI localhost.
W przypadku SAML i WS-Federation odpowiednikiem jest lista dozwolonych adresów ACS / reply URL: gdy Request nie wskazuje celu powrotu, platforma używa pierwszego (domyślnego) wpisu. W przypadku SAML przy porównywaniu adresu ACS z Issuerem pomijany jest port domyślny, więc https://host:443/... i https://host/... są traktowane jako ten sam wpis.
Rozwiązywanie problemów: logowanie zwraca błąd zamiast aplikacji: adresu URL wywołania zwrotnego wysłanego przez aplikację nie ma wśród adresów URI przekierowania (lub różni się ukośnikiem, portem albo schematem). Należy skopiować dokładny adres URL z komunikatu błędu lub konfiguracji aplikacji i dodać go tutaj.
Ustawienia SAML
W aplikacjach SAML konfiguruje się połączenie z Service Provider (SP). Karta jest podzielona na pięć sekcji, w kolejności, w jakiej się je wypełnia: Źródło konfiguracji, Single Sign-On, Single Logout, Podpisywanie i szyfrowanie oraz Dane Identity Providera. Mapowanie atrybutów znajduje się na osobnej karcie Atrybuty, zobacz Atrybuty i claims.
Źródło konfiguracji
Należy wybrać jeden z trzech trybów:
- URL: wkleić adres URL metadanych SP i zapisać. Adres URL jest weryfikowany przy zapisie: jeśli jest nieosiągalny lub nie zwraca prawidłowych metadanych SAML, zapis zostaje odrzucony, więc uszkodzone źródło nigdy nie zostaje zapisane. (Przycisk Test sprawdza adres URL przed zapisem.) Opcjonalnie można włączyć automatyczne odświeżanie i wybrać interwał (od co 5 minut do raz dziennie), aby metadane były pobierane ponownie według harmonogramu; dzięki temu zmiana certyfikatu lub endpointu po stronie SP zostaje przejęta bez ponownego importu. Jeśli zaplanowane odświeżenie później się nie powiedzie, w Problemy pojawia się ostrzeżenie. Automatyczne odświeżanie działa tylko z adresem URL
https://. Stosuje rotacje certyfikatów, endpoint wylogowania, flagi podpisu oraz zmiany assertion consumer service na hoście, którego SP już używał, a każdą zastosowaną zmianę zapisuje w dzienniku audytu. Nowy entity ID lub assertion consumer service na nowym hoście nie jest stosowany samoczynnie, ponieważ właśnie tam trafia każda odpowiedź logowania aplikacji: aplikacja zachowuje bieżące metadane, a problem prosi o przejrzenie zmiany. Pobierz teraz stosuje ją lub w dowolnej chwili odświeża natychmiast. Pozostawienie automatycznego odświeżania wyłączonym powoduje jednorazowy import metadanych i ich utrwalenie. - Plik: upuścić plik XML z metadanymi SP.
- Ręcznie: wypełnić pola w poniższych sekcjach ręcznie.
W obu trybach metadanych wartości pobrane z metadanych są wyświetlane tylko do odczytu w sekcji, do której należą: Entity ID SP i endpointy ACS w sekcji Single Sign-On, endpoint wylogowania w sekcji Single Logout, a certyfikaty i zadeklarowane flagi podpisu w sekcji Podpisywanie i szyfrowanie. Nie ma więc nigdy potrzeby czytania XML metadanych, aby ustalić, co obowiązuje. Odpowiednie pola wprowadzania są ukryte, dopóki konfiguracją steruje import, a ich zapisane wartości pozostają nienaruszone, więc powrót do trybu Ręcznie przywraca ostatnio wpisane ręcznie wartości.
Single Sign-On
- Assertion Consumer Service URI: miejsce, do którego wysyłana jest Assertion SAML. Wymagane. Gdy SP rozpoczyna Request bez wskazania ACS, używany jest pierwszy (domyślny) adres ACS.
- Metoda Assertion Consumer Service: sposób dostarczenia Assertion: POST, Redirect lub tak samo jak Request.
- Audience: identyfikator SP. Jest używany jako Audience, gdy logowanie rozpoczyna się bez SAML Request, dlatego pozostaje edytowalny również w trybach metadanych.
- Logowanie inicjowane przez IdP: pozwala rozpocząć logowanie tutaj zamiast w SP, na przykład z kafelka w portalu aplikacji.
Single Logout
- Adres URI usługi Single Logout i jego metoda: miejsce, do którego wysyłane są komunikaty wylogowania SAML dla tego SP. Gdy jest ustawiony, aplikacja uczestniczy w Single Logout: wylogowanie z platformy lub z innej uczestniczącej aplikacji kończy także sesję w tym SP. W trybach metadanych obie wartości są importowane z metadanych SP (POST jest preferowany, gdy SP publikuje oba Bindingi) i aktualizowane przy każdym odświeżeniu metadanych, więc wpisuje się je ręcznie tylko w trybie ręcznym. Gdy metadane nie deklarują endpointu wylogowania, sekcja to sygnalizuje.
- Dostarczanie wylogowania: pokazuje, czy wylogowanie serwer-serwer kiedykolwiek się udało dla tej aplikacji i kiedy ostatnio.
Sposób dotarcia Request do SP nie wymaga konfiguracji. Gdy użytkownik wylogowuje się w przeglądarce, wylogowanie jest dostarczane przez nią (ukryta ramka na aplikację), co pozwala każdemu SP wyczyścić własne pliki cookie sesji. Gdy sesja kończy się bez przeglądarki (sesja zakończona przez administratora, sesja bezczynna, sesja zakończona w ramach reakcji na incydent bezpieczeństwa lub każda sesja konta, które zostało zawieszone, usunięte albo którego hasło zmieniono lub zresetowano) lub gdy przeglądarka nie mogła dokończyć dostarczenia, Request jest wysyłany bezpośrednio z serwera do serwera. Aplikacje osiągalne wyłącznie z sieci użytkownika są więc normalnie wylogowywane, gdy użytkownik jest obecny, i nie są zgłaszane jako błędy tylko dlatego, że sama platforma nie może do nich dotrzeć. Aplikacja, której endpoint wylogowania wcześniej odpowiadał, a przestał odpowiadać lub odrzuca Request, jest natomiast zgłaszana w Problemy, gdzie jeden wpis obejmuje cały stan zamiast jednego wpisu na każde wylogowanie.
Podpisywanie i szyfrowanie
- Przychodzące Requests: czy SP podpisuje swoje Authn Requests i Logout Requests. Wymaga to jego certyfikatu podpisującego, a niepodpisane lub błędnie podpisane Requests są wtedy odrzucane. Dopóki brakuje certyfikatu, Logout Requests od SP są odrzucane, a problem wskazuje aplikację.
- Podpis Response: która część Response zawiera podpis: SAML Response, Assertion lub obie. Zawsze stosowany jest co najmniej jeden podpis. W trybach metadanych podpis Assertion wynika z metadanych SP (
WantAssertionsSigned); z tego ustawienia pochodzi tylko podpis Response. - Szyfrowanie Assertion: szyfruje Assertion dla tego SP. Należy włączać tylko wtedy, gdy SP wymaga szyfrowanych Assertions.
- Certyfikat podpisujący Service Providera: certyfikat, względem którego weryfikowane są przychodzące Requests.
- Certyfikat szyfrowania Service Providera: potrzebny tylko wtedy, gdy SP publikuje osobny certyfikat do szyfrowania; w przeciwnym razie używany jest jego certyfikat podpisujący.
Dane Identity Providera
Wszystko, czego SP potrzebuje, aby zaufać temu Identity Providerowi, tylko do odczytu i z przyciskiem kopiowania: Metadata URL (jego import obejmuje wszystkie pozostałe wartości), Entity ID (Issuer), adres URL logowania, adres URL Single Logout oraz certyfikat podpisujący z odciskiem palca. Zobacz Certyfikaty podpisujące i szyfrujące.
Ustawienia WS-Federation
W aplikacjach WS-Federation karta jest podzielona na trzy sekcje (mapowanie atrybutów znajduje się na karcie Atrybuty, zobacz Atrybuty i claims):
- Relying Party: Realm, do którego musi pasować Request, oraz lista dozwolonych reply URL, czyli dopuszczalnych celów powrotu (pierwszy wpis jest domyślny).
- Token bezpieczeństwa: czas życia tokenu, czyli jak długo wydany token SAML 1.1 jest ważny.
- Dane Identity Providera: wartości tylko do odczytu dla Relying Party, każda z przyciskiem kopiowania: Federation Metadata URL, Entity ID (Issuer) wydawanych tokenów, adres URL logowania, na który Relying Party wysyła Requests, oraz certyfikat podpisujący z odciskiem palca.
Atrybuty i claims
Karta Atrybuty odpowiada dla każdego protokołu na jedno pytanie: czego ta aplikacja dowiaduje się o użytkowniku? Jej zawartość zależy od protokołu, ponieważ SAML i WS-Federation pozwalają dowolnie nazywać atrybuty, a nazwy claims OIDC są ustalone przez specyfikację.
Aplikacje machine-to-machine i aplikacje urządzeń nie mają tej karty. Nie otrzymują ani ID token, ani Assertion z atrybutami użytkownika.
SAML i WS-Federation
Oba protokoły przekazują atrybuty użytkownika w Assertion i oba pozwalają zmienić nazwę każdego z nich na taką, jakiej oczekuje aplikacja odbierająca.
- Name ID source: wybór pola użytkownika, które staje się podmiotem Assertion (Name ID).
- Wysyłane atrybuty: każdy atrybut standardowy (podstawowy) i każdy atrybut niestandardowy ma pole wyboru i pole nazwy. Pole wyboru decyduje, czy atrybut w ogóle trafia do Assertion, a pole nazwy zawiera dokładną nazwę, pod którą jest wysyłany. Pole należy edytować, gdy SP oczekuje na przykład
mailzamiastemail; przycisk resetowania obok przywraca pierwotną nazwę atrybutu. Atrybut niezaznaczony nie jest wysyłany, a jego nazwy nie można edytować, dopóki nie zostanie zaznaczony.
To mapowanie zmienia tylko nazwy widoczne dla odbiorcy; nie przekształca ani nie oblicza wartości atrybutów. NameFormat deklarowany w Assertion obok atrybutu wynika z wpisanej nazwy: nazwa w postaci URI jest deklarowana jako URI, zwykła nazwa jako basic.
Filtr grup pod mapowaniem decyduje, które grupy trafiają do Assertion. Assertion zawiera nazwy wyróżniające (DN), a filtr dopasowuje zarówno nazwę wyróżniającą, jak i zwykłą nazwę grupy, więc wyrażenie takie jak APP-JIRA działa w obu trybach dopasowania.
OIDC
- Standardowe claimy: przegląd tylko do odczytu claims wydawanych dla poszczególnych scopes, pozwalający sprawdzić, co aplikacja otrzymuje dla żądanych scopes. Nazwy te są ustalone przez specyfikację OpenID Connect i nie można ich zmienić. Claims oznaczone gwiazdką wymagają dodatkowo, aby katalog użytkownika miał włączone odpowiednie pole profilu: sam scope nie umieszcza ich w tokenie. Claim oznaczony jako przestarzały jest nadal wydawany, ale zostanie usunięty w przyszłej wersji, więc nie należy opierać na nim nowej integracji. Obecnie dotyczy to claimu
rolesw scopegroups: role należą do access token, wydawanego przez API z włączonym RBAC, lub do scoperoles. - Claimy niestandardowe: wybór atrybutów niestandardowych, które aplikacja otrzymuje dodatkowo. Każdy wybrany atrybut jest wydawany jako claim najwyższego poziomu pod własną nazwą, obok claims standardowych, gdy aplikacja żąda scope
profile. Wartość jest wydawana tylko wtedy, gdy atrybut jest przypisany do katalogu użytkownika, więc wybór atrybutu nigdy nie ujawnia więcej, niż użytkownik faktycznie posiada. Domyślnie nic nie jest wybrane: aplikacja otrzymuje atrybut niestandardowy dopiero po jego włączeniu tutaj. - Format nazw grup: sposób nazywania każdej grupy w claimie
groups: jej nazwa wyróżniająca (DN), zwykła nazwa lub id. Należy wybrać postać, której oczekuje aplikacja przy mapowaniu grup na własne uprawnienia dostępu. - Filtr grup: o których grupach aplikacja w ogóle się dowiaduje. Bez filtra wysyłana jest każda grupa, do której należy użytkownik, a użytkownik synchronizowany z katalogu łatwo może mieć ich kilkaset, co zwiększa rozmiar tokenu i przekazuje każdej aplikacji pełną wewnętrzną strukturę grup. Należy wpisać wyrażenie i wybrać, czy grupa ma je zawierać, czy zaczynać się od niego. Wyrażenie jest porównywane z nazwą grupy i jej nazwą wyróżniającą bez rozróżniania wielkości liter, a jedno dopasowanie wystarcza. Celowo nie jest porównywane z wartością w samym claimie: przy formacie nazw grup ustawionym na id ta wartość jest wewnętrznym identyfikatorem, a zmiana formatu mogłaby w przeciwnym razie bez ostrzeżenia opróżnić claim. Pozostawienie pustego filtra oznacza dalsze wysyłanie wszystkich grup.
Wyrażenia regularne celowo nie są oferowane: filtr działa przy każdym logowaniu względem każdej grupy użytkownika, a patologiczny wzorzec mógłby spowolnić lub zablokować ścieżkę logowania.
Właściciele aplikacji (przestarzałe)
Przestarzałe: Właściciele aplikacji nie nadają już uprawnień administracyjnych; administracja delegowana działa przez Obszary robocze. Właściciele mają znaczenie już tylko dla przestarzałego ustawienia Właściciele zarządzają dostępem.
Właściciele zarządzają dostępem (przestarzałe): tam, gdzie to ustawienie zostało włączone (od wersji 26.2), nadal działa. Wtedy dostęp mogą nadawać lub odbierać tylko właściciele aplikacji (niezależnie od poziomu dostępu), pełni administratorzy oraz, w obszarze roboczym, jego członkowie z uprawnieniem Zarządzanie dostępem, a API zarządzania nie może zmieniać przypisań aplikacji. Karta Właściciele pojawia się tylko wtedy, gdy ustawienie jest włączone: wyświetla właścicieli, pozwala usunąć właściciela i wyłączyć ustawienie. Wyłączenie usuwa także właścicieli, a ustawienia nie można ponownie włączyć. Dopóki jakakolwiek aplikacja z niego korzysta, lista aplikacji wyświetla stosowną informację.
Aby kontrolować, kto może przypisywać lub odbierać dostęp do aplikacji, należy dodać ją do obszaru roboczego i włączyć Członkowie obszaru roboczego zarządzają dostępem. Wtedy tylko członkowie obszaru roboczego z uprawnieniem Zarządzanie dostępem (a także osoby odpowiedzialne i pełni administratorzy) mogą przypisywać aplikację lub zmieniać członkostwo grup obszaru roboczego. Pełni administratorzy nigdy nie tracą dostępu. Możliwość wnioskowania przez użytkowników o dostęp przez przepływ zatwierdzania działa niezależnie od tego.
Poziomy dostępu, na których się to opiera, opisano w Użytkownicy konsoli administracyjnej.
Rotacja client secret
W aplikacjach OIDC typu confidential client secret można w dowolnym momencie zrotować w ustawieniach ogólnych → Działania destrukcyjne aplikacji:
- Wybrać Rotuj sekret i potwierdzić, wpisując nazwę aplikacji.
- Platforma natychmiast generuje nowy sekret; stary sekret od razu przestaje działać.
- Odsłonić i skopiować nowy sekret, a następnie zaktualizować go we własnej konfiguracji aplikacji.
Ponieważ rotacja natychmiast unieważnia poprzedni sekret, należy zaplanować krótkie okno serwisowe lub przeprowadzić ją podczas wdrożenia, które pobiera nową wartość. Rotacja sekretu nie psuje samej integracji; zmienia się tylko przechowywany sekret.
Dane uwierzytelniające: sekret a certyfikat podpisujący
Sposób, w jaki aplikacja potwierdza, że tokeny wydała platforma, zależy od protokołu:
- Aplikacje OIDC typu confidential (web, machine-to-machine) mają client secret. Jest on wyświetlany w postaci zamaskowanej na karcie ustawień OIDC; aby go skopiować, należy go odsłonić. Można go zrotować bez ponownej rejestracji aplikacji.
- Aplikacje SAML i WS-Federation używają zamiast sekretu klucza / certyfikatu podpisującego. Platforma podpisuje nim Assertions i tokeny, a SP weryfikuje podpis względem opublikowanego certyfikatu.
Klucze podpisujące stojące za tymi certyfikatami są domyślnie asymetryczne (klucz publiczny), więc integratorzy pobierają odpowiedni klucz publiczny z opublikowanych metadanych lub JWKS platformy zamiast współdzielić sekret symetryczny. Klucze podpisujące są zarządzane centralnie, zobacz Klucze podpisujące.
Financial-grade API security
Uwaga: Dostępne w subskrypcji Advanced i Pro.
W przypadku aplikacji przetwarzających dane o wysokiej wartości (open banking, płatności, dokumentacja medyczna) profil bezpieczeństwa stosuje wzmocnione zachowanie profilu Financial-grade API (FAPI) wyłącznie do tej aplikacji. Inne aplikacje nie są objęte zmianą. Oferowane są dwa profile: opisany poniżej FAPI 2.0 Security Profile oraz FAPI 1.0 Advanced, który się na nim opiera i wymaga subskrypcji Pro.
Profil znajduje się na górze karty ustawień OIDC, nad ustawieniami protokołu, którymi zarządza. Aby go zmienić, należy użyć przycisku Edytuj obok Profil bezpieczeństwa. Jest oferowany dla aplikacji typu confidential, ponieważ profil wyklucza współdzielone client secrets.
Stopniowe dochodzenie do profilu
Nie trzeba decydować o profilu z góry. Poszczególne ustawienia (uwierzytelnianie klienta oparte na kluczu, klucz klienta, proof of possession, pushed authorization requests, podpisany request object) można konfigurować po kolei, a profil włączyć, gdy aplikacja będzie na to gotowa.
Niektórych wymagań w ogóle się nie konfiguruje. PKCE, algorytmy podpisu PS256 i podpisane odpowiedzi autoryzacji są stosowane przez platformę po włączeniu profilu.
Włączenie profilu wybiera także Private Key JWT, jeśli aplikacja nadal używa client secret. Klucz publiczny można zarejestrować przed tym lub po tym (zobacz poniżej); dopóki klucz nie istnieje, aplikacji nie można używać, a każda próba jej użycia jest wymieniana w Problemy.
Wybór FAPI 2.0 Security Profile wymusza dla tej aplikacji:
- Uwierzytelnianie klienta oparte na kluczu: Private Key JWT (lub mutual TLS we wdrożeniach, które go zapewniają). Client secret nie jest akceptowany.
- Access tokens powiązane z nadawcą: skradzionego access token nie może ponownie użyć nikt inny. Proof of possession (DPoP) jest włączony i nie można go wyłączyć; tam, gdzie zamiast tego wybrano access tokens powiązane z certyfikatem (wdrożenia dedykowane), zastępują one DPoP.
- Pushed authorization requests: aplikacja najpierw wysyła swoje parametry autoryzacji do platformy kanałem zwrotnym, a następnie przekierowuje użytkownika z krótkim odwołaniem zamiast ujawniać parametry w adresie URL przeglądarki.
- PKCE z metodą challenge S256.
- Wyłącznie przepływ authorization code: przepływy implicit i hybrid są odrzucane.
- Silniejsze podpisy: ID tokens i client assertions aplikacji używają PS256 zamiast RS256.
Access tokens nie są tym objęte. Access token JWT jest podpisywany przez API, dla którego został wydany, z użyciem ustawionego w tym API Algorytmu podpisywania, a wartością domyślną jest tam RS256. FAPI oczekuje również tutaj PS256 lub ES256. Jeśli aplikacja z profilem może uzyskać dostęp do API, które nie używa żadnego z nich, te APIs są wymienione obok profilu na karcie ustawień OIDC. Algorytm trzeba zmienić w samym API (zobacz APIs), a zmiana obowiązuje wtedy dla każdej aplikacji korzystającej z tego API.
Gdy profil jest aktywny, ustawienia, które on przypina, zachowują swoje pole wyboru, ale są zablokowane i oznaczone jako Wymuszane: proof of possession i pushed authorization requests pozostają zaznaczone i nie można ich odznaczyć, a metody uwierzytelniania klienta niedozwolone przez profil są wyłączone. Podpisane request objects pozostają edytowalne w FAPI 2.0, który ich nie wymaga. PKCE i PS256 nie mają własnego ustawienia; są stosowane wraz z profilem. Zapisanie profilu kończy się niepowodzeniem z komunikatem wyjaśniającym tylko wtedy, gdy wymagania nie da się w ogóle spełnić, na przykład w przypadku aplikacji publicznej, która nigdy nie może spełnić wymogu uwierzytelniania klienta opartego na kluczu.
Profil można w każdej chwili przełączyć z powrotem na Brak profilu. Zastosowanie profilu do aplikacji, która jest już używana, jest dla niej zmianą powodującą niezgodność: od tej chwili jej klient musi wysyłać pushed authorization requests, challenge PKCE i proof of possession.
Rejestrowanie kluczy klienta
Private Key JWT wymaga publicznego klucza aplikacji, aby można było weryfikować jej podpisane asercje. Kluczami zarządza się na karcie Klucze klienta na dole karty ustawień OIDC, która oferuje dwa wzajemnie wykluczające się źródła:
- Zarejestrowane klucze (wyświetlane jako pierwsze): wybrać Dodaj klucz i wkleić klucz publiczny lub certyfikat X.509 zakodowany w PEM; klucz jest zapisywany od razu. Klucze RSA muszą mieć co najmniej 2048 bitów; klucze EC muszą używać krzywej P-256.
- Zarejestrowane klucze są wyświetlane w tabeli z nazwą, odciskiem (thumbprint), typem klucza, datą dodania i, w stosownych przypadkach, datą wygaśnięcia certyfikatu.
- Można podać opcjonalną nazwę. Warto ją ustawić: przy wymianie klucza wyświetlany jest zarówno stary, jak i nowy klucz, a nazwa pozwala je odróżnić na pierwszy rzut oka. Thumbprint pozostaje w osobnej kolumnie, ponieważ to tę wartość aplikacja wysyła z każdą asercją; jest skracany, aby zmieścić się w wierszu, po najechaniu kursorem wyświetla się pełna wartość, którą nadal można zaznaczyć i skopiować. Okno potwierdzenia podaje nazwę klucza, który ma zostać usunięty.
- Jeśli przesłano certyfikat, wyświetlana jest także jego data wygaśnięcia, a wygasły certyfikat jest oznaczony. Ma to charakter wyłącznie informacyjny. Klucz nadal działa, ponieważ to klucz weryfikuje asercje aplikacji, a nie otaczający go certyfikat. Należy go wymienić, gdy certyfikat wygaśnie.
- JWKS URI: wskazanie zestawu kluczy publikowanego przez samą aplikację. Klucze są wtedy pobierane stamtąd, co pozwala aplikacji rotować własne klucze bez zmian w tym miejscu. Adres URL musi używać https: przy nieszyfrowanym połączeniu opublikowane klucze mogłyby zostać podmienione w trakcie przesyłania, a każdy, kto by to zrobił, mógłby uwierzytelnić się jako aplikacja.
- Przy zapisie adres URL jest jednorazowo pobierany w celu sprawdzenia. Jeśli nie zwraca zestawu kluczy, adres URL i tak zostaje zapisany, a ostrzeżenie podaje przyczynę. Jest to zamierzone, aby adres URL można było wpisać, zanim aplikacja opublikuje swoje klucze. Dopóki adres URL nie udostępnia zestawu kluczy, aplikacji nie można używać, a pierwsza próba jej użycia jest rejestrowana w Monitoring.
Do przełączania między nimi służy link pod sekcją: Użyj zamiast tego JWKS URI pod tabelą kluczy oraz Wprowadź klucze ręcznie pod polem URI. Zarejestrowanie klucza usuwa zapisany JWKS URI, a zapisanie JWKS URI usuwa zarejestrowane klucze, więc oba źródła nigdy nie współistnieją.
Klucza wymagają trzy ustawienia: Private Key JWT, Mutual TLS (certyfikat samopodpisany) i Wymagaj podpisanego Request Object. Gdy jedno z nich jest włączone, a nie zarejestrowano ani klucza, ani JWKS URI, karta ustawień OIDC otwiera się z ostrzeżeniem, które przenosi do karty Klucze klienta. Klucze można też dodać z wyprzedzeniem, zanim metoda zostanie przełączona. W przypadku mutual TLS z certyfikatem samopodpisanym należy przesłać sam certyfikat klienta, a nie sam klucz publiczny: połączenie jest uwierzytelniane przez dopasowanie przedstawionego certyfikatu do zarejestrowanego.
Klucz prywatny nigdy nie opuszcza aplikacji.
FAPI 1.0 Advanced
Niektóre ekosystemy (zwłaszcza starsze schematy open banking) wymagają wcześniejszego profilu FAPI 1.0 Advanced. Jest on dostępny w subskrypcji Pro i dodaje trzy wymagania do wszystkich wymienionych powyżej:
- Podpisane odpowiedzi autoryzacji (JARM): odpowiedź na żądanie autoryzacji jest zwracana jako podpisany JWT zamiast zwykłych parametrów URL, dzięki czemu aplikacja może zweryfikować, że nie została zmodyfikowana w przeglądarce. W tym profilu nie jest to opcjonalne: aplikacja korzystająca z FAPI 1.0 Advanced musi żądać trybu odpowiedzi JWT, w przeciwnym razie jej żądania autoryzacji są odrzucane.
- Podpisane request objects (JAR): parametry autoryzacji są akceptowane tylko wewnątrz JWT podpisanego własnym kluczem aplikacji, a ten JWT nie może być ważny dłużej niż godzinę.
- Access tokens powiązane z certyfikatem (mTLS): we wdrożeniach dedykowanych z brzegiem mutual TLS access tokens są powiązane z certyfikatem klienta TLS aplikacji, zgodnie z wymogiem profilu.
Wszystkie są wymuszane automatycznie po wybraniu profilu i wyświetlane jako wymuszane na karcie ustawień OIDC. Powrót do FAPI 2.0 lub do braku profilu ponownie je znosi.
Uwaga: We wdrożeniach bez brzegu mutual TLS access tokens w tym profilu są zamiast tego wiązane przez DPoP, czego sam profil nie akceptuje. Jeśli integracja musi zostać certyfikowana względem pełnego profilu, należy skontaktować się z pomocą techniczną.
Certyfikaty podpisujące i szyfrujące
Aplikacje SAML i WS-Federation używają certyfikatu generowanego automatycznie przez platformę przy tworzeniu aplikacji. Nie edytuje się go bezpośrednio; jego publiczny certyfikat, odcisk palca i adres URL metadanych są wyświetlane tylko do odczytu, aby można je było przekazać aplikacji.
Jeśli certyfikat zbliża się do wygaśnięcia lub trzeba go wymienić, należy użyć Odnów certyfikat w Działania destrukcyjne. Następnie aplikację trzeba zaktualizować nowym certyfikatem (lub ponownie zaimportować adres URL metadanych). Klucze podpisujące stojące za tymi certyfikatami są zarządzane centralnie, zobacz Klucze podpisujące.
Czasy życia tokenów i wylogowanie
- OIDC: należy ustawić Czas życia tokenu ID i opcjonalny Maksymalny wiek uwierzytelnienia (który wymusza ponowne uwierzytelnienie, gdy sesja jest starsza niż limit). Zachowanie wylogowania konfiguruje się przez adresy URI przekierowania po wylogowaniu i back-channel logout URI.
- SAML: ważność Assertions kontroluje platforma; Single Logout konfiguruje się przez adres URL SLO Service Providera.
- WS-Federation: czas życia tokenu ustawia się bezpośrednio w aplikacji.
Czasy życia tokenów machine-to-machine i API zależą od chronionego API, zobacz APIs.
Przypisywanie aplikacji użytkownikom
Rejestracja aplikacji nikomu nie nadaje do niej dostępu. O tym, kto może z niej korzystać, decyduje się na karcie Przypisania aplikacji, gdzie można ją przypisać do:
- pojedynczych użytkowników,
- grup, zobacz Grupy,
- całych katalogów, zobacz Katalogi użytkowników,
- organizacji (z dodatkiem CIAM): dodaje to aplikację do zatwierdzonego zestawu organizacji; jej administratorzy otrzymują ją automatycznie, a pozostali członkowie są autoryzowani indywidualnie.
Bezpośrednio przypisani użytkownicy są wyświetlani według grupy odbiorców: Pracownicy i Customers mają na karcie własne sekcje i liczniki, a przypisania w obu można tam odebrać. Nadawanie przypisań z tego miejsca jest oferowane tylko dla pracowników, a lista wyboru jest do nich ograniczona.
Użytkownikom zewnętrznym nie przypisuje się aplikacji pojedynczo. Uzyskują do niej dostęp przez swój katalog, przez grupę lub, jako członkowie organizacji, przez indywidualną autoryzację ograniczoną do aplikacji zatwierdzonych dla tej organizacji. Poza tym zatwierdzonym zestawem celowo nie ma przypisań dla pojedynczych użytkowników, zarówno w przypadku klientów biznesowych, jak i konsumentów.
Odbieranie nigdy nie jest ograniczone: istniejące przypisanie zawsze można usunąć, także takie, którego nie dałoby się utworzyć według obecnych reguł. Dzięki temu można uporządkować przypisania tenanta zaktualizowanego ze starszych reguł.
Każde przypisanie może opcjonalnie mieć datę rozpoczęcia i datę wygaśnięcia, dzięki czemu dostęp zaczyna się lub kończy automatycznie. Przypisania sterują także provisioningiem: użytkownik jest przekazywany do aplikacji docelowej tylko tak długo, jak ma aktywne przypisanie.
To przypisanie decyduje o dostępie: nie ma przełącznika metody logowania dla poszczególnych aplikacji. To, które metody logowania widzi użytkownik, zależy od katalogu lub połączenia, do którego należy, a nie od przełącznika w aplikacji.
Uwaga: W zależności od subskrypcji można pozwolić użytkownikom samodzielnie wnioskować o dostęp do aplikacji i kierować te wnioski przez przepływ zatwierdzania zamiast przypisywać aplikację bezpośrednio. Zobacz Polityki uwierzytelniania i przypisań dla poszczególnych aplikacji.
Uwaga: Gdy aplikacja należy do obszaru roboczego z włączoną opcją Członkowie obszaru roboczego zarządzają dostępem, dostęp do niej mogą przypisywać lub odbierać tylko członkowie obszaru roboczego z uprawnieniem Zarządzanie dostępem (a także osoby odpowiedzialne i pełni administratorzy).
Polityki uwierzytelniania i przypisań dla poszczególnych aplikacji
Na karcie Polityki aplikacji ustawia się dwie niezależne rzeczy: jak silnie użytkownicy muszą się uwierzytelnić, aby uzyskać dostęp do aplikacji, oraz czy przypisania wymagają przepływu zatwierdzania.
Wymaganie uwierzytelniania: należy wybrać jedną opcję:
- Domyślne: stosowanie standardowych wymagań uwierzytelniania platformy.
- Always require MFA: każde logowanie do tej aplikacji wymaga drugiego składnika.
- Apply an authentication policy: powiązanie polityki dostępu warunkowego, która decyduje, kiedy wymagane jest step-up lub MFA, na podstawie sygnałów takich jak lokalizacja sieciowa, czas lub ryzyko. Zobacz Polityki uwierzytelniania.
Polityki przypisań (wymagają dodatku przepływów pracy):
- Users may request access: użytkownicy sami wnioskują o tę aplikację przez samoobsługowy przepływ zatwierdzania zamiast czekać, aż administrator ją przypisze; przełącznik odwołuje się do wybranego przepływu zatwierdzania.
Aby ograniczyć, kto może przypisywać tę aplikację, należy umieścić ją w obszarze roboczym z zarządzanym dostępem. Dostępne składniki i działanie step-up opisano w Uwierzytelnianie wieloskładnikowe.
Provisioning jako uzupełnienie SSO
Single Sign-On i wychodzący provisioning to niezależne przełączniki w tej samej aplikacji. Najpierw należy skonfigurować SSO, aby użytkownicy mogli się logować, a następnie opcjonalnie włączyć Provisioning aplikacji, aby platforma tworzyła i utrzymywała także konta w połączonej aplikacji. Można używać każdej z tych funkcji osobno lub obu razem.
Informacje referencyjne
| Termin | Znaczenie |
|---|---|
| Client ID | Publiczny identyfikator aplikacji na platformie. |
| Client secret | Poufne dane uwierzytelniające, których aplikacja webowa lub machine-to-machine używa do uwierzytelniania. |
| Klient publiczny | Aplikacja (single-page, natywna, urządzenia), która nie może przechowywać sekretu i zamiast tego używa PKCE. |
| Token Exchange | Grant OIDC, który wymienia jeden token na inny, aby serwis mógł wywoływać systemy niższego poziomu jako pierwotny użytkownik. |
| Redirect URI | Dozwolony adres URL, na który platforma może zwrócić użytkownika po zalogowaniu; dopasowywany dokładnie. |
| ACS URL | Endpoint Service Providera SAML, który odbiera Assertions. |
| Realm | Identyfikator Relying Party WS-Federation. |
| Właściciel | Użytkownik odpowiedzialny za aplikację; powiązany z delegowanym dostępem administracyjnym ograniczonym do własnych zasobów. |
| Przypisanie | Nadanie, które pozwala użytkownikowi, grupie, katalogowi lub organizacji korzystać z aplikacji, opcjonalnie ograniczone w czasie. |
Rozwiązywanie problemów
- Aplikacja zgłasza niezgodność adresu URI przekierowania. Adresy URI przekierowania są dopasowywane dokładnie, łącznie ze schematem, hostem, portem, ścieżką i końcowym ukośnikiem. Należy dodać do listy adresów URI przekierowania dokładnie ten adres URI, który wysyła aplikacja (sprawdzić jej żądanie). Symbole wieloznaczne nie są akceptowane.
- Logowanie nie działa zaraz po rotacji client secret. Stary sekret przestaje działać natychmiast po rotacji. Należy zaktualizować sekret w konfiguracji aplikacji i upewnić się, że w danym momencie używany jest tylko jeden sekret.
- Logowanie SAML kończy się błędem podpisu lub certyfikatu. Należy potwierdzić, że Service Provider ufa bieżącemu certyfikatowi podpisującemu i że jego zegar jest zsynchronizowany. Duża różnica czasu między oboma systemami sprawia, że Assertions wyglądają na wygasłe lub jeszcze nieważne.
- Użytkownik nie widzi aplikacji lub nie może jej otworzyć. Dostęp jest nadawany, a nie automatyczny. Należy przypisać aplikację użytkownikowi (bezpośrednio albo przez grupę, katalog lub organizację). Bez przypisania aplikacja nie pojawia się w launcherze użytkownika, a interaktywne logowanie jest odrzucane.
Zobacz także słownik.