

Połączenia
Zezwól na logowanie u zewnętrznego Identity Providera (OIDC, SAML, Microsoft Entra, social) z powiązywaniem kont i tworzeniem użytkowników JIT.
Uwaga dotycząca planu: Dostawcy społecznościowi (tacy jak Google, Apple, GitHub i wielu innych) są elementem każdego planu. Dostawcy enterprise (generyczny OIDC/SAML, Microsoft Entra, Okta, Auth0, Ping Identity, Keycloak, OneLogin, JumpCloud, DATEV, agregatory identyfikatorów elektronicznych Criipto i Signicat oraz niemiecki eID) wymagają funkcji enterprise identity brokering, zawartej w planie Advanced i wyższych (a także w okresie próbnym).
Połączenie pozwala Twoim użytkownikom zalogować się u zewnętrznego Identity Providera, czyli daje opcję „Sign in with…" na ekranie logowania. Platforma deleguje uwierzytelnianie do dostawcy, otrzymuje z powrotem profil użytkownika i albo wiąże go z istniejącym kontem, albo tworzy nowe. W kategoriach protokołu platforma działa jako Relying Party (OIDC) lub Service Provider (SAML); zewnętrzny dostawca jest Identity Providerem.
Połączeniami zarządzasz w Admin Console w sekcji Integracje → Połączenia.
Dostępni dostawcy
Połączenia dzielą się na trzy grupy.
Generyczne (oparte na standardach, konfigurowalne więcej niż raz):
| Dostawca | Protokół | Typowe zastosowanie |
|---|---|---|
| OpenID Connect (generic) | OIDC | Dowolny zgodny ze standardem Identity Provider OIDC. |
| SAML 2.0 (generic) | SAML | Dowolny Identity Provider SAML 2.0. |
Enterprise:
| Dostawca | Protokół | Typowe zastosowanie |
|---|---|---|
| Microsoft Entra | OIDC | Logowanie za pomocą tenanta Microsoft Entra (służbowego lub szkolnego). |
| Okta | OIDC | Logowanie za pomocą organizacji Okta Workforce. Wymaga Twojej domeny Okta. |
| Auth0 | OIDC | Logowanie za pomocą tenanta Auth0. Wymaga Twojej domeny Auth0. |
| Ping Identity (PingOne) | OIDC | Logowanie za pomocą środowiska PingOne. Wymaga hosta PingOne i identyfikatora środowiska. |
| Keycloak | OIDC | Logowanie za pomocą Realmu Keycloak. Wymaga adresu serwera i Realmu. |
| OneLogin | OIDC | Logowanie za pomocą konta OneLogin. Wymaga Twojej domeny OneLogin. |
| JumpCloud | OIDC | Logowanie za pomocą konta JumpCloud. |
| DATEV | OIDC | Logowanie za pomocą konta DATEV (doradcy podatkowi i ich klienci). |
| Criipto | OIDC | Europejskie identyfikatory elektroniczne (MitID, BankID, itsme i inne) przez jedno połączenie z Twoim tenantem Criipto. |
| Signicat | OIDC | Europejskie identyfikatory elektroniczne przez jedno połączenie z Twoim kontem Signicat. |
| German eID (Online-Ausweis) | OIDC | Logowanie niemieckim dowodem osobistym przez AusweisIDent. |
Społecznościowi i konsumenccy (każdy konfigurowany jednokrotnie): Amazon, Apple, Basecamp, Bitbucket, Box, DigitalOcean, Discord, Docusign, Dropbox, Facebook, Figma, Fitbit, FreshBooks, GitHub, GitLab, Google, Hugging Face, Intuit (QuickBooks), Kakao, Klarna, LINE, LinkedIn, Microsoft account, netID, PayPal, Salesforce, Slack, SoundCloud, Spotify, Strava, TikTok, Twitch, Vimeo, WordPress.com, X, Xero i Yahoo.
Generyczne połączenia OIDC i SAML można skonfigurować więcej niż raz (dla kilku różnych dostawców); każdy nazwany dostawca jest konfigurowany jednokrotnie. Nowi dostawcy dochodzą z czasem, dlatego to ekran tworzenia jest miarodajną listą.
Lista połączeń pokazuje baner, gdy osiągniesz limit liczby połączeń w swoim planie; wyczyść lub usuń połączenie, aby dodać kolejne.
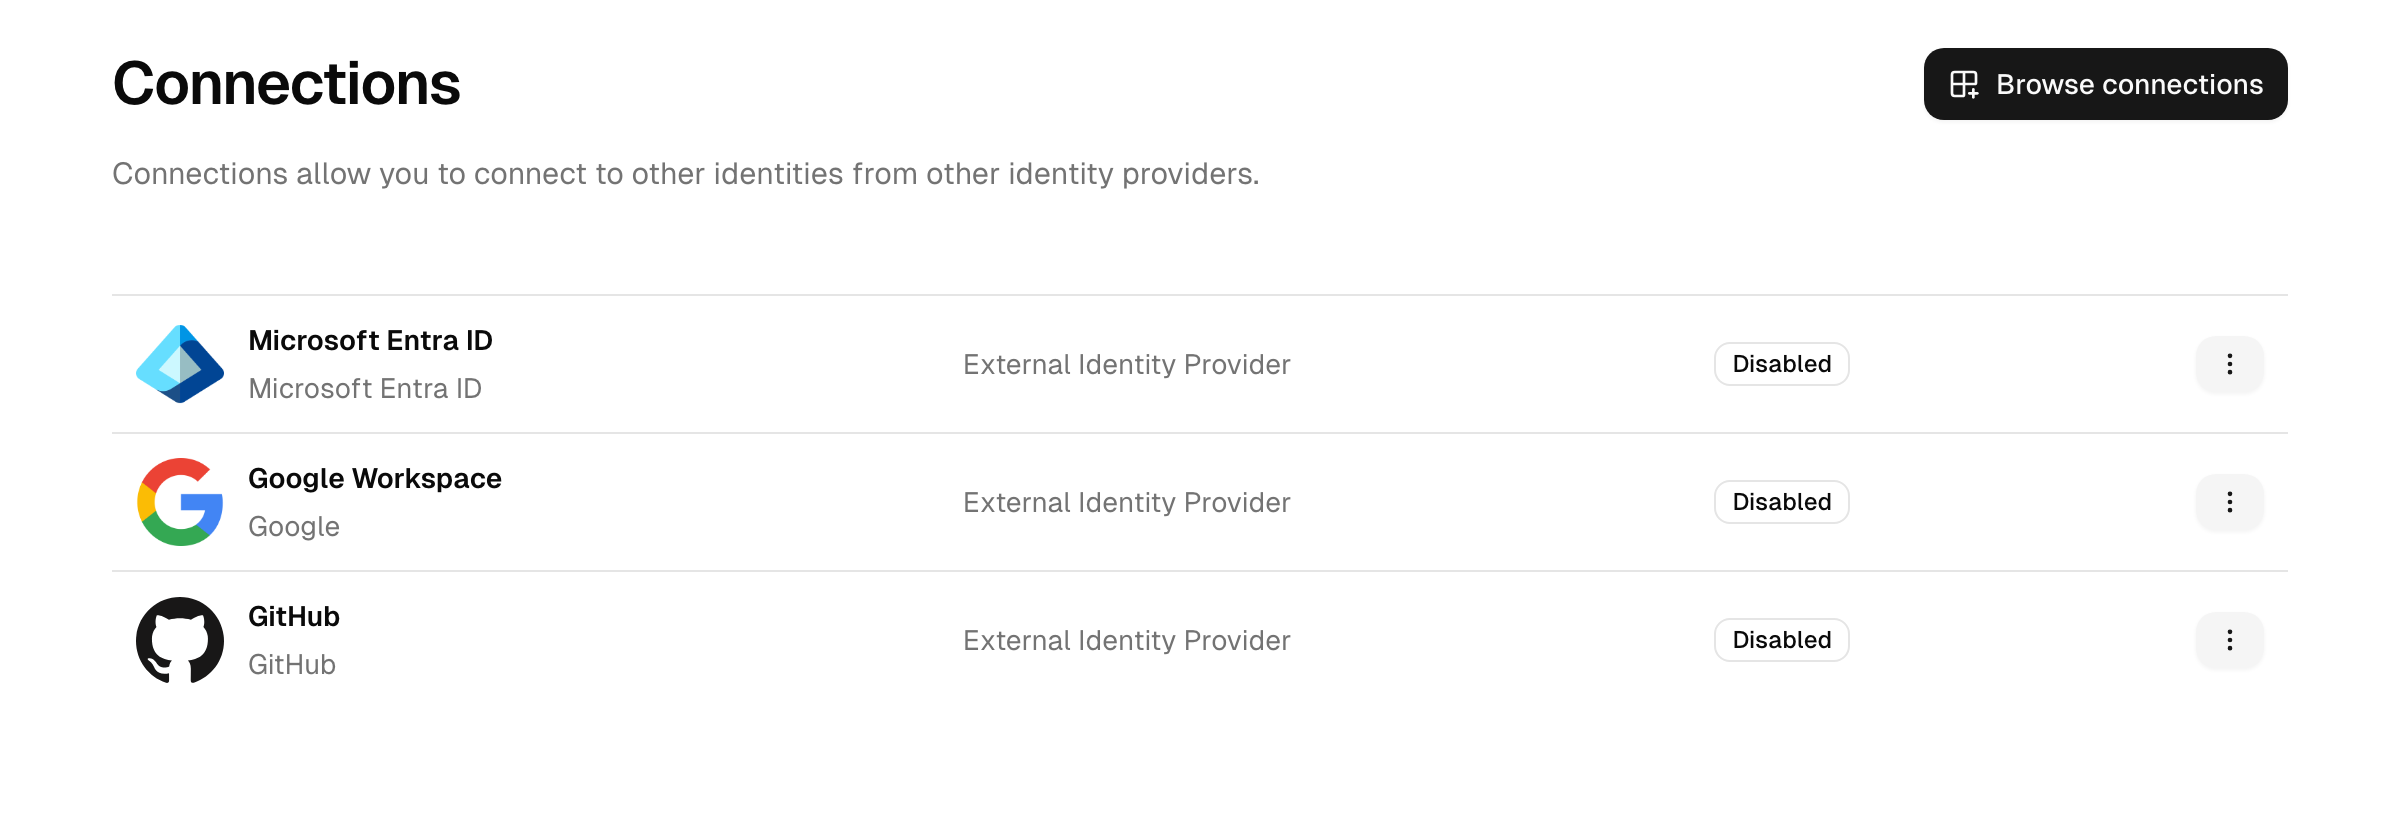
Dodawanie połączenia
- Na stronie Połączenia wybierz Utwórz połączenie i wskaż dostawcę.
- Przejrzyj wymagania wstępne, które pokazuje połączenie, na przykład zarejestrowanie aplikacji u zewnętrznego dostawcy w celu uzyskania client ID i secretu, i potwierdź.
- Wypełnij formularz konfiguracji (zobacz poniżej).
- Zapisz. Nowe połączenia startują jako Wyłączone; włącz połączenie, gdy ma się pojawić na ekranie logowania.
Pola konfiguracji
Każde połączenie potrzebuje nazwy oraz docelowego katalogu, czyli katalogu, w którym umieszczani są nowi użytkownicy tworzeni przez to połączenie. Zobacz Katalogi użytkowników.
Pola właściwe dla protokołu to:
- Generyczny OIDC: adres discovery (konfiguracji) dostawcy, client ID, client secret oraz scope'y do zażądania (domyślnie
openid profile email). Adres discovery jest odczytywany za każdym razem, więc połączenie przejmuje punkty końcowe i klucze dostawcy bez ponownego wprowadzania ich przez Ciebie. - Microsoft Entra: client ID, client secret oraz identyfikator tenanta (albo
commondla trybu wielotenantowego). Punkty końcowe dostawcy pochodzą z dokumentu discovery Microsoftu dla tego tenanta. - Okta: client ID, client secret oraz Twoja domena Okta (na przykład
acme.okta.com, organizacja preview albo domena niestandardowa). Utwórz w Okta Admin Console aplikację typu OIDC Web Application i przypisz ją użytkownikom, którzy mają się logować. - Auth0: client ID, client secret oraz Twoja domena Auth0 (na przykład
acme.eu.auth0.comalbo domena niestandardowa). Utwórz w Auth0 Dashboard aplikację typu Regular Web Application. - Ping Identity (PingOne): client ID, client secret, host PingOne (host regionalny, taki jak
auth.pingone.comczyauth.pingone.eu, albo domena niestandardowa) oraz identyfikator środowiska. - Keycloak: client ID, client secret, adres serwera oraz Realm. W Keycloaku 16 i starszym podaj w adresie serwera ścieżkę bazową
/auth. Włącz uwierzytelnianie klienta, aby klient był poufny. - OneLogin: client ID, client secret oraz Twoja domena OneLogin (na przykład
acme.onelogin.com). Ustaw metodę uwierzytelniania punktu końcowego tokenu aplikacji na POST. - JumpCloud: client ID i client secret z niestandardowej aplikacji OIDC. Ustaw jej typ uwierzytelniania klienta na Client Secret Post.
- DATEV: client ID i client secret z aplikacji w DATEV Developer Portal, subskrybującej produkt „Login with DATEV". Dostęp produkcyjny następuje po przeglądzie technicznym.
- Criipto: domena Twojego tenanta Criipto (na przykład
acme.criipto.idalbo domena niestandardowa), client ID, client secret oraz identyfikator elektroniczny, który ma być używany. Ponieważ identyfikator elektroniczny jest stały dla danego połączenia, dodaj po jednym połączeniu dla każdego identyfikatora, który chcesz udostępnić. - Signicat: domena Twojego konta Signicat (na przykład
acme.signicat.com), client ID, client secret oraz identyfikator elektroniczny, który ma być używany. Dodaj po jednym połączeniu na identyfikator elektroniczny. - German eID (Online-Ausweis): środowisko (produkcyjne lub referencyjne) oraz client ID i client secret od AusweisIDent. AusweisIDent prowadzi serwer eID i posiada certyfikat uprawnień, więc integracja przebiega przez standardowy OIDC.
- Kakao: klucz REST API (client ID) i client secret. W konsoli Kakao Developers włącz Kakao Login, aktywuj OpenID Connect w ustawieniach zaawansowanych (konieczne, aby otrzymać token ID) i skonfiguruj elementy zgody. Dostęp do adresu e-mail wymaga aplikacji Kakao Business App.
- netID: client ID i client secret z usługi rejestrowanej w portalu deweloperskim netID. Nowa usługa startuje w piaskownicy dla dopuszczonych użytkowników testowych; wystąp o jej zwolnienie do użytku produkcyjnego.
- Intuit (QuickBooks): client ID i client secret z aplikacji w portalu Intuit Developer. Klucze produkcyjne są wydawane po zakończeniu przez Intuit oceny aplikacji.
- Większość dostawców społecznościowych: client ID (czasem nazywany inaczej, na przykład client ID w Slacku, key w Bitbuckecie, application ID w GitLabie, integration key w Docusignie) i pasujący secret. Dokładne nazwy pól znajdziesz w przewodniku konfiguracji danego dostawcy.
- Dostawcy z hostem lub regionem: Salesforce, GitLab i Docusign dokładają pole host (na przykład Salesforce My Domain, samodzielnie zarządzana instancja GitLaba albo host produkcyjny kontra deweloperski Docusigna), aby połączenie kierowało do właściwej instancji.
- Apple: Services ID (czyli client ID), Twój team ID, key ID oraz zawartość klucza prywatnego
.p8pobranego od Apple. Klucz prywatny jest przechowywany w postaci zaszyfrowanej i nigdy nie jest pokazywany ponownie; wymagany przez Apple client secret jest z niego generowany automatycznie. - Generyczny SAML: adres entry point (logowania) dostawcy, jego Entity ID oraz jego certyfikat podpisywania w formacie PEM, wprowadzany bezpośrednio. Własny adres zwrotny (ACS) i Entity ID platformy są pokazane w przewodniku konfiguracji połączenia, abyś zarejestrował je po stronie dostawcy.
Secrety i klucze prywatne wprowadza się w polach, które pozostają puste podczas edycji istniejącego połączenia: zostaw pole secretu puste, aby zachować zapisaną wartość. Secrety nigdy nie są pokazywane ponownie w postaci jawnej ani zapisywane w logach.
Podczas konfigurowania połączenia każdy przewodnik pokazuje także adres zwrotny (callback URL) do zarejestrowania u dostawcy, aby dostawca kierował odpowiedź logowania z powrotem do tej platformy.
Kierowanie według domeny e-mail (Home Realm Discovery)
Włącz w połączeniu opcję Home Realm Discovery i wpisz jedną lub kilka domen e-mail. Gdy użytkownik wpisze adres e-mail o pasującej domenie, zostanie skierowany prosto do tego dostawcy zamiast na ekran hasła, dzięki czemu nikt nie musi wybierać właściwego przycisku „Sign in with…". Domeny podaj jako listę rozdzieloną przecinkami (na przykład acme.com, acme.co.uk).
- Połączenie z ustawionymi domenami e-mail nie jest pokazywane jako przycisk na stronie logowania; można do niego dotrzeć wyłącznie przez kierowanie według domeny (albo bezpośrednim odnośnikiem do połączenia). Utrzymuje to ekran logowania w czystości, gdy skonfigurowano kilku dostawców enterprise.
- Domenę można przypisać tylko jednemu połączeniu; zapis drugiego połączenia z tą samą domeną jest odrzucany.
- Użytkownicy, których domena e-mail nie jest kierowana, oraz użytkownicy logujący się nazwą użytkownika trafiają na zwykły ekran hasła.
- Adres e-mail jest przekazywany dostawcy OIDC jako
login_hint, dzięki czemu dostawca może go wstępnie wypełnić i użytkownik nie musi wpisywać go po raz drugi. Dostawcy SAML go nie otrzymują (SAML Request logowania nie potrafi go niezawodnie przenieść). - Gdy aplikacja rozpoczyna logowanie ze znanym adresem e-mail (parametr
login_hintw OIDC) w kierowanej domenie, użytkownik trafia bezpośrednio do dostawcy, bez wcześniejszego oglądania ekranu logowania. - Wyłączenie Home Realm Discovery (albo wyczyszczenie jego domen) przywraca przycisk połączenia na stronie logowania.
Jeśli kierowany dostawca jest chwilowo źle skonfigurowany, a musisz dotrzeć do ekranu hasła dla konta w tej domenie, dopisz ?noHrd=1 do adresu logowania, aby pominąć kierowanie na czas tej wizyty.
Dlaczego rejestruje się własną aplikację u dostawcy
Dla każdego połączenia (dostawcy społecznościowego, takiego jak GitHub czy LinkedIn, albo dostawcy enterprise, takiego jak Okta czy Microsoft Entra) rejestrujesz aplikację OAuth u dostawcy i podajesz tutaj jej client ID oraz secret, zamiast korzystać ze wspólnej. Jest to zamierzone:
- Ekran zgody pokazuje Twoją nazwę i Twoje logo, a nie ogólne.
- Aplikacja żąda dokładnie tych scope'ów, których potrzebujesz.
- Adres zwrotny kieruje do Twojej własnej domeny, dzięki czemu wylogowanie i podniesienie poziomu uwierzytelnienia (MFA) działają poprawnie.
Ekran wymagań wstępnych połączenia wymienia, co należy zarejestrować przed rozpoczęciem.
Powiązywanie kont
Gdy użytkownik wraca przez połączenie, platforma rozpoznaje go po stabilnym identyfikatorze dostarczanym przez dostawcę (a nie po adresie e-mail) i loguje go na powiązane konto, odświeżając jego nazwę i zdjęcie od dostawcy.
Aby zapobiec przejęciu konta: jeśli dostawca zgłosi adres e-mail należący już do innego konta, niepowiązanego z tym połączeniem, logowanie zostaje odrzucone zamiast cichego scalenia obu kont. Nie istnieje administracyjny krok „scal konta", a przychodzący (zwłaszcza niezweryfikowany) adres e-mail nigdy nie przejmuje istniejącego konta. Adres e-mail z połączenia zostaje przyjęty na konto tylko wtedy, gdy połączenie jest oznaczone jako Zaufane źródło, dostawca potwierdza adres jako zweryfikowany, a domena tego adresu nie jest zarezerwowana przez inny katalog (zobacz rezerwację domen pocztowych w sekcji Katalogi użytkowników).
Tworzenie użytkowników just-in-time
Gdy ktoś loguje się przez połączenie po raz pierwszy i nie istnieje pasujące konto, platforma tworzy je just in time:
- Nowy użytkownik trafia do skonfigurowanego w połączeniu katalogu.
- Jego profil (nazwa, e-mail, zdjęcie) jest przejmowany od dostawcy.
- Nie ma hasła i loguje się wyłącznie przez to samo połączenie.
Sposób aktywacji nowego konta zależy od ustawienia Zaufane źródło:
- Jeśli połączenie jest oznaczone jako zaufane i dostawca potwierdza, że adres e-mail jest zweryfikowany, konto zostaje aktywowane natychmiast.
- W przeciwnym razie użytkownik otrzymuje e-mail aktywacyjny i musi zweryfikować swój adres, zanim konto stanie się aktywne.
Dostawcy społecznościowi są domyślnie zaufani; generyczne połączenia OIDC i SAML są domyślnie niezaufane, ponieważ claimowi z adresem e-mail należy ufać tylko u dostawcy, którego kontrolujesz albo którego zweryfikowano.
Dostawcy bez adresu e-mail
Część dostawców nie udostępnia adresu e-mail (na przykład X, Strava, Fitbit, SoundCloud, Vimeo i TikTok). Połączenia z identyfikatorami elektronicznymi (Criipto, Signicat i niemiecki eID) również zwracają zweryfikowane imię i nazwisko oraz krajowy identyfikator zamiast adresu e-mail. Logowanie przez jedno z nich nadal działa i nadal tworzy konto, ale takie konto nie ma adresu e-mail: nie jest wysyłany e-mail aktywacyjny i nie da się dopasować konta do istniejącego po adresie. Użytkownik może później dodać i zweryfikować adres e-mail w swoim portalu konta, co włącza także odzyskiwanie oparte na poczcie oraz wszystkie oparte na niej opcje uwierzytelniania wieloskładnikowego.
Nieliczni dostawcy zwracają adres e-mail, którego nie weryfikują (na przykład Spotify). Taki adres jest zapisywany na nowym koncie, ale traktowany jako niezweryfikowany i nigdy nieprzejmowany na inne istniejące konto, więc konto nadal podlega Twoim zwykłym regułom weryfikacji.
Apple
Apple zwraca imię i nazwisko użytkownika tylko przy pierwszym logowaniu, więc powracający użytkownik Apple zachowuje nazwę zapisaną wtedy. Użytkownicy, którzy wybiorą opcję Apple Hide My Email, logują się prywatnym adresem przekaźnikowym, co działa normalnie. Wprowadzony przez Ciebie klucz prywatny .p8 jest przechowywany w postaci zaszyfrowanej i używany wyłącznie do generowania krótkotrwałego client secret wymaganego przez Apple.
Ustawienia poszczególnych połączeń
| Ustawienie | Działanie |
|---|---|
| Nazwa | Etykieta widoczna w Admin Console i w dzienniku audytu. |
| Katalog | Miejsce, w którym tworzeni są użytkownicy just-in-time. |
| Home Realm Discovery | Gdy włączone, domeny e-mail kierowane do tego połączenia. Użytkownik wpisujący adres e-mail z jedną z tych domen trafia prosto do tego dostawcy, a połączenie nie jest pokazywane jako przycisk na stronie logowania. Domena może należeć tylko do jednego połączenia. |
| Zaufane źródło | Steruje automatyczną aktywacją oraz tym, czy adres e-mail od dostawcy jest przejmowany. |
| Włączone | Na ekranie logowania pojawiają się wyłącznie włączone połączenia. |
Możesz wyłączyć połączenie, aby zdjąć je z ekranu logowania bez usuwania, albo usunąć je całkowicie. Obie akcje wymagają potwierdzenia przez wpisanie nazwy połączenia.
Materiały referencyjne
| Pojęcie | Znaczenie |
|---|---|
| Połączenie | Delegowanie logowania do zewnętrznego Identity Providera. |
| Powiązywanie kont | Dopasowanie powracającej tożsamości federacyjnej do istniejącego konta. |
| Tworzenie just-in-time (JIT) | Utworzenie nowego konta przy pierwszym logowaniu federacyjnym użytkownika. |
| Zaufane źródło | Połączenie, którego claimowi o zweryfikowanym adresie e-mail platforma ufa na potrzeby automatycznej aktywacji. |
| Home Realm Discovery | Automatyczne kierowanie logowania do połączenia na podstawie domeny adresu e-mail wpisanego przez użytkownika. |
Rozwiązywanie problemów
- Dostawca zwraca błąd przy wywołaniu zwrotnym. Najczęstszą przyczyną jest adres przekierowania (callback), który nie został zarejestrowany u zewnętrznego dostawcy, albo niezgodność client ID / secret. Zarejestruj dokładny adres zwrotny pokazany przy tworzeniu połączenia i sprawdź ponownie poświadczenia.
- Wymiana tokenu kończy się błędem
invalid_client. Niektórzy dostawcy (na przykład OneLogin i JumpCloud) domyślnie ustawiają metodę uwierzytelniania punktu końcowego tokenu aplikacji na Basic. Ustaw ją na POST (client secret post) w ustawieniach aplikacji u dostawcy. - Użytkownicy z określoną domeną e-mail trafiają prosto do zewnętrznego dostawcy. Ta domena jest przypisana do domen pocztowych połączenia, co włącza kierowanie według domeny (Home Realm Discovery). Usuń domenę z połączenia, aby zatrzymać kierowanie. Aby jednorazowo dotrzeć do ekranu hasła (na przykład gdy dostawca jest źle skonfigurowany), dopisz
?noHrd=1do adresu logowania. - Logowanie Kakao nie działa albo nie zwraca tokenu ID. Kakao wystawia token ID tylko wtedy, gdy w zaawansowanych ustawieniach Kakao Login aplikacji aktywowano OpenID Connect. Brakujący element zgody także przerywa logowanie; skonfiguruj w konsoli Kakao żądane elementy zgody (pseudonim, zdjęcie profilowe).
- Powracający użytkownik ląduje na nowym, pustym koncie. Powiązywanie kont dopasowuje tożsamość federacyjną do istniejącego konta po zweryfikowanym adresie e-mail. Jeśli dostawca nie zwraca zweryfikowanego adresu albo adres różni się od zapisanego, dopasowanie nie następuje i powstaje osobne konto. Potwierdź, że dostawca udostępnia claim ze zweryfikowanym adresem e-mail.
- Pierwsze logowanie przez połączenie zostaje odrzucone z błędem domeny. Domena adresu e-mail jest zarezerwowana przez inny katalog. Domeny wymienionej w jednym katalogu nie mogą zająć użytkownicy tworzeni gdzie indziej, w tym przy logowaniu federacyjnym just-in-time. Przenieś rezerwację albo użyj adresu w domenie niezarezerwowanej.
- Użytkownik federacyjny zostaje utworzony, ale pozostaje nieaktywny. Nowe konta są aktywowane automatycznie tylko dla zaufanego połączenia, które zwraca zweryfikowany adres e-mail. Przy innych połączeniach konto podlega Twoim zwykłym regułom weryfikacji i cyklu życia.
Zobacz także słownik pojęć.