

Provisioning aplikacji
Automatyczne tworzenie, aktualizowanie i dezaktywowanie kont w aplikacjach docelowych przez wychodzący SCIM, z mapowaniem atrybutów i grup.
Provisioning automatycznie utrzymuje konta w aplikacjach docelowych w zgodzie z platformą. Gdy użytkownik zostaje utworzony, zmieniony lub dezaktywowany albo gdy aplikacja zostaje przypisana lub przypisanie zostaje usunięte, platforma przekazuje odpowiednią zmianę do połączonej aplikacji, dzięki czemu nie trzeba ręcznie utrzymywać kont w każdym systemie.
Platforma realizuje provisioning za pomocą SCIM 2.0. Działa wyłącznie jako wychodzący klient SCIM: przekazuje zmiany do połączonych aplikacji. Nie udostępnia przychodzącego serwera SCIM, więc inne systemy nie mogą przez SCIM wykonywać provisioningu do platformy.
Provisioning konfiguruje się na karcie Aprowizacja aplikacji w Integracje → Aplikacje.
Uwaga dotycząca planu: Provisioning jest dostępny od planu Essential (oraz w wersji Trial); nie jest częścią planu Free. W planie Free karta provisioningu nadal pokazuje, co robi provisioning, ale nie można go skonfigurować ani aktywować.
Co robi provisioning
Gdy provisioning jest aktywny dla aplikacji, platforma może:
- Utworzyć konto w aplikacji docelowej, gdy użytkownik zostanie do niej przypisany.
- Zaktualizować konto docelowe, gdy zmienią się zmapowane atrybuty użytkownika.
- Dezaktywować konto docelowe, gdy użytkownik utraci dostęp, i reaktywować je, gdy dostęp wróci.
- Synchronizować grupy i ich członkostwa, dzięki czemu struktura grup jest odzwierciedlana w systemie docelowym.
Każda z tych operacji ma osobny przełącznik, więc można na przykład tworzyć i aktualizować konta, ale nigdy ich nie dezaktywować. Platforma przekazuje przede wszystkim użytkowników i ich atrybuty; przekazywanie grup to opcjonalny dodatek, który odzwierciedla obiekty grup i ich członków, a nie sposób na zarządzanie własną strukturą grup aplikacji docelowej (ta pozostaje w aplikacji docelowej).
Status provisioningu
Provisioning aplikacji przechodzi przez niewielki zestaw stanów, widocznych u góry karty provisioningu:
| Status | Znaczenie |
|---|---|
| Disabled | Provisioning nie został jeszcze skonfigurowany. |
| Enabled | Dane połączenia są zapisane, ale jeszcze niezweryfikowane. |
| Tested | Połączenie z docelowym endpointem SCIM powiodło się. |
| Activated | Provisioning działa; platforma utrzymuje synchronizację aplikacji. |
Typowa ścieżka to disabled → enabled → tested → activated. Provisioning można w każdej chwili dezaktywować lub usunąć konfigurację, aby wrócić do stanu disabled.
Konfiguracja provisioningu
-
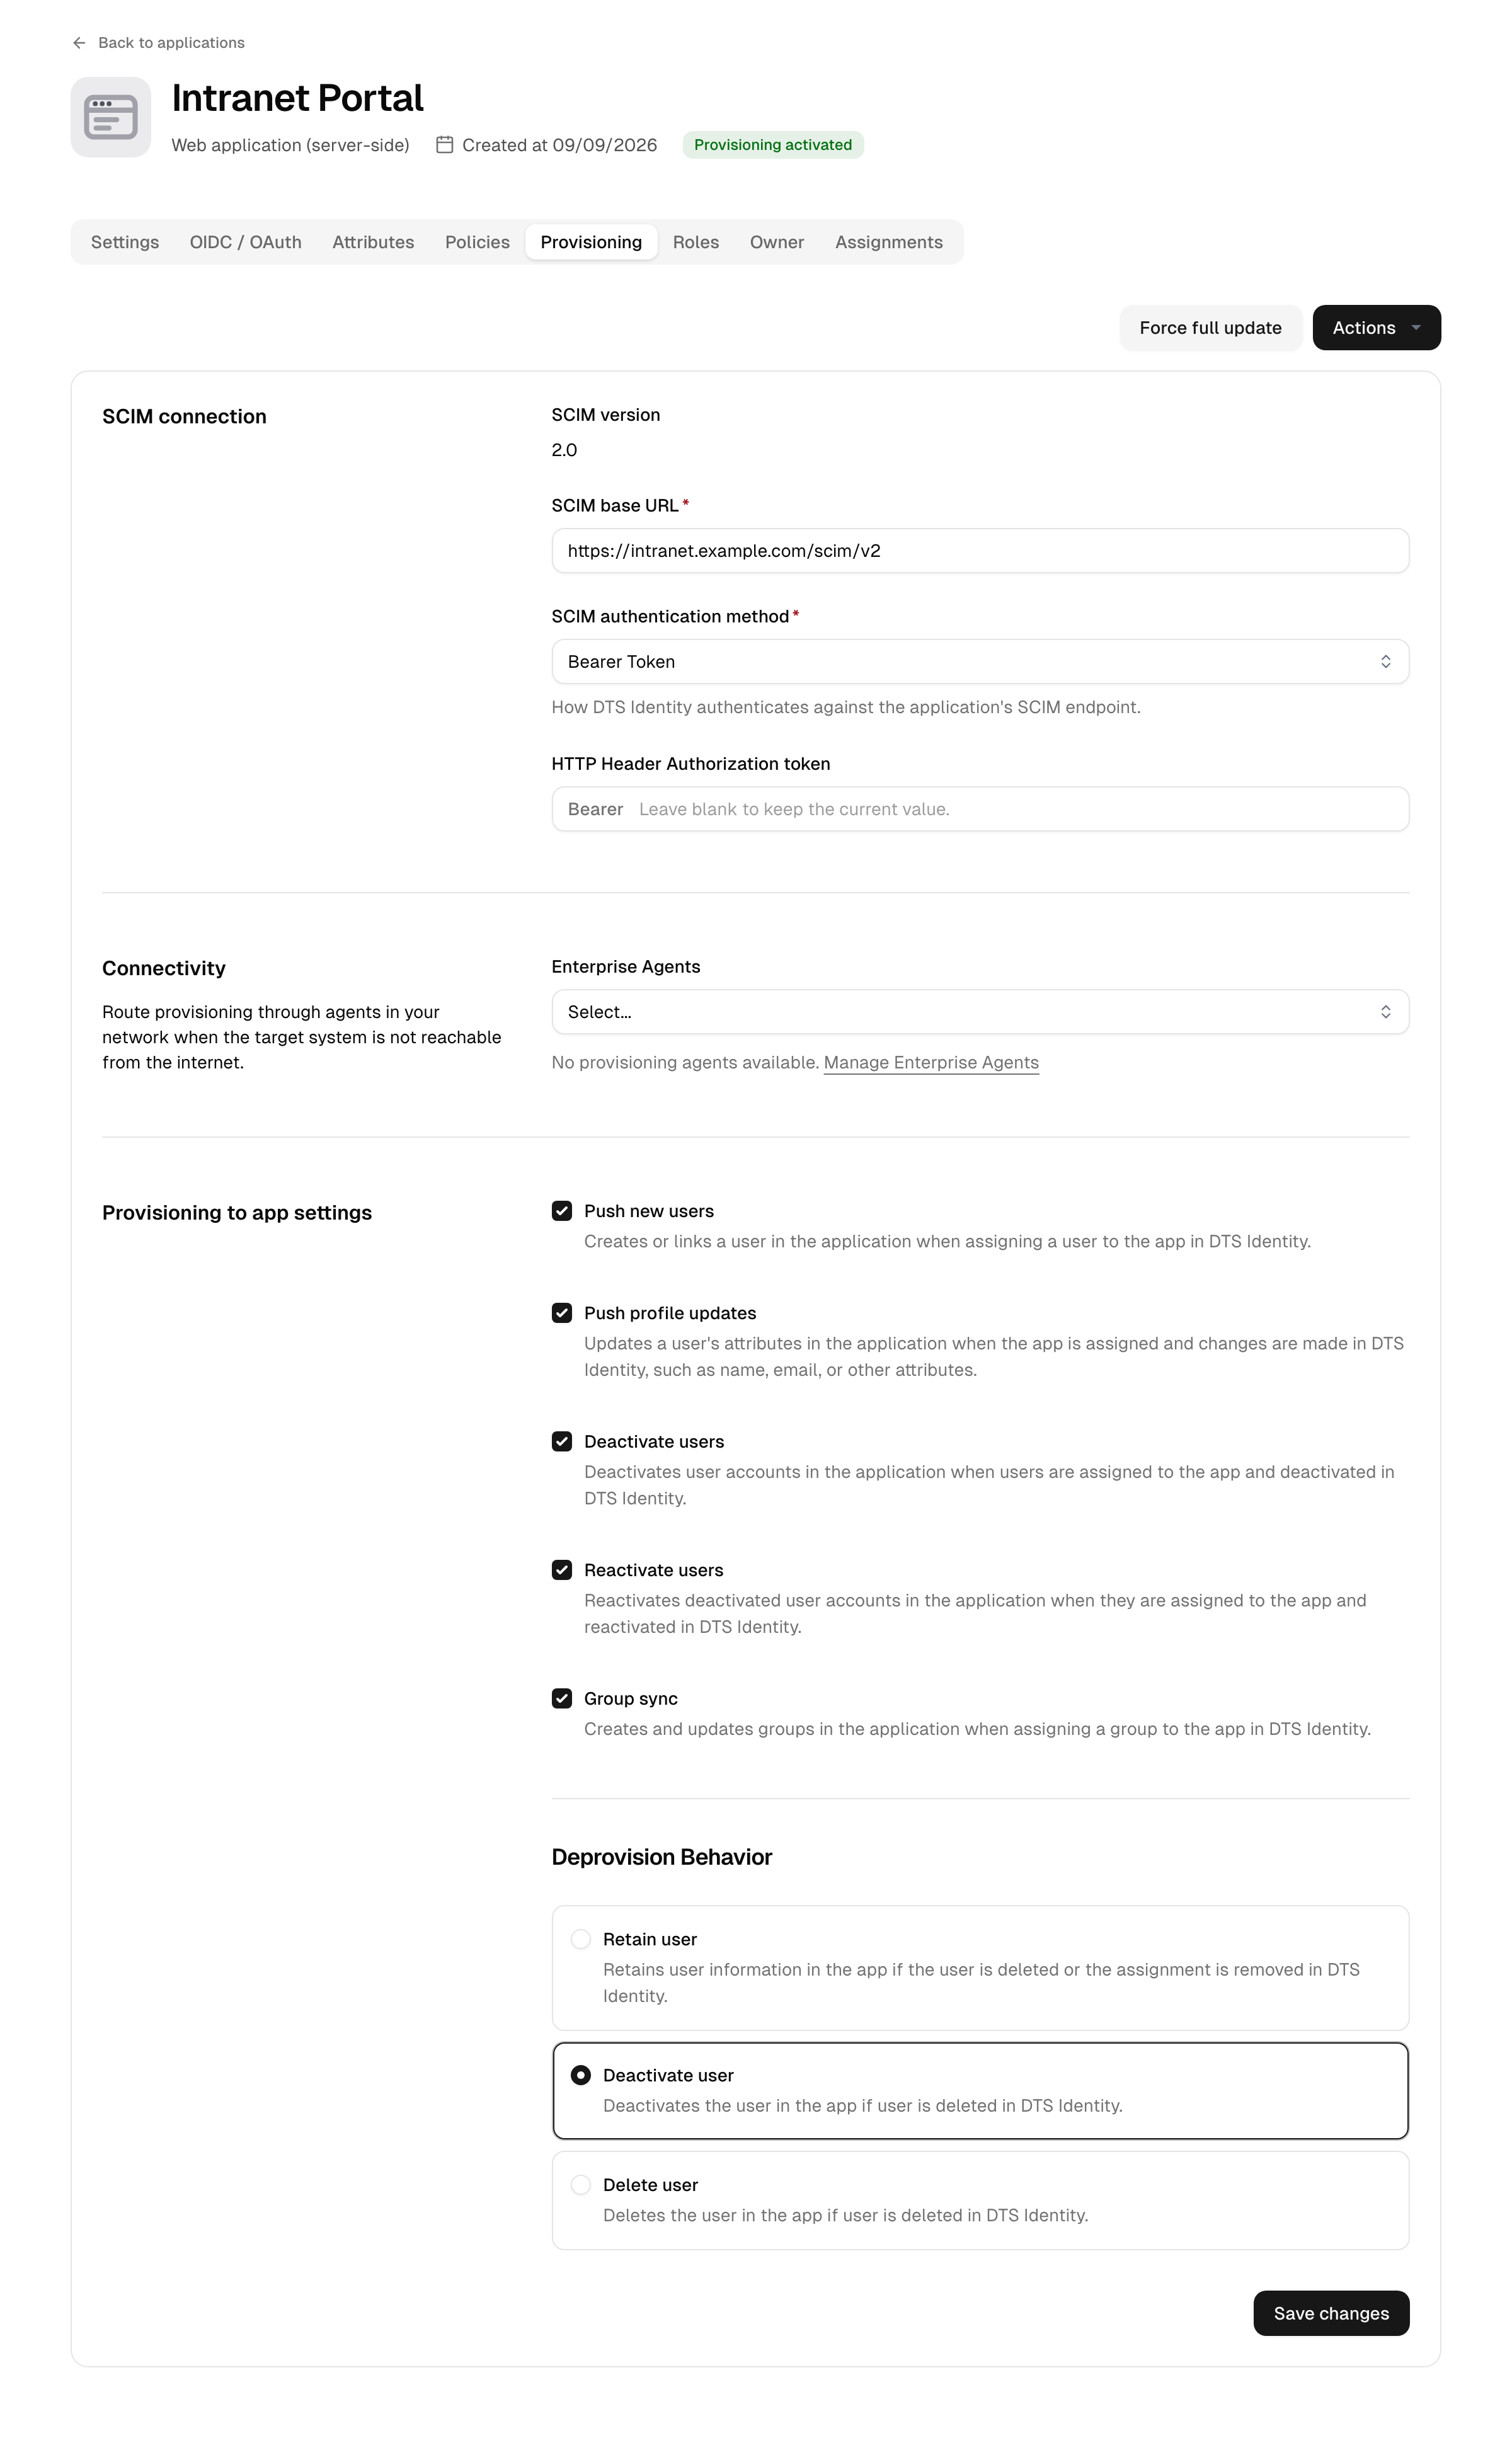
Otworzyć aplikację i przejść do jej karty Aprowizacja.
-
Wpisać Bazowy adres URL SCIM aplikacji docelowej i wybrać metodę uwierzytelniania:
- Bearer Token: token wysyłany w nagłówku
Authorization. - Basic: nazwa użytkownika i hasło.
- Niestandardowy nagłówek HTTP: nazwa i wartość nagłówka wysyłane bez zmian, dla systemów docelowych z własnym schematem (na przykład
Authorization: PLANONKEY accesskey=...lubX-Api-Key).
W przypadku aplikacji z katalogu adres bazowy i metoda są wstępnie wypełnione na podstawie integracji i tylko do odczytu; podaje się jedynie dane uwierzytelniające.
- Bearer Token: token wysyłany w nagłówku
-
Wybrać operacje do włączenia: Aprowizacja nowych użytkowników, Aktualizacja profili, Dezaktywacja użytkowników, Reaktywacja użytkowników i Synchronizacja grup.
-
Wybrać akcję deprovisioningu, czyli to, co dzieje się w systemie docelowym, gdy użytkownik traci uprawnienie (zobacz Zachowanie przy dezaktywacji).
-
Opcjonalnie w sekcji Łączność wybrać jeden lub kilka konektorów provisioningu, jeśli system docelowy znajduje się w sieci wewnętrznej (zobacz poniżej).
-
Przetestować konfigurację. Pomyślny test zmienia status na tested.
-
Aktywować provisioning. Od tej chwili platforma automatycznie utrzymuje synchronizację aplikacji.
Dostęp do systemu docelowego w sieci wewnętrznej
Jeśli aplikacja docelowa nie jest osiągalna z internetu, provisioning należy kierować przez jeden lub kilka Enterprise Connectors typu provisioning. W sekcji Łączność na karcie provisioningu należy wybrać konektory w kolejności priorytetu. Gdy konektory są wybrane, provisioning odbywa się wyłącznie przez nie; gdy żaden nie jest wybrany, platforma łączy się z systemem docelowym bezpośrednio przez internet. Zobacz Enterprise Connectors.
Mapowanie atrybutów
Provisioning mapuje każdego użytkownika platformy na rekord użytkownika SCIM. Standardowe mapowanie obejmuje typowe atrybuty: nazwę użytkownika (identyfikator logowania lub e-mail, gdy nie ma osobnego loginu), nazwę wyświetlaną, imię / nazwisko / drugie imię, główny e-mail i telefon oraz flagę aktywności; obejmuje też rozszerzenie enterprise SCIM dla atrybutów takich jak numer pracownika, dział i przełożony, jeśli są dostępne.
Stan active użytkownika wynika z jego statusu, więc dezaktywacja użytkownika na platformie oznacza konto docelowe jako nieaktywne.
Grupy są mapowane według nazwy, a ich członkowie odwołują się do identyfikatorów SCIM użytkowników, którzy zostali przekazani do tej samej aplikacji.
Mapowanie jest stałe i jeden do jednego: każde pole platformy jest mapowane na swój odpowiednik SCIM, z kilkoma rozsądnymi wartościami zastępczymi (na przykład nazwa użytkownika przyjmuje wartość e-maila, gdy nie ustawiono osobnego loginu). Nie ma silnika wyrażeń, skryptów ani przekształceń poszczególnych atrybutów: platforma nie oblicza ani nie przepisuje wartości, więc nie istnieje edytor reguł. W przypadku aplikacji z katalogu mapowanie jest dostarczane z integracją; w przypadku własnych aplikacji odpowiada temu standardowemu mapowaniu SCIM.
Dlaczego zmiana dotarła (lub nie) do aplikacji?
Do systemu docelowego trafiają tylko atrybuty zmapowane. Zmiana pola profilu należącego do standardowego mapowania (imię i nazwisko, e-mail, telefon, dział itd.) jest przekazywana do każdej aplikacji, do której użytkownik jest przekazany, o ile dla tej aplikacji włączono Aktualizacja profili. Zmiana pola, którego nie ma w mapowaniu, nie powoduje wysłania niczego: konto docelowe pozostaje bez zmian.
Jeśli więc zmiana nie pojawia się w połączonej aplikacji, należy sprawdzić kolejno: czy użytkownik nadal ma aktywne przypisanie, czy opcja Aktualizacja profili jest włączona i czy zmienione pole jest przenoszone przez mapowanie. Dostępne pola opisano w Osoby oraz Profile i atrybuty użytkowników.
Kiedy uruchamiana jest każda operacja
Nie ma podziału atrybutów na tylko przy tworzeniu i tylko przy aktualizacji; w obu przypadkach używane jest to samo mapowanie:
- Przy włączonej opcji Aprowizacja nowych użytkowników pełny zmapowany rekord jest zapisywany, gdy użytkownik po raz pierwszy otrzyma przypisanie do aplikacji.
- Przy włączonej opcji Aktualizacja profili platforma ponownie wysyła zmapowane atrybuty przy każdej zmianie profilu użytkownika (pomija użytkowników, których profil nie zmienił się od ostatniej synchronizacji, chyba że wymuszono pełną aktualizację).
Jeśli Aprowizacja nowych użytkowników jest włączona, a Aktualizacja profili wyłączona, konto zostaje utworzone raz i późniejsze zmiany nigdy do niego nie docierają. Aby zmiany były przekazywane na bieżąco, należy włączyć Aktualizacja profili.
Szablony provisioningu z katalogu
Integracje z katalogu mogą zawierać szablon provisioningu, dzięki czemu nie trzeba samodzielnie ustalać endpointu, metody uwierzytelniania ani mapowań. Po dodaniu takiej aplikacji jej połączenie provisioningu jest wstępnie wypełnione i podaje się jedynie dane uwierzytelniające.
Niektóre pozycje katalogu są provisioning-only: tworzą i utrzymują konta w systemie docelowym, ale nie oferują Single Sign-On. Występują jako typ aplikacji provisioning-only bez client secret i bez przepływu logowania; konfiguruje się w nich tylko kartę provisioningu.
Wymuszanie pełnej synchronizacji
Provisioning zwykle działa w sposób ciągły: platforma reaguje na zmiany użytkowników i grup oraz zmiany przypisań, a w tle w krótkim, powtarzającym się cyklu uzgadnia stan każdej aktywowanej aplikacji. Zwykłych zmian nie trzeba wyzwalać ręcznie.
Jeśli trzeba ponownie przesłać wszystko, na przykład po poprawieniu mapowania lub przywróceniu systemu docelowego, należy użyć opcji Wymuś pełną aktualizację na karcie provisioningu. Powoduje to ponowne wysłanie w następnym cyklu synchronizacji każdego przypisanego użytkownika i każdej grupy, także rekordów, które się nie zmieniły.
Jeśli dane uwierzytelniające systemu docelowego przestaną działać (na przykład token zostanie unieważniony), provisioning automatycznie wraca do stanu enabled, aby można było podać nowe dane uwierzytelniające i ponownie przeprowadzić test.
Co wyzwala provisioning
Platforma wykonuje provisioning w reakcji na:
- przypisanie użytkownika do aplikacji lub usunięcie przypisania (bezpośrednio albo przez grupę, katalog lub organizację),
- zmianę profilu użytkownika,
- dezaktywację lub usunięcie użytkownika,
- zmianę grupy lub jej członkostwa.
Przypisanie jest warunkiem: użytkownik jest przekazywany do aplikacji tylko tak długo, jak ma do niej aktywne przypisanie.
Zachowanie przy dezaktywacji
Użytkownik traci uprawnienie, gdy jego przypisanie zostanie usunięte albo gdy zostanie zawieszony, objęty deprovisioningiem lub usunięty na platformie (zobacz Cykl życia użytkownika). Wtedy platforma stosuje akcję deprovisioningu aplikacji:
| Akcja | Skutek w systemie docelowym |
|---|---|
| Zachowaj użytkownika | Konto docelowe pozostaje nienaruszone; usuwane jest tylko lokalne powiązanie. |
| Dezaktywuj użytkownika | Konto docelowe zostaje oznaczone jako nieaktywne (odwracalne). |
| Usuń użytkownika | Konto docelowe zostaje całkowicie usunięte. |
Domyślną akcją jest Dezaktywuj użytkownika: odwracalny offboarding, który wyłącza konto docelowe zamiast trwale je usuwać, dzięki czemu powracającego użytkownika można reaktywować. Usuń użytkownika należy wybierać tylko wtedy, gdy połączona aplikacja w ogóle nie może zachować konta, a Zachowaj użytkownika, gdy system docelowy musi przechowywać dane historyczne.
Dzięki temu offboarding jest przewidywalny: po zawieszeniu użytkownika lub objęciu go deprovisioningiem na platformie konto w każdej połączonej aplikacji podlega ustawionej tutaj akcji. Jeśli włączono Reaktywacja użytkowników, przywrócenie użytkownika ponownie włącza wcześniej dezaktywowane konto docelowe.
Rozwiązywanie problemów
- Test kończy się niepowodzeniem: należy ponownie sprawdzić bazowy adres URL SCIM i dane uwierzytelniające oraz to, czy endpoint SCIM aplikacji docelowej jest osiągalny.
- Provisioning wrócił do stanu enabled: zapisane dane uwierzytelniające zostały odrzucone. Należy wprowadzić nowe dane uwierzytelniające i przeprowadzić test ponownie.
- Użytkownik nie został utworzony w systemie docelowym: należy potwierdzić, że użytkownik ma aktywne przypisanie do aplikacji i że włączono Aprowizacja nowych użytkowników.