

Grupy
Tworzenie grup, zarządzanie członkami, przypisywanie ról i aplikacji oraz praca z grupami synchronizowanymi zewnętrznie.
Grupa to zbiór użytkowników współdzielących dostęp. Dostęp jest przyznawany grupie, a członkostwo decyduje o tym, kto go aktualnie posiada: użytkownik dodany do grupy otrzymuje wszystko, co grupa zapewnia. Grupy są podstawowym narzędziem do zarządzania dostępem na dużą skalę.
Dlaczego grupy są jednostką dostępu
Aplikacja lub rola przypisana do grupy podąża za członkostwem: posiada ją każdy, kto należy do grupy, a nowo dodana osoba otrzymuje aplikacje i role grupy przy następnym logowaniu, bez żadnej zmiany w rekordzie użytkownika. Z tego powodu dostęp należy przypisywać raczej grupom niż pojedynczym użytkownikom.
Gdy użytkownik opuszcza grupę, dostęp zapewniany przez grupę zostaje odebrany. Jeśli w przypisanej aplikacji skonfigurowano aprowizację wychodzącą, usunięcie ostatniego uprawnienia dezaktywuje (a nie usuwa trwale) konto w podłączonej aplikacji.
Krótka reguła praktyczna: grupy należy organizować wokół celu dostępu (pakietu aplikacji, roli lub populacji, której dotyczy polityka), a nie wyłącznie wokół schematu organizacyjnego. Jedna grupa często pełni wszystkie trzy funkcje jednocześnie:
- jest celem przypisania aplikacji (logowanie jednokrotne oraz, jeśli skonfigurowano, aprowizacja),
- jest jednostką, której przyznaje się rolę niestandardową (dodatek RBAC), oraz
- jest populacją, do której może się odnosić reguła polityki uwierzytelniania.
Ta szerokość zastosowań jest jednocześnie przestrogą: jedna zmiana członkostwa może zmienić zarówno to, do czego użytkownik ma dostęp, jak i obowiązujące go wymagania dotyczące logowania.
Tworzenie grupy
- Otwórz Grupy i wybierz utworzenie grupy.
- Nadaj jej Nazwa i opcjonalny Opis. Nazwa nie może zawierać
=ani,, dzięki czemu grupa lokalna nigdy nie może podszyć się pod grupę katalogową w oświadczeniugroups. - Zapisz. Nastąpi przejście do strony szczegółów grupy, na której można dodawać członków, role i aplikacje.
Członkowie
Karta Użytkownicy grupy zawiera listę jej członków i pozwala ich dodawać lub usuwać. Użytkowników dodaje się, wyszukując ich i wybierając jednego lub kilku; członka usuwa się na tej samej karcie. W ten sposób dodawani są wyłącznie Pracownicy. Użytkownicy zewnętrzni (klienci biznesowi i konsumenci) nigdy nie są dodawani jako członkowie pojedynczo: dołączają do grupy przez synchronizację zewnętrzną na podstawie Distinguished Name, a aplikacje otrzymują przez swój katalog lub organizację.
Użytkownik może należeć do dowolnej liczby grup. Członkostwo jest przechowywane bezpośrednio przy użytkowniku; nie ma zagnieżdżania grup w grupach, więc członkami grupy są dokładnie przypisani do niej użytkownicy (oraz użytkownicy dopasowani przez synchronizację zewnętrzną, opisaną poniżej).
Role
Uwaga: Kontrola dostępu oparta na rolach jest częścią funkcji RBAC, dostępnej w planie Advanced i wyższych (oraz w okresie próbnym).
Na karcie Role grupy przypisuje się role do grupy. Każdy członek posiada wtedy te role, a tym samym związane z nimi uprawnienia, przez cały czas pozostawania członkiem. Na tej karcie można dodać jedną lub kilka ról albo usunąć rolę.
Przypisywanie aplikacji
Na karcie Aplikacje grupy przypisuje się aplikacje do grupy. Członkowie uzyskują logowanie jednokrotne (oraz, jeśli skonfigurowano, aprowizację) do tych aplikacji.
Każde przypisanie może mieć okres ważności (datę początkową i/lub końcową), dzięki czemu dostęp można zaplanować z późniejszym rozpoczęciem lub automatycznym wygaśnięciem. Wygasłe przypisania przestają przyznawać dostęp, ale pozostają widoczne, aby można było prześledzić historię.
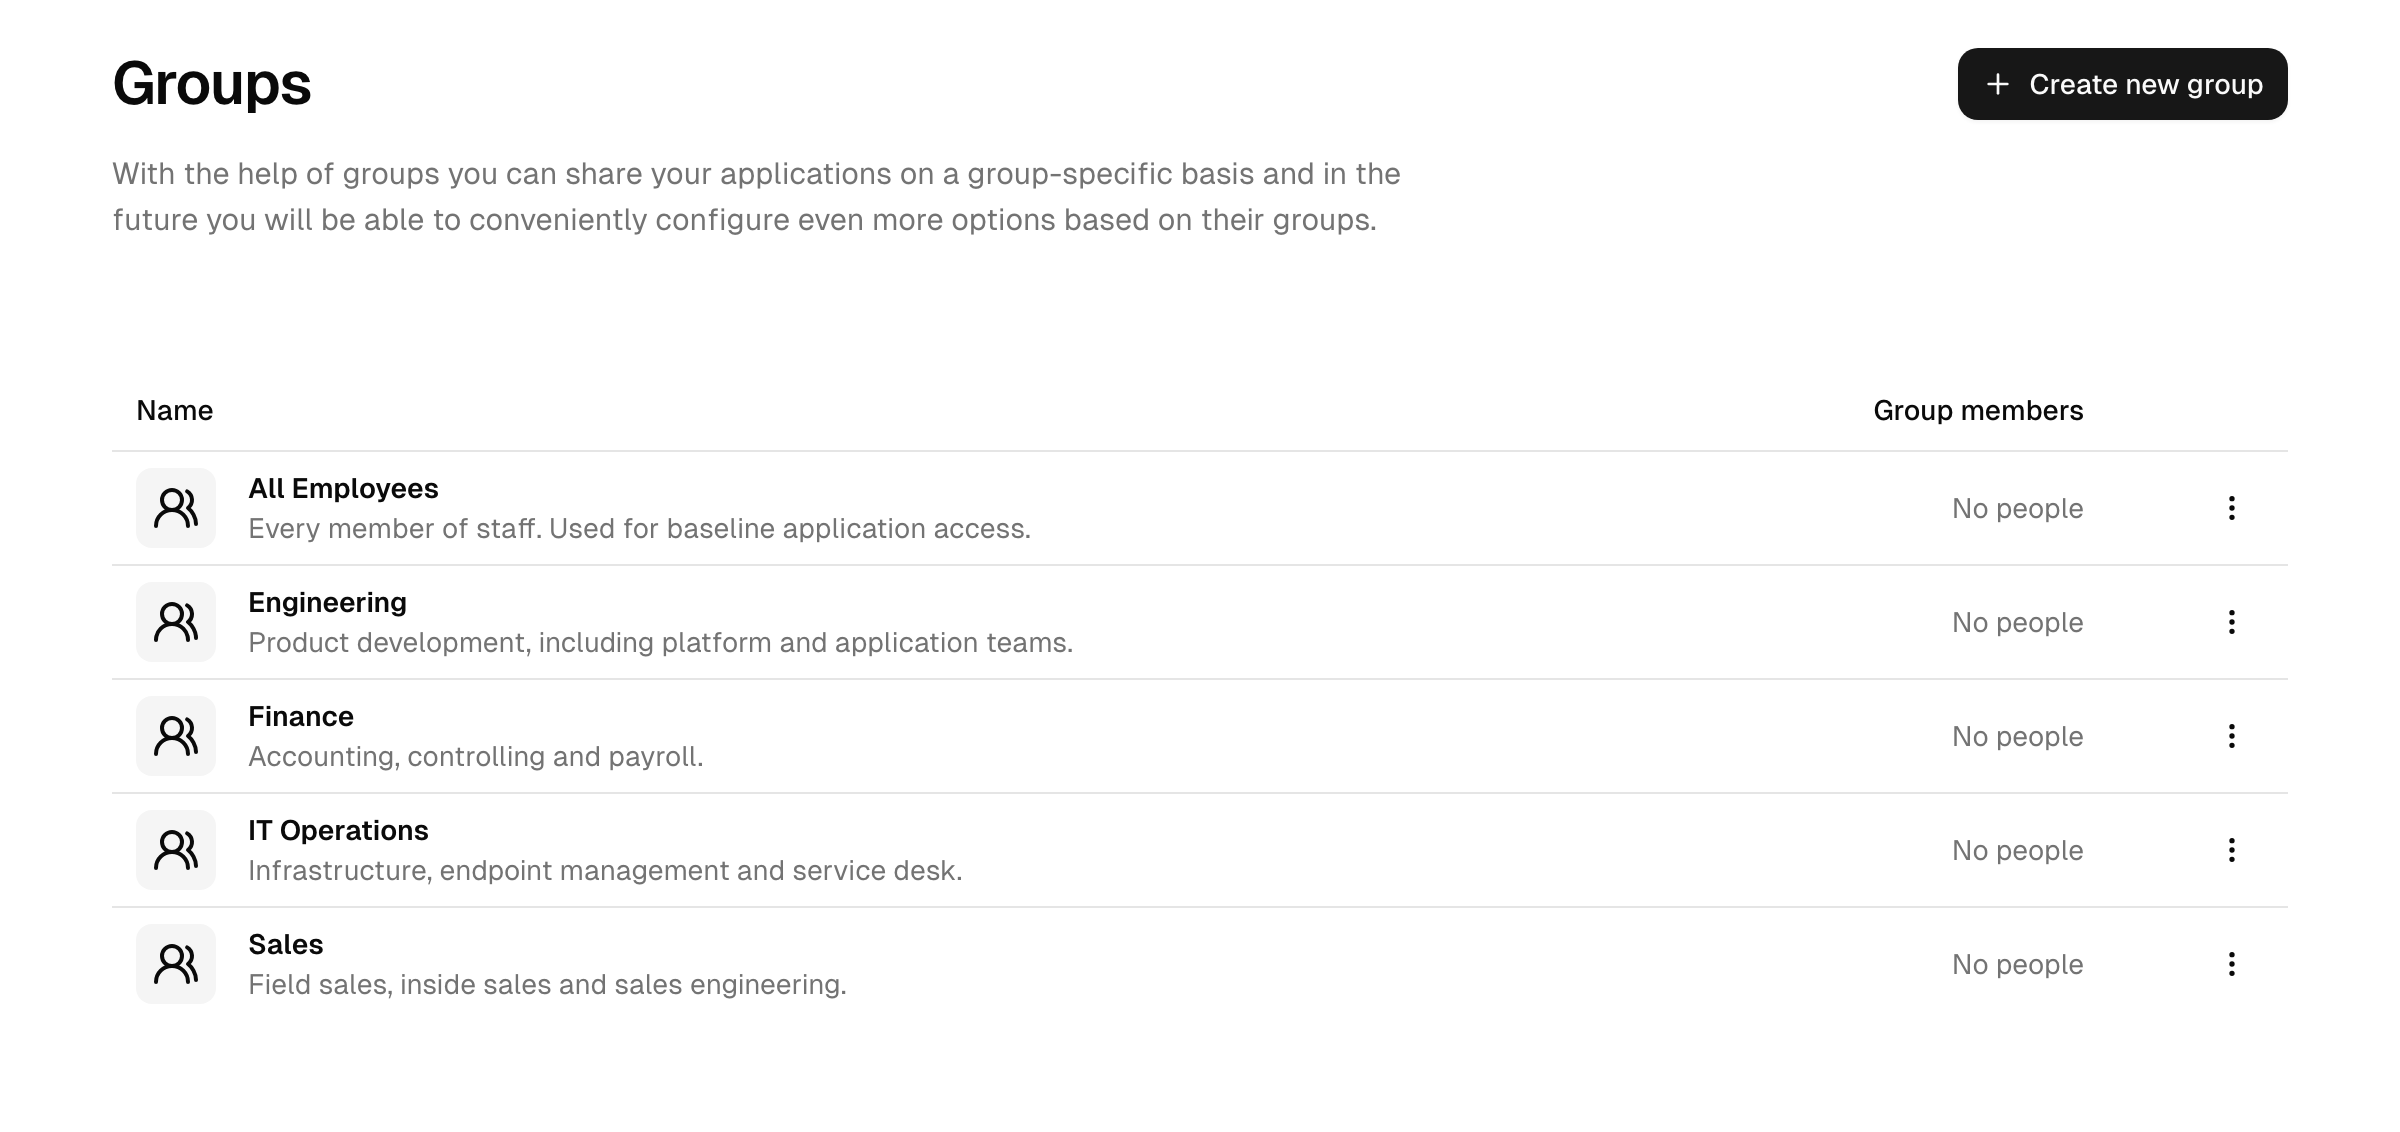
Grupy wbudowane a grupy synchronizowane zewnętrznie
Na tej samej liście występują obok siebie dwa rodzaje grup, które wyglądają identycznie, ale ich członkostwo pochodzi z różnych źródeł:
- Wbudowane grupy katalogowe: członkami zarządza się samodzielnie w konsoli, na karcie Użytkownicy grupy.
- Grupy synchronizowane zewnętrznie: członkostwo jest zarządzane u źródła, w synchronizowanym katalogu Active Directory / LDAP, i dopasowywane na podstawie Distinguished Name (zobacz poniżej). Członków nie można tu edytować; można jedynie przypisywać grupie aplikacje i role, a o składzie grupy decyduje synchronizacja.
Grupy synchronizowane zewnętrznie
Grupy można powiązać z grupą w synchronizowanym katalogu Active Directory / LDAP, tak aby członkostwo automatycznie odzwierciedlało źródło prawdy. Powiązaniem jest Distinguished Name (DN) grupy, czyli ścieżka LDAP identyfikująca grupę źródłową.
- Gdy dla grupy ustawiono Distinguished Name, o jej członkostwie decyduje to, którzy synchronizowani użytkownicy zgłaszają ten DN wśród swoich członkostw w grupach, a dodatkowo należą do niej użytkownicy dodani bezpośrednio.
- Lista grup proponuje Distinguished Names wykryte u synchronizowanych użytkowników, które nie są jeszcze powiązane z grupą lokalną, dzięki czemu można szybko utworzyć odpowiadające im grupy lokalne. Propozycje można filtrować według DN.
- Powiązanie grupy katalogowej wymaga poziomu dostępu, który zarządza grupami w całej instancji; administratorzy zarządzający grupami wyłącznie przez Workspace nie mogą ustawić DN. DN można ustawić tylko dla grupy bez ręcznie dodanych członków.
Pozwala to odwzorować lokalną strukturę grup w platformie i sterować na jej podstawie przypisywaniem aplikacji i ról: po zmianie członkostwa użytkownika w grupie w Active Directory jego dostęp tutaj dostosuje się przy następnej synchronizacji.
Zobacz także
- Osoby: zarządzanie użytkownikami, którzy zostają członkami.
- Role: co przyznają role.
- Aplikacje: co przypisuje się grupie.
- Katalogi użytkowników: jak synchronizowane grupy trafiają z AD/LDAP.