

Security Health
Pulpit, który ocenia konfigurację według uznanych frameworków bezpieczeństwa i pokazuje, gdzie występują luki.
Pulpit Security Health sprawdza bieżącą konfigurację i ocenia ją według uznanych frameworków bezpieczeństwa. Przekształca abstrakcyjne wymagania zgodności w konkretną listę kontrolną, pokazuje, gdzie konfiguracja nie spełnia wymagań, i łączy każdą lukę z ekranem, na którym można ją usunąć.
Pulpit otwiera się w Bezpieczeństwo → Security Health.
Jak to działa
Przy każdym otwarciu strony platforma odczytuje bieżące ustawienia (zasady haseł poszczególnych katalogów, składniki MFA, przełączniki ochrony przed zagrożeniami, limity czasu sesji, konfigurację administratorów, adresy URI przekierowania aplikacji i inne) i ocenia na ich podstawie katalog kontroli. Nic nie jest zapisywane ani symulowane; wynik zawsze odzwierciedla konfigurację w jej obecnym stanie.
Każda kontrola zwraca jeden z wyników:
- Pass: konfiguracja spełnia wymaganie.
- Otwarte: luka obniżająca wynik (niepowodzenie lub ostrzeżenie).
- Not applicable / not supported: kontrola nie ma zastosowania albo testuje funkcję, której platforma obecnie nie może zapewnić. Takie kontrole są wyświetlane osobno i nie obniżają wyniku.
Frameworki
Ta sama konfiguracja jest oceniana równolegle według kilku frameworków, każdego na osobnej karcie. Dane ustawienie może spełniać jeden framework i nie spełniać innego, ponieważ każdy stawia własną poprzeczkę; frameworki różnią się na przykład minimalną wymaganą długością hasła. Karty pojawiają się w tej kolejności:
| Framework | Obszar |
|---|---|
| Best practices | Ogólne zalecenia dotyczące utwardzania systemów tożsamości. |
| BSI C5 | Niemiecki katalog kryteriów zgodności dla przetwarzania w chmurze. |
| NIST SP 800-63B | Amerykański standard tożsamości cyfrowej dotyczący uwierzytelniania i poziomów pewności. |
| NIS2 | Unijne środki techniczne dla podmiotów kluczowych i ważnych. |
| DORA | EU 2022/2554, rozporządzenie o operacyjnej odporności cyfrowej sektora finansowego. |
| ISO/IEC 27001 | Zabezpieczenia tożsamości i uwierzytelniania z załącznika A. |
| CIS Controls v8 | Zabezpieczenia dotyczące zarządzania kontami i dostępem. |
| PCI DSS 4.0 | Wymagania dotyczące uwierzytelniania w środowiskach danych kart płatniczych. |
Każda karta frameworka grupuje kontrole tematycznie (hasła, MFA, sesje, konta, rejestrowanie zdarzeń itd.) i przy każdej kontroli pokazuje odpowiedni numer punktu.
Dwie kontrole frameworków zależą od konfiguracji spoza ekranów bezpieczeństwa: okresowa recertyfikacja dostępu jest zaliczona, gdy co najmniej jedna aplikacja jest objęta przepływem certyfikacji, a federacyjne pojedyncze wylogowanie jest zaliczone, gdy każda interaktywna aplikacja OIDC ma skonfigurowany URI wylogowania back-channel (zobacz Aplikacje).
Kontrole dobrych praktyk
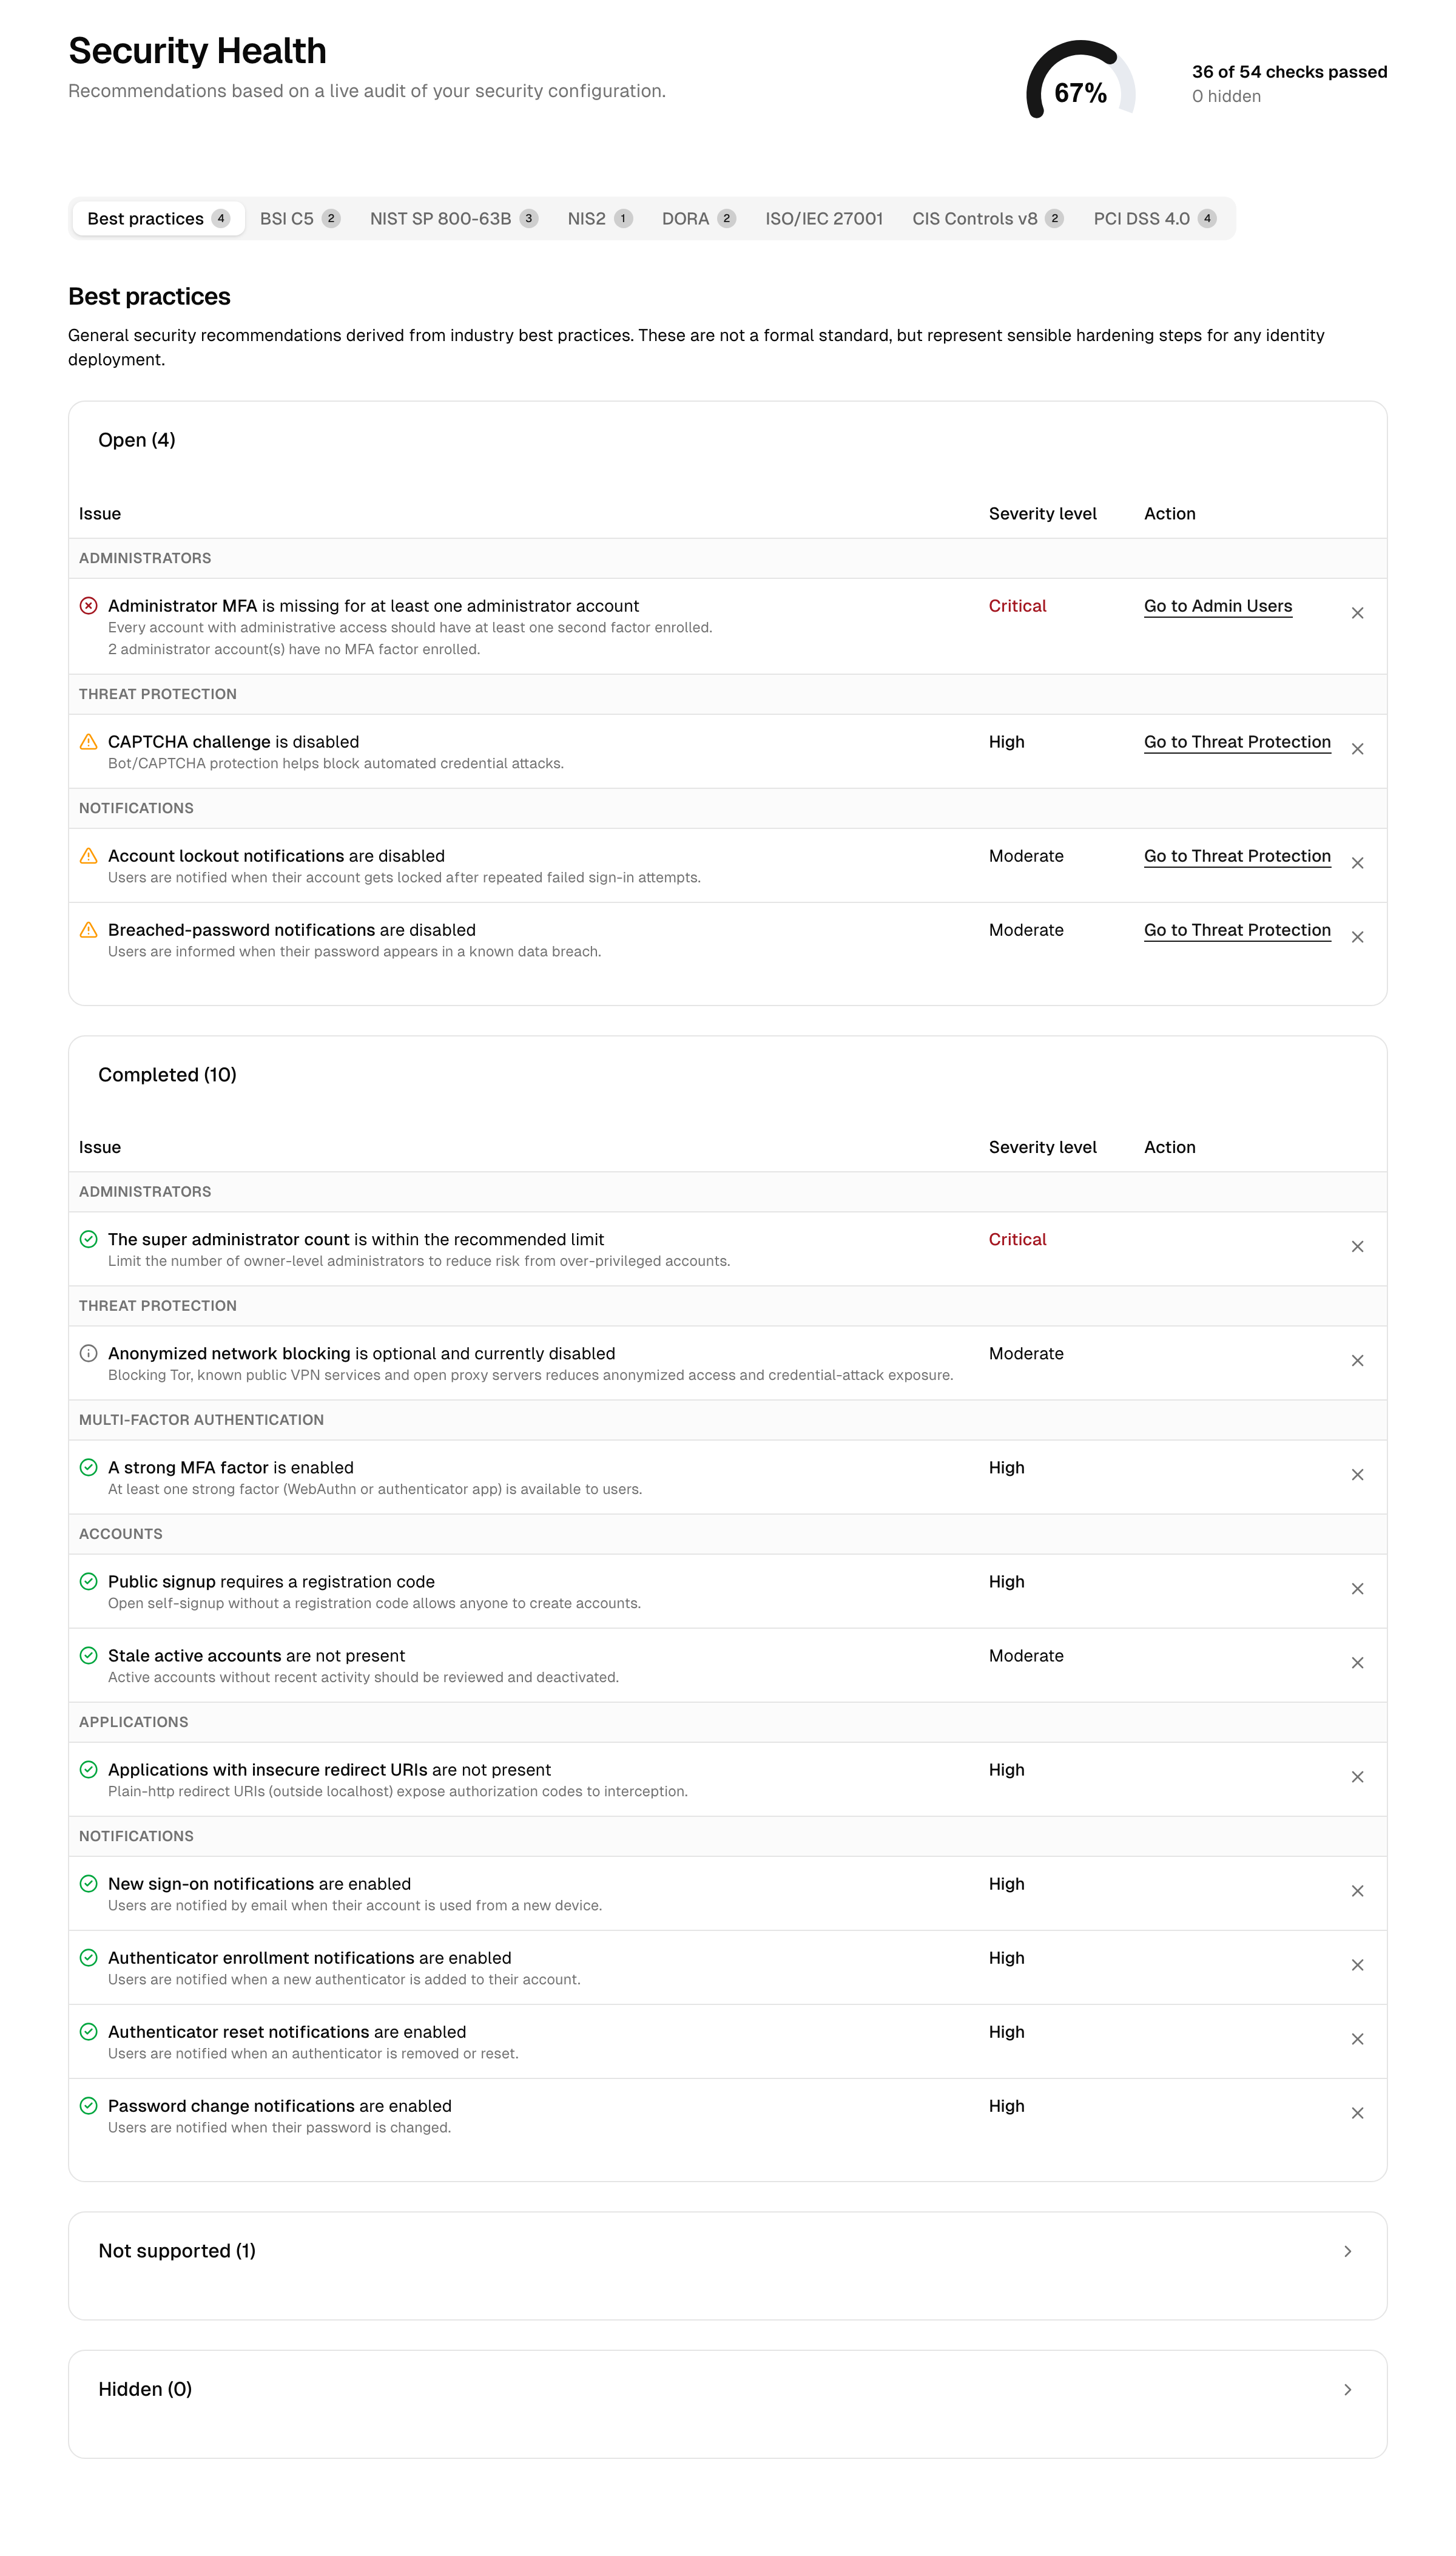
Karta Best practices jest najbardziej praktycznym punktem wyjścia: zbiera ogólne zalecenia dotyczące utwardzania, niezależne od konkretnego standardu. Każda kontrola prowadzi do ekranu, na którym można usunąć lukę. Główne kontrole to:
| Kontrola | Co sprawdza | Gdzie działać |
|---|---|---|
| MFA administratorów | Każdy użytkownik konsoli administracyjnej ma zarejestrowany składnik MFA. | Użytkownicy konsoli administracyjnej, MFA |
| Liczba właścicieli | Liczba właścicieli z pełną kontrolą jest niewielka. | Użytkownicy konsoli administracyjnej |
| Włączony silny składnik | Dostępny jest co najmniej jeden silny składnik (aplikacja uwierzytelniająca lub WebAuthn). | MFA |
| Wykrywanie botów | Wykrywanie botów jest włączone. | Ochrona przed zagrożeniami |
| Reakcja wykrywania botów | Co najmniej jeden formularz jest ustawiony na Block; Monitor na wszystkich formularzach tylko zlicza. | Ochrona przed zagrożeniami |
| Otwarta rejestracja | Samodzielna rejestracja jest ograniczona (np. kodem rejestracyjnym), a nie całkowicie otwarta. | Ustawienia rejestracji |
| Nieaktywne konta | Żadne aktywne konto nie pozostaje nieużywane dłużej niż wynosi próg. | Osoby |
| URI przekierowania aplikacji | Żadna aplikacja nie używa niezabezpieczonego (zwykłe http, nielokalnego) URI przekierowania. | Aplikacje |
| Powiadomienia bezpieczeństwa | Powiadomienia o blokadzie i wycieku są włączone, aby użytkownicy dowiadywali się o zdarzeniach na koncie. | Ochrona przed zagrożeniami |
Wymagania dotyczące czasu życia sesji, ponownego uwierzytelniania, zasad haseł i poziomu pewności (step-up) są oceniane na kartach standardów (NIST i pozostałych), każde według poprzeczki danego standardu.
Wskaźnik wyniku
U góry wskaźnik podsumowuje stan jako wartość procentową, czyli udział zaliczonych kontroli punktowanych. Kontrole nieobowiązujące, nieobsługiwane lub ukryte są wyłączone z obliczeń, więc wynik odzwierciedla tylko to, na co faktycznie można wpłynąć. Przełączanie kart frameworków pokazuje, jak zmienia się ocena według innego standardu.
Korzystanie z pulpitu
- Wybrać framework najbardziej istotny dla organizacji.
- Najpierw przejrzeć kontrole otwarte: to luki, uporządkowane według wpływu.
- Otworzyć kontrolę, aby przeczytać, czego oczekuje i dlaczego. Wiele kontroli zawiera link naprawczy, który prowadzi bezpośrednio do ustawienia rozwiązującego problem (na przykład do ekranów MFA, ochrony przed zagrożeniami lub administratorów).
- Wprowadzić zmianę, a następnie ponownie załadować pulpit, aby potwierdzić, że kontrola jest teraz zaliczona.
Luki o dużym wpływie należy usuwać przed lukami o małym wpływie; poziom wpływu jest widoczny przy każdej kontroli.
Ukrywanie i przywracanie zaleceń
Niektóre zalecenia dobrych praktyk mogą nie pasować do danej sytuacji. Takie zalecenie można ukryć, aby usunąć je z aktywnej listy i z wyniku. Ukryty element trafia na osobną listę i w każdej chwili można go przywrócić.
Zarówno ukrycie, jak i przywrócenie jest zapisywane w dzienniku audytu wraz z zaleceniem i administratorem, który wykonał akcję. Ukrywać można tylko ogólne zalecenia dobrych praktyk; kontroli frameworków (NIST, C5 i pozostałych) nie można ukryć, dzięki czemu obraz zgodności pozostaje rzetelny.
Powiązane
- Uwierzytelnianie wieloskładnikowe i ochrona przed zagrożeniami: ustawienia oceniane przez większość kontroli.
- Użytkownicy konsoli administracyjnej: kontrole dotyczące administratorów (MFA, liczba właścicieli).
- Dzienniki audytu: miejsce zapisu akcji ukrycia i przywrócenia.