

Strefy sieciowe
Nazwane zbiory zakresów IP i lokalizacji, oznaczone jako zaufane lub niezaufane, używane przez polityki i ochronę przed zagrożeniami.
Strefa sieciowa to nazwany zbiór lokalizacji sieciowych (zakresów IP, krajów lub specjalnych sieci usługowych) oznaczony jako zaufany lub pozostawiony jako niezaufany. Strefy są elementem wielokrotnego użytku, do którego polityki uwierzytelniania odwołują się jako do warunków i którego ochrona przed zagrożeniami używa jako list wyjątków.
Uwaga: Strefy sieciowe są dostępne w planie Advanced i wyższych. Wersja Trial obejmuje do 3 stref; niższe plany ograniczają liczbę stref, które można utworzyć.
Strefami zarządza się w sekcji Bezpieczeństwo → Dostęp warunkowy → Strefy sieciowe.
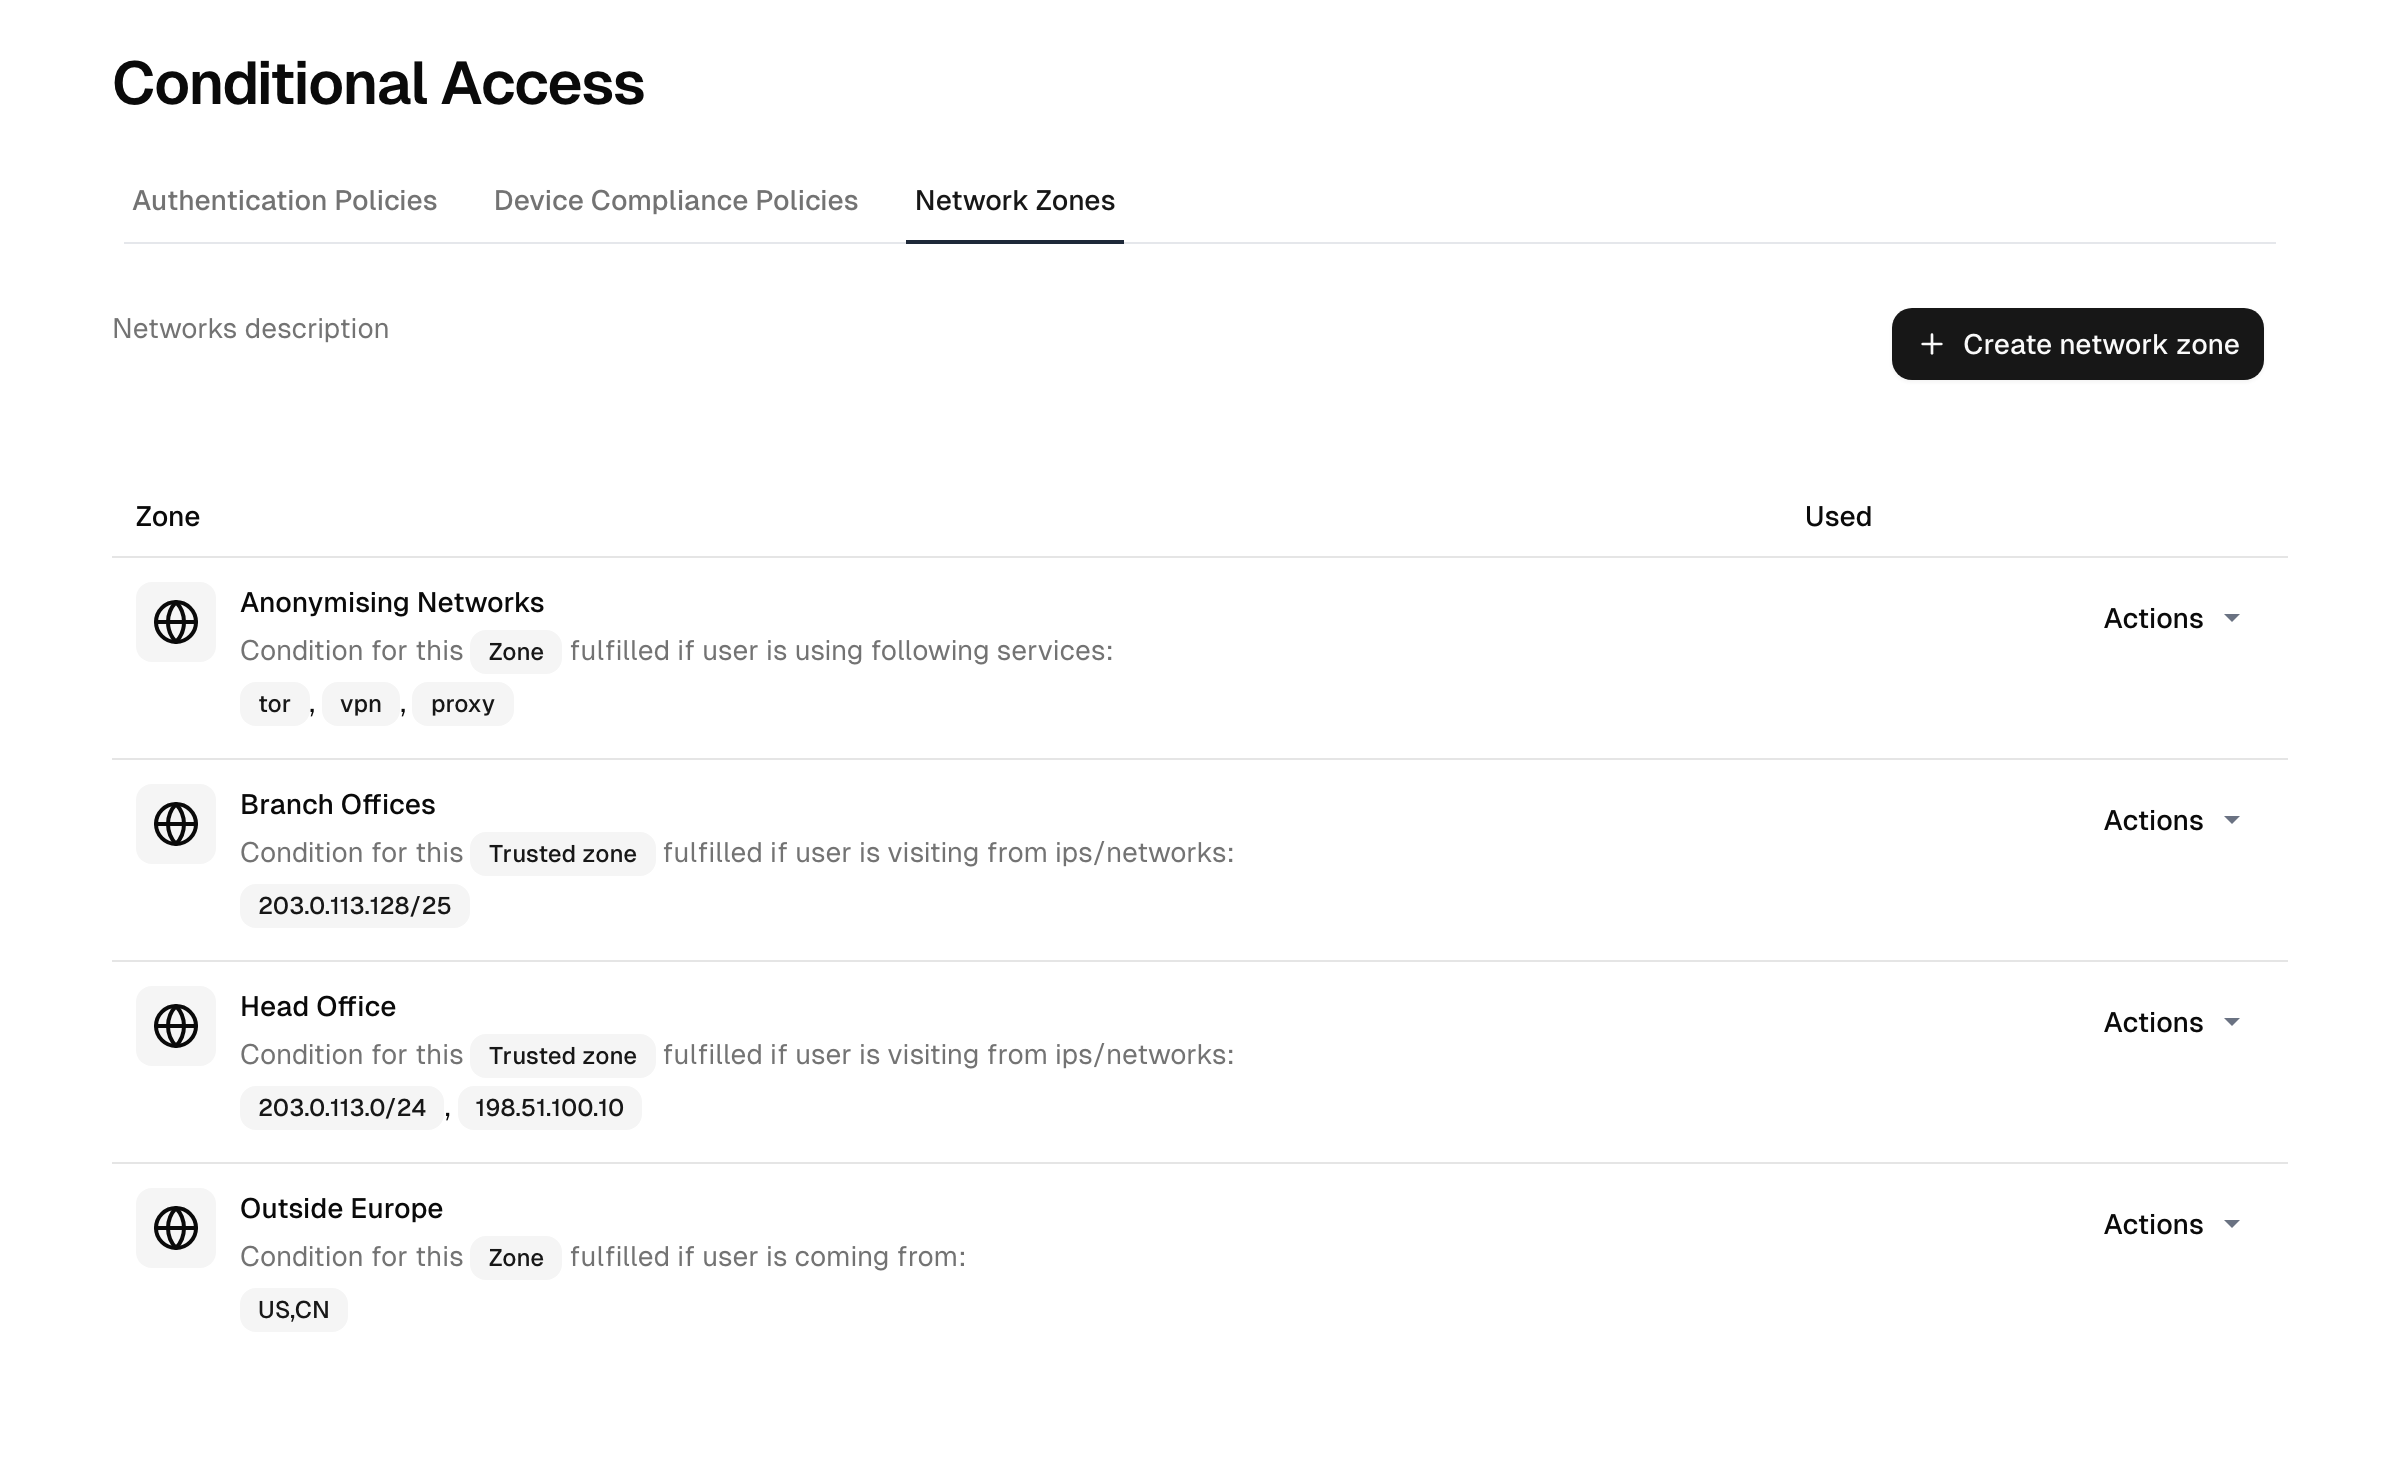
Co zawiera strefa
Strefa jest definiowana przez przynależność statyczną albo dynamiczną:
- Statyczna: zakresy IP. Jeden lub więcej zakresów IPv4 lub IPv6, po jednym w wierszu. Strona wyświetla też bieżący adres IP użytkownika, aby można go było szybko dodać.
- Dynamiczna: kraje i sieci usługowe. Zamiast stałych adresów dopasowanie odbywa się według:
- Kraju: jeden lub więcej krajów na podstawie geolokalizacji.
- Sieci usługowych: rozpoznawane sieci anonimizujące lub specjalne: sieć Tor, iCloud Private Relay, Starlink, usługi public VPN i serwery public proxy.
Uwaga: Dynamiczne opcje kraju i sieci usługowych wymagają włączenia funkcji geolocation; bez niej można tworzyć tylko statyczne strefy IP.
Zaufane a niezaufane
Najważniejszą właściwością strefy jest to, czy jest zaufana:
- Strefa zaufana: sieć uznawana za bezpieczną, na przykład firmowe adresy IP ruchu wychodzącego lub kontrolowana sieć VPN. Strefy zaufane służą do złagodzenia wymagań: polityka uwierzytelniania może obniżyć lub pominąć MFA wewnątrz strefy zaufanej, a mechanizmy ochrony przed zagrożeniami (wykrywanie botów, ograniczanie liczby żądań na adres IP, ochrona przed atakami brute force) mogą wyłączać strefy zaufane spod kontroli. Ogólny limit żądań na adres IP platformy jest również podwyższany dla stref zaufanych, aby wiele osób za jednym wspólnym adresem biura lub VPN nie było ograniczanych tak, jakby były jednym klientem. Przełącznik Zaufana jest dostępny w definicji statycznych adresów IP.
- Strefa niezaufana: każda strefa, która nie została oznaczona jako zaufana. Dynamiczne strefy krajów i sieci usługowych są traktowane jako niezaufane. Strefy niezaufanej można użyć jako warunku, aby zaostrzyć wymagania (step-up MFA lub odmowa) dla pochodzącego z niej ruchu; na przykład umieścić w niej sieci anonimizujące, takie jak Tor.
Strefa nigdy nie działa samodzielnie. Strefa niezaufana zaczyna działać za pośrednictwem polityki uwierzytelniania, która się do niej odwołuje: reguła wskazująca strefę jako warunek może odmówić logowania lub podnieść wymagania.
Strefę można aktywować lub dezaktywować; dezaktywowana strefa jest zachowywana, ale nie jest oceniana.
Jak strefy są wykorzystywane
Strefy sieciowe same z siebie nic nie robią; odwołuje się do nich w innych miejscach:
- Polityki uwierzytelniania używają strefy jako warunku reguły: jeśli żądanie jest / nie jest w tej strefie, to …. W ten sposób uzależnia się MFA od lokalizacji. Zobacz polityki uwierzytelniania.
- Ochrona przed zagrożeniami używa stref zaufanych jako list wyjątków: ruch ze strefy zaufanej pomija wyzwania dla botów i limity żądań. Zobacz ochrona przed zagrożeniami.
Ponieważ strefy są współdzielone, wystarczy zdefiniować je raz i używać ponownie we wszystkich politykach i mechanizmach ochrony.
Tworzenie strefy
- Przejdź do Bezpieczeństwo → Dostęp warunkowy → Strefy sieciowe.
- Utwórz strefę i nadaj jej nazwę.
- Wybierz typ przynależności: Statyczne adresy IP lub Dynamiczne adresy IP.
- Zdefiniuj przynależność: wklej zakresy IP (IPv4/IPv6) i opcjonalnie oznacz strefę jako Zaufana albo (w przypadku strefy dynamicznej) wybierz kraje i/lub sieci usługowe.
- Aktywuj strefę, a następnie odwołaj się do niej w polityce uwierzytelniania lub na liście wyjątków ochrony przed zagrożeniami.
Uwaga: Strefa zaufana osłabia zabezpieczenia dla wszystkich, którzy się w niej znajdują. Strefy zaufane należy definiować wąsko i ograniczać do sieci, nad którymi rzeczywiście ma się kontrolę.
Jak ustalany jest adres IP klienta
Dopasowanie do strefy wykorzystuje rzeczywisty adres IP klienta żądania, który jest ustalany na brzegu platformy przed każdym wdrożeniem. Strefy definiuje administrator; sposób odczytu adresu IP jest stały.
Powiązane tematy
- Polityki uwierzytelniania: używanie stref jako warunków.
- Ochrona przed zagrożeniami: używanie stref zaufanych do pomijania automatycznych zabezpieczeń.
- Plany i dodatki: limity stref według planu.
Polityki zgodności urządzeń
Określanie, kiedy urządzenie jest zgodne, zawężanie zakresu do właściwych urządzeń i przekazywanie wyniku do polityk uwierzytelniania.
Uwierzytelnianie wieloskładnikowe
Włączanie i zarządzanie drugimi składnikami (TOTP, passkeye, klucze bezpieczeństwa, SMS, kody odzyskiwania) oraz wymaganiami per katalog.