

Verificatiebeleid
Attribuutgebaseerde voorwaardelijke toegang: match op wie, waar en wanneer, en vereis daarna MFA of step-up, of weiger.
Abonnementsnotitie: verificatiebeleid is beschikbaar vanaf het abonnement Advanced (Trial bevat er maximaal 3).
Een verificatiebeleid is een verzameling regels die de voorwaarden van een aanmelding onderzoeken en de uitkomst bepalen: toestaan, meervoudige verificatie vereisen, een sterker assurance-niveau eisen, of de toegang volledig weigeren. Met beleid houdt u de dagelijkse toegang soepel terwijl u de teugels aantrekt bij gevoelige groepen, niet-vertrouwde netwerken of toegang buiten kantooruren.
U koppelt een beleid aan een of meer applicaties; de regels van het beleid sturen dan elke aanmelding bij die applicaties. Beheer beleidsregels onder Beveiliging → Conditional Access → Verificatiebeleid.
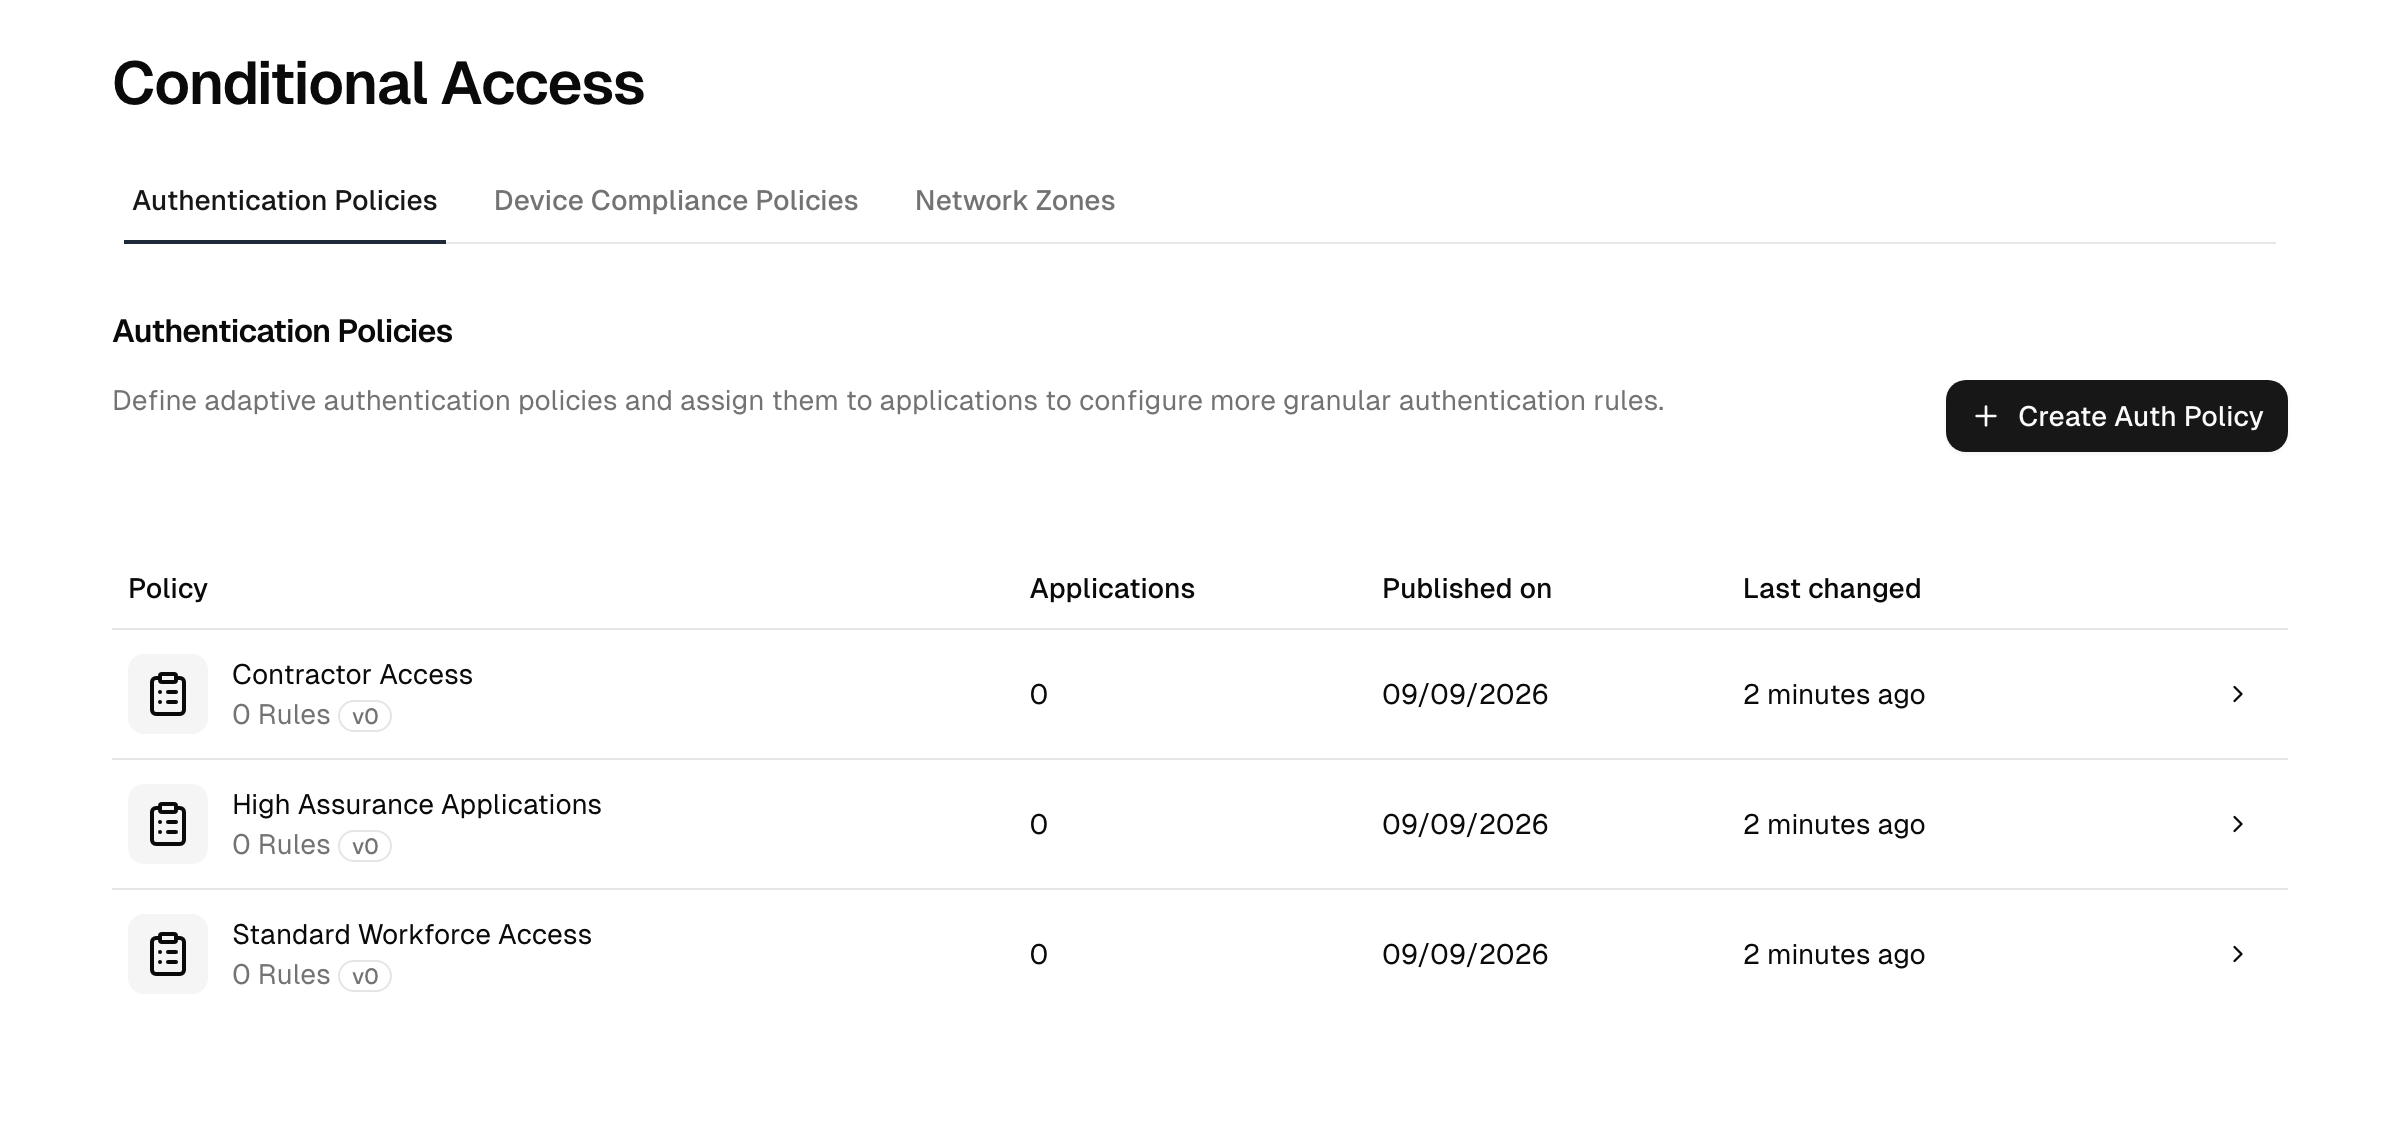
Beleid en regels
- Een beleid is een benoemde container die aan applicaties wordt toegewezen.
- Daarbinnen worden regels op volgorde geëvalueerd om die ene te vinden die bij de huidige aanmelding past. Elke regel heeft haar voorwaarden (het ALS) en een uitkomst (het DAN).
- Een beleid houdt een gepubliceerde set regels bij en een bewerkbaar concept. U bewerkt het concept vrij en publiceert het daarna om uw wijzigingen live te zetten. Zo bereidt u een wijziging voor zonder actieve aanmeldingen te beïnvloeden tot u er klaar voor bent.
Voorwaarden
Een regel matcht op elke combinatie van de onderstaande dimensies. Elke dimensie kan op any blijven staan, wat haar negeert. Er is geen voorwaarde voor apparaatstatus of browser/OS: apparaatcompliance wordt als uitkomst uitgedrukt (zie hieronder), niet als invoer voor een voorwaarde.
| Voorwaarde | Matcht op |
|---|---|
| User's directory | Een willekeurige directory, of een uit een gekozen set directory's. |
| Group membership | Een willekeurige groep, of ten minste een uit een gekozen set groepen. |
| User | Een willekeurige gebruiker, of een benoemde lijst met bepaalde gebruikers, met een optionele exclude-lijst van gebruikers op wie de regel niet mag worden toegepast. |
| Network zone | Een willekeurig IP, of in een set netwerkzones, of not in die zones. |
| Time period | Geselecteerde weekdagen plus een tijdvenster van/tot, bijvoorbeeld alleen kantooruren. |
| User risk | Elk risiconiveau, of de risicoscore voor de beveiligingshouding van de gebruiker op of boven een band: gemiddeld, hoog of kritiek. De score wordt bij elke aanmelding geëvalueerd, dus een wijziging aan het account (een geregistreerde factor, een gewijzigd wachtwoord, een nieuwe rol) telt vanaf de volgende aanmelding. |
Uitkomsten
Wanneer een regel matcht, blokkeert zij de aanmelding, of zij laat die door zodra aan de onderstaande eisen is voldaan.
| Instelling | Wat u vastlegt |
|---|---|
| Required assurance level | Het authenticatieniveau dat de sessie moet bereiken, van een enkele factor tot phishingbestendige of hardwaregebaseerde MFA. Zo drukt u geen MFA, MFA of een sterkere eis uit. |
| Authentication methods | Welke factoren meetellen voor het vereiste niveau: elke geregistreerde methode, of alleen een gekozen deelverzameling. |
| Re-authentication age | Hoe lang een bewijs geldig blijft: voor de hele SSO-sessie, alleen voor een ingestelde periode (minuten, uren of dagen), of helemaal niet, zodat elke applicatiestart opnieuw vraagt. |
| Re-authentication mode | Wanneer opnieuw moet worden gevraagd, of de gebruiker zijn wachtwoord plus een factor opnieuw invoert, of alleen een factor. |
| Device compliance | Of en hoe op een compliant apparaat wordt afgedwongen, zie hieronder. |
Waaraan de re-authentication age wordt gemeten
De leeftijd wordt gemeten vanaf de laatste verificatie van de gebruiker, en de keuze verandert hoe eenmalige aanmelding (SSO) aanvoelt:
- Voor de hele SSO-sessie: eenmaal geverifieerd leidt het openen van een tweede app binnen de platformsessie niet tot een nieuwe vraag.
- After a period: is het venster sinds de laatste verificatie verstreken, dan wordt de gebruiker opnieuw bevraagd, ook al leeft de SSO-sessie nog.
- Every sign-in: de gebruiker verifieert zich bij elke applicatiestart opnieuw.
Dit telt het zwaarst bij gevoelige apps: een kort venster dwingt een vers bewijs af, ook waar een langlevende SSO-sessie de gebruiker anders geruisloos zou doorlaten.
De uitkomst apparaatcompliance
Let op: de uitkomst apparaatcompliance vereist de device-trust-mogelijkheid (de add-on DIAM). Zie compliancebeleid voor apparaten.
Een regel kan het complianceresultaat van het apparaat op een van drie manieren in haar beslissing meenemen:
- Disabled: apparaatcompliance wordt niet meegewogen.
- Inform: de gebruiker wordt geïnformeerd over mogelijke beveiligingsrisico's van zijn apparaat, maar wordt niet geblokkeerd.
- Enforce: toegewezen compliancebeleid voor apparaten wordt voor de aanmelding afgedwongen. Enforce biedt een optie Alleen vastgezette gebruikers toestaan, zodat alleen een aan het apparaat vastgezette gebruiker erdoorheen komt: het account dat is gekoppeld aan het Windows-account dat daar is aangemeld, of een lid van een aan het apparaat vastgezette groep (zie acties op afstand).
Het compliancebeleid voor apparaten legt zelf vast wat compliant betekent; de regel bepaalt hoe het resultaat deze aanmelding beïnvloedt.
Step-up en risicogebaseerde MFA
Wanneer de huidige sessie het door een regel vereiste assurance-niveau nog niet haalt, wordt de gebruiker gevraagd de ontbrekende factor te voldoen voordat hij verdergaat: dat is step-up. U combineert dit met voorwaarden zodat MFA van de situatie afhangt: laat bijvoorbeeld één factor toe binnen een vertrouwde netwerkzone maar eis volledige MFA van overal elders, of verlang alleen voor een gevoelige groep een hoger niveau.
Twee punten die het benoemen waard zijn:
- De signalen waarop u in een regel kunt reageren, zijn de bovenstaande voorwaarden: netwerkzone, tijd en user risk. User risk weerspiegelt de beveiligingshouding van het account, de rechten ervan gecombineerd met hoe goed het is beschermd. Plaats bijvoorbeeld een regel user risk ten minste hoog, dan phishingbestendige MFA boven uw algemene regel, of weiger de toegang voor accounts in de kritieke band. De globale standaard-MFA-vereiste Risicogebaseerd is een aparte, eenvoudigere controle en gebruikt deze score niet.
- Een door een regel uitgelokte step-up overschrijft een eerdere coulance van 'Browser onthouden' wanneer de onthouden factor zwakker is dan wat de regel nu verlangt: de sterkere vraag wordt alsnog gesteld. Dat is met opzet zo: een browser onthouden mag nooit stilzwijgend een sterkere eis verlagen.
Een beleid opbouwen
- Ga naar Beveiliging → Conditional Access → Verificatiebeleid en maak een beleid met een naam aan.
- Wijs het toe aan de applicatie(s) die het moet sturen.
- Voeg een of meer regels toe. Leg per regel de voorwaarden vast (laat dimensies op "any" staan waar zij de match niet moeten versmallen) en de uitkomst (toestaan met een vereist assurance-niveau, of weigeren).
- Activeer de regels die van kracht moeten zijn; u kunt een regel deactiveren om haar uit te schakelen zonder haar te verwijderen.
- Publiceer het beleid om uw conceptregels naar de live set te verplaatsen.
De volgorde telt: rangschik regels zo dat de meest specifieke situaties vóór de algemene terugvalregel worden gematcht.
Wat een app zonder beleid beschermt
- Een applicatie met geen toegewezen beleid wordt gestuurd door de globale standaard-MFA-vereiste (en een eventuele verificatie-instelling per app), niet door deze regels.
- Matcht binnen een beleid geen enkele actieve regel, dan weigert de ingebouwde laatste regel van het beleid de toegang. Dat is deny by default: een aanmelding die geen enkele regel uitdrukkelijk heeft toegestaan, komt nooit door, zodat een te nauw beleid gebruikers buitensluit. Neem altijd een regel op die matcht op iedereen die er nog steeds in moet kunnen.
Bij de keuze tussen één gedeeld beleid over veel apps en een eigen beleid per gevoelige app: een gedeeld beleid is eenvoudig te onderhouden maar legt overal dezelfde lat, terwijl een eigen beleid u toelaat het assurance-niveau te verhogen of apparaatcompliance af te dwingen voor precies de app die dat nodig heeft. Gebruik een eigen beleid voor uw meest waardevolle applicaties.
Activeren, deactiveren, concept en publiceren
- Activeer / deactiveer een regel om haar afzonderlijk in of uit te schakelen.
- Bewerkingen stapelen zich op in de conceptkopie van het beleid.
- Publiceren tilt het concept naar de live regels. Tot u publiceert, blijven actieve aanmeldingen de eerder gepubliceerde regels gebruiken.
Waarom een gebruiker is geweigerd
Wordt een aanmelding geblokkeerd, dan ziet de gebruiker een pagina die meldt dat de toegang is geweigerd. In de gevallen waarin de gebruiker zelf kan handelen, noemt de pagina de reden in plaats van de algemene melding:
- Geblokkeerd door een voorwaarde netwerkzone: toegang vanaf het huidige netwerk is niet toegestaan.
- Geblokkeerd door een voorwaarde tijdsperiode: toegang op het huidige tijdstip is niet toegestaan.
- Niet toegewezen aan de applicatie: de gebruiker heeft geen toewijzing en moet toegang aanvragen.
- Geblokkeerd door een voorwaarde user risk: het account voldoet niet aan de beveiligingsvereisten van de applicatie. De pagina verwijst naar de accountbeveiligingsinstellingen van de gebruiker, waar deze bijvoorbeeld MFA kan instellen. De selfservice van het account valt niet onder applicatiebeleid, dus een risicoregel sluit gebruikers nooit buiten van het herstellen van hun eigen account.
Alle overige weigeringen behouden de algemene melding, zodat een beleid nooit meer over zijn regels prijsgeeft dan nodig. Elke weigering wordt in het auditlogboek vastgelegd als Application Access Denied, inclusief de concrete reden, zodat u kunt nagaan waarom een bepaalde aanmelding is geblokkeerd. Herhaalde weigeringen voor dezelfde gebruiker en dezelfde applicatie worden samengevoegd tot één record per minuut.
Probleemoplossing
- Een beleid sluit gebruikers buiten. Matcht geen enkele actieve regel op een aanmelding, dan weigert de ingebouwde laatste regel de toegang. Een beleid waarvan de regels te nauw zijn, laat gebruikers zonder passende regel achter en blokkeert hen. Neem altijd een verstandige terugvalregel op die matcht op de gebruikers die er nog steeds in moeten kunnen.
- Uw wijzigingen hebben geen effect. Bewerkingen stapelen zich op in de conceptkopie. Actieve aanmeldingen blijven de eerder gepubliceerde regels gebruiken totdat u publiceert. Publiceer het concept om de wijziging live te zetten.
- Een regel treedt nooit in werking. Regels worden op volgorde geëvalueerd en de eerste match wint, dus een brede regel boven een specifieke overschaduwt die laatste. Controleer de regelvolgorde, bevestig dat de voorwaarden niet nauwer zijn dan bedoeld, en ga na of de gebruiker op de exclude-lijst van de regel staat.
- Sluit uzelf niet buiten. Bevestig voordat u een restrictieve wijziging publiceert dat er nog een regel op uw eigen account matcht. De scheiding tussen concept en publicatie laat u de volledige regelset voorbereiden en nalezen voordat zij live gaat.
Zie ook
- Authenticatieniveaus: de assurance-niveaus die u in een regel verlangt.
- Netwerkzones: de zones die als voorwaarden worden gebruikt.
- Compliancebeleid voor apparaten: het complianceresultaat dat als uitkomst wordt gebruikt.
- Meervoudige verificatie: de factoren die een beleid kan verlangen, en de globale standaardvereiste.