

Security Health
Een dashboard dat uw configuratie beoordeelt aan de hand van gangbare beveiligingsframeworks en laat zien waar de hiaten zitten.
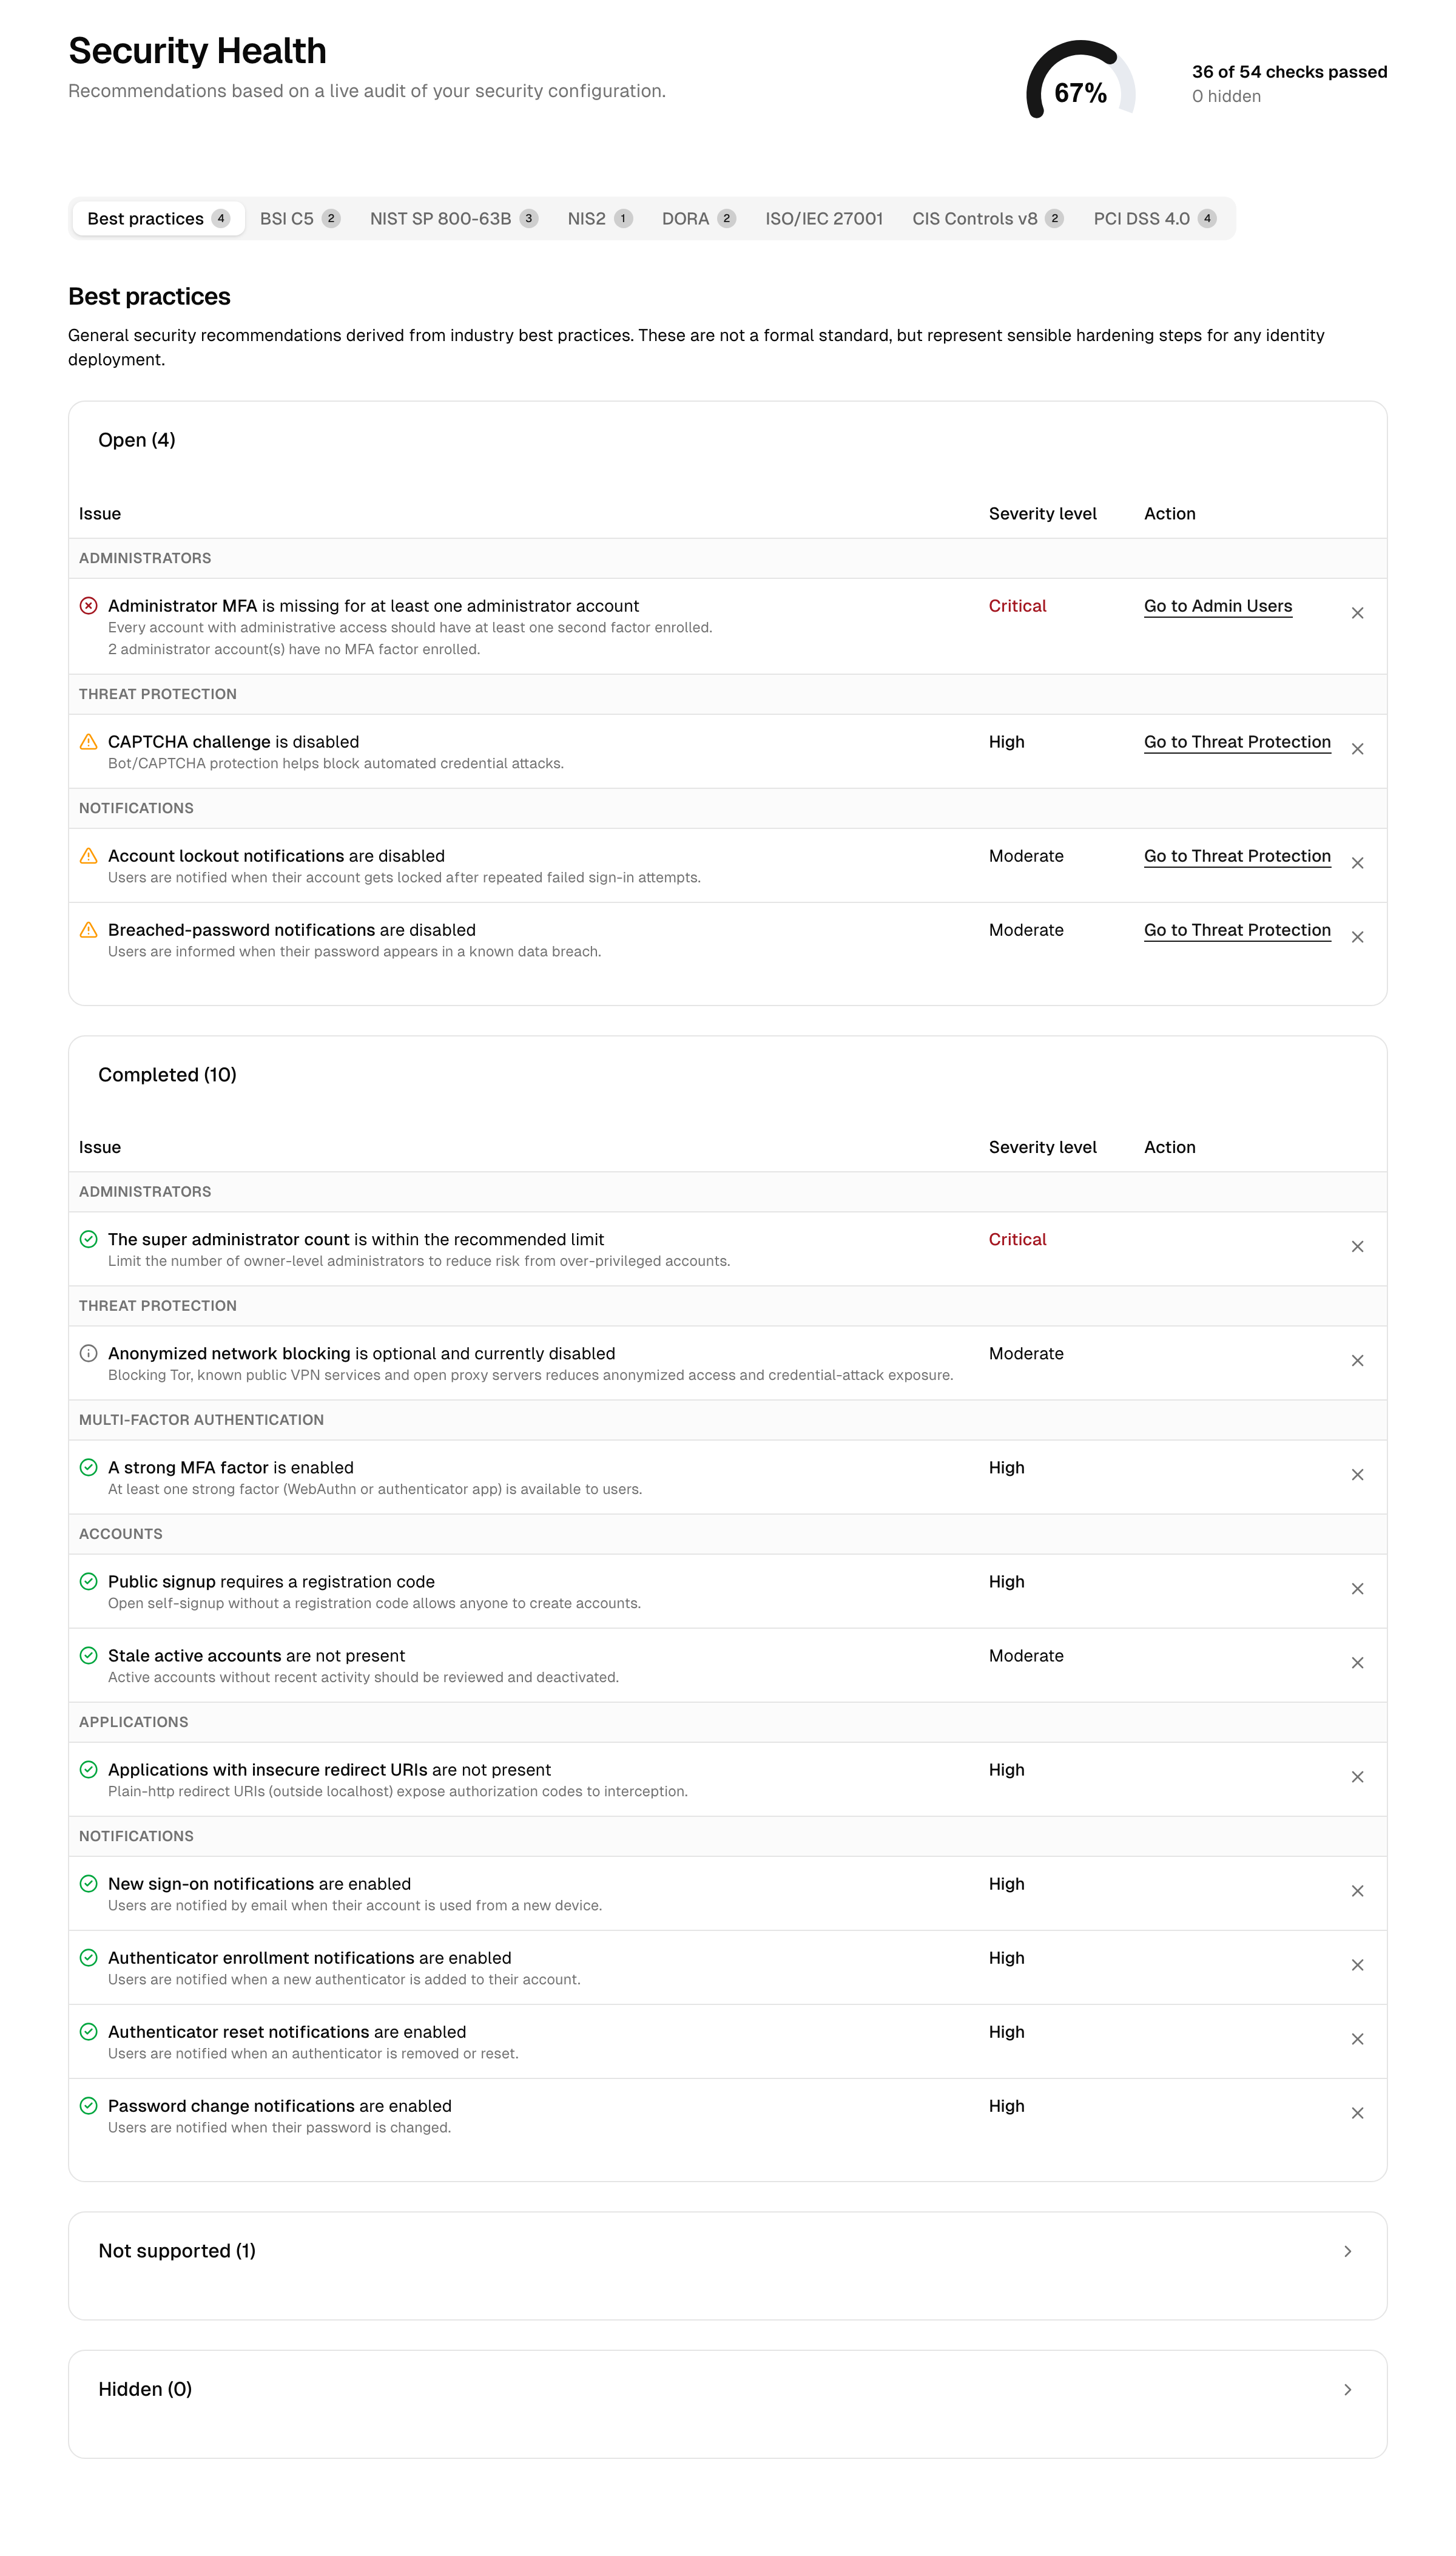
Het Security Health-dashboard inspecteert uw live configuratie en beoordeelt deze aan de hand van gangbare beveiligingsframeworks. Het zet abstracte compliance-eisen om in een concrete checklist, laat zien waar u tekortschiet en koppelt elk hiaat aan het scherm waarmee u het oplost.
Open het onder Beveiliging → Security Health.
Hoe het werkt
Telkens wanneer u de pagina opent, leest het platform uw huidige instellingen (wachtwoordbeleid per directory, MFA-factoren, schakelaars voor bedreigingsbeveiliging, sessietime-outs, beheerdersinrichting, redirect-URI's van applicaties en meer) en evalueert het een catalogus van controles daartegen. Er wordt niets opgeslagen of gesimuleerd; de score weerspiegelt altijd de configuratie zoals die op dit moment is.
Elke controle geeft een van de volgende resultaten:
- Pass: de configuratie voldoet aan de eis.
- Open: een hiaat dat uw score verlaagt (een fout of een waarschuwing).
- Not applicable / not supported: de controle is niet van toepassing, of test een mogelijkheid waaraan het platform momenteel niet kan voldoen. Deze worden apart getoond en tellen niet mee tegen uw score.
Frameworks
Dezelfde configuratie wordt naast elkaar beoordeeld aan de hand van meerdere frameworks, elk op een eigen tabblad. Een bepaalde instelling kan voor het ene framework slagen en voor het andere niet, omdat elk zijn eigen lat legt; frameworks verschillen bijvoorbeeld in de minimale wachtwoordlengte die ze vereisen. De tabbladen verschijnen in deze volgorde:
| Framework | Focus |
|---|---|
| Best practices | Algemene hardeningsaanbevelingen voor identiteitssystemen. |
| BSI C5 | De Duitse criteriacatalogus voor compliance bij cloudcomputing. |
| NIST SP 800-63B | De Amerikaanse standaard voor authenticators en betrouwbaarheidsniveaus van digitale identiteit. |
| NIS2 | De technische EU-maatregelen voor essentiële en belangrijke entiteiten. |
| DORA | EU 2022/2554, de verordening over digitale operationele weerbaarheid voor financiële entiteiten. |
| ISO/IEC 27001 | Identiteits- en authenticatiemaatregelen uit bijlage A. |
| CIS Controls v8 | Waarborgen voor account- en toegangsbeheer. |
| PCI DSS 4.0 | Authenticatie-eisen voor omgevingen met kaartgegevens. |
Elk frameworktabblad groepeert de controles per onderwerp (wachtwoorden, MFA, sessies, accounts, logging enzovoort) en toont naast elke controle de bijbehorende clausulereferentie.
Twee frameworkcontroles zijn afhankelijk van configuratie buiten de beveiligingsschermen: periodieke hercertificering van toegang slaagt zodra ten minste één applicatie onder een certificeringsworkflow valt, en gefedereerde single logout slaagt zodra voor elke interactieve OIDC-applicatie een back-channel-logout-URI is geconfigureerd (zie Applicaties).
Best-practicecontroles
Het tabblad Best practices is het meest bruikbare startpunt: het bundelt algemene hardeningsaanbevelingen, onafhankelijk van een specifieke standaard. Elke controle linkt naar het scherm waarmee u haar oplost. De belangrijkste controles zijn:
| Controle | Waar ze op let | Waar u actie onderneemt |
|---|---|---|
| MFA voor beheerders | Elke gebruiker van de beheerconsole heeft een MFA-factor geregistreerd. | Gebruikers van de beheerconsole, MFA |
| Aantal owners | Het aantal owners met volledige controle wordt klein gehouden. | Gebruikers van de beheerconsole |
| Sterke factor ingeschakeld | Ten minste één sterke factor (authenticator-app of WebAuthn) is beschikbaar. | MFA |
| Botdetectie | De botdetectie staat aan. | Bedreigingsbeveiliging |
| De reactie van de botdetectie | Ten minste één formulier staat op Block; Monitor op alle formulieren telt alleen. | Bedreigingsbeveiliging |
| Open registratie | Selfserviceregistratie is afgeschermd (bijv. met een registratiecode) in plaats van volledig open. | Registratie-instellingen |
| Inactieve accounts | Er zijn geen actieve accounts die langer dan de drempelwaarde inactief zijn. | Personen |
| Redirect-URI's van applicaties | Geen enkele applicatie gebruikt een onveilige (plain-http, niet-lokale) redirect-URI. | Applicaties |
| Beveiligingsmeldingen | Meldingen over vergrendeling en datalekken zijn ingeschakeld, zodat gebruikers op de hoogte zijn van accountgebeurtenissen. | Bedreigingsbeveiliging |
Eisen voor sessieduur, herverificatie, wachtwoordbeleid en betrouwbaarheidsniveaus (step-up) worden geëvalueerd op de tabbladen voor standaarden (NIST en de andere), elk tegen de eigen lat van die standaard.
De scoremeter
Bovenaan vat een meter uw stand samen als percentage: het aandeel van de gescoorde controles dat slaagt. Controles die niet van toepassing zijn, niet worden ondersteund of verborgen zijn, worden buiten de berekening gelaten, zodat de score alleen weerspiegelt waarop u daadwerkelijk actie kunt ondernemen. Wissel van frameworktabblad om te zien hoe uw beveiligingsniveau verandert ten opzichte van een andere standaard.
Het dashboard gebruiken
- Kies het framework dat het meest relevant is voor uw organisatie.
- Bekijk eerst de open controles: dit zijn uw hiaten, gerangschikt op impact.
- Open een controle om te lezen wat ze verwacht en waarom. Veel controles bevatten een herstellink die u direct naar de instelling brengt die het hiaat oplost (bijvoorbeeld de schermen voor MFA, bedreigingsbeveiliging of beheerders).
- Voer de wijziging door en laad het dashboard opnieuw om te bevestigen dat de controle nu slaagt.
Pak hiaten met een hoge impact aan vóór die met een lage impact; het impactniveau wordt bij elke controle getoond.
Aanbevelingen verbergen en herstellen
Sommige best-practiceaanbevelingen zijn mogelijk niet van toepassing op uw situatie. U kunt zo'n aanbeveling verbergen om haar uit uw actieve lijst en uit de score te verwijderen. Een verborgen item verhuist naar een aparte lijst en kan op elk moment worden hersteld.
Zowel verbergen als herstellen wordt vastgelegd in het auditlog, samen met de aanbeveling en de beheerder die de actie uitvoerde. Alleen de algemene best-practiceaanbevelingen kunnen worden verborgen; frameworkcontroles (NIST, C5 en de rest) kunnen niet worden verborgen, zodat uw compliancebeeld eerlijk blijft.
Gerelateerd
- Meervoudige verificatie en bedreigingsbeveiliging: de instellingen die de meeste controles evalueren.
- Gebruikers van de beheerconsole: controles met betrekking tot beheerders (MFA, aantal owners).
- Auditlogs: waar acties voor verbergen en herstellen worden vastgelegd.