

Netwerkzones
Benoemde IP-bereiken en locaties, gemarkeerd als vertrouwd of niet-vertrouwd, gebruikt door verificatiebeleid en bedreigingsbeveiliging.
Een netwerkzone is een benoemde verzameling netwerklocaties (IP-bereiken, landen of speciale servicenetwerken) die u als vertrouwd markeert of niet-vertrouwd laat. Zones zijn de herbruikbare bouwsteen waarnaar verificatiebeleid als voorwaarde verwijst en die de bedreigingsbeveiliging als uitzonderingslijst gebruikt.
Opmerking: Netwerkzones zijn beschikbaar vanaf het Advanced-abonnement. De Trial bevat maximaal 3 zones; lagere niveaus beperken het aantal dat u kunt aanmaken.
Beheer zones onder Beveiliging → Conditional Access → Netwerkzones.
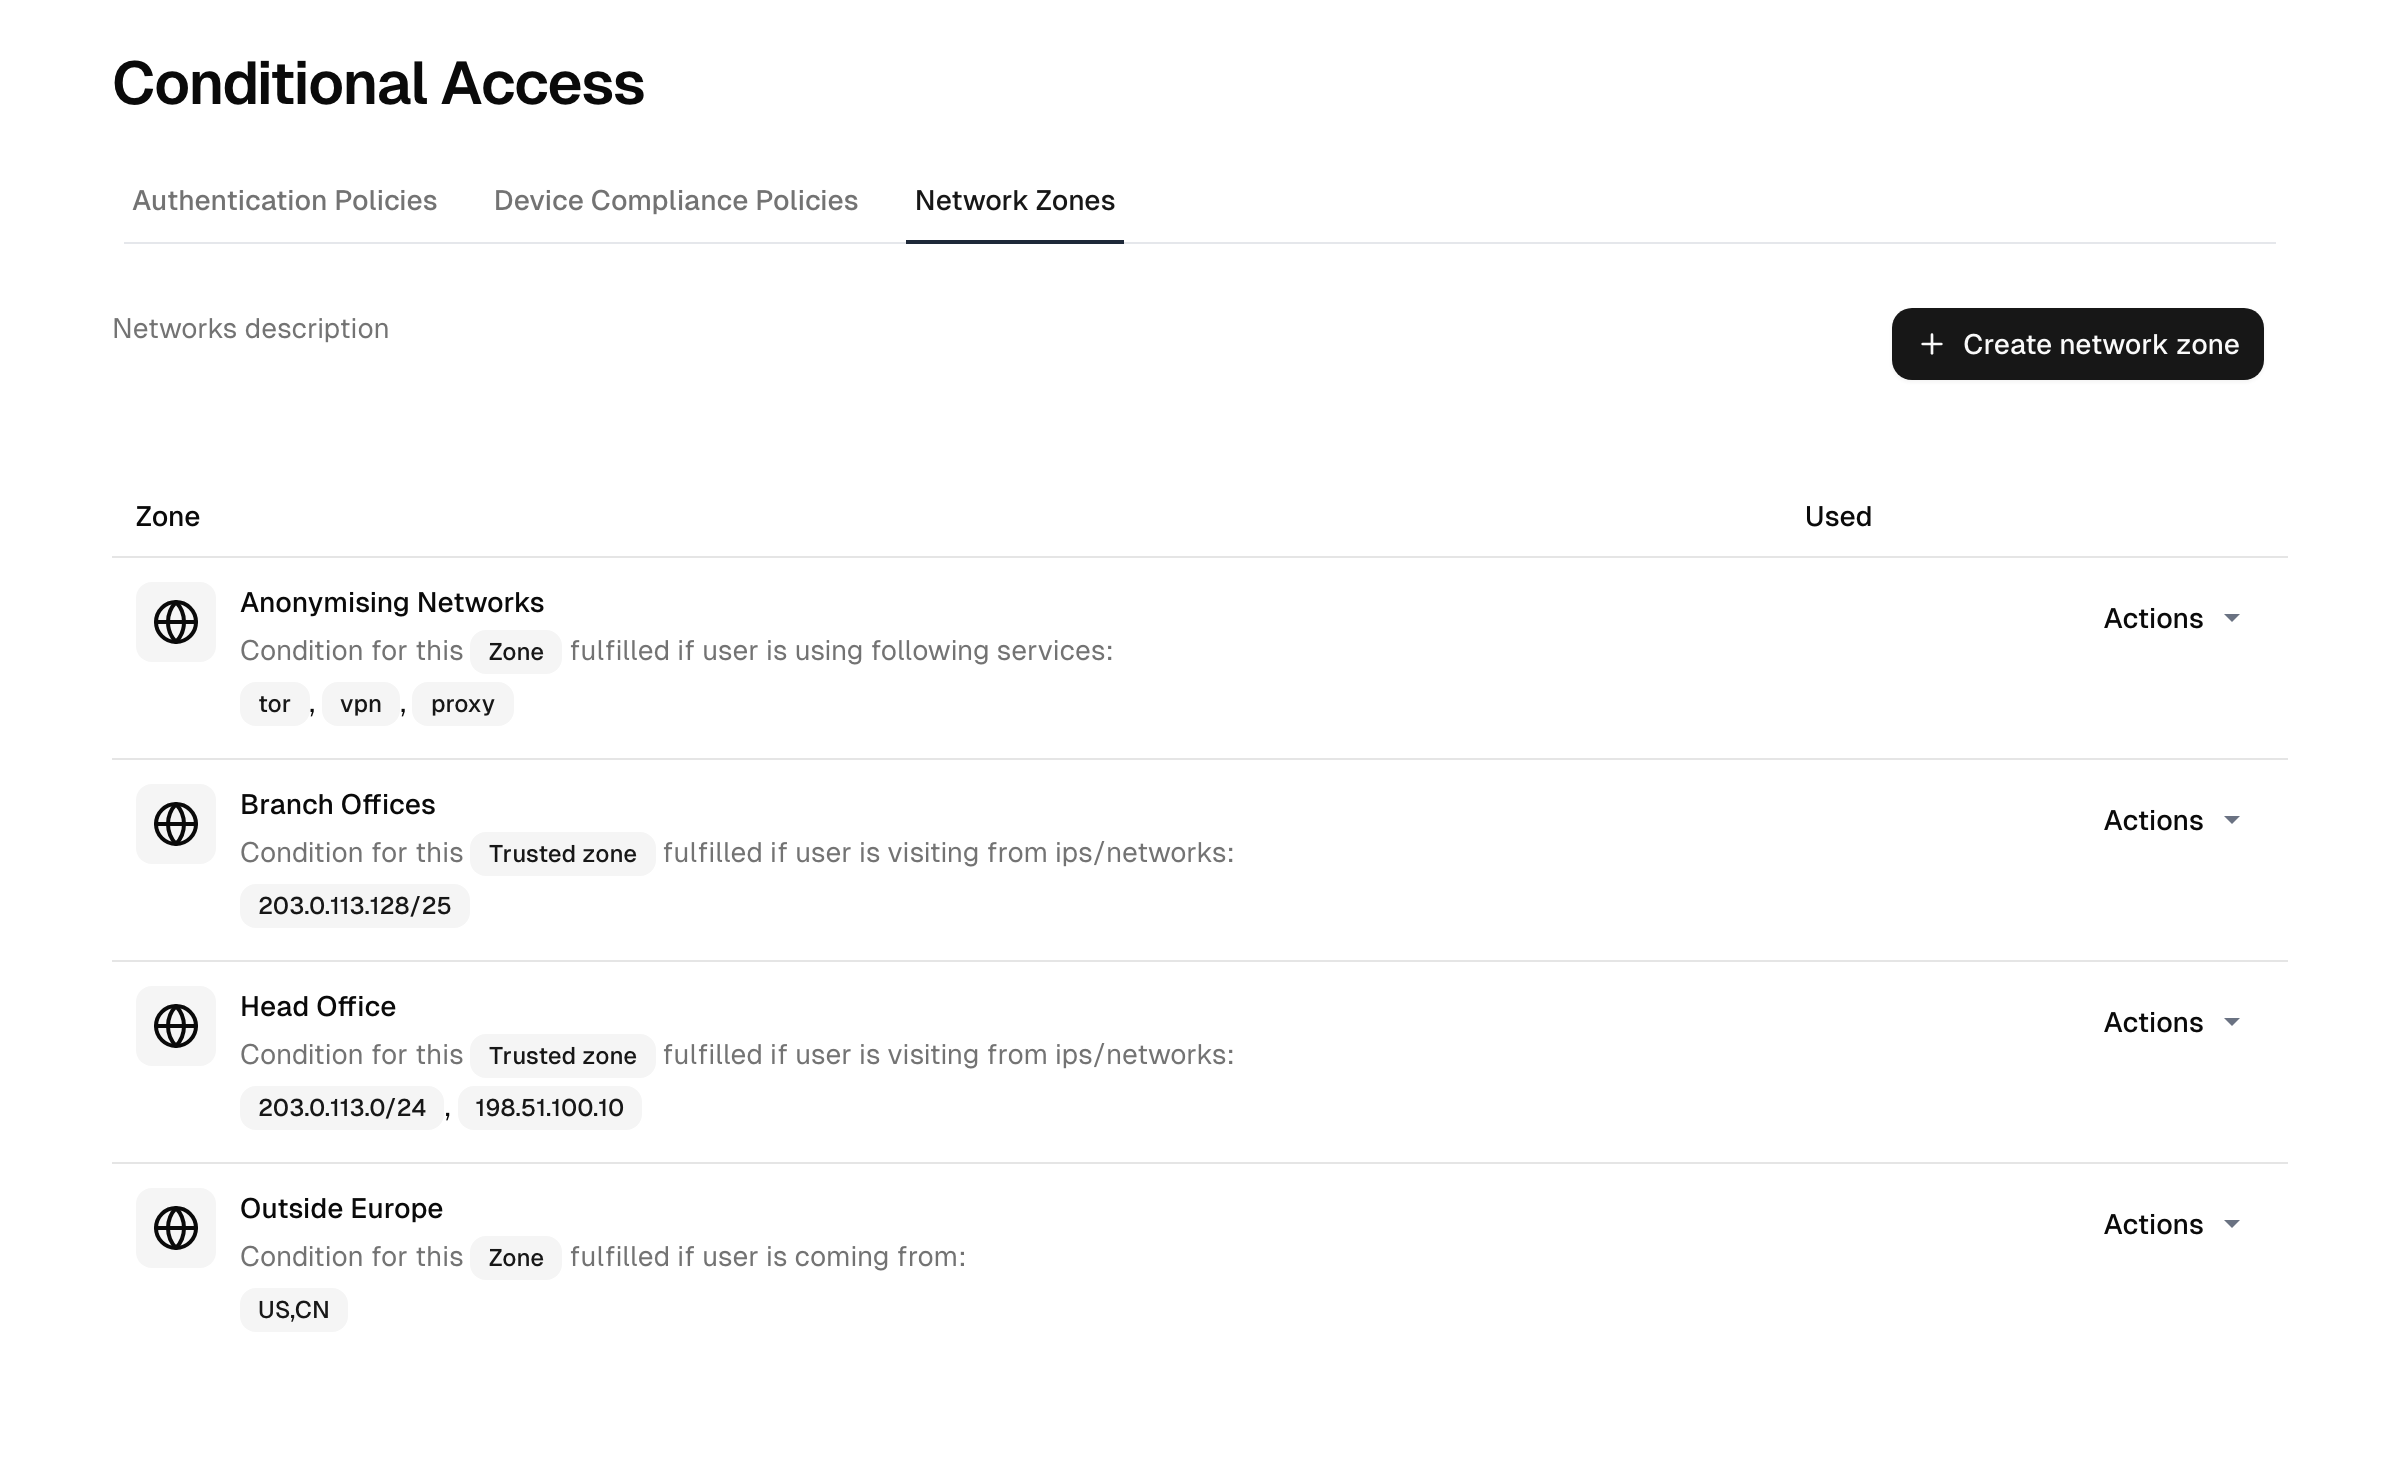
Wat een zone bevat
Een zone wordt gedefinieerd door een statisch of een dynamisch lidmaatschap:
- Statisch: IP-bereiken. Een of meer IPv4- of IPv6-bereiken, één per regel ingevoerd. De pagina toont ook uw huidige IP-adres, zodat u dat snel kunt toevoegen.
- Dynamisch: landen en servicenetwerken. In plaats van vaste adressen wordt gematcht op:
- Land: een of meer landen op basis van geolocatie.
- Servicenetwerken: herkende anonimiserende of speciale netwerken: het Tor-netwerk, iCloud Private Relay, Starlink, Openbare VPN-diensten en Openbare proxy-servers.
Opmerking: De dynamische opties voor land en servicenetwerk vereisen dat de functie geolocatie is ingeschakeld; zonder die functie kunnen alleen statische IP-zones worden aangemaakt.
Vertrouwd versus niet-vertrouwd
De belangrijkste eigenschap van een zone is of deze vertrouwd is:
- Vertrouwde zone: een netwerk dat u als veilig beschouwt, zoals de uitgaande IP-adressen van uw organisatie of een VPN dat u beheert. Vertrouwde zones worden gebruikt om eisen te versoepelen: een verificatiebeleid kan MFA binnen een vertrouwde zone verlagen of overslaan, en maatregelen van de bedreigingsbeveiliging (botdetectie, rate limiting per IP, bescherming tegen brute force) kunnen vertrouwde zones uitzonderen. Ook de algemene aanvraaglimiet per IP van het platform wordt voor vertrouwde zones verruimd, zodat veel personen achter één gedeeld kantoor- of VPN-adres niet worden afgeremd alsof ze één enkele client zijn. De schakelaar Vertrouwd wordt aangeboden bij de definitie met statische IP-adressen.
- Niet-vertrouwde zone: elke zone die u niet als vertrouwd hebt gemarkeerd. Dynamische zones op basis van land of servicenetwerk worden als niet-vertrouwd behandeld. Gebruik een niet-vertrouwde zone als voorwaarde om eisen te verscherpen (MFA via step-up opschalen of weigeren) voor verkeer dat eruit afkomstig is; plaats hier bijvoorbeeld anonimiserende netwerken zoals Tor.
Een zone werkt nooit op zichzelf. Een niet-vertrouwde zone wordt van kracht via het verificatiebeleid dat ernaar verwijst: een regel die de zone als voorwaarde noemt, kan de aanmelding weigeren of de eis verhogen.
Een zone kan worden geactiveerd of gedeactiveerd; een gedeactiveerde zone blijft bewaard, maar wordt niet geëvalueerd.
Hoe zones worden gebruikt
Netwerkzones doen op zichzelf niets; er wordt elders naar verwezen:
- Verificatiebeleid gebruikt een zone als voorwaarde van een regel: als de aanvraag zich in / niet in deze zone bevindt, dan …. Zo maakt u MFA afhankelijk van de locatie. Zie verificatiebeleid.
- Bedreigingsbeveiliging gebruikt vertrouwde zones als uitzonderingslijsten: verkeer uit een vertrouwde zone slaat botcontroles en rate limits over. Zie bedreigingsbeveiliging.
Omdat zones worden gedeeld, definieert u ze één keer en hergebruikt u ze in elk beleid en elke beschermingsmaatregel.
Een zone aanmaken
- Ga naar Beveiliging → Conditional Access → Netwerkzones.
- Maak een zone aan en geef deze een naam.
- Kies het type lidmaatschap: Statische IP-adressen of Dynamische IP-adressen.
- Definieer het lidmaatschap: plak IP-bereiken (IPv4/IPv6) en markeer de zone optioneel als Vertrouwd, of kies (voor een dynamische zone) landen en/of servicenetwerken.
- Activeer de zone en verwijs er vervolgens naar vanuit een verificatiebeleid of een uitzonderingslijst van de bedreigingsbeveiliging.
Opmerking: Een vertrouwde zone verzwakt de verdediging voor iedereen daarbinnen. Houd vertrouwde zones klein en beperkt tot netwerken die u daadwerkelijk beheert.
Hoe het IP-adres van de client wordt bepaald
Het matchen van zones gebruikt het werkelijke IP-adres van de client van de aanvraag, dat wordt vastgesteld aan de rand van het platform, vóór elke implementatie. U definieert de zones; hoe het IP-adres wordt gelezen, ligt vast.
Gerelateerd
- Verificatiebeleid: zones als voorwaarden gebruiken.
- Bedreigingsbeveiliging: vertrouwde zones gebruiken om geautomatiseerde verdediging te omzeilen.
- Abonnementen & add-ons: limieten voor zones per niveau.
Compliancebeleid voor apparaten
Definieer wat een apparaat compliant maakt, beperk het tot de juiste apparaten en voer het resultaat door naar verificatiebeleid.
Meervoudige verificatie
Schakel tweede factoren in en beheer ze (TOTP, passkeys, beveiligingssleutels, sms, herstelcodes), plus registratie en vereisten per directory.