

Groepen
Maak groepen aan, beheer leden, wijs rollen en applicaties toe en werk met extern gesynchroniseerde groepen.
Een groep is een verzameling gebruikers die toegang delen. Toegang wordt aan de groep verleend, en het lidmaatschap bepaalt wie die toegang op dat moment heeft: een gebruiker die aan de groep wordt toegevoegd, krijgt alles wat de groep biedt. Groepen zijn het belangrijkste middel om toegang op grote schaal te beheren.
Waarom groepen de eenheid van toegang zijn
Een applicatie of rol die aan een groep is toegewezen, volgt het lidmaatschap: wie in de groep zit, heeft deze, en iemand die u toevoegt, krijgt de apps en rollen van de groep bij de volgende aanmelding, zonder dat het gebruikersrecord wordt gewijzigd. Wijs daarom bij voorkeur toegang toe aan groepen in plaats van aan afzonderlijke gebruikers.
Wanneer een gebruiker de groep verlaat, wordt de toegang die de groep bood ingetrokken. Als uitgaande provisioning is geconfigureerd voor een toegewezen applicatie, wordt bij het verwijderen van de laatste toewijzing het downstream-account in de gekoppelde app gedeactiveerd (niet definitief verwijderd).
Een korte vuistregel: organiseer groepen rond het doel van de toegang (een applicatiebundel, een rol of een populatie waarop een beleid is gericht), niet alleen rond het organigram. Eén groep is vaak alle drie tegelijk:
- een doel voor applicatietoewijzing (single sign-on en, waar geconfigureerd, provisioning),
- de eenheid waaraan u een aangepaste rol toekent (de RBAC-add-on), en
- een populatie waarop een regel van een verificatiebeleid kan worden afgebakend.
Die breedte is ook een waarschuwing: één wijziging in het lidmaatschap kan zowel verschuiven wat een gebruiker kan bereiken als welke aanmeldingsvereisten voor die gebruiker gelden.
Een groep aanmaken
- Open Groepen en kies ervoor een groep aan te maken.
- Geef de groep een naam en een optionele beschrijving. De naam mag geen
=of,bevatten, zodat een lokale groep zich in degroups-claim nooit als directorygroep kan voordoen. - Sla op. U komt op de detailpagina van de groep, waar u leden, rollen en applicaties toevoegt.
Leden
Het tabblad Gebruikers van de groep toont de leden en laat u leden toevoegen of verwijderen. Voeg gebruikers toe door ze te zoeken en er een of meer te selecteren; verwijder een lid via hetzelfde tabblad. Op deze manier worden alleen medewerkers toegevoegd. Externe gebruikers (zakelijke klanten en consumenten) worden nooit afzonderlijk lid: zij komen via externe synchronisatie op basis van de distinguished name in een groep, en ontvangen applicaties via hun directory of organisatie.
Een gebruiker kan lid zijn van een willekeurig aantal groepen. Het lidmaatschap wordt rechtstreeks bij de gebruiker vastgelegd: er is geen nesting van groepen (group-in-group), dus de leden van een groep zijn precies de gebruikers die eraan zijn toegewezen (plus de gebruikers die via externe synchronisatie worden gekoppeld, zie hieronder).
Rollen
Opmerking: Op rollen gebaseerd toegangsbeheer maakt deel uit van de functie RBAC, beschikbaar vanaf het Advanced-niveau (en tijdens de proefperiode).
Op het tabblad Rollen van de groep wijst u rollen aan de groep toe. Elk lid heeft dan die rollen, en daarmee de rechten die de rollen meebrengen, zolang het lid blijft. Voeg via dit tabblad een of meer rollen toe of verwijder een rol.
Applicatietoewijzing
Op het tabblad Applicaties van de groep wijst u applicaties aan de groep toe. Leden krijgen single sign-on (en, waar geconfigureerd, provisioning) voor die applicaties.
Elke toewijzing kan een geldigheidsperiode hebben (een begin- en/of einddatum), zodat toegang later kan ingaan of automatisch kan verlopen. Verlopen toewijzingen verlenen geen toegang meer, maar blijven zichtbaar zodat u de geschiedenis kunt inzien.
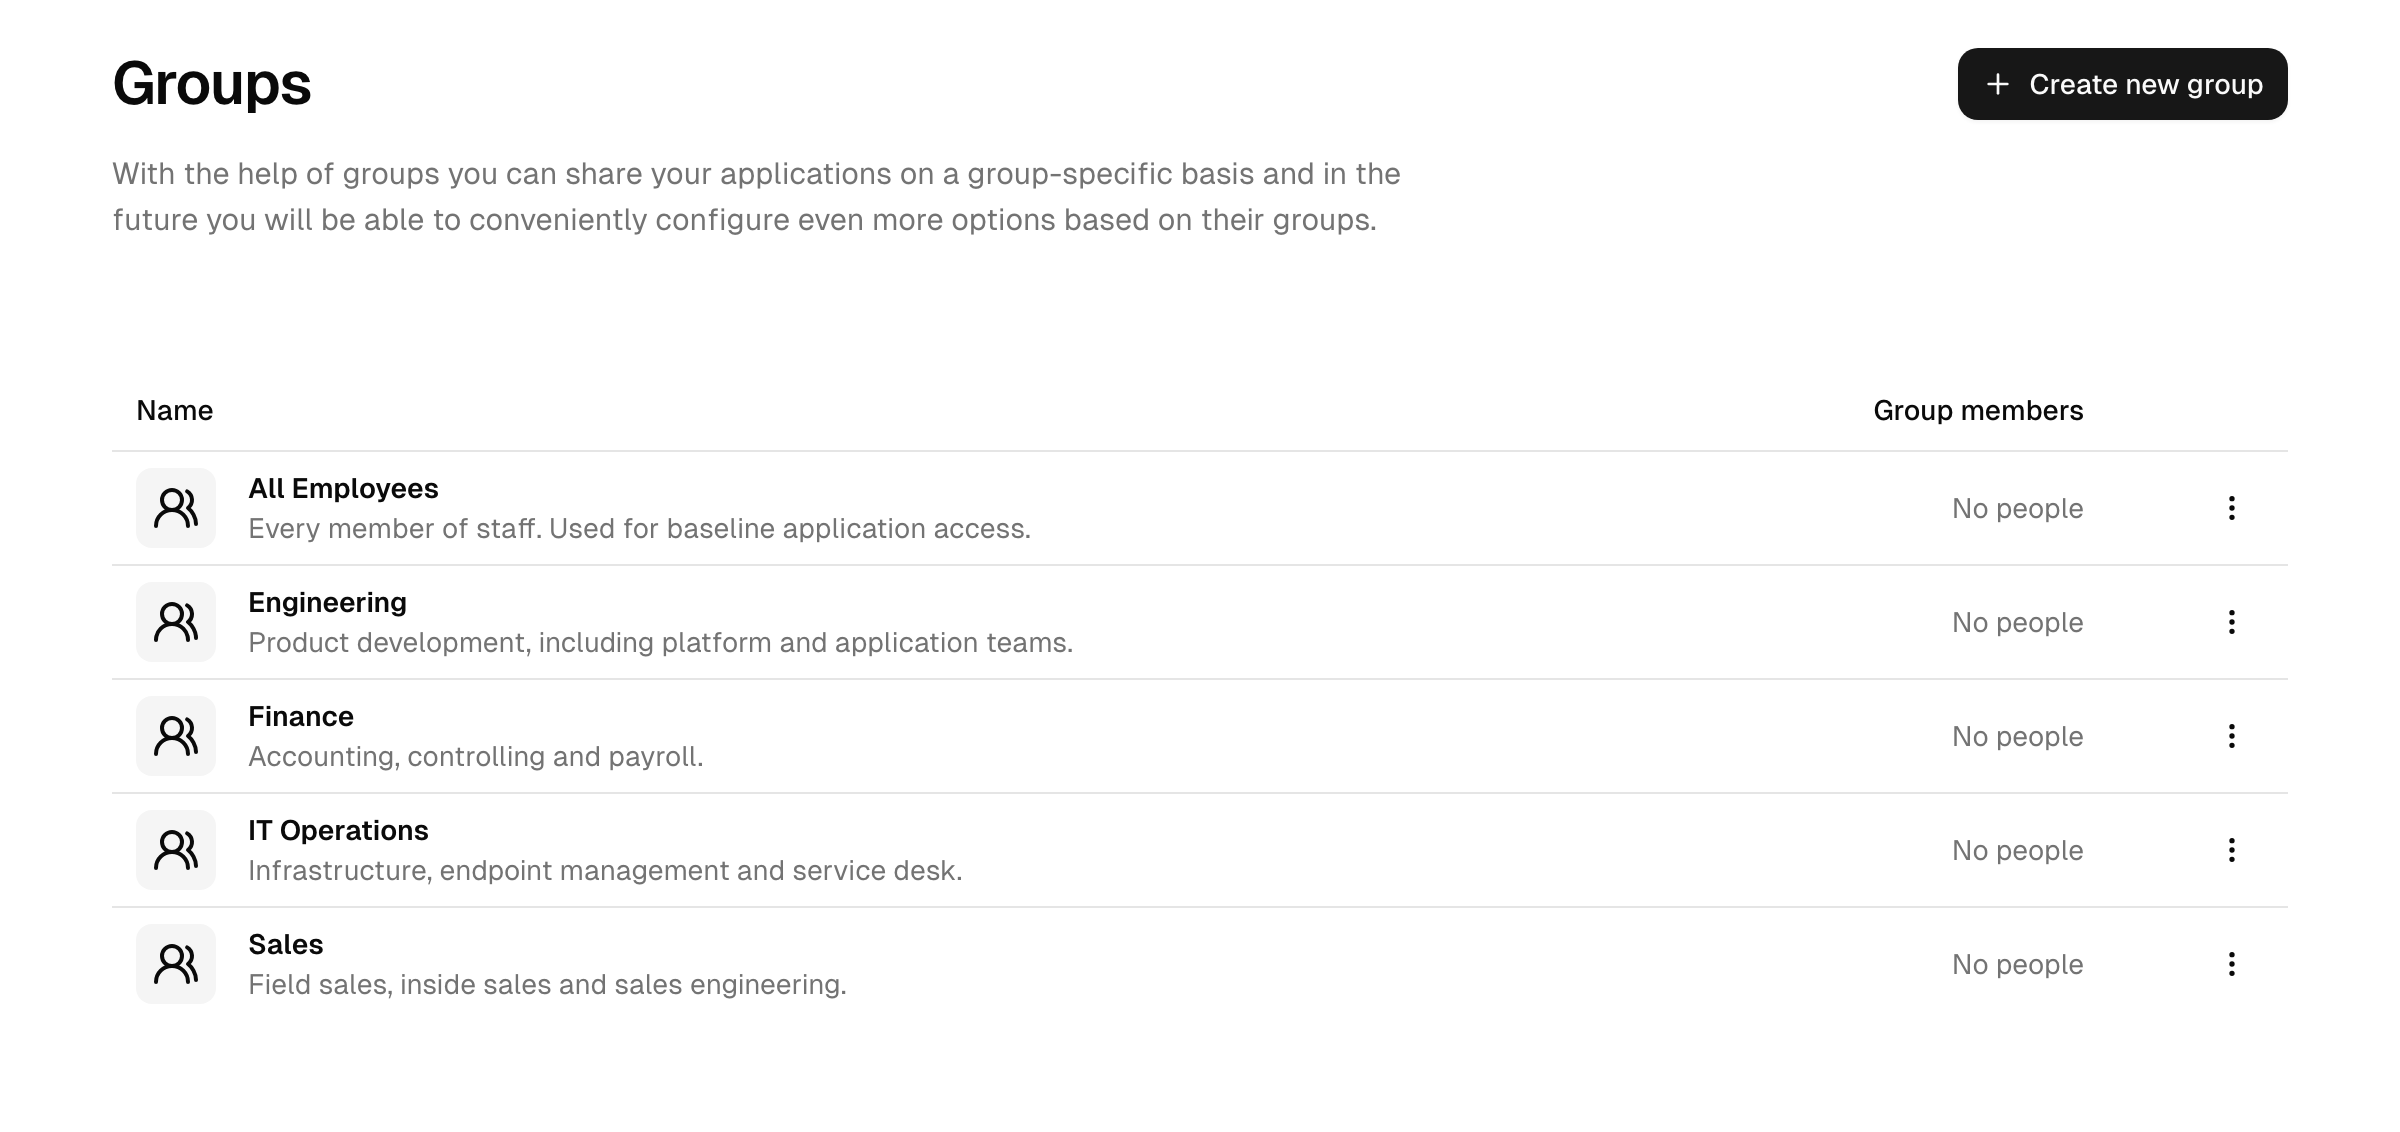
Ingebouwde versus extern gesynchroniseerde groepen
Twee soorten groepen staan naast elkaar in dezelfde lijst en zien er identiek uit, maar hun lidmaatschap komt van verschillende plaatsen:
- Ingebouwde directorygroepen: u beheert de leden zelf in de console, op het tabblad Gebruikers van de groep.
- Extern gesynchroniseerde groepen: het lidmaatschap wordt upstream beheerd in een gesynchroniseerde Active Directory-/LDAP-directory en gekoppeld op basis van de distinguished name (zie hieronder). U kunt de leden hier niet bewerken; u kunt alleen applicaties en rollen aan de groep toewijzen en de synchronisatie laten bepalen wie erin zit.
Extern gesynchroniseerde groepen
Groepen kunnen worden gekoppeld aan een groep in een gesynchroniseerde Active Directory-/LDAP-directory, zodat het lidmaatschap automatisch de gezaghebbende bron volgt. De koppeling is de distinguished name (DN) van de groep: het LDAP-pad dat de upstream-groep identificeert.
- Wanneer voor een groep een distinguished name is ingesteld, wordt het lidmaatschap bepaald door welke gesynchroniseerde gebruikers die DN onder hun groepslidmaatschappen melden, naast alle gebruikers die u rechtstreeks toevoegt.
- De lijst Groepen stelt distinguished names voor die bij gesynchroniseerde gebruikers zijn gevonden en nog niet aan een lokale groep zijn gekoppeld, zodat u snel overeenkomende lokale groepen kunt aanmaken. U kunt deze suggesties op DN filteren.
- Voor het koppelen van een directorygroep is een toegangsniveau nodig dat groepen voor de hele instantie beheert; beheerders die groepen alleen via een Workspace beheren, kunnen geen DN instellen. Een DN kan alleen worden ingesteld voor een groep zonder handmatig toegevoegde leden.
Zo kunt u uw on-premises groepsstructuur in het platform spiegelen en de toewijzing van applicaties en rollen daarop baseren: wijzig het groepslidmaatschap van een gebruiker in Active Directory, en de toegang hier volgt bij de volgende synchronisatie.
Zie ook
- Personen: beheer van de gebruikers die lid worden.
- Rollen: wat rollen verlenen.
- Applicaties: wat u aan een groep toewijst.
- Gebruikersdirectory's: hoe gesynchroniseerde groepen uit AD/LDAP binnenkomen.