

Applicatieprovisioning
Maak, wijzig en deactiveer accounts in downstream-applicaties automatisch via uitgaande SCIM, met attribuut- en groepstoewijzingen.
Provisioning houdt accounts in uw downstream-applicaties automatisch gelijk met het platform. Wanneer u een gebruiker aanmaakt, wijzigt of deactiveert, of een applicatie toewijst of de toewijzing opheft, stuurt het platform de bijbehorende wijziging door naar de gekoppelde applicatie, zodat u accounts niet in elk systeem handmatig hoeft bij te houden.
Het platform voert provisioning uit met SCIM 2.0. Het werkt uitsluitend als uitgaande SCIM-client: het stuurt wijzigingen naar de applicaties die u koppelt. Het draait geen inkomende SCIM-server, dus andere systemen kunnen niet via SCIM naar het platform provisionen.
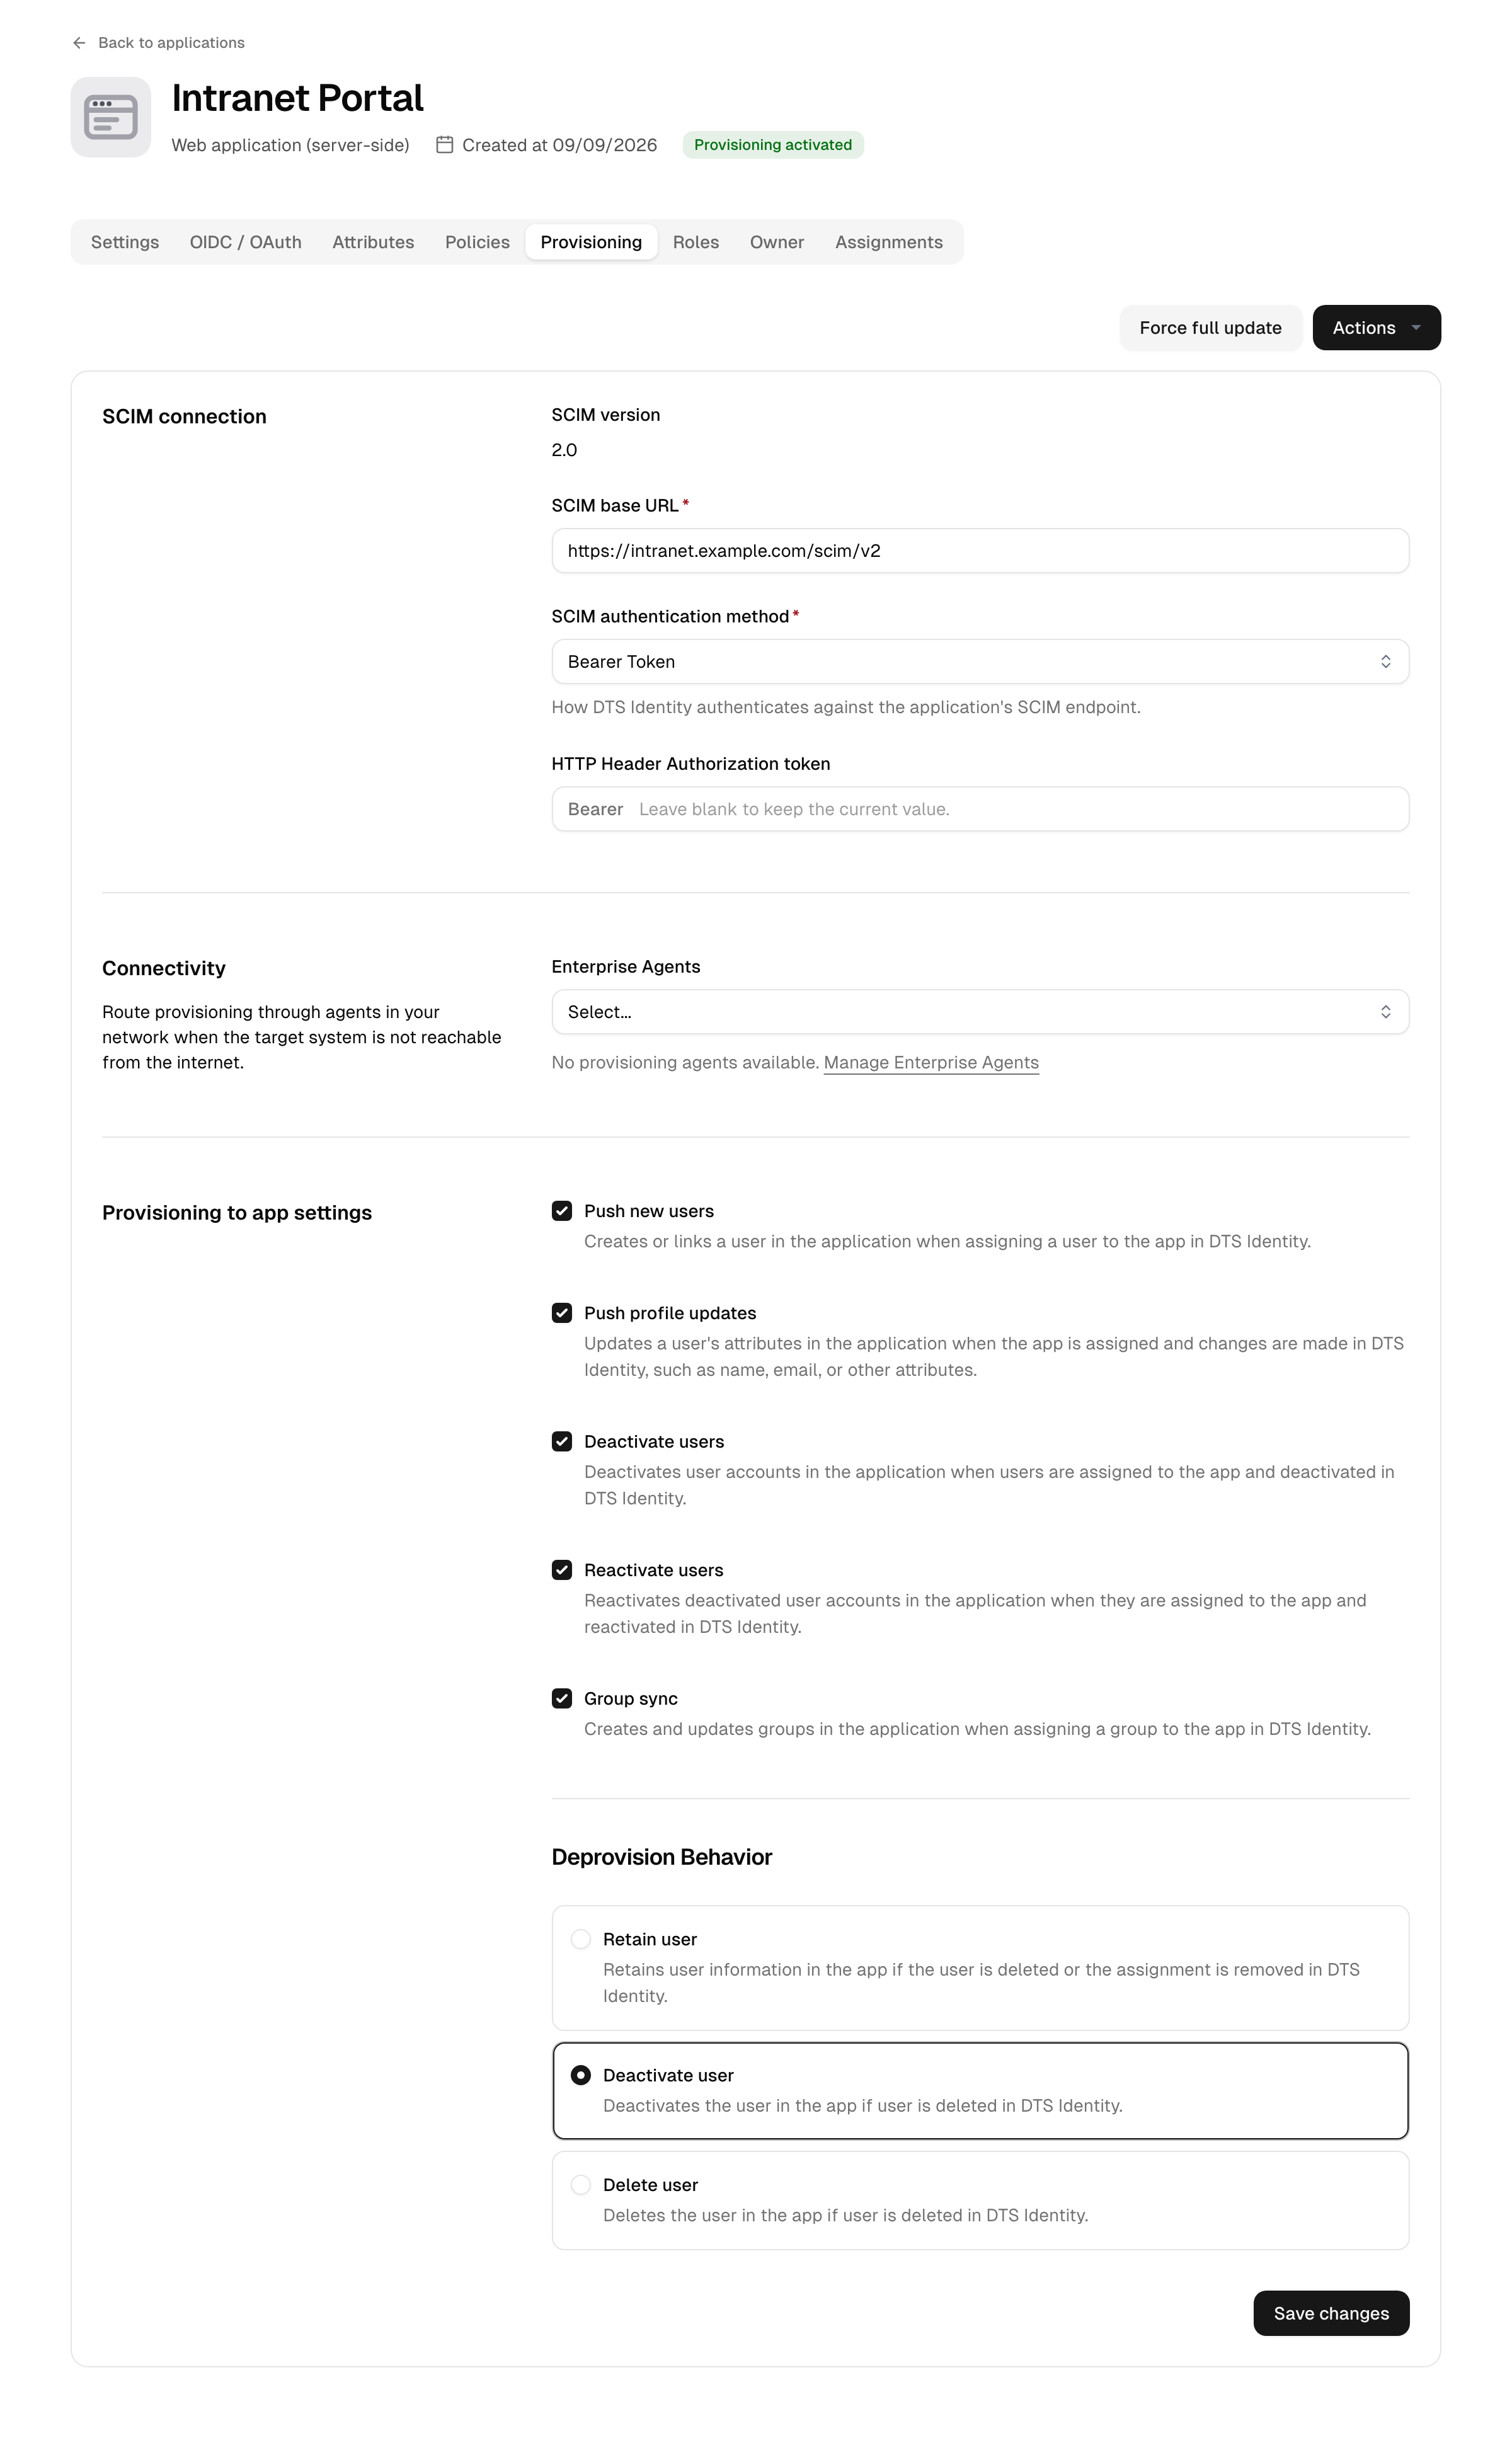
U configureert provisioning op het tabblad Provisioning van een applicatie onder Integraties → Applicaties.
Opmerking over het abonnement: provisioning is inbegrepen vanaf het abonnement Essential (en in de proefversie); het maakt geen deel uit van het Free-abonnement. In het Free-abonnement toont het tabblad Provisioning nog steeds wat provisioning doet, maar het kan niet worden geconfigureerd of geactiveerd.
Wat provisioning doet
Zodra provisioning voor een applicatie actief is, kan het platform:
- een account in de downstream-applicatie aanmaken wanneer een gebruiker eraan wordt toegewezen.
- het downstream-account bijwerken wanneer de toegewezen attributen van de gebruiker veranderen.
- het downstream-account deactiveren wanneer de gebruiker de toegang verliest, en het opnieuw activeren wanneer de toegang terugkeert.
- groepen en hun lidmaatschappen synchroniseren, zodat de groepsstructuur downstream wordt gespiegeld.
Elk hiervan is een aparte schakelaar, zodat u bijvoorbeeld accounts kunt aanmaken en bijwerken, maar nooit deactiveren. Het platform provisiont in de eerste plaats gebruikers en hun attributen; het doorsturen van groepen is een optionele aanvulling die groepsobjecten en hun leden spiegelt, geen manier om de eigen groepsstructuur van de downstream-app te beheren (die blijft in de doelapplicatie).
Provisioningstatus
De provisioning van een applicatie doorloopt een klein aantal statussen, die bovenaan het tabblad Provisioning worden getoond:
| Status | Betekenis |
|---|---|
| Uitgeschakeld | Nog geen provisioning geconfigureerd. |
| Ingeschakeld | Verbindingsgegevens zijn opgeslagen, maar nog niet geverifieerd. |
| Getest | De verbinding met het downstream-SCIM-endpoint is geslaagd. |
| Geactiveerd | Provisioning is live; het platform houdt de applicatie gesynchroniseerd. |
Het gebruikelijke pad is uitgeschakeld → ingeschakeld → getest → geactiveerd. U kunt provisioning op elk moment deactiveren, of de configuratie verwijderen om terug te keren naar uitgeschakeld.
Provisioning instellen
-
Open de applicatie en ga naar het tabblad Provisioning.
-
Voer de SCIM-basis-URL van de downstream-applicatie in en kies een authenticatiemethode:
- Bearer Token: een token dat in de
Authorization-header wordt verzonden. - Basic: een gebruikersnaam en wachtwoord.
- Aangepaste HTTP-header: een headernaam en -waarde die ongewijzigd worden verzonden, voor doelsystemen met een eigen schema (bijvoorbeeld
Authorization: PLANONKEY accesskey=...ofX-Api-Key).
Voor catalogusapplicaties zijn de basis-URL en de methode vooraf ingevuld vanuit de integratie en alleen-lezen; u levert alleen de inloggegevens.
- Bearer Token: een token dat in de
-
Kies welke bewerkingen u inschakelt: Nieuwe gebruikers pushen, Profielupdates pushen, Gebruikers deactiveren, Gebruikers opnieuw activeren en Groepssynchronisatie.
-
Kies het Gedrag bij deprovisioning: wat er downstream gebeurt wanneer een gebruiker niet meer gerechtigd is (zie Gedrag bij deactivering).
-
Selecteer optioneel onder Connectiviteit een of meer provisioning-connectors als het doelsysteem zich binnen uw netwerk bevindt (zie hieronder).
-
Test de configuratie. Een geslaagde test zet de status op getest.
-
Activeer provisioning. Vanaf dat moment houdt het platform de applicatie automatisch gesynchroniseerd.
Een doelsysteem binnen uw netwerk bereiken
Als de downstream-applicatie niet vanaf internet bereikbaar is, leidt u provisioning via een of meer Enterprise Connectors van het type provisioning. Selecteer onder Connectiviteit op het tabblad Provisioning de te gebruiken connectors, in volgorde van prioriteit. Wanneer er connectors zijn geselecteerd, loopt provisioning uitsluitend via die connectors; wanneer er geen zijn geselecteerd, maakt het platform rechtstreeks via internet verbinding met het doelsysteem. Zie Enterprise Connectors.
Attribuuttoewijzing
Provisioning wijst elke platformgebruiker toe aan een SCIM-gebruikersrecord. De standaardtoewijzing omvat de gangbare attributen (gebruikersnaam (de aanmeldidentifier, of het e-mailadres wanneer er geen aparte aanmelding bestaat), weergavenaam, voornaam / achternaam / tussennaam, primair e-mailadres en telefoonnummer, en de actief-vlag) en bevat de SCIM-enterprise-extensie voor attributen zoals personeelsnummer, afdeling en manager, voor zover die aanwezig zijn.
De actief-status van een gebruiker wordt afgeleid van diens status, dus het deactiveren van een gebruiker op het platform markeert het downstream-account als inactief.
Groepen worden op naam toegewezen, en hun leden verwijzen naar de SCIM-identifiers van de gebruikers die in dezelfde applicatie zijn geprovisioned.
De toewijzing is vast en één-op-één: elk platformveld wordt toegewezen aan zijn SCIM-tegenhanger, met enkele zinvolle terugvalopties (de gebruikersnaam valt bijvoorbeeld terug op het e-mailadres wanneer er geen aparte aanmelding is ingesteld). Er is geen expressie-engine, geen scripting en geen transformatie per attribuut; het platform berekent of herschrijft geen waarden, dus zoek niet naar een regeleditor. Voor catalogusapplicaties wordt de toewijzing met de integratie meegeleverd; voor aangepaste applicaties volgt deze de standaard-SCIM-toewijzing.
Waarom heeft mijn wijziging de app wel (of niet) bereikt?
Alleen toegewezen attributen gaan naar downstream. Als u een profielveld wijzigt dat deel uitmaakt van de standaardtoewijzing (naam, e-mailadres, telefoonnummer, afdeling enzovoort), stuurt het platform de wijziging door naar elke applicatie waarin de gebruiker is geprovisioned, mits Profielupdates pushen voor die app is ingeschakeld. Als u een veld wijzigt dat niet in de toewijzing staat, wordt er niets verzonden: het downstream-account blijft ongewijzigd.
Verschijnt een wijziging dus niet in een gekoppelde app, controleer dan in deze volgorde: de gebruiker heeft nog een actieve toewijzing, Profielupdates pushen is ingeschakeld, en het gewijzigde veld is een veld dat door de toewijzing wordt meegenomen. Zie Personen en Gebruikersprofielen en attributen voor welke velden er bestaan.
Wanneer elke bewerking wordt uitgevoerd
Er is geen onderscheid per attribuut tussen alleen aanmaken en alleen bijwerken; beide keren wordt dezelfde toewijzing gebruikt:
- Met Nieuwe gebruikers pushen ingeschakeld wordt het volledige toegewezen record geschreven wanneer de gebruiker voor het eerst een toewijzing tot de app krijgt.
- Met Profielupdates pushen ingeschakeld verzendt het platform de toegewezen attributen opnieuw zodra het profiel van de gebruiker verandert (gebruikers van wie het profiel sinds de laatste synchronisatie niet is gewijzigd, worden overgeslagen, tenzij u een volledige update afdwingt).
Als Nieuwe gebruikers pushen is ingeschakeld maar Profielupdates pushen is uitgeschakeld, wordt het account eenmalig ingericht en bereiken latere wijzigingen het nooit. Schakel Profielupdates pushen in als doorlopende wijzigingen moeten worden doorgestuurd.
Provisioningsjablonen uit de catalogus
Catalogusintegraties kunnen een provisioningsjabloon bevatten, zodat u endpoint, authenticatiemethode en toewijzingen niet zelf hoeft uit te zoeken. Wanneer u zo'n applicatie toevoegt, is de provisioningverbinding vooraf ingevuld en levert u alleen de inloggegevens.
Sommige catalogusvermeldingen zijn alleen voor provisioning: ze maken accounts downstream aan en onderhouden die, maar bieden geen single sign-on. Deze verschijnen als applicatietype voor alleen provisioning, zonder client secret en zonder aanmeldflow; u configureert alleen hun tabblad Provisioning.
Een volledige synchronisatie afdwingen
Provisioning loopt normaal gesproken continu: het platform reageert op wijzigingen aan gebruikers en groepen en aan toewijzingen, en stemt elke geactiveerde applicatie op de achtergrond af in een korte, terugkerende cyclus. Gewone wijzigingen hoeft u niet handmatig te starten.
Als u alles opnieuw moet doorsturen, bijvoorbeeld na het corrigeren van een toewijzing of het herstellen van het downstream-systeem, gebruikt u Volledige update afdwingen op het tabblad Provisioning. Hiermee worden in de volgende synchronisatiecyclus alle toegewezen gebruikers en groepen opnieuw verzonden, ook records die niet zijn gewijzigd.
Als de downstream-inloggegevens niet meer werken (bijvoorbeeld omdat het token is ingetrokken), valt provisioning automatisch terug naar ingeschakeld, zodat u nieuwe inloggegevens kunt opgeven en opnieuw kunt testen.
Wat provisioning activeert
Het platform voert provisioning uit als reactie op:
- het toewijzen van een gebruiker aan de applicatie of het opheffen van die toewijzing (rechtstreeks, of via een groep, directory of organisatie),
- een wijziging in het profiel van een gebruiker,
- het deactiveren of verwijderen van een gebruiker,
- een wijziging in een groep of het lidmaatschap daarvan.
De toewijzing is de poort: een gebruiker wordt alleen in een applicatie geprovisioned zolang deze een actieve toewijzing tot die applicatie heeft.
Gedrag bij deactivering
Een gebruiker verliest het recht wanneer de toewijzing wordt verwijderd, of wanneer de gebruiker op het platform wordt geschorst, gedeprovisioneerd of verwijderd (zie Gebruikerslevenscyclus). Op dat moment past het platform het Gedrag bij deprovisioning van de applicatie toe:
| Actie | Effect downstream |
|---|---|
| Gebruiker behouden | Het downstream-account blijft ongewijzigd; alleen de lokale koppeling wordt verwijderd. |
| Gebruiker deactiveren | Het downstream-account wordt als inactief gemarkeerd (omkeerbaar). |
| Gebruiker verwijderen | Het downstream-account wordt volledig verwijderd. |
De standaardinstelling is Gebruiker deactiveren: een omkeerbare offboarding die het downstream-account uitschakelt in plaats van het definitief te verwijderen, zodat een terugkerende gebruiker opnieuw kan worden geactiveerd. Kies Gebruiker verwijderen alleen wanneer de gekoppelde app het account helemaal niet mag behouden, of Gebruiker behouden wanneer het downstream-systeem historische gegevens moet bewaren.
Zo kunt u de offboarding voorspellen: schors of deprovisioneer een gebruiker op het platform, en het account in elke gekoppelde app volgt de actie die u hier instelt. Als Gebruikers opnieuw activeren is ingeschakeld, wordt bij het herstellen van de gebruiker een eerder gedeactiveerd downstream-account weer ingeschakeld.
Probleemoplossing
- De test mislukt: controleer de SCIM-basis-URL en de inloggegevens opnieuw, en of het SCIM-endpoint van de downstream-applicatie bereikbaar is.
- Provisioning is teruggevallen naar ingeschakeld: de opgeslagen inloggegevens zijn geweigerd. Voer nieuwe inloggegevens in en test opnieuw.
- Een gebruiker is downstream niet aangemaakt: controleer of de gebruiker een actieve toewijzing tot de applicatie heeft en of Nieuwe gebruikers pushen is ingeschakeld.