

Rollen
Bundel API-machtigingen in rollen en wijs ze toe aan gebruikers en groepen, zodat applicaties op basis van rollen autoriseren.
Abonnementsopmerking: Rolgebaseerd toegangsbeheer (RBAC) is beschikbaar vanaf het Advanced-abonnement (en in Trial).
Een rol is een benoemde bundel API-machtigingen die u toewijst aan gebruikers en groepen. Wanneer een gebruiker zich bij een applicatie aanmeldt en die applicatie een token aanvraagt voor een API met RBAC, kan het platform de rollen en machtigingen van de gebruiker in het token opnemen, zodat de applicatie fijnmazige autorisatiebeslissingen kan nemen zonder een eigen machtigingsmodel te onderhouden.
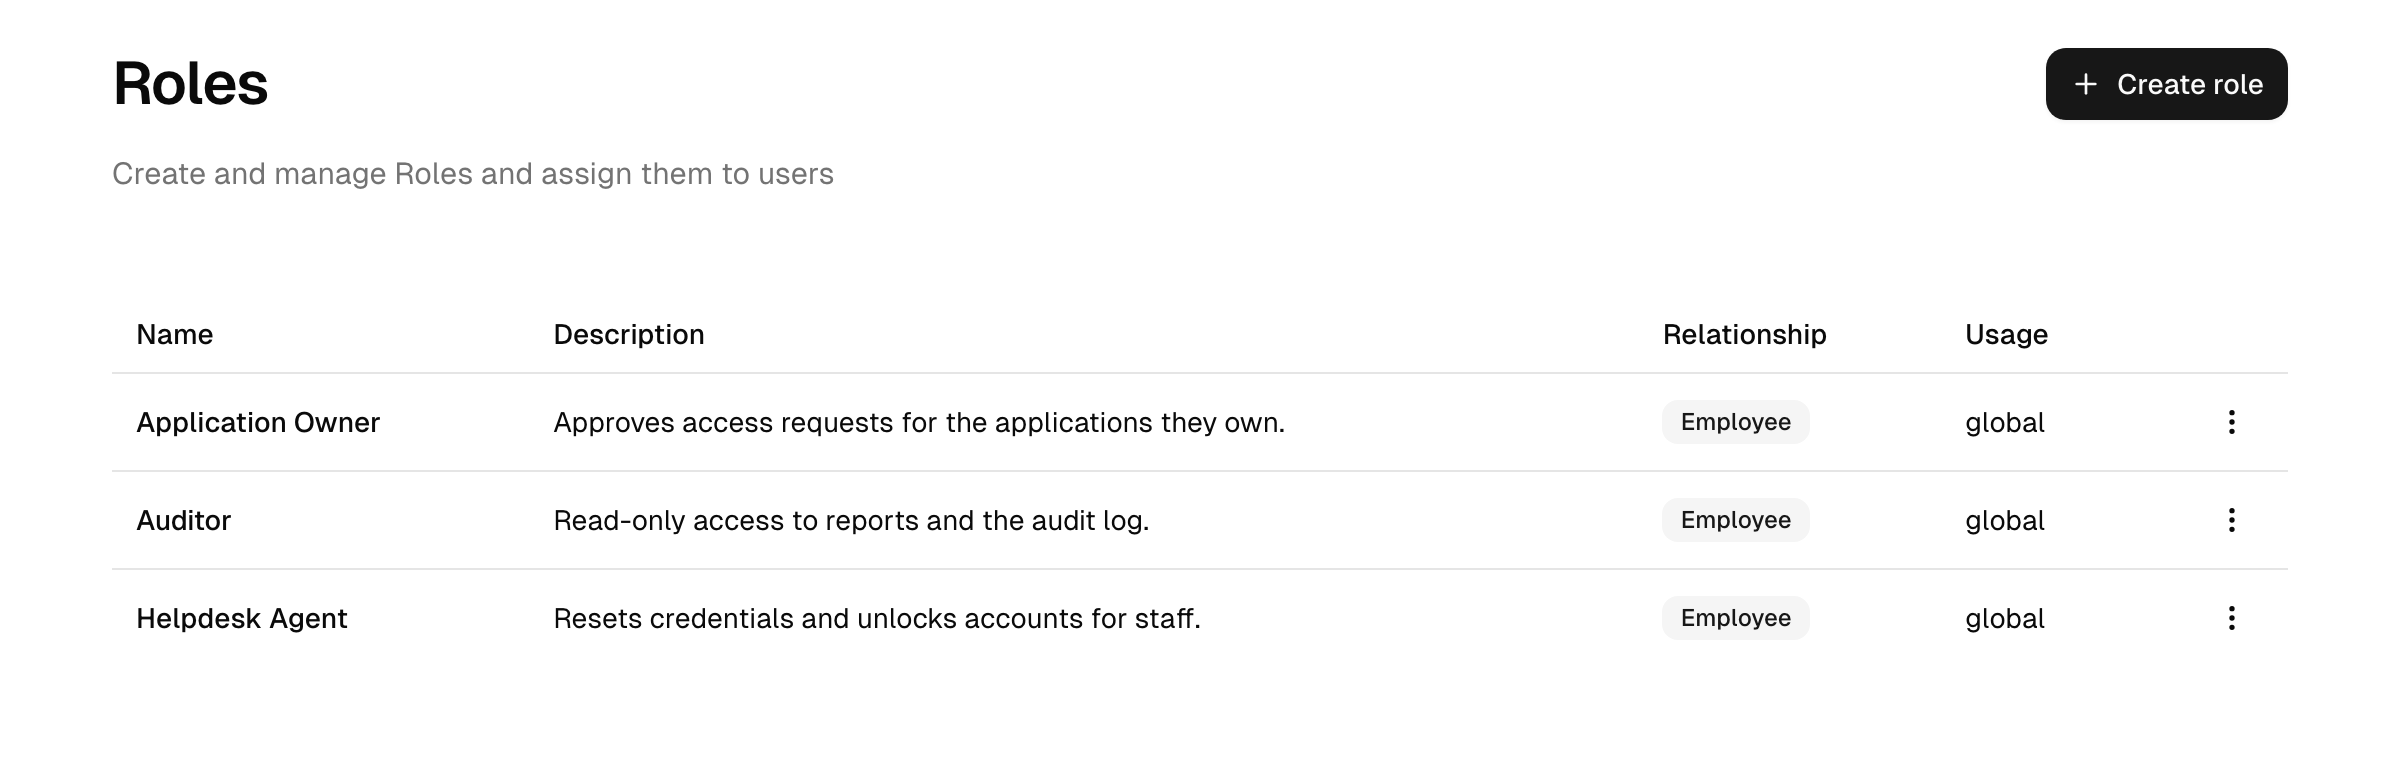
U beheert rollen in de Admin Console onder Integraties → Rollen.
Opmerking: Gedelegeerde beheerders (op ontwikkelaarsniveau) beheren rollen via de Workspaces waartoe zij behoren. Een rol die aan een Workspace is toegevoegd, kan worden beheerd en toegewezen door leden met de machtiging Resources beheren; volledige beheerders beheren zoals voorheen alle rollen.
Rollen gaan over applicaties, niet over de Admin Console
Het is goed om duidelijk te zijn over wat deze rollen niet regelen. Ze bepalen wat een gebruiker binnen uw applicaties kan doen, via de scopes die in API-tokens worden meegegeven. Ze bepalen niet wie het platform mag beheren; dat wordt apart geregeld door de toegangsniveaus die u uw beheerdersteam toekent in het gebied Beveiliging.
Systeemrollen en aangepaste rollen
- Systeemrollen zijn ingebouwd. Hun naam, beschrijving en machtigingen liggen vast; u kunt ze bekijken, maar niet bewerken of verwijderen.
- Aangepaste rollen zijn de rollen die u zelf aanmaakt en beheert. U stelt hun naam en beschrijving in, kiest hun machtigingen en wijst ze toe aan gebruikers en groepen.
Een rol aanmaken en machtigingen toevoegen
- Kies op de pagina Rollen Rol maken en geef de rol een naam en een beschrijving.
- Open de rol en ga naar het tabblad Machtigingen.
- Kies Machtigingen toevoegen, kies een Custom API en selecteer de scopes uit die API die u wilt opnemen.
- Sla op.
De machtigingen van een rol zijn altijd gekoppeld aan een specifieke Custom API. Alleen Custom API's waarop RBAC is ingeschakeld kunnen machtigingen aan een rol bijdragen, dus schakel eerst Rollen en machtigingen opnemen (RBAC) in op de API (zie API's). Bevat een rol machtigingen voor een API waarvoor RBAC later is uitgeschakeld of die is verwijderd, dan worden die vermeldingen in de rol gemarkeerd, zodat u ze kunt opschonen.
Opmerking (CIAM): Op implementaties met de functionaliteit voor zakelijke klanten (B2B) biedt het formulier voor het aanmaken van een rol een allowed relationship: kies of de rol beschikbaar is voor alle gebruikers, alleen voor customer-gebruikers of alleen voor employee-gebruikers. Hiermee kiest u op welke gebruikerspopulatie de rol van toepassing is; dit ligt vast bij het aanmaken. Zonder die functionaliteit geldt een rol voor alle gebruikers.
Rollen toewijzen
Open een rol en gebruik het tabblad Gebruikers om deze toe te wijzen. U kunt een rol toewijzen aan:
Om een rol bij een gebruiker weg te halen, verwijdert u de gebruiker uit de gebruikerslijst van de rol. Het verwijderen van een aangepaste rol haalt deze weg bij iedereen aan wie hij was toegewezen.
Wanneer een gebruiker een rol heeft, zijn de machtigingen die de rol bundelt beschikbaar om te worden opgenomen in tokens voor de bijbehorende API's met RBAC.
Hoe een machtiging in een token terechtkomt
De keten van het definiëren van een machtiging tot het afdwingen ervan in uw applicatie:
- U definieert een machtiging (een scope) op een Custom API met RBAC.
- U bundelt deze in een rol op het tabblad Machtigingen van de rol.
- U wijst de rol toe aan een gebruiker, direct of via een groep, zodat elk lid de rol erft.
- Wanneer die gebruiker zich aanmeldt en een applicatie een token voor de API aanvraagt, worden de machtigingen waarop de gebruiker recht heeft bepaald en kunnen ze in het access token worden opgenomen.
Of de rolnamen en machtigingen daadwerkelijk in het token verschijnen, wordt per API geregeld met de opties roles in access token en permissions in access token (zie API's). De afweging:
- Aan: de applicatie leest rollen/machtigingen rechtstreeks uit het token, zonder extra opvraging. De prijs is een groter token, en een token dat vóór een rolwijziging is uitgegeven, behoudt de oude claims tot het verloopt (mogelijk verouderd).
- Uit: het token blijft compact; de applicatie bepaalt de rechten van de gebruiker zelf wanneer ze die nodig heeft, wat actueel blijft maar een callback vereist.
Afdwingen op het access token, niet op het ID-token
Een applicatie die de scope roles aanvraagt, ontvangt ook een claim roles in haar ID-token. Gebruik die alleen voor de weergave: een menu-item voor beheerders tonen, een knop verbergen. Neem er nooit een toegangsbeslissing op.
De twee claims zijn niet uitwisselbaar. Het ID-token bewijst wie zich heeft aangemeld en is gericht aan de applicatie zelf; het is niet bedoeld om aan een API te worden doorgegeven, en een service die het als bewijs van rechten accepteert, vertrouwt een token dat nooit voor die service is uitgegeven. De claim roles daarin is bovendien de minst precieze van de twee: hij somt rolnamen op zonder verwijzing naar een API en kan u dus niet vertellen of een rol iets betekent voor de resource die wordt aangeroepen.
Het access token is het token dat aan de API is gericht, en de claims ervan zijn tot die API beperkt. Dwing daar af.
Referentie
| Term | Betekenis |
|---|---|
| Rol | Een benoemde bundel API-machtigingen die aan gebruikers en groepen wordt toegewezen. |
| Systeemrol | Een ingebouwde, niet-bewerkbare rol. |
| Aangepaste rol | Een rol die u zelf aanmaakt en beheert. |
| Machtiging | Een enkele API-scope die een rol bijdraagt aan de tokens van een gebruiker. |
Zie ook de woordenlijst.
API's
Bescherm uw API's als OAuth-resources: definieer scopes, beheer machine-to-machine- en gebruikerstoegang en stel tokenformaat en levensduur in.
Verbindingen
Laat gebruikers zich aanmelden via een externe Identity Provider (OIDC, SAML, Microsoft Entra, social), met accountkoppeling en JIT-aanmaak.