

Políticas de autenticación
Acceso condicional basado en atributos: case por quién, dónde y cuándo, y exija después MFA, elevación (step-up) o denegación.
Nota sobre el plan: Las políticas de autenticación están disponibles en el plan Advanced y superiores (Trial incluye hasta 3).
Una política de autenticación es un conjunto de reglas que examinan las condiciones de un inicio de sesión y deciden el resultado: permitirlo, exigir autenticación multifactor, reclamar un nivel de garantía más fuerte o denegar el acceso por completo. Las políticas le permiten mantener fluido el acceso cotidiano mientras aprieta las tuercas en grupos sensibles, redes no confiables o accesos fuera de horario.
Una política se asocia a una o varias aplicaciones; sus reglas rigen entonces todos los inicios de sesión en esas aplicaciones. Gestione las políticas en Seguridad → Conditional Access → Políticas de autenticación.
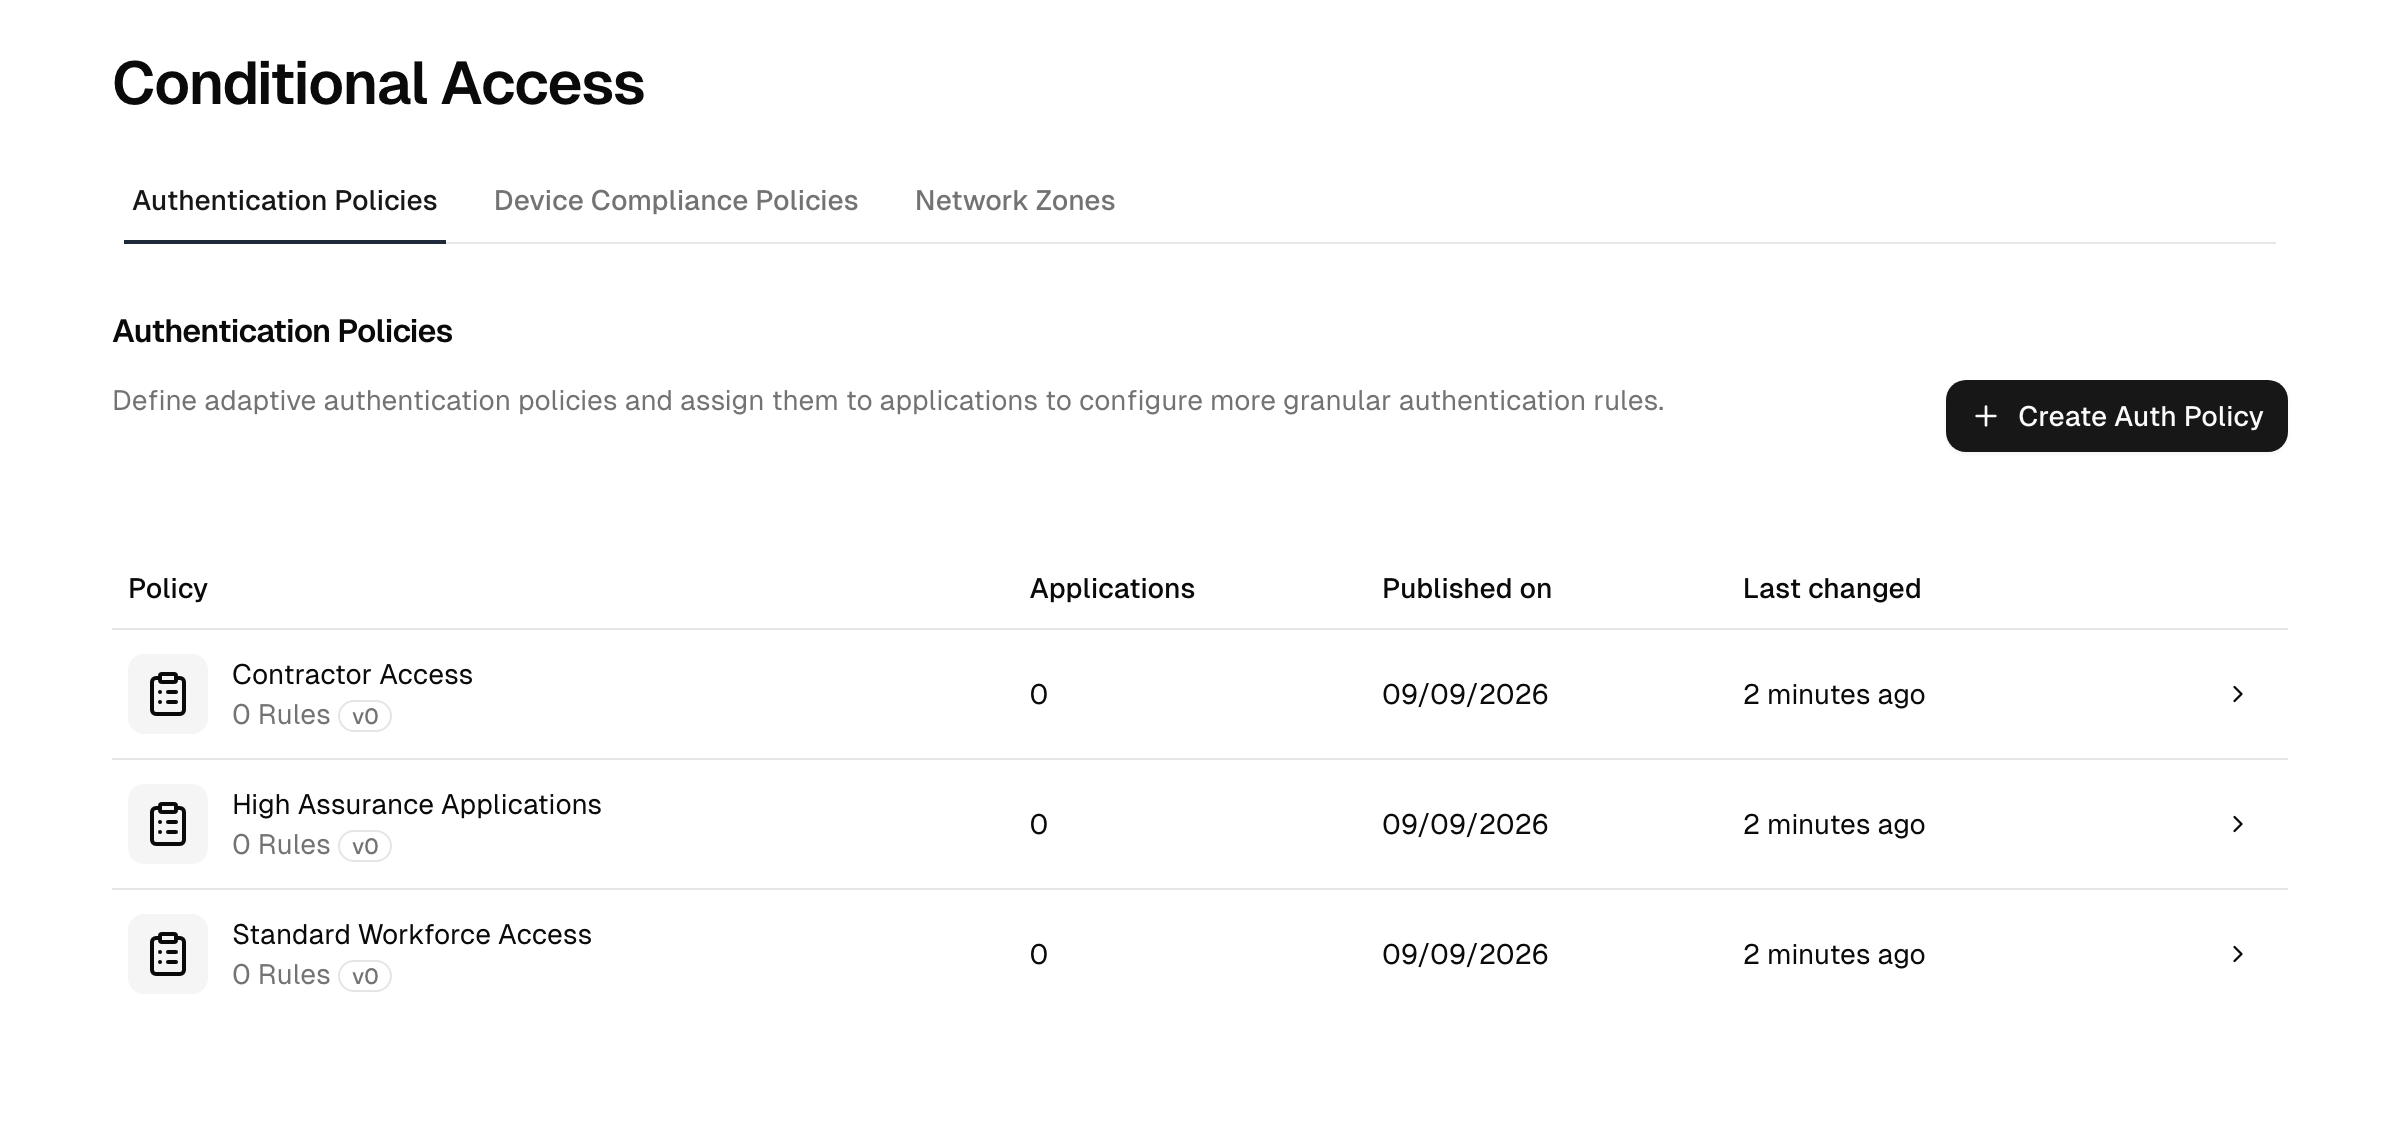
Políticas y reglas
- Una política es un contenedor con nombre, asignado a aplicaciones.
- Dentro de ella, las reglas se evalúan en orden hasta encontrar la que casa con el inicio de sesión actual. Cada regla tiene sus condiciones (el SI) y un resultado (el ENTONCES).
- Una política mantiene un conjunto de reglas publicado y un borrador editable. Usted edita el borrador con libertad y después publica para poner sus cambios en producción. Así puede preparar un cambio sin afectar a los inicios de sesión activos hasta que esté listo.
Condiciones
Una regla casa con cualquier combinación de las dimensiones siguientes. Cada dimensión puede dejarse en any, lo que la ignora. No hay condición para el estado del dispositivo ni el navegador o el sistema operativo: la conformidad de dispositivos se expresa como resultado (véase más abajo), no como entrada de condición.
| Condición | Casa con |
|---|---|
| User's directory | Cualquier directorio, o uno de un conjunto elegido de directorios. |
| Group membership | Cualquier grupo, o al menos uno de un conjunto elegido de grupos. |
| User | Cualquier usuario, o una lista concreta de usuarios, con una lista exclude opcional de usuarios a los que la regla no debe aplicarse. |
| Network zone | Cualquier IP, o in uno de un conjunto de zonas de red, o not in esas zonas. |
| Time period | Días de la semana seleccionados más una franja horaria de/hasta: por ejemplo, solo el horario laboral. |
| User risk | Cualquier nivel de riesgo, o la puntuación de riesgo de postura del usuario a partir de una banda: moderada, alta o crítica. La puntuación se evalúa en cada inicio de sesión, de modo que un cambio en la cuenta (un factor registrado, una contraseña cambiada, un rol nuevo) cuenta a partir del siguiente inicio de sesión. |
Resultados
Cuando una regla casa, o bloquea el inicio de sesión, o lo deja continuar en cuanto se cumplen los requisitos siguientes.
| Control | Qué establece |
|---|---|
| Required assurance level | El nivel de autenticación que la sesión debe alcanzar, desde un factor único hasta MFA resistente al phishing o respaldada por hardware. Así se expresa sin MFA, MFA o un requisito más fuerte. |
| Authentication methods | Qué factores cuentan para el nivel exigido: cualquier método registrado o solo un subconjunto elegido. |
| Re-authentication age | Cuánto tiempo sigue valiendo una prueba: durante toda la sesión SSO, solo durante un periodo fijado (minutos, horas o días), o nada en absoluto, de modo que cada lanzamiento de aplicación vuelve a preguntar. |
| Re-authentication mode | Cuando hace falta volver a pedirla, si el usuario reintroduce su contraseña más un factor o solo un factor. |
| Device compliance | Si se condiciona el acceso a un dispositivo conforme, y cómo. Véase más abajo. |
Con qué se mide la re-authentication age
La antigüedad se mide desde la última autenticación del usuario, y la elección cambia la sensación del inicio de sesión único (SSO):
- Durante toda la sesión SSO: una vez autenticado, abrir una segunda app dentro de la sesión de la plataforma no vuelve a pedir nada.
- After a period: si ha transcurrido la ventana desde la última autenticación, se vuelve a pedir al usuario aunque la sesión SSO siga viva.
- Every sign-in: el usuario se reautentica en cada lanzamiento de aplicación.
Esto importa sobre todo en apps sensibles: una ventana corta fuerza una prueba fresca incluso cuando una sesión SSO de larga duración llevaría al usuario en silencio hasta el final.
Resultado de conformidad de dispositivos
Nota: El resultado de conformidad de dispositivos necesita la capacidad de confianza en dispositivos (el add-on DIAM). Consulte políticas de conformidad de dispositivos.
Una regla puede incorporar el resultado de conformidad del dispositivo a su decisión en uno de tres modos:
- Disabled: la conformidad del dispositivo no se tiene en cuenta.
- Inform: se informa al usuario de posibles riesgos de seguridad del dispositivo, pero no se le bloquea.
- Enforce: las políticas de conformidad de dispositivos asignadas se aplican al inicio de sesión. Enforce ofrece una opción Permitir solo usuarios anclados, de modo que solo pasa un usuario anclado al dispositivo: la cuenta vinculada a la cuenta de Windows con la que se ha iniciado sesión en él, o un miembro de un grupo anclado al dispositivo (consulte acciones remotas).
Las políticas de conformidad de dispositivos definen qué significa ser conforme; la regla decide cómo afecta ese resultado a este inicio de sesión.
Step-up y MFA basada en el riesgo
Cuando la sesión actual todavía no alcanza el nivel de garantía que exige una regla, se pide al usuario que satisfaga el factor que falta antes de continuar: eso es la elevación o step-up. Se combina con condiciones para que la MFA dependa de la situación: por ejemplo, permitir un solo factor dentro de una zona de red de confianza pero exigir MFA completa desde cualquier otro sitio, o reclamar un nivel superior solo para un grupo sensible.
Merece la pena destacar dos puntos concretos:
- Las señales sobre las que puede actuar una regla son las condiciones anteriores: zona de red, hora y riesgo del usuario. El riesgo del usuario refleja la postura de la cuenta, sus privilegios combinados con lo bien protegida que está. Por ejemplo, coloque una regla riesgo del usuario al menos alto, entonces MFA resistente al phishing por encima de su regla general, o deniegue el acceso a las cuentas de la banda crítica. El requisito de MFA predeterminado global Basado en el riesgo es una comprobación aparte y más sencilla, y no utiliza esta puntuación.
- Una elevación disparada por una regla anula una tolerancia anterior de "Recordar navegador" cuando el factor recordado es más débil que lo que la regla exige ahora: la petición más fuerte se plantea igualmente. Es deliberado: recordar un navegador nunca debe rebajar en silencio un requisito más fuerte.
Construir una política
- Vaya a Seguridad → Conditional Access → Políticas de autenticación y cree una política con un nombre.
- Asígnela a la aplicación o aplicaciones que debe regir.
- Añada una o varias reglas. Para cada regla, establezca sus condiciones (deje las dimensiones en "any" donde no deban estrechar la coincidencia) y su resultado (permitir con un nivel de garantía exigido, o denegar).
- Active las reglas que quiera en vigor; puede desactivar una regla para inhabilitarla sin eliminarla.
- Publique la política para trasladar las reglas del borrador al conjunto en producción.
El orden importa: disponga las reglas de modo que las situaciones más específicas se evalúen antes que la regla general de reserva.
Qué protege una app sin política
- Una aplicación sin política asignada se rige por el requisito de MFA predeterminado global (y por cualquier ajuste de autenticación propio de la app), no por estas reglas.
- Dentro de una política, si ninguna regla activa casa, la regla final integrada de la política deniega el acceso. Esto es denegación por defecto: un inicio de sesión que ninguna regla haya permitido de forma explícita nunca pasa, de modo que una política demasiado estrecha deja fuera a los usuarios. Incluya siempre una regla que case con todos los que deban seguir entrando.
A la hora de decidir entre una política compartida por muchas apps y una política dedicada por app sensible: una política compartida es fácil de mantener, pero aplica el mismo listón en todas partes; una política dedicada le permite subir el nivel de garantía o aplicar la conformidad de dispositivos solo en la app que lo necesita. Use una política dedicada para sus aplicaciones de mayor valor.
Activar, desactivar, borrador y publicar
- Active o desactive una regla para encenderla o apagarla individualmente.
- Las modificaciones se acumulan en la copia de borrador de la política.
- Publicar promueve el borrador a las reglas en producción. Hasta que publique, los inicios de sesión activos siguen usando las reglas publicadas anteriormente.
Por qué se denegó a un usuario
Cuando se bloquea un inicio de sesión, el usuario ve una página de acceso denegado. En los casos sobre los que el usuario puede actuar, la página nombra el motivo en lugar del mensaje genérico:
- Bloqueado por una condición de zona de red: no se permite el acceso desde la red actual.
- Bloqueado por una condición de periodo de tiempo: no se permite el acceso a la hora actual.
- Sin asignación a la aplicación: el usuario no tiene asignación y debe solicitar acceso.
- Bloqueado por una condición de riesgo del usuario: la cuenta no cumple los requisitos de seguridad de la aplicación. La página enlaza con los ajustes de seguridad de la cuenta del usuario, donde puede, por ejemplo, configurar MFA. El autoservicio de la cuenta no se rige por las políticas de las aplicaciones, de modo que una regla de riesgo nunca impide a los usuarios corregir su propia cuenta.
Todas las demás denegaciones conservan el mensaje genérico, así que una política nunca revela más de lo necesario sobre sus reglas. Cada denegación queda registrada en el registro de auditoría como Application Access Denied, con el motivo concreto, de modo que puede confirmar por qué se bloqueó un inicio de sesión determinado. Las denegaciones repetidas para el mismo usuario y la misma aplicación se agrupan en una entrada por minuto.
Solución de problemas
- Una política deja fuera a los usuarios. Si ninguna regla activa casa con un inicio de sesión, la regla final integrada deniega el acceso. Una política cuyas reglas son demasiado estrechas deja a los usuarios sin ninguna regla coincidente y los bloquea. Incluya siempre una regla de reserva razonable que case con los usuarios que deben seguir entrando.
- Sus cambios no surten efecto. Las modificaciones se acumulan en la copia de borrador. Los inicios de sesión activos siguen usando las reglas publicadas anteriormente hasta que publique. Publique el borrador para poner el cambio en producción.
- Una regla no se aplica nunca. Las reglas se evalúan en orden y gana la primera coincidencia, así que una regla amplia colocada por encima de una específica la eclipsa. Revise el orden de las reglas, confirme que las condiciones no son más estrechas de lo previsto y compruebe si el usuario está en la lista de exclusión de la regla.
- Evite dejarse fuera a usted mismo. Antes de publicar un cambio restrictivo, confirme que sigue habiendo una regla que casa con su propia cuenta. La separación entre borrador y publicación le permite preparar y revisar el conjunto completo de reglas antes de que entre en producción.
Temas relacionados
- Niveles de autenticación: los niveles de garantía que exige en una regla.
- Zonas de red: las zonas que se usan como condiciones.
- Políticas de conformidad de dispositivos: el resultado de conformidad que se usa como resultado.
- Autenticación multifactor: los factores que puede exigir una política, y el requisito predeterminado global.
Acceso condicional
Decida cuándo se aplica MFA, step-up o un bloqueo: mediante políticas de autenticación, conformidad de dispositivos y zonas de red.
Políticas de conformidad de dispositivos
Defina qué hace que un dispositivo sea conforme, delimítelo a los dispositivos adecuados y aplique el resultado en las políticas de autenticación.