

Usuarios de la consola de administración
Gestione el equipo de administradores: niveles de acceso y lo que puede hacer cada uno, además de la delegación por recurso.
El equipo de administradores es el conjunto de usuarios que pueden iniciar sesión en la Admin Console y operar la plataforma. Esta página explica cómo gestionar ese equipo, qué niveles de acceso puede asignar y cómo delegar la gestión de los recursos de un equipo sin conceder derechos amplios.
Gestione el equipo en Gobernanza → Usuarios de la consola de administración.
El equipo se divide en tres pestañas por familia, Administradores, Mantenedores y Observadores, cada una con una insignia que indica su número de miembros.
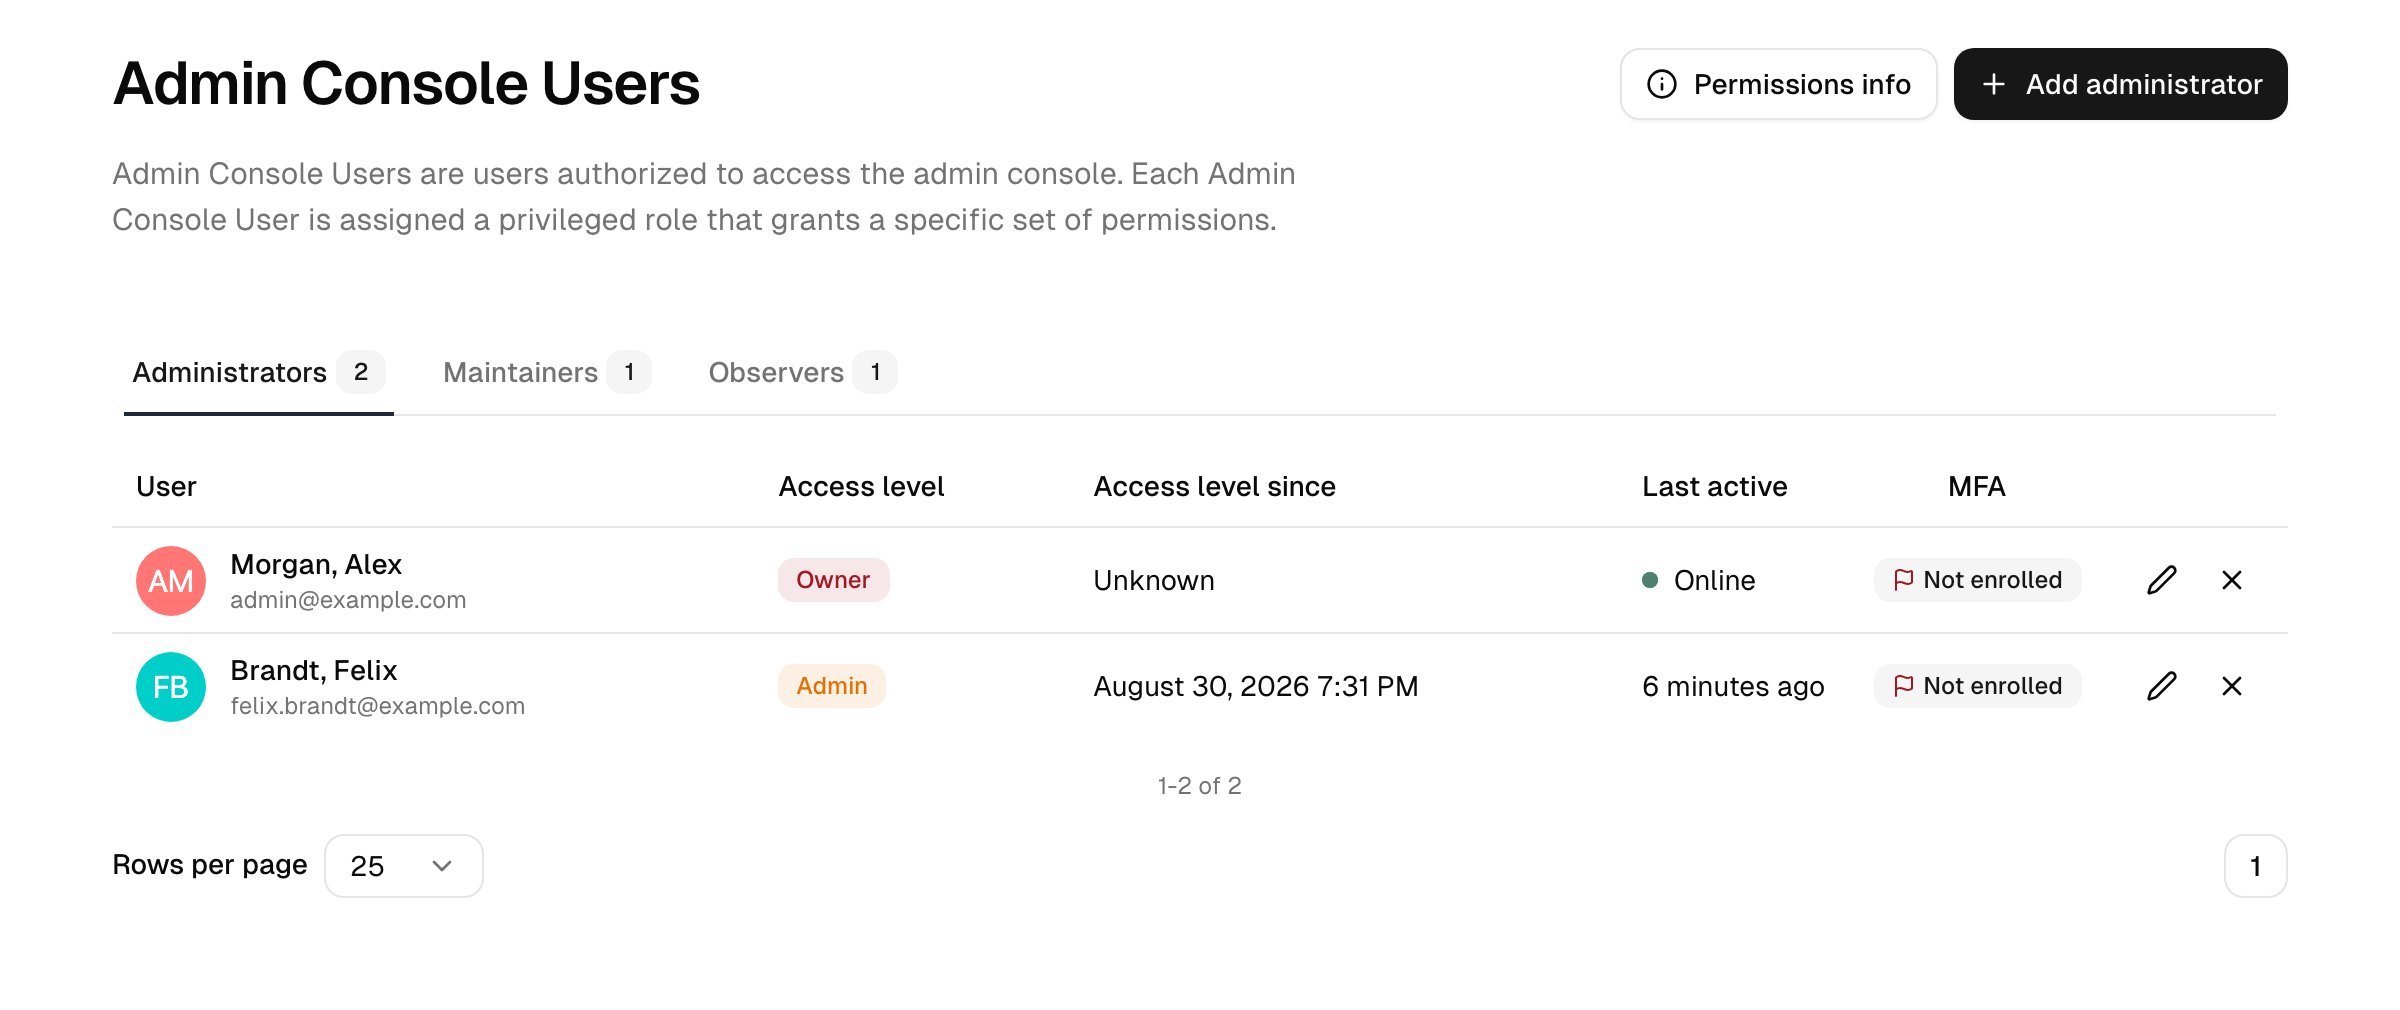
Conceder y modificar el acceso
Un usuario normal pasa a ser miembro del equipo cuando usted le asigna un nivel de acceso; al quitar el nivel, deja de formar parte del equipo.
- Abra Gobernanza → Usuarios de la consola de administración.
- Busque el usuario (debe existir ya como cuenta de empleado). Puede seleccionar varios usuarios a la vez para concederles el mismo nivel en una sola acción.
- Elija un nivel de acceso y guarde.
Conceder un nivel a un usuario que no tenía ninguno consume una plaza de miembro del equipo de su suscripción. Cambiar el nivel de un miembro existente o revocar el acceso no la consume. El número de plazas disponibles depende de su nivel de suscripción; consulte Planes y add-ons. Cuando alcanza el límite de plazas, la página muestra un aviso; libere una plaza revocando el acceso a un miembro o actualice su nivel de suscripción.
La lista muestra para cada miembro el nivel de acceso, la hora de la última actividad y si tiene MFA registrada. Está ordenada por el rango del nivel de acceso (primero los derechos más altos) y, después, por nombre. La columna de MFA es la misma señal que refleja la comprobación de MFA de administradores de Security Health.
Se aplican algunas salvaguardas:
- No puede cambiar su propio nivel de acceso.
- Quienes no son propietarios solo pueden gestionar usuarios por debajo de su propio nivel y solo pueden asignar niveles inferiores al suyo. Los propietarios no tienen esta restricción.
- El nivel propietario está protegido: los propietarios no pueden eliminarse ni suspenderse mediante los flujos normales.
- Cada cambio de nivel de acceso se escribe en el registro de auditoría.
Nota: El conjunto de niveles de acceso que puede asignar depende de su nivel de suscripción. Los niveles inferiores ofrecen un conjunto reducido (como propietario, operador y auditor); los niveles superiores desbloquean el conjunto completo que se describe a continuación. Consulte Planes y add-ons.
Niveles de acceso
Los niveles de acceso son escalonados: cada uno se basa en los derechos del nivel inferior. La consola los agrupa en tres familias.
Administradores
Los niveles con más privilegios, capaces de modificar la configuración y gestionar a otros usuarios.
| Nivel | Qué puede hacer |
|---|---|
| Propietario | Control total. El único nivel que puede modificar directorios, la configuración de red y la configuración global del sistema, y el único exento de las salvaguardas de gestión. |
| Administrador | Gestionar usuarios, grupos, dispositivos, aplicaciones, conexiones, políticas y flujos de trabajo; leer la configuración y los registros de auditoría. |
| Desarrollador | Gestionar aplicaciones, APIs, grupos, políticas de autenticación y roles, pero solo dentro de los Workspaces a los que pertenece el desarrollador (sin administración de roles en toda la instancia); leer la mayoría de los recursos, políticas y redes. Orientado al trabajo de integración. Sin una licencia de Workspaces, un desarrollador solo lee estos recursos y no tiene registro de auditoría; con ella, el registro de auditoría abarca las aplicaciones y APIs de los Workspaces del desarrollador. Los desarrolladores no gestionan organizaciones. |
Nota: Todo administrador debe completar la autenticación multifactor para acceder a la consola. A los propietarios se les exige además un factor resistente al phishing (una Passkey o una llave de seguridad con verificación del usuario). Un propietario que aún no haya registrado uno puede seguir iniciando sesión con un segundo factor estándar, pero en cada inicio de sesión se le pide que configure una Passkey; la solicitud puede aplazarse, pero no descartarse de forma permanente. Una vez registrada una Passkey o una llave de seguridad, pasa a ser obligatoria para el inicio de sesión del propietario en la consola (una contraseña más TOTP o SMS ya no basta), y el último factor resistente al phishing no puede eliminarse.
Mantenedores
Operadores del día a día con amplios derechos de lectura y derechos de escritura específicos.
| Nivel | Qué puede hacer |
|---|---|
| Operador | Gestionar usuarios (empleados incluidos: perfil, estado, grupos y roles, contraseña, restablecimiento de MFA) y grupos; leer dispositivos, directorios, políticas, redes y configuración. Un nivel operativo amplio sin derechos completos de administrador: las aplicaciones, conexiones, directorios y la configuración siguen siendo de solo lectura. |
| Soporte | Leer usuarios y organizaciones y actualizar usuarios externos (clientes); orientado al servicio de asistencia. Sin acceso al registro de auditoría. |
Observadores
Niveles de solo lectura para supervisión e informes.
| Nivel | Qué puede hacer |
|---|---|
| Auditor | Acceso de lectura a usuarios, roles, dispositivos, directorios, registros, políticas, redes, configuración y flujos de trabajo, sin posibilidad de modificar nada. Ideal para revisiones de cumplimiento. |
| Lector | El nivel mínimo: panel y listas de resumen (personas, grupos, organizaciones, aplicaciones, políticas y similares) sin detalles de los registros. Se excluyen los registros de consumidores (B2C) y las invitaciones, así como los registros de auditoría y las áreas de configuración. |
Nota: Las acciones sobre credenciales están limitadas por el nivel de acceso. Establecer una contraseña, cambiar la dirección de correo electrónico o el número de móvil, enviar un enlace de activación o eliminar un factor de MFA requiere un nivel de acceso superior al del usuario de destino, de modo que un administrador no puede hacer nada de esto a otro administrador y un operador no puede hacerlo a un administrador. Los propietarios están exentos. El resto del perfil sigue siendo editable entre pares. El motivo es que el correo electrónico y el móvil son los anclajes de recuperación: quien pueda redirigirlos puede solicitar un enlace de restablecimiento de contraseña mediante el formulario público y recibir el código SMS. El enlace de restablecimiento de MFA sigue disponible en todos los niveles que tienen el permiso, porque se envía al usuario, no al administrador. La excepción es una cuenta sin una dirección de correo electrónico utilizable ni un número de móvil verificado: en ese caso, el enlace se muestra al administrador para que lo entregue, lo que de nuevo requiere un nivel de acceso superior al del usuario de destino. Con independencia de los niveles de acceso, un número de móvil modificado por un administrador o a través de la API pierde su verificación y, con ella, el factor SMS hasta que el usuario verifique el nuevo número. Un número modificado por la sincronización del directorio conserva su estado verificado, porque la organización responde de él. Los códigos de acceso temporales (un sustituto de un solo uso del segundo factor de un usuario) solo pueden emitirlos los propietarios y los administradores, y nunca para un usuario que tenga un nivel de acceso.
Nota: Las acciones del ciclo de vida están limitadas del mismo modo. Activar, suspender, desaprovisionar o eliminar una cuenta y moverla a otro directorio requiere un nivel de acceso superior al del usuario de destino, de modo que un operador no puede bloquear ni eliminar a un administrador y un administrador no puede hacerlo a otro administrador. Los propietarios están exentos. Un cliente de API no tiene nivel de acceso y, por tanto, se rechaza para cualquier cuenta que tenga uno.
Delegación por recurso
Conceda a un administrador exactamente los derechos que necesita, no un nivel amplio "por si acaso". La plataforma ofrece dos herramientas más acotadas que un nivel de acceso completo.
Permisos de lectura/actualización por recurso. Los niveles integrados son deliberadamente amplios (propietario, operador, auditor). Por debajo, cada nivel es un conjunto de permisos de lectura y actualización por recurso: así, un nivel como Desarrollador puede actualizar las aplicaciones y los roles de sus Workspaces y solo leer los directorios y las políticas de dispositivos. Elija el nivel cuyo conjunto de permisos se ajuste a la tarea en lugar de conceder operador o propietario.
Delegación a un equipo. No siempre necesita un nivel válido para toda la consola para permitir que alguien gestione algunas cosas. La responsabilidad sobre un conjunto de recursos se delega mediante un Workspace:
- Workspace: agrupe aplicaciones, APIs, grupos, políticas de autenticación y roles en un Workspace y permita que sus responsables y miembros gestionen exactamente esos recursos y quién obtiene acceso a ellos. Dentro del Workspace, los permisos de los miembros se aplican con independencia del nivel de acceso, de modo que incluso a un administrador Lector o Soporte se le puede encomendar allí la gestión de recursos o de accesos. Esto sustituye a los propietarios de aplicaciones y APIs.
- Los propietarios de aplicaciones (obsoleto) no conceden derechos de administración. Solo cuentan para la opción obsoleta Los propietarios gestionan el acceso mientras siga activada para una aplicación.
Así se preserva el principio de mínimo privilegio: el delegado gestiona exactamente el recurso del que es responsable, y nada más. El panel de Security Health comprueba si la configuración de sus administradores sigue las recomendaciones de mínimo privilegio, incluida la de mantener reducido el número de propietarios.
Administración delegada de organizaciones (CIAM)
Nota: La delegación a nivel de organización requiere el add-on Customer Identity (CIAM).
Para clientes empresariales, puede limitar un administrador a una sola organización en lugar de a toda la instancia. Un administrador de organización gestiona únicamente los miembros y las invitaciones de esa organización; no puede ver otras organizaciones ni acceder a la configuración de toda la instancia. Es lo más parecido que ofrece la plataforma a una administración limitada a un subconjunto. Consulte Organizaciones y el portal de la organización.
Acceso de solo lectura para administradores restringidos
Un administrador cuyo nivel carece de derechos de actualización para un área de configuración sigue viendo las pantallas correspondientes: los formularios de Configuración y Marca se muestran con normalidad, pero con el botón Guardar desactivado, para que pueda revisar la configuración sin modificarla.
Temas relacionados
- Planes y add-ons: límites de plazas y qué niveles de acceso desbloquea cada nivel de suscripción.
- Autenticación multifactor: exigir factores robustos a los administradores.
- Security Health: comprobaciones de la MFA de administradores y del exceso de propietarios.
- Registros de auditoría: se registra cada cambio de nivel de acceso.
Security Health
Un panel que evalúa su configuración frente a marcos de seguridad reconocidos y muestra dónde están las carencias.
Acceso de emergencia break-glass
Recupere el acceso administrativo cuando la vía de inicio de sesión habitual no está disponible, con controles estrictos y un registro de auditoría completo.