

Security Health
Un panel que evalúa su configuración frente a marcos de seguridad reconocidos y muestra dónde están las carencias.
El panel Security Health inspecciona su configuración en vigor y la evalúa frente a marcos de seguridad reconocidos. Convierte requisitos de cumplimiento abstractos en una lista de comprobación concreta, muestra dónde no alcanza el nivel exigido y enlaza cada carencia con la pantalla que la corrige.
Ábralo en Seguridad → Security Health.
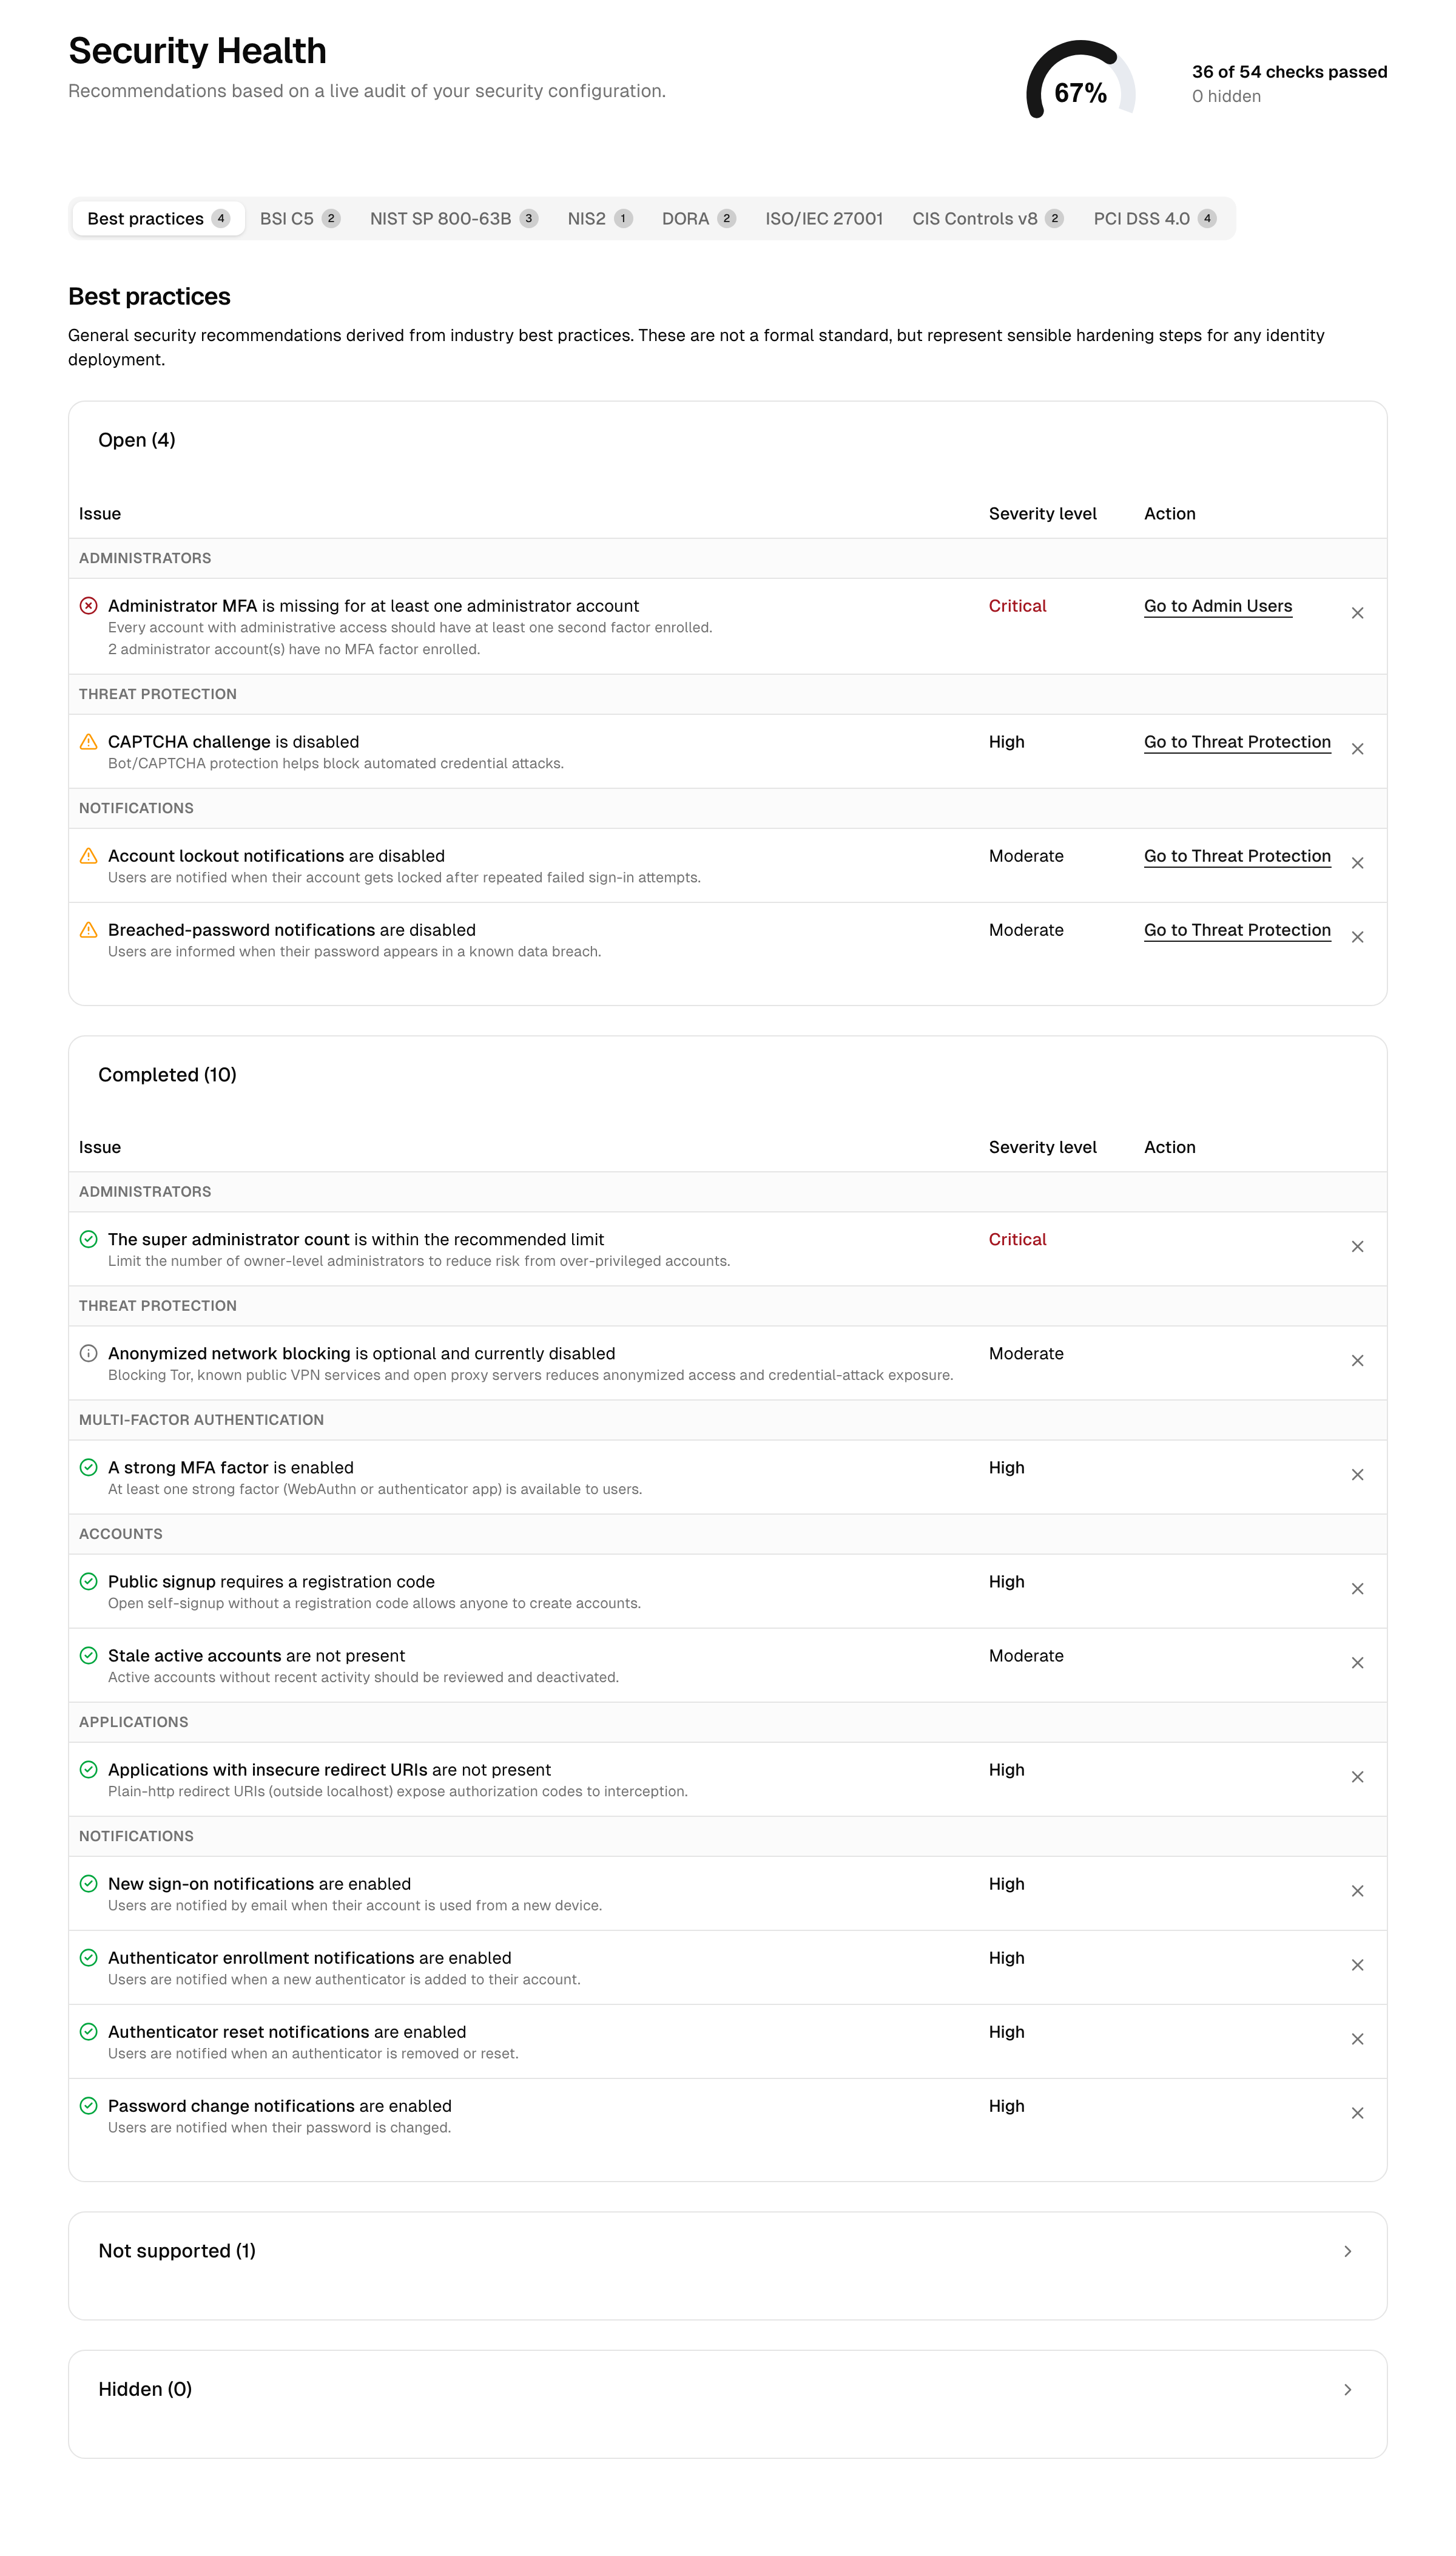
Cómo funciona
Cada vez que abre la página, la plataforma lee su configuración actual (políticas de contraseñas por directorio, factores MFA, interruptores de protección contra amenazas, tiempos de espera de sesión, configuración de administradores, URI de redirección de aplicaciones y más) y evalúa un catálogo de comprobaciones frente a ella. No se almacena ni se simula nada; la puntuación refleja siempre la configuración tal como está en este momento.
Cada comprobación devuelve uno de los siguientes resultados:
- Pass: la configuración cumple el requisito.
- Abierto: una carencia que reduce su puntuación (un fallo o una advertencia).
- Not applicable / not supported: la comprobación no se aplica o prueba una capacidad que la plataforma no puede satisfacer actualmente. Estas se muestran por separado y no cuentan en contra de su puntuación.
Marcos
La misma configuración se evalúa en paralelo frente a varios marcos, cada uno en su propia pestaña. Un ajuste determinado puede superar un marco y no superar otro, porque cada uno fija su propio listón; por ejemplo, los marcos difieren en la longitud mínima de contraseña que exigen. Las pestañas aparecen en este orden:
| Marco | Enfoque |
|---|---|
| Best practices | Recomendaciones generales de refuerzo para sistemas de identidad. |
| BSI C5 | El catálogo alemán de criterios de cumplimiento para la computación en la nube. |
| NIST SP 800-63B | La norma estadounidense sobre autenticadores y niveles de garantía de la identidad digital. |
| NIS2 | Las medidas técnicas de la UE para entidades esenciales e importantes. |
| DORA | UE 2022/2554, el reglamento de resiliencia operativa digital para entidades financieras. |
| ISO/IEC 27001 | Controles de identidad y autenticación del Anexo A. |
| CIS Controls v8 | Salvaguardas de gestión de cuentas y accesos. |
| PCI DSS 4.0 | Requisitos de autenticación para entornos con datos de tarjetas. |
Cada pestaña de marco agrupa sus comprobaciones por tema (contraseñas, MFA, sesiones, cuentas, registro, etc.) y muestra la referencia de la cláusula correspondiente junto a cada comprobación.
Dos comprobaciones de marcos dependen de configuración ajena a las pantallas de seguridad: la recertificación periódica del acceso se supera en cuanto al menos una aplicación está cubierta por un flujo de certificación, y el cierre de sesión único federado se supera en cuanto cada aplicación OIDC interactiva tiene configurada una URI de cierre de sesión back-channel (consulte Aplicaciones).
Comprobaciones de buenas prácticas
La pestaña Best practices es el punto de partida más práctico: agrupa recomendaciones generales de refuerzo independientes de cualquier norma concreta. Cada comprobación enlaza con la pantalla que la corrige. Las comprobaciones principales son:
| Comprobación | Qué verifica | Dónde actuar |
|---|---|---|
| MFA de administradores | Todos los usuarios de la consola de administración tienen un factor MFA registrado. | Usuarios de la Admin Console, MFA |
| Número de propietarios | El número de propietarios con control total se mantiene reducido. | Usuarios de la Admin Console |
| Factor fuerte activado | Hay disponible al menos un factor fuerte (aplicación de autenticación o WebAuthn). | MFA |
| Detección de bots | La detección de bots está activada. | Protección contra amenazas |
| La respuesta de la detección de bots | Al menos un formulario está configurado en Block; Monitor en todos los formularios solo cuenta. | Protección contra amenazas |
| Registro abierto | El registro de autoservicio está protegido (p. ej., mediante un código de registro) en lugar de estar totalmente abierto. | Configuración de registro |
| Cuentas inactivas | Ninguna cuenta activa ha permanecido inactiva más allá del umbral. | Personas |
| URI de redirección de aplicaciones | Ninguna aplicación utiliza una URI de redirección insegura (http sin cifrar, no local). | Aplicaciones |
| Notificaciones de seguridad | Las notificaciones de bloqueo y de filtración están activadas para que los usuarios se enteren de los eventos de su cuenta. | Protección contra amenazas |
Los requisitos de duración de la sesión, reautenticación, políticas de contraseñas y niveles de garantía (step-up) se evalúan en las pestañas de normas (NIST y las demás), cada uno frente al listón propio de esa norma.
El indicador de puntuación
En la parte superior, un indicador resume su situación como porcentaje: la proporción de comprobaciones puntuadas que se superan. Las comprobaciones no aplicables, no admitidas u ocultas se excluyen del cálculo, de modo que la puntuación solo refleja aquello sobre lo que realmente puede actuar. Cambie de pestaña de marco para ver cómo varía su postura de seguridad frente a otra norma.
Usar el panel
- Elija el marco más relevante para su organización.
- Revise primero las comprobaciones abiertas: son sus carencias, ordenadas por impacto.
- Abra una comprobación para leer qué espera y por qué. Muchas comprobaciones incluyen un enlace de corrección que le lleva directamente al ajuste que la resuelve (por ejemplo, las pantallas de MFA, de protección contra amenazas o de administradores).
- Aplique el cambio y, a continuación, vuelva a cargar el panel para confirmar que la comprobación se supera.
Aborde las carencias de alto impacto antes que las de bajo impacto; el nivel de impacto se muestra en cada comprobación.
Ocultar y restaurar recomendaciones
Algunas recomendaciones de buenas prácticas pueden no aplicarse a su situación. Puede ocultar una recomendación de este tipo para quitarla de su lista activa y de la puntuación. Un elemento oculto pasa a una lista independiente y puede restaurarse en cualquier momento.
Tanto la ocultación como la restauración se registran en el registro de auditoría, con la recomendación y el administrador que actuó. Solo pueden ocultarse las recomendaciones generales de buenas prácticas; las comprobaciones de los marcos (NIST, C5 y los demás) no pueden ocultarse, de modo que su vista de cumplimiento sigue siendo fiel.
Temas relacionados
- Autenticación multifactor y protección contra amenazas: los ajustes que evalúan la mayoría de las comprobaciones.
- Usuarios de la Admin Console: comprobaciones relacionadas con los administradores (MFA, número de propietarios).
- Registros de auditoría: donde se registran las acciones de ocultar y restaurar.
Señales de detección de bots
Las señales de la detección de bots, cómo se combinan en un veredicto y cómo se cuentan las falsas alarmas en el panel.
Usuarios de la consola de administración
Gestione el equipo de administradores: niveles de acceso y lo que puede hacer cada uno, además de la delegación por recurso.