

Zonas de red
Conjuntos con nombre de rangos de IP y ubicaciones, de confianza o no, utilizados por las políticas de autenticación y Threat Protection.
Una zona de red es un conjunto con nombre de ubicaciones de red (rangos de IP, países o redes de servicio especiales) que usted marca como de confianza o deja como no de confianza. Las zonas son el componente reutilizable que las políticas de autenticación referencian como condiciones y que Threat Protection utiliza como listas de excepción.
Nota: Las zonas de red están disponibles a partir del plan Advanced. Trial incluye hasta 3 zonas; los niveles inferiores limitan el número que puede crear.
Gestione las zonas en Seguridad → Conditional Access → Zonas de red.
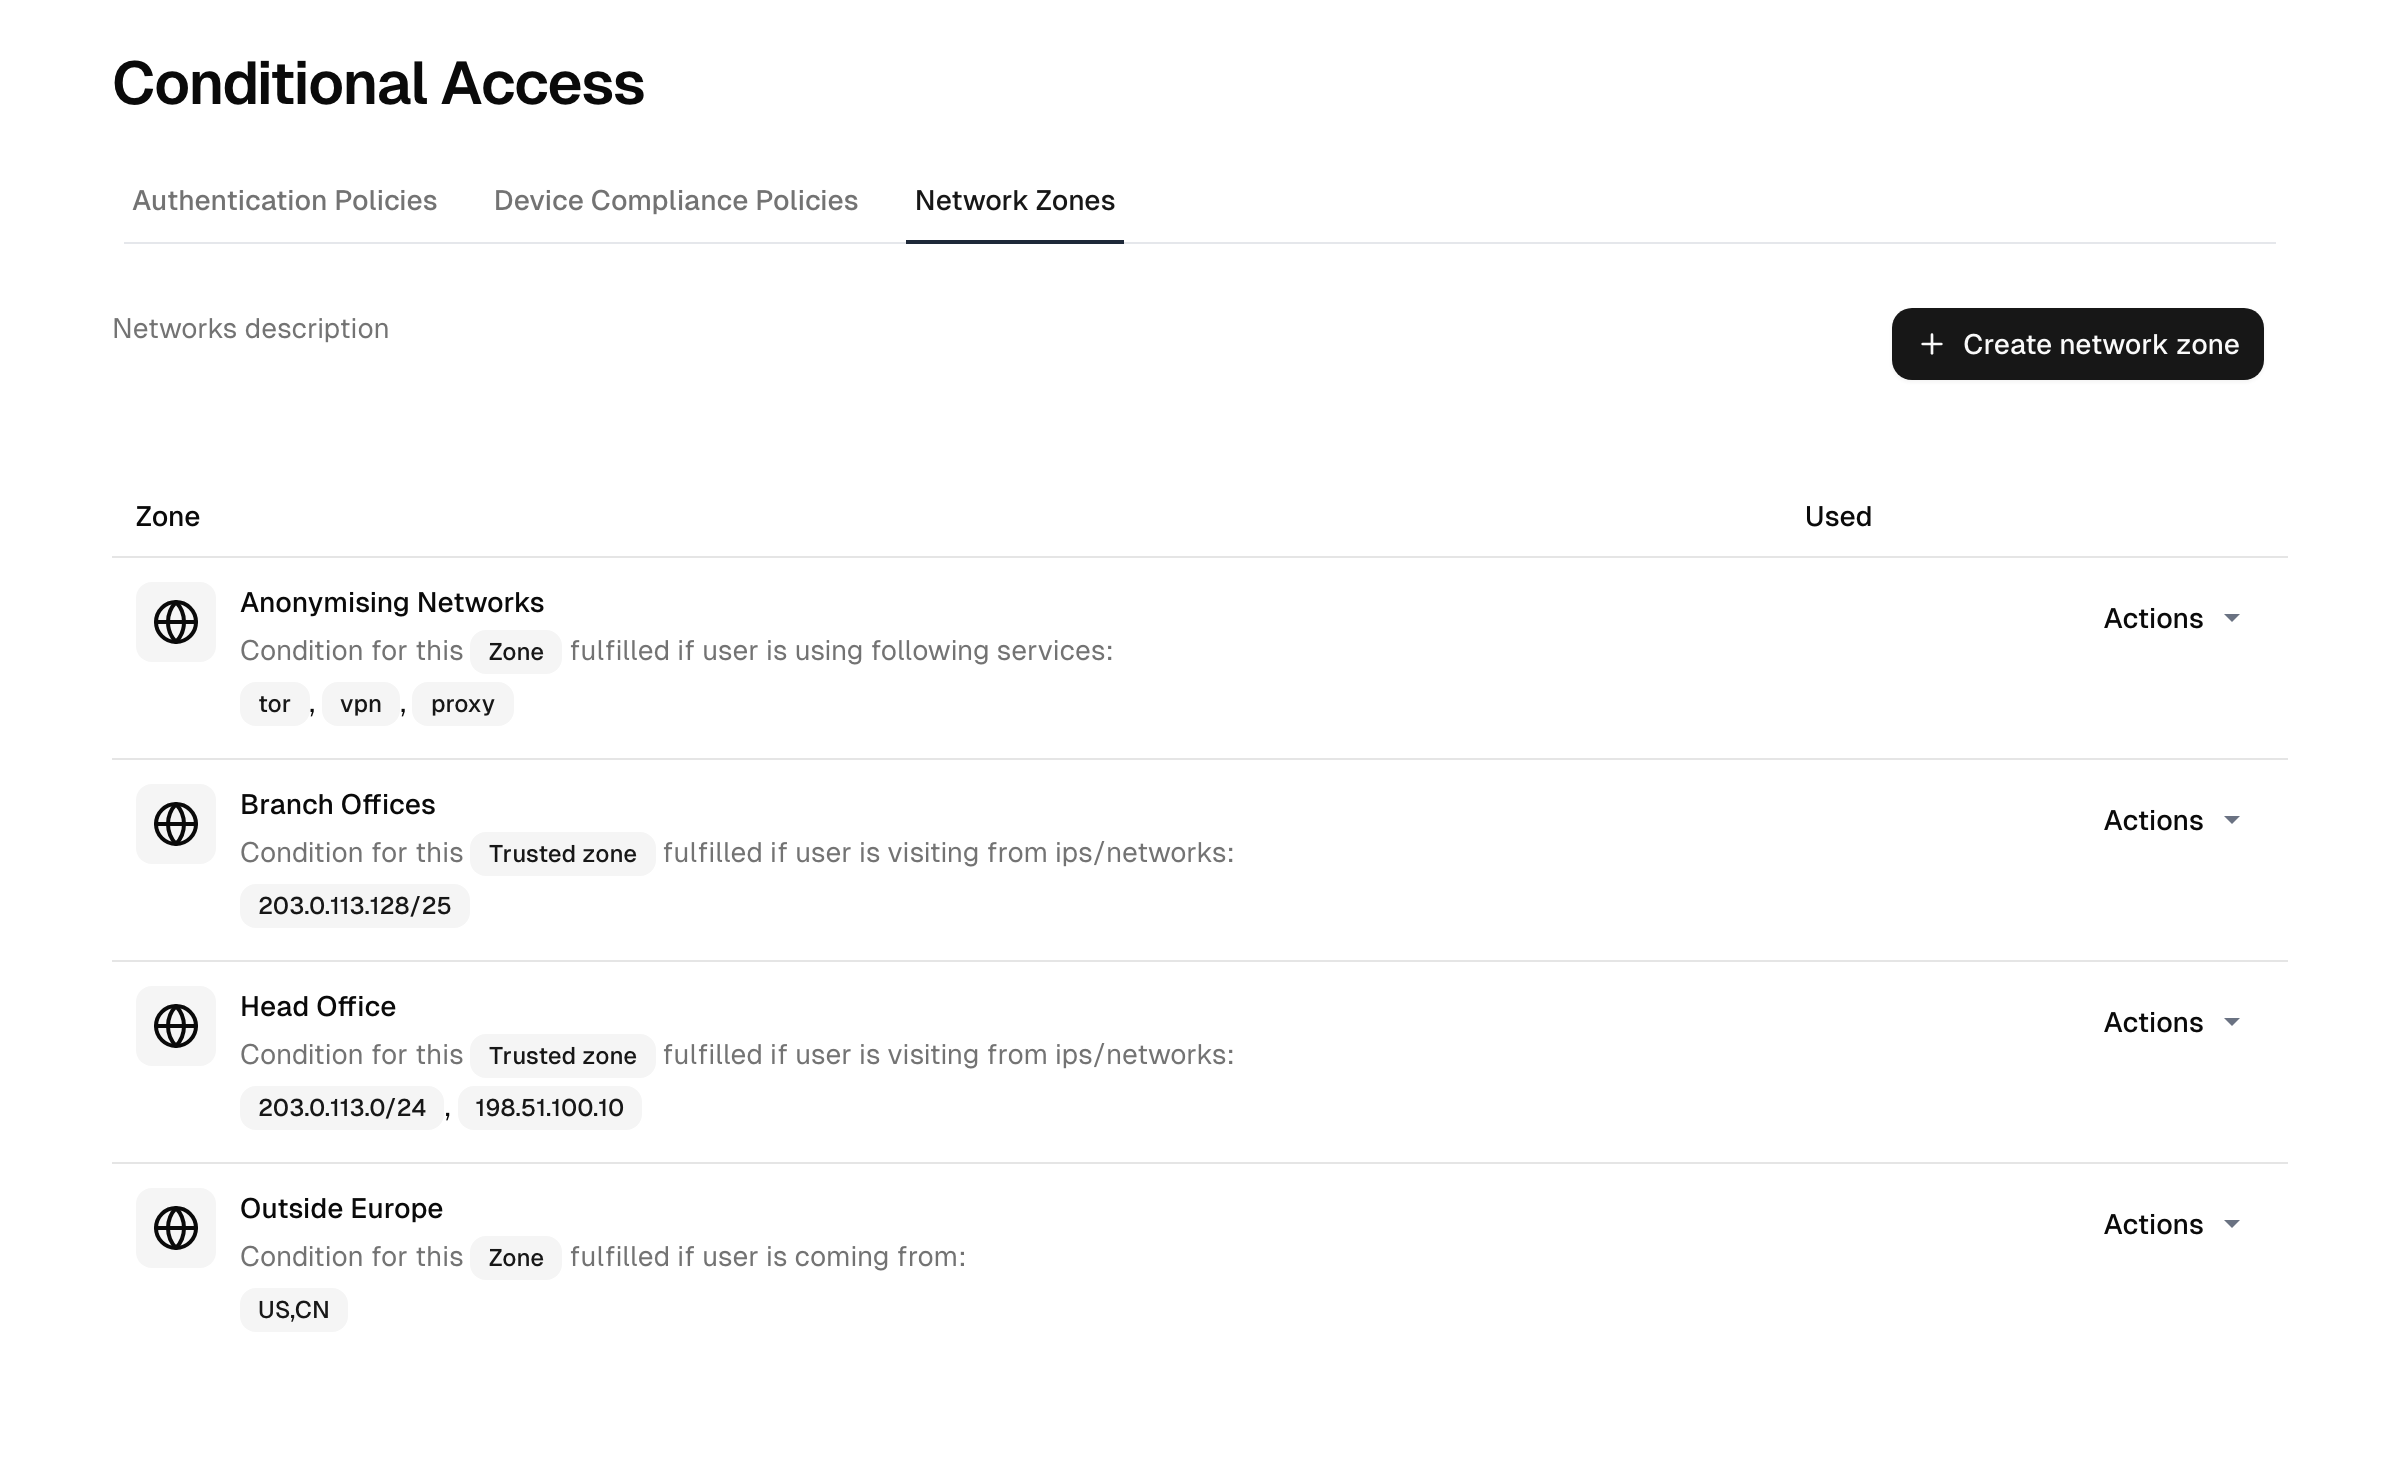
Qué contiene una zona
Una zona se define mediante una pertenencia estática o dinámica:
- Estática: rangos de IP. Uno o varios rangos IPv4 o IPv6, introducidos uno por línea. La página muestra también su IP actual para que pueda añadirla rápidamente.
- Dinámica: países y redes de servicio. En lugar de direcciones fijas, la coincidencia se basa en:
- País: uno o varios países según la geolocalización.
- Redes de servicio: redes anonimizadoras o especiales reconocidas: la red Tor, iCloud Private Relay, Starlink, los servicios de VPN pública y los servidores de proxy público.
Nota: Las opciones dinámicas de país y red de servicio requieren que la función de geolocalización esté activada; sin ella, solo pueden crearse zonas de IP estáticas.
De confianza frente a no de confianza
La propiedad más importante de una zona es si es de confianza:
- Zona de confianza: una red que usted considera segura, como las IP de salida de su empresa o una VPN que controla. Las zonas de confianza se utilizan para relajar los requisitos: una política de autenticación puede reducir u omitir la MFA dentro de una zona de confianza, y los controles de Threat Protection (detección de bots, limitación de tasa por IP, protección contra fuerza bruta) pueden eximir a las zonas de confianza. El límite general de solicitudes por IP de la plataforma también se amplía para las zonas de confianza, de modo que muchas personas detrás de una misma dirección compartida de oficina o VPN no se limitan como si fueran un único cliente. El interruptor De confianza se ofrece en la definición de IP estática.
- Zona no de confianza: cualquier zona que no haya marcado como de confianza. Las zonas dinámicas de país o red de servicio se tratan como no de confianza. Utilice una zona no de confianza como condición para endurecer los requisitos (exigir un step-up de MFA o denegar) para el tráfico que procede de ella; por ejemplo, incluya aquí redes anonimizadoras como Tor.
Una zona nunca actúa por sí sola. Una zona no de confianza surte efecto a través de la política de autenticación que la referencia: una regla que nombra la zona como condición puede denegar el inicio de sesión o elevar el requisito.
Una zona puede activarse o desactivarse; una zona desactivada se conserva, pero no se evalúa.
Cómo se utilizan las zonas
Las zonas de red no hacen nada por sí solas; se referencian en otros lugares:
- Las políticas de autenticación utilizan una zona como condición de una regla: si la solicitud está / no está en esta zona, entonces…. Así es como hace que la MFA dependa de la ubicación. Consulte políticas de autenticación.
- Threat Protection utiliza las zonas de confianza como listas de excepción: el tráfico procedente de una zona de confianza omite los desafíos anti-bots y los límites de tasa. Consulte Threat Protection.
Como las zonas son compartidas, defínalas una vez y reutilícelas en todas las políticas y controles de protección.
Crear una zona
- Vaya a Seguridad → Conditional Access → Zonas de red.
- Cree una zona y asígnele un nombre.
- Elija el tipo de pertenencia: Direcciones IP estáticas o Direcciones IP dinámicas.
- Defina su pertenencia: pegue los rangos de IP (IPv4/IPv6) y, opcionalmente, marque la zona como De confianza, o (para una zona dinámica) elija países y/o redes de servicio.
- Active la zona y, a continuación, referénciela desde una política de autenticación o una lista de excepción de Threat Protection.
Nota: Una zona de confianza debilita las defensas para todos los que se encuentran en ella. Mantenga las zonas de confianza acotadas y limitadas a redes que realmente controla.
Cómo se determina la IP del cliente
La coincidencia de zonas utiliza la IP real del cliente de la solicitud, que se establece en el borde de la plataforma, delante de cada despliegue. Usted define las zonas; la forma de leer la IP es fija.
Temas relacionados
- Políticas de autenticación: utilizan zonas como condiciones.
- Threat Protection: utiliza zonas de confianza para omitir las defensas automáticas.
- Planes y add-ons: límites de zonas por nivel.
Políticas de conformidad de dispositivos
Defina qué hace que un dispositivo sea conforme, delimítelo a los dispositivos adecuados y aplique el resultado en las políticas de autenticación.
Autenticación multifactor
Active y gestione segundos factores (TOTP, passkeys, llaves de seguridad, SMS, códigos de recuperación), su registro y los requisitos por directorio.