

Netzwerkzonen
Benannte IP-Bereiche und Standorte als vertrauenswürdig oder nicht vertrauenswürdig markieren, genutzt von Richtlinien und Bedrohungsschutz.
Eine Netzwerkzone ist eine benannte Menge von Netzwerkstandorten: IP-Bereiche, Länder oder spezielle Dienstnetzwerke, die Sie als vertrauenswürdig markieren oder nicht vertrauenswürdig belassen. Zonen sind der wiederverwendbare Baustein, den Authentifizierungsrichtlinien als Bedingungen referenzieren und den der Bedrohungsschutz als Ausnahmelisten nutzt.
Hinweis: Netzwerkzonen sind ab dem Advanced-Plan und höher verfügbar. Die Trial enthält bis zu 3 Zonen; niedrigere Stufen begrenzen die Anzahl, die Sie erstellen können.
Verwalten Sie Zonen unter Security → Conditional access → Network zones.
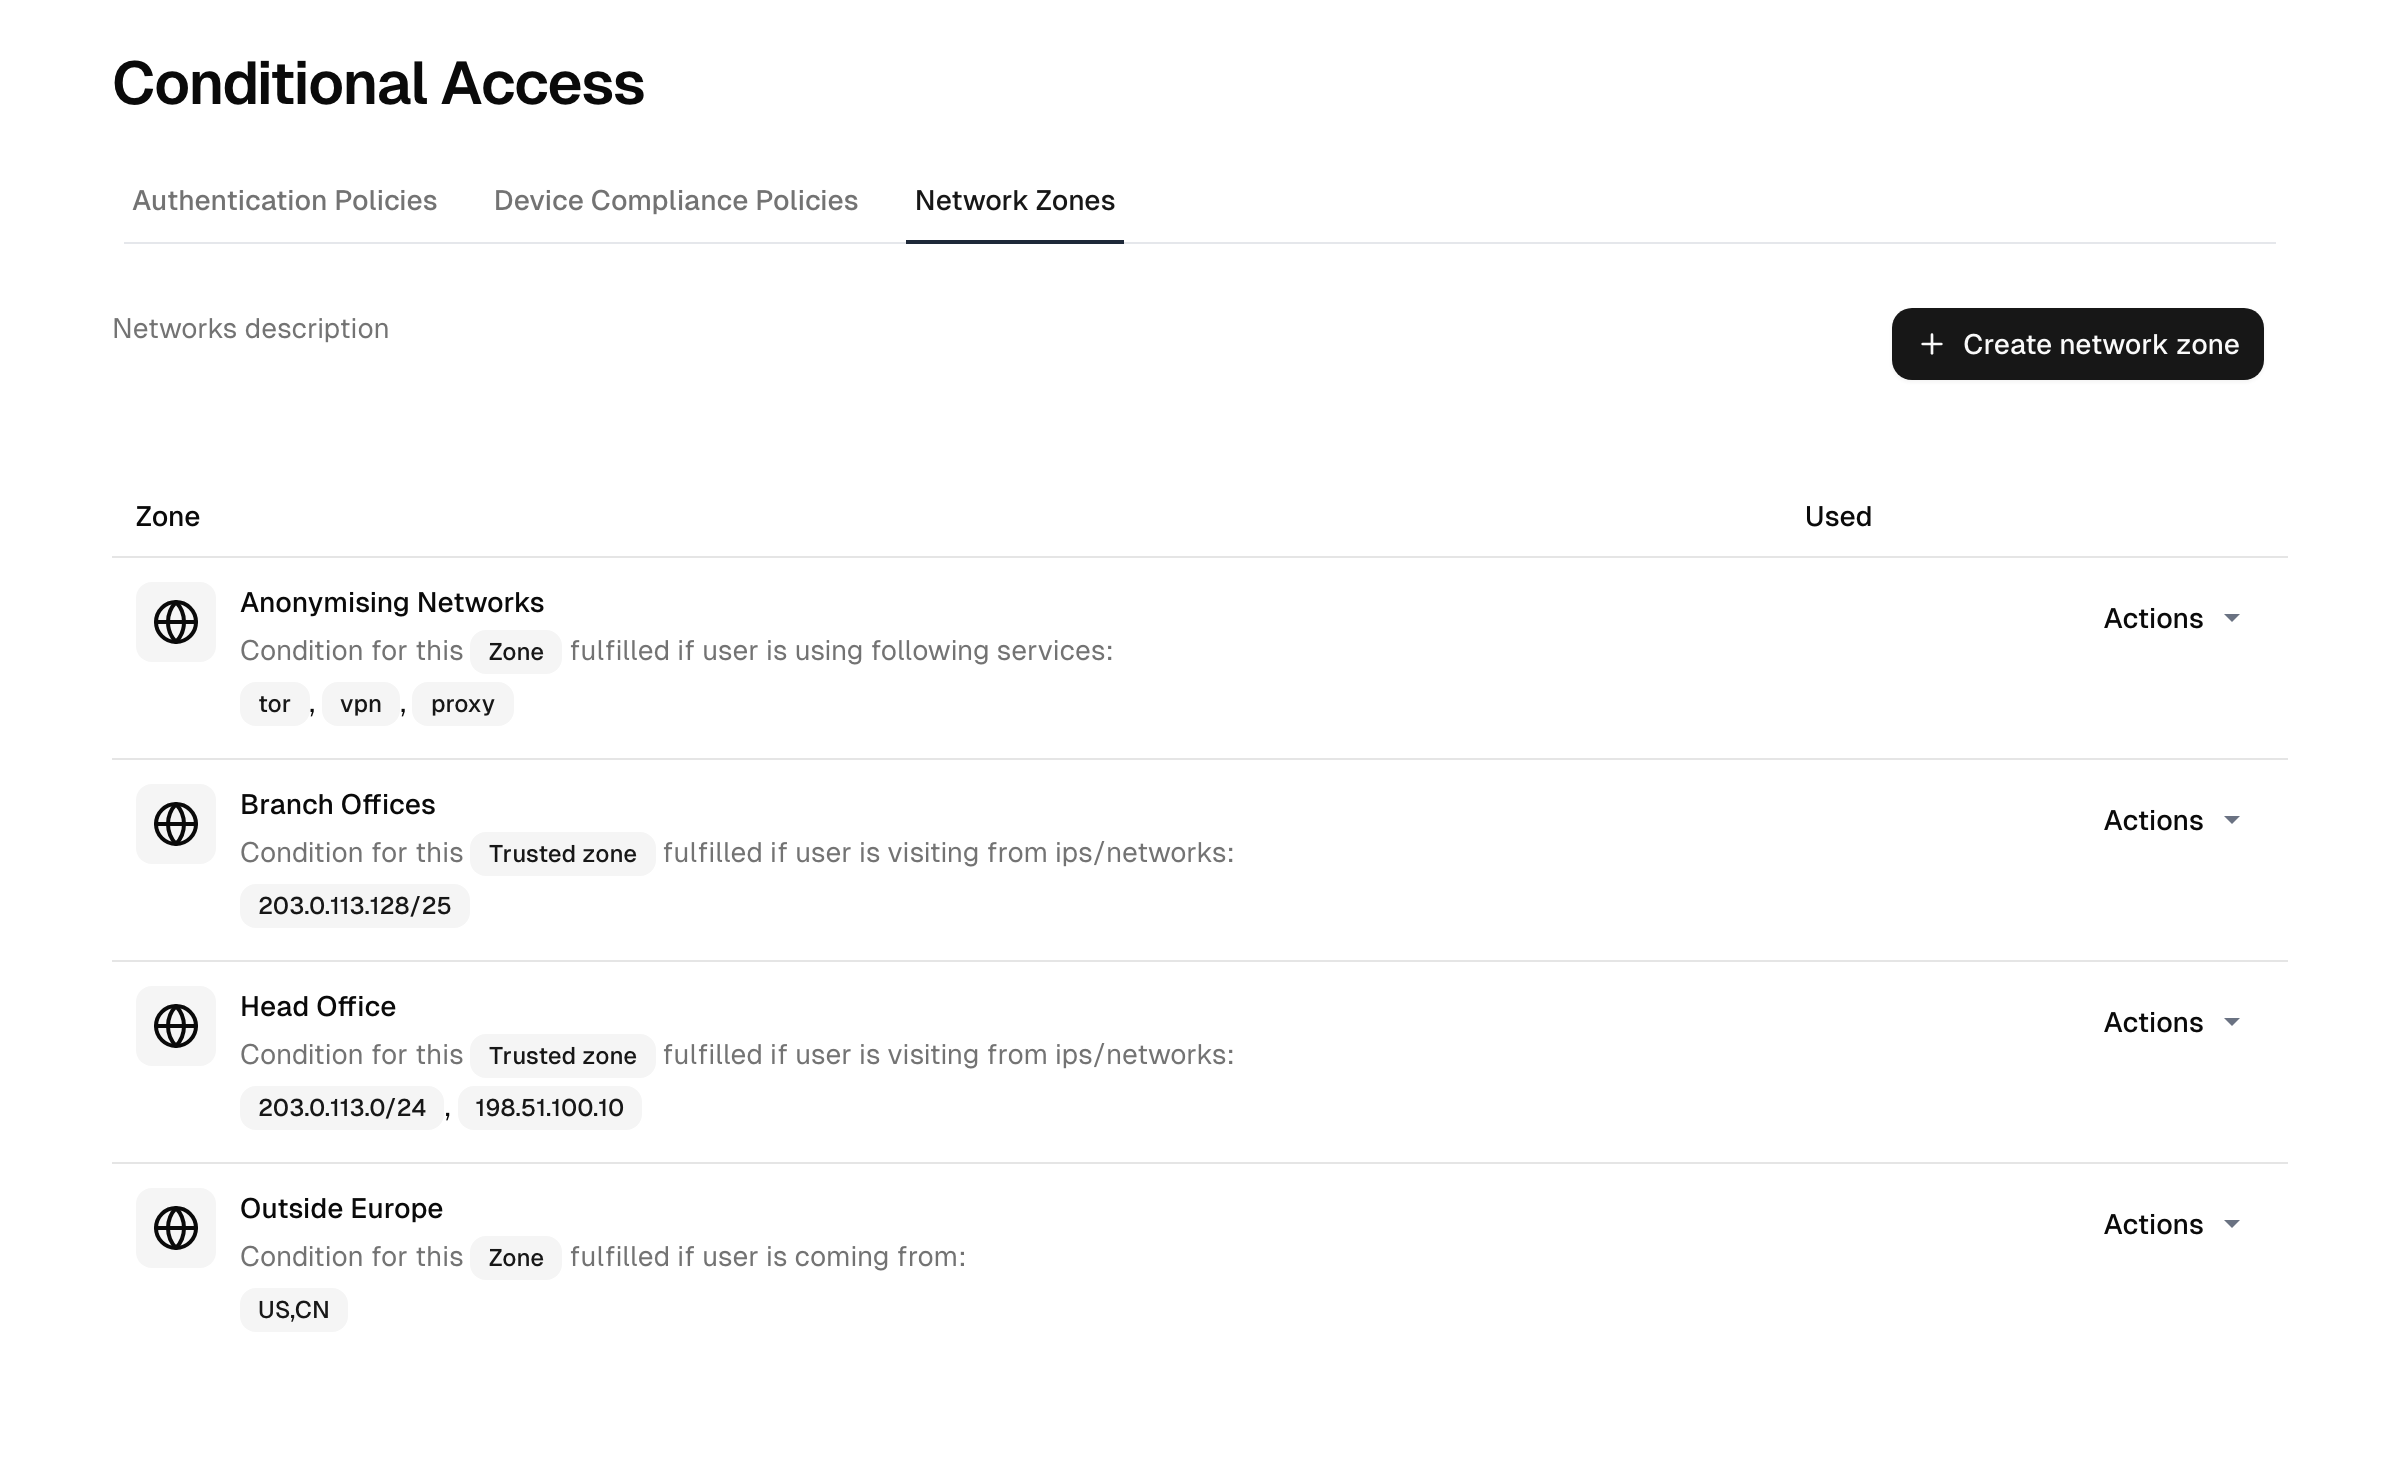
Was eine Zone enthält
Eine Zone wird entweder durch eine statische oder eine dynamische Zugehörigkeit definiert:
- Statisch – IP-Bereiche. Ein oder mehrere IPv4- oder IPv6-Bereiche, einer pro Zeile eingegeben. Die Seite zeigt außerdem Ihre aktuelle IP an, damit Sie sie schnell hinzufügen können.
- Dynamisch – Länder und Dienstnetzwerke. Statt fester Adressen wird abgeglichen nach:
- Land: ein oder mehrere Länder per Geolokalisierung.
- Dienstnetzwerke: erkannte anonymisierende oder spezielle Netzwerke: das Tor-Netzwerk, iCloud Private Relay, Starlink, public VPN-Dienste und public proxy-Server.
Hinweis: Die dynamischen Optionen Land und Dienstnetzwerk erfordern, dass das geolocation-Feature aktiviert ist; ohne es können nur statische IP-Zonen erstellt werden.
Vertrauenswürdig vs nicht vertrauenswürdig
Die mit Abstand wichtigste Eigenschaft einer Zone ist, ob sie vertrauenswürdig ist:
- Vertrauenswürdige Zone: ein Netzwerk, das Sie als sicher betrachten, etwa Ihre Unternehmens-Egress-IPs oder ein VPN, das Sie kontrollieren. Vertrauenswürdige Zonen werden verwendet, um Anforderungen zu lockern: eine Authentifizierungsrichtlinie kann MFA innerhalb einer vertrauenswürdigen Zone absenken oder überspringen, und Bedrohungsschutz-Steuerungen (Bot-Erkennung, Ratenbegrenzung pro IP, Brute-Force-Schutz) können vertrauenswürdige Zonen ausnehmen. Auch das allgemeine Anfragelimit pro IP der Plattform wird für vertrauenswürdige Zonen erhöht, damit viele Personen hinter einer gemeinsamen Büro- oder VPN-Adresse nicht wie ein einzelner Client gedrosselt werden. Der Trusted-Schalter wird bei der static IP-Definition angeboten.
- Nicht vertrauenswürdige Zone: jede Zone, die Sie nicht als vertrauenswürdig markiert haben. Dynamische Land-/Dienstnetzwerk-Zonen werden als nicht vertrauenswürdig behandelt. Verwenden Sie eine nicht vertrauenswürdige Zone als Bedingung, um Anforderungen für Datenverkehr, der von ihr kommt, zu verschärfen (MFA per Step-up hochstufen oder verweigern): platzieren Sie zum Beispiel anonymisierende Netzwerke wie Tor hier.
Eine Zone wirkt nie von allein. Eine nicht vertrauenswürdige Zone wird über die Authentifizierungsrichtlinie wirksam, die sie referenziert: Eine Regel, die die Zone als Bedingung nennt, kann die Anmeldung verweigern oder die Anforderung erhöhen.
Eine Zone kann aktiviert oder deaktiviert werden; eine deaktivierte Zone bleibt erhalten, wird aber nicht ausgewertet.
Wie Zonen genutzt werden
Netzwerkzonen tun von allein nichts: sie werden an anderer Stelle referenziert:
- Authentifizierungsrichtlinien verwenden eine Zone als Bedingung einer Regel: wenn die Anfrage in / nicht in dieser Zone ist, dann …. So machen Sie MFA vom Standort abhängig. Siehe Authentifizierungsrichtlinien.
- Bedrohungsschutz verwendet vertrauenswürdige Zonen als Ausnahmelisten: Datenverkehr aus einer vertrauenswürdigen Zone überspringt Bot-Challenges und Rate-Limits. Siehe Bedrohungsschutz.
Da Zonen gemeinsam genutzt werden, definieren Sie sie einmal und verwenden sie über jede Richtlinie und Schutzsteuerung hinweg wieder.
Eine Zone erstellen
- Gehen Sie zu Security → Conditional access → Network zones.
- Erstellen Sie eine Zone und geben Sie ihr einen Namen.
- Wählen Sie den Zugehörigkeitstyp: Static IP addresses oder Dynamic IP addresses.
- Definieren Sie ihre Zugehörigkeit: fügen Sie IP-Bereiche (IPv4/IPv6) ein und markieren Sie die Zone optional als Trusted, oder wählen Sie (für eine dynamische Zone) Länder und/oder Dienstnetzwerke.
- Aktivieren Sie die Zone und referenzieren Sie sie dann aus einer Authentifizierungsrichtlinie oder einer Bedrohungsschutz-Ausnahmeliste.
Hinweis: Eine vertrauenswürdige Zone schwächt die Abwehr für alle innerhalb von ihr. Halten Sie vertrauenswürdige Zonen eng und beschränkt auf Netzwerke, die Sie wirklich kontrollieren.
Wie die Client-IP bestimmt wird
Der Zonenabgleich verwendet die reale Client-IP der Anfrage, die am Plattform-Edge vor jeder Bereitstellung festgestellt wird. Sie definieren die Zonen; wie die IP gelesen wird, ist fest vorgegeben.
Verwandte Themen
- Authentifizierungsrichtlinien: Zonen als Bedingungen verwenden.
- Bedrohungsschutz: vertrauenswürdige Zonen verwenden, um automatisierte Abwehr zu umgehen.
- Pläne & Add-ons: Zonenlimits nach Stufe.
Geräte-Compliance-Richtlinien
Definieren Sie, was ein Gerät compliant macht, grenzen Sie es auf die richtigen Geräte ein und speisen Sie das Ergebnis in Authentifizierungsrichtlinien ein.
Multi-Faktor-Authentifizierung
Zweite Faktoren aktivieren und steuern (TOTP, Passkeys, Sicherheitsschlüssel, SMS, Wiederherstellungscodes), samt Registrierung je Verzeichnis.