

Security Health
Ein Dashboard, das Ihre Konfiguration anhand etablierter Sicherheits-Frameworks bewertet und zeigt, wo die Lücken sind.
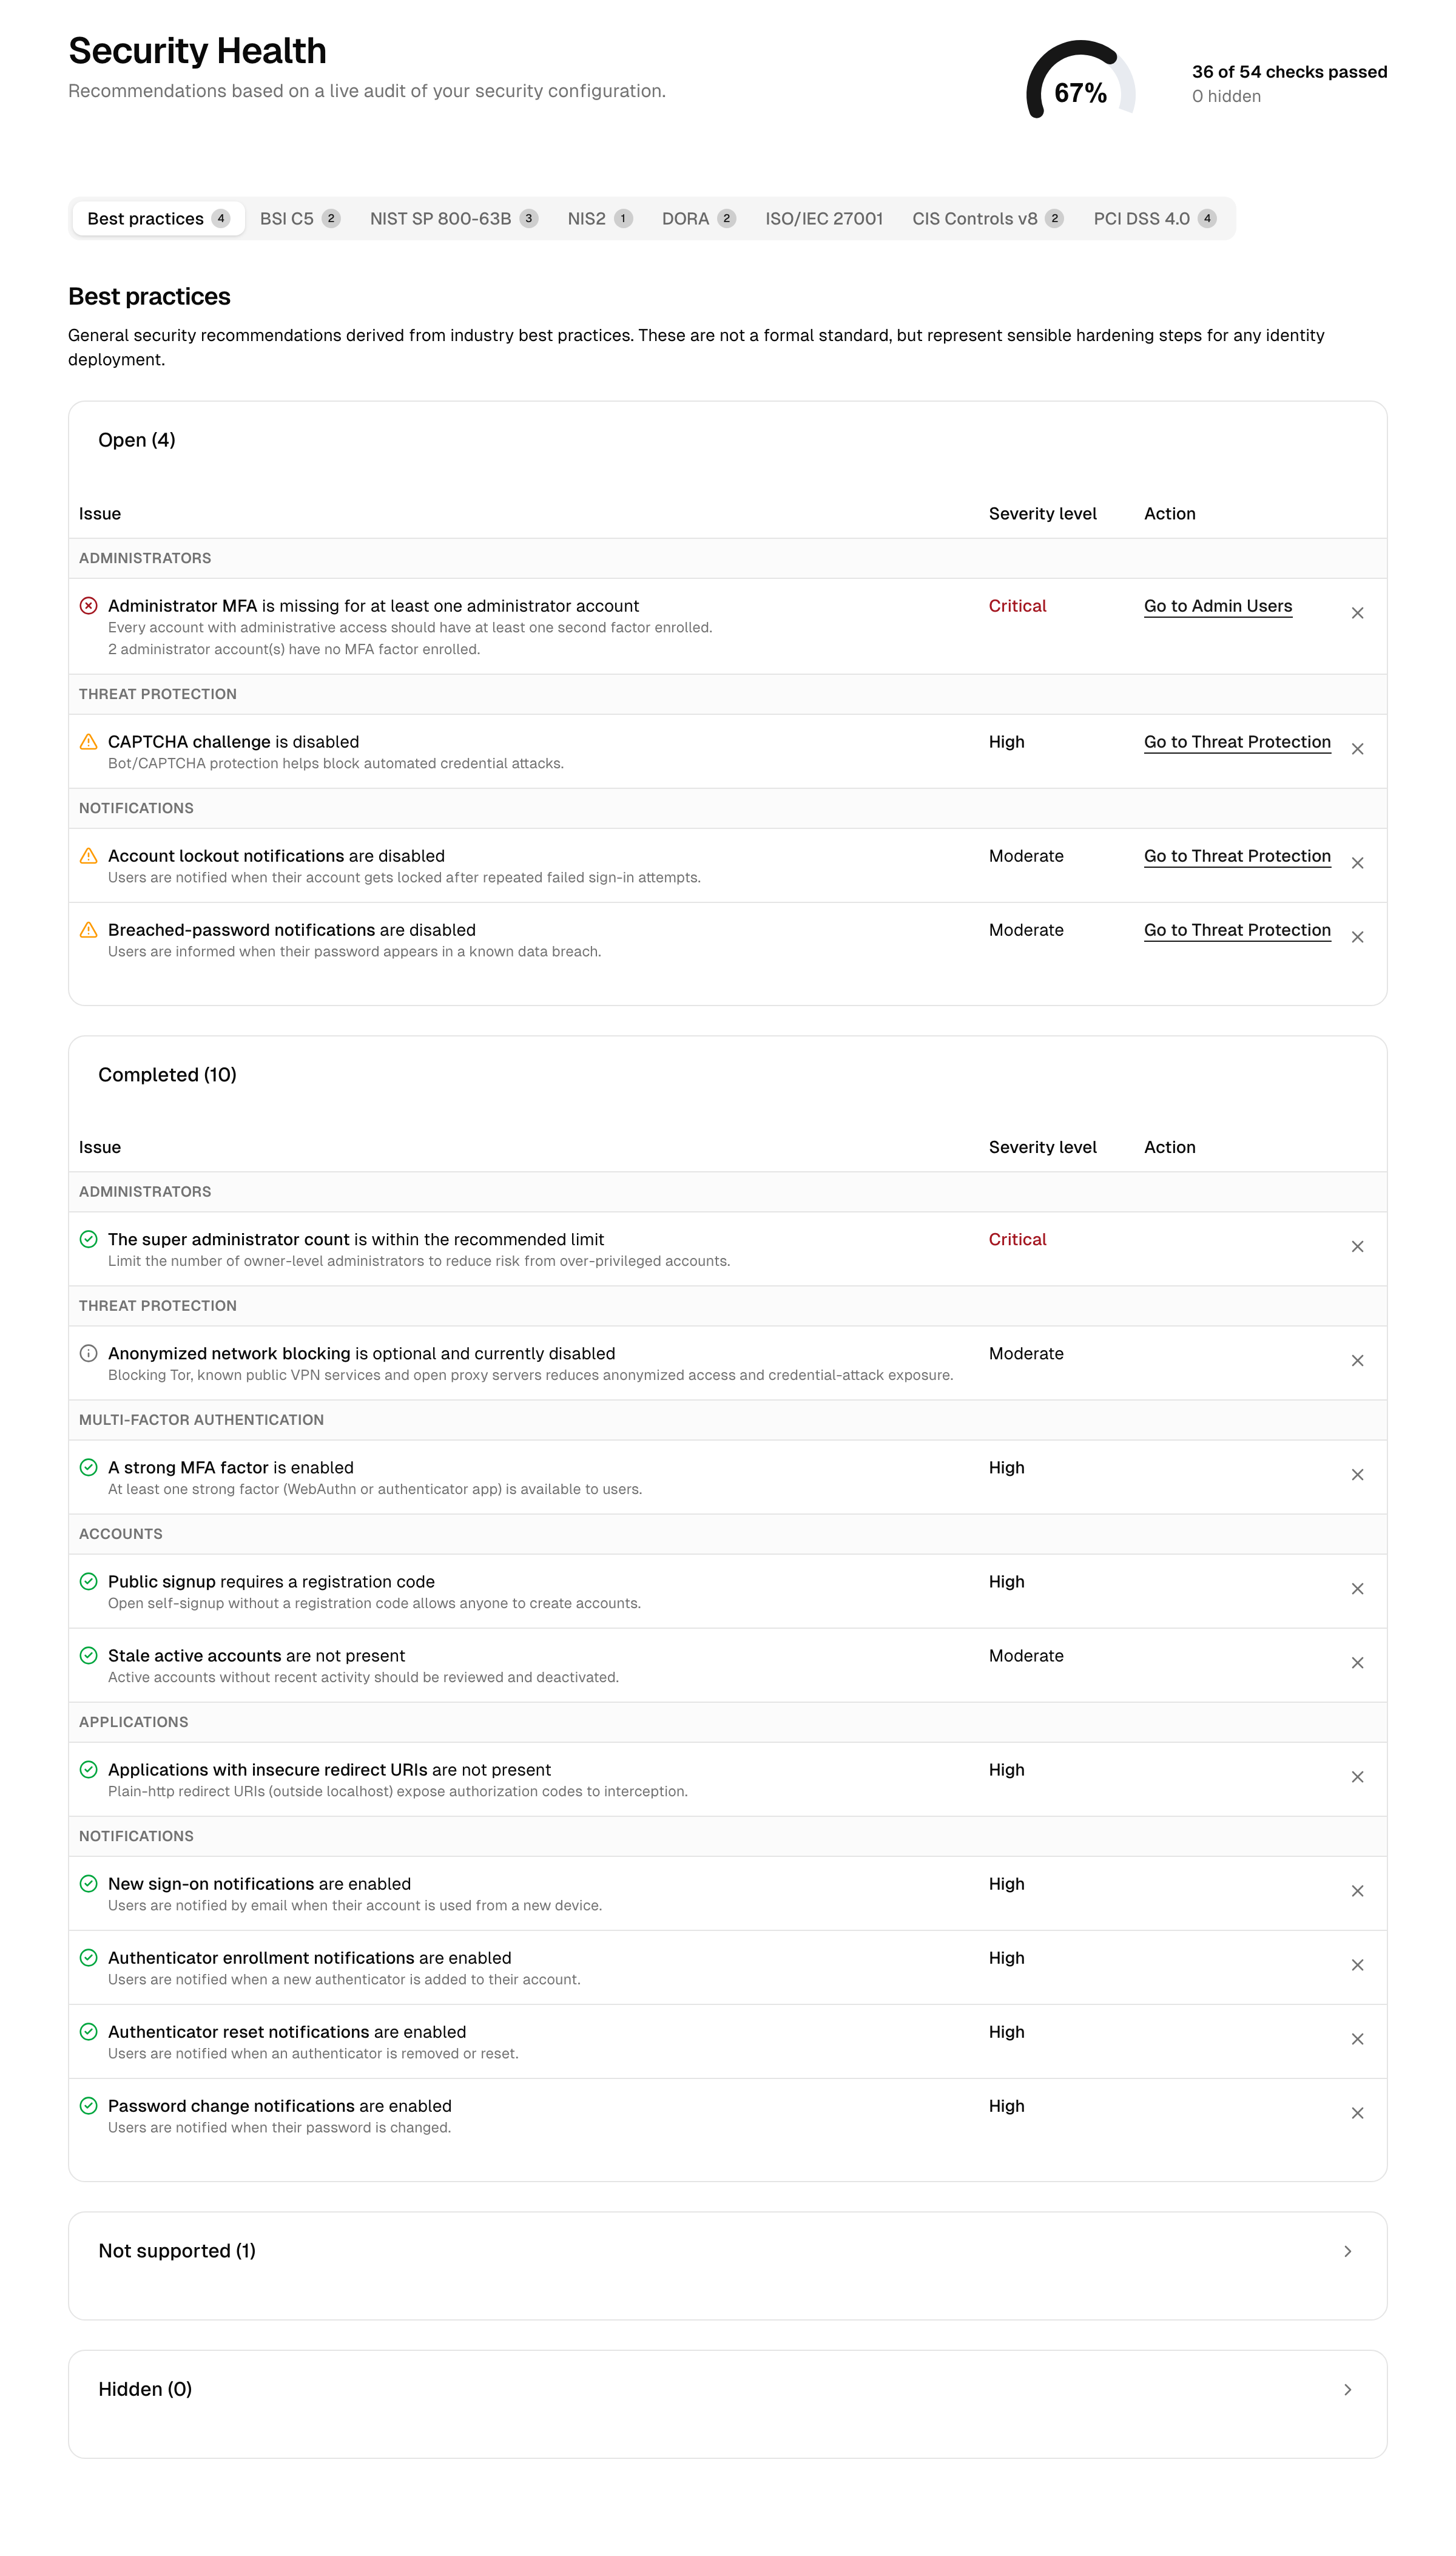
Das Security-Health-Dashboard (Sicherheitszustand) prüft Ihre Live-Konfiguration und bewertet sie anhand etablierter Sicherheits-Frameworks. Es verwandelt abstrakte Compliance-Anforderungen in eine konkrete Checkliste, zeigt, wo Sie nicht ausreichen, und verlinkt jede Lücke mit dem Bildschirm, der sie behebt.
Öffnen Sie es unter Security → Security health.
Funktionsweise
Jedes Mal, wenn Sie die Seite öffnen, liest die Plattform Ihre aktuellen Einstellungen (Passwortrichtlinien pro Verzeichnis, MFA-Faktoren, Schalter für den Bedrohungsschutz, Sitzungs-Timeouts, Administrator-Setup, Anwendungs-Redirect-URIs und mehr) und wertet einen Katalog von Prüfungen dagegen aus. Nichts wird gespeichert oder simuliert; die Bewertung spiegelt stets die Konfiguration wider, wie sie im Moment besteht.
Jede Prüfung gibt eines der folgenden Ergebnisse zurück:
- Pass: Die Konfiguration erfüllt die Anforderung.
- Offen: eine Lücke, die Ihre Bewertung senkt (ein Fehler oder eine Warnung).
- Not applicable / not supported: Die Prüfung trifft nicht zu oder testet eine Fähigkeit, die die Plattform heute nicht erfüllen kann. Diese werden separat angezeigt und zählen nicht gegen Ihre Bewertung.
Frameworks
Dieselbe Konfiguration wird nebeneinander gegen mehrere Frameworks beurteilt, jedes auf einem eigenen Tab. Eine bestimmte Einstellung kann ein Framework bestehen und ein anderes nicht bestehen, weil jedes seine eigene Messlatte vorgibt – zum Beispiel unterscheiden sich Frameworks in der geforderten Mindestpasswortlänge. Die Tabs erscheinen in dieser Reihenfolge:
| Framework | Schwerpunkt |
|---|---|
| Best practices | Allgemeine Härtungsempfehlungen für Identitätssysteme. |
| BSI C5 | Der deutsche Kriterienkatalog für Cloud-Computing-Compliance. |
| NIST SP 800-63B | Der US-Standard für Authenticator und Authentifizierungsstufen digitaler Identität. |
| NIS2 | Die technischen EU-Maßnahmen für wesentliche und wichtige Einrichtungen. |
| DORA | EU 2022/2554 – der Digital Operational Resilience Act für Finanzunternehmen. |
| ISO/IEC 27001 | Identitäts- und Authentifizierungscontrols aus Anhang A. |
| CIS Controls v8 | Schutzmaßnahmen für Konten- und Zugriffsmanagement. |
| PCI DSS 4.0 | Authentifizierungsanforderungen für Umgebungen mit Karteninhaberdaten. |
Jeder Framework-Tab gruppiert seine Prüfungen nach Thema (Passwörter, MFA, Sitzungen, Konten, Logging usw.) und zeigt neben jeder Prüfung die zugehörige Klauselreferenz.
Zwei Framework-Prüfungen hängen von Konfiguration außerhalb der Sicherheitsseiten ab: Die periodische Rezertifizierung von Zugriffsrechten gilt als erfüllt, sobald mindestens eine Anwendung durch einen Zertifizierungs-Workflow abgedeckt ist, und das föderierte Single Logout, sobald für jede interaktive OIDC-Anwendung eine Backchannel-Logout-URI konfiguriert ist (siehe Anwendungen).
Best-Practice-Prüfungen
Der Tab Best practices ist der umsetzbarste Ausgangspunkt: Er bündelt allgemeine Härtungsempfehlungen unabhängig von einem einzelnen Standard. Jede Prüfung verlinkt auf den Bildschirm, der sie behebt. Die wichtigsten Prüfungen sind:
| Prüfung | Worauf sie achtet | Wo Sie handeln |
|---|---|---|
| Administrator-MFA | Jeder Benutzer der Admin Console hat einen MFA-Faktor registriert. | Benutzer der Admin Console, MFA |
| Anzahl der Owner | Die Anzahl der Owner mit vollständiger Kontrolle wird gering gehalten. | Benutzer der Admin Console |
| Starker Faktor aktiviert | Mindestens ein starker Faktor (Authenticator-App oder WebAuthn) ist verfügbar. | MFA |
| Bot-Erkennung | Die Bot-Erkennung ist aktiviert. | Bedrohungsschutz |
| Die Reaktion der Bot-Erkennung | Mindestens ein Formular steht auf Block; Monitor auf allen Formularen zählt nur. | Bedrohungsschutz |
| Offene Registrierung | Die Selbstregistrierung ist abgesichert (z. B. durch einen Registrierungscode) statt vollständig offen. | Registrierungs-Einstellungen |
| Inaktive Konten | Keine aktiven Konten sind über den Schwellenwert hinaus inaktiv. | Personen |
| Anwendungs-Redirect-URIs | Keine Anwendung verwendet eine unsichere (plain-http, nicht lokale) Redirect-URI. | Anwendungen |
| Sicherheitsbenachrichtigungen | Sperr- und Datenleck-Benachrichtigungen sind aktiviert, damit Benutzer von Kontoereignissen erfahren. | Bedrohungsschutz |
Anforderungen an Sitzungslebensdauer, erneute Authentifizierung, Passwortrichtlinien und Authentifizierungsstufen (Step-up) werden auf den standards-Tabs (NIST und die anderen) ausgewertet, jeweils gegen die eigene Messlatte dieses Standards.
Die Bewertungsanzeige
Oben fasst eine Anzeige Ihren Stand als Prozentsatz zusammen – den Anteil der bewerteten Prüfungen, die bestehen. Prüfungen, die nicht zutreffen, nicht unterstützt oder ausgeblendet sind, werden aus der Berechnung ausgeschlossen, sodass die Bewertung nur das widerspiegelt, worauf Sie tatsächlich handeln können. Wechseln Sie die Framework-Tabs, um zu sehen, wie sich Ihre Sicherheitslage gegenüber einem anderen Standard verändert.
Das Dashboard verwenden
- Wählen Sie das Framework, das für Ihre Organisation am relevantesten ist.
- Prüfen Sie zuerst die offenen Prüfungen: Das sind Ihre Lücken, nach Auswirkung geordnet.
- Öffnen Sie eine Prüfung, um zu lesen, was sie erwartet und warum. Viele Prüfungen enthalten einen Link zur Behebung, der Sie direkt zu der Einstellung führt, die sie auflöst (zum Beispiel die MFA-, Bedrohungsschutz- oder Administrator-Bildschirme).
- Wenden Sie die Änderung an und laden Sie dann das Dashboard neu, um zu bestätigen, dass die Prüfung nun besteht.
Arbeiten Sie Lücken mit hoher Auswirkung vor solchen mit geringer Auswirkung ab; die Auswirkungsstufe wird bei jeder Prüfung angezeigt.
Empfehlungen ausblenden und wiederherstellen
Manche Best-Practice-Empfehlungen treffen möglicherweise nicht auf Ihre Situation zu. Sie können eine solche Empfehlung ausblenden, um sie aus Ihrer aktiven Liste und aus der Bewertung zu entfernen. Ein ausgeblendetes Element wandert in eine separate Liste und kann jederzeit wiederhergestellt werden.
Sowohl das Ausblenden als auch das Wiederherstellen werden im Audit-Log erfasst, zusammen mit der Empfehlung und dem Administrator, der gehandelt hat. Nur die allgemeinen Best-Practice-Empfehlungen können ausgeblendet werden: Framework-Prüfungen (NIST, C5 und die übrigen) können nicht ausgeblendet werden, sodass Ihre Compliance-Sicht ehrlich bleibt.
Verwandte Themen
- Multi-Faktor-Authentifizierung und Bedrohungsschutz – die Einstellungen, die die meisten Prüfungen auswerten.
- Benutzer der Admin Console – administratorbezogene Prüfungen (MFA, Anzahl der Owner).
- Audit-Logs – wo Ausblenden-/Wiederherstellen-Aktionen erfasst werden.