

Gruppen
Gruppen erstellen, Mitglieder verwalten, Rollen und Anwendungen zuweisen und mit extern synchronisierten Gruppen arbeiten.
Eine Gruppe ist eine Sammlung von Benutzern, die sich Zugriff teilen. Der Zugriff wird der Gruppe gewährt, und die Mitgliedschaft entscheidet, wer ihn gerade hält: Ein zur Gruppe hinzugefügter Benutzer erhält alles, was die Gruppe bereitstellt. Gruppen sind das primäre Werkzeug, um Zugriff im großen Maßstab zu verwalten.
Warum Gruppen die Einheit des Zugriffs sind
Eine der Gruppe zugewiesene Anwendung oder Rolle folgt der Mitgliedschaft: Wer in der Gruppe ist, hält sie, und wen Sie hinzufügen, erhält die Apps und Rollen der Gruppe bei der nächsten Anmeldung, ohne dass der Benutzerdatensatz angefasst wird. Ziehen Sie es aus diesem Grund vor, Zugriff Gruppen zuzuweisen statt Benutzern einzeln.
Wenn ein Benutzer die Gruppe verlässt, wird der von der Gruppe bereitgestellte Zugriff widerrufen. Wenn für eine zugewiesene Anwendung ausgehende Provisionierung konfiguriert ist, deaktiviert das Entfernen der letzten Zuweisung das nachgelagerte Konto in der verbundenen App (es wird nicht hart gelöscht).
Eine kurze Faustregel: Organisieren Sie Gruppen um die Zugriffsabsicht herum: ein Anwendungsbündel, eine Rolle oder eine Population, auf die eine Richtlinie abzielt, nicht nur um das Organigramm. Eine einzige Gruppe ist oft alle drei auf einmal:
- ein Ziel für die Zuweisung von Anwendungen (Single Sign-On und, wo konfiguriert, Provisionierung),
- die Einheit, der Sie eine benutzerdefinierte Rolle gewähren (das RBAC-Add-on), und
- eine Population, auf die eine Regel einer Authentifizierungsrichtlinie abzielen kann.
Diese Bandbreite ist auch ein Vorbehalt: Eine einzige Mitgliedschaftsänderung kann sowohl das verschieben, was ein Benutzer erreichen kann, als auch die für ihn geltenden Anmeldeanforderungen.
Eine Gruppe erstellen
- Öffnen Sie Groups und wählen Sie, eine Gruppe zu erstellen.
- Geben Sie ihr einen Namen und eine optionale Beschreibung. Der Name darf weder
=noch,enthalten, damit sich eine lokale Gruppe imgroups-Claim nie als Verzeichnisgruppe ausgeben kann. - Speichern. Sie gelangen zur Detailseite der Gruppe, wo Sie Mitglieder, Rollen und Anwendungen hinzufügen.
Mitglieder
Die Registerkarte Users der Gruppe listet ihre Mitglieder auf und ermöglicht es, sie hinzuzufügen oder zu entfernen. Fügen Sie Benutzer hinzu, indem Sie nach ihnen suchen und einen oder mehrere auswählen; entfernen Sie ein Mitglied von derselben Registerkarte. Auf diesem Weg werden ausschließlich Mitarbeiter aufgenommen. Externe Benutzer (Geschäftskunden und Privatkunden) werden nie einzeln Mitglied: Sie gelangen über die externe Synchronisierung anhand des Distinguished Name in eine Gruppe und erhalten Anwendungen über ihr Verzeichnis oder ihre Organisation.
Ein Benutzer kann beliebig vielen Gruppen angehören. Die Mitgliedschaft wird direkt am Benutzer gehalten: Es gibt keine Verschachtelung von Gruppen (group-in-group), sodass die Mitglieder einer Gruppe genau die ihr zugewiesenen Benutzer sind (zuzüglich der über externe Synchronisierung abgeglichenen, unten beschrieben).
Rollen
Hinweis: Rollenbasierte Zugriffssteuerung ist Teil der Funktion RBAC, verfügbar ab der Advanced-Stufe (und während der Testphase).
Auf der Registerkarte Roles der Gruppe weisen Sie der Gruppe Rollen zu. Jedes Mitglied hält dann diese Rollen und damit die von den Rollen getragenen Berechtigungen, solange es Mitglied bleibt. Fügen Sie über diese Registerkarte eine oder mehrere Rollen hinzu oder entfernen Sie eine Rolle.
Anwendungszuweisung
Auf der Registerkarte Applications der Gruppe weisen Sie der Gruppe Anwendungen zu. Mitglieder erhalten Single Sign-On (und, wo konfiguriert, Provisionierung) für diese Anwendungen.
Jede Zuweisung kann ein Gültigkeitsfenster tragen (ein Start- und/oder Enddatum), sodass der Zugriff so geplant werden kann, dass er später beginnt oder automatisch abläuft. Abgelaufene Zuweisungen gewähren keinen Zugriff mehr, bleiben aber sichtbar, damit Sie den Verlauf einsehen können.
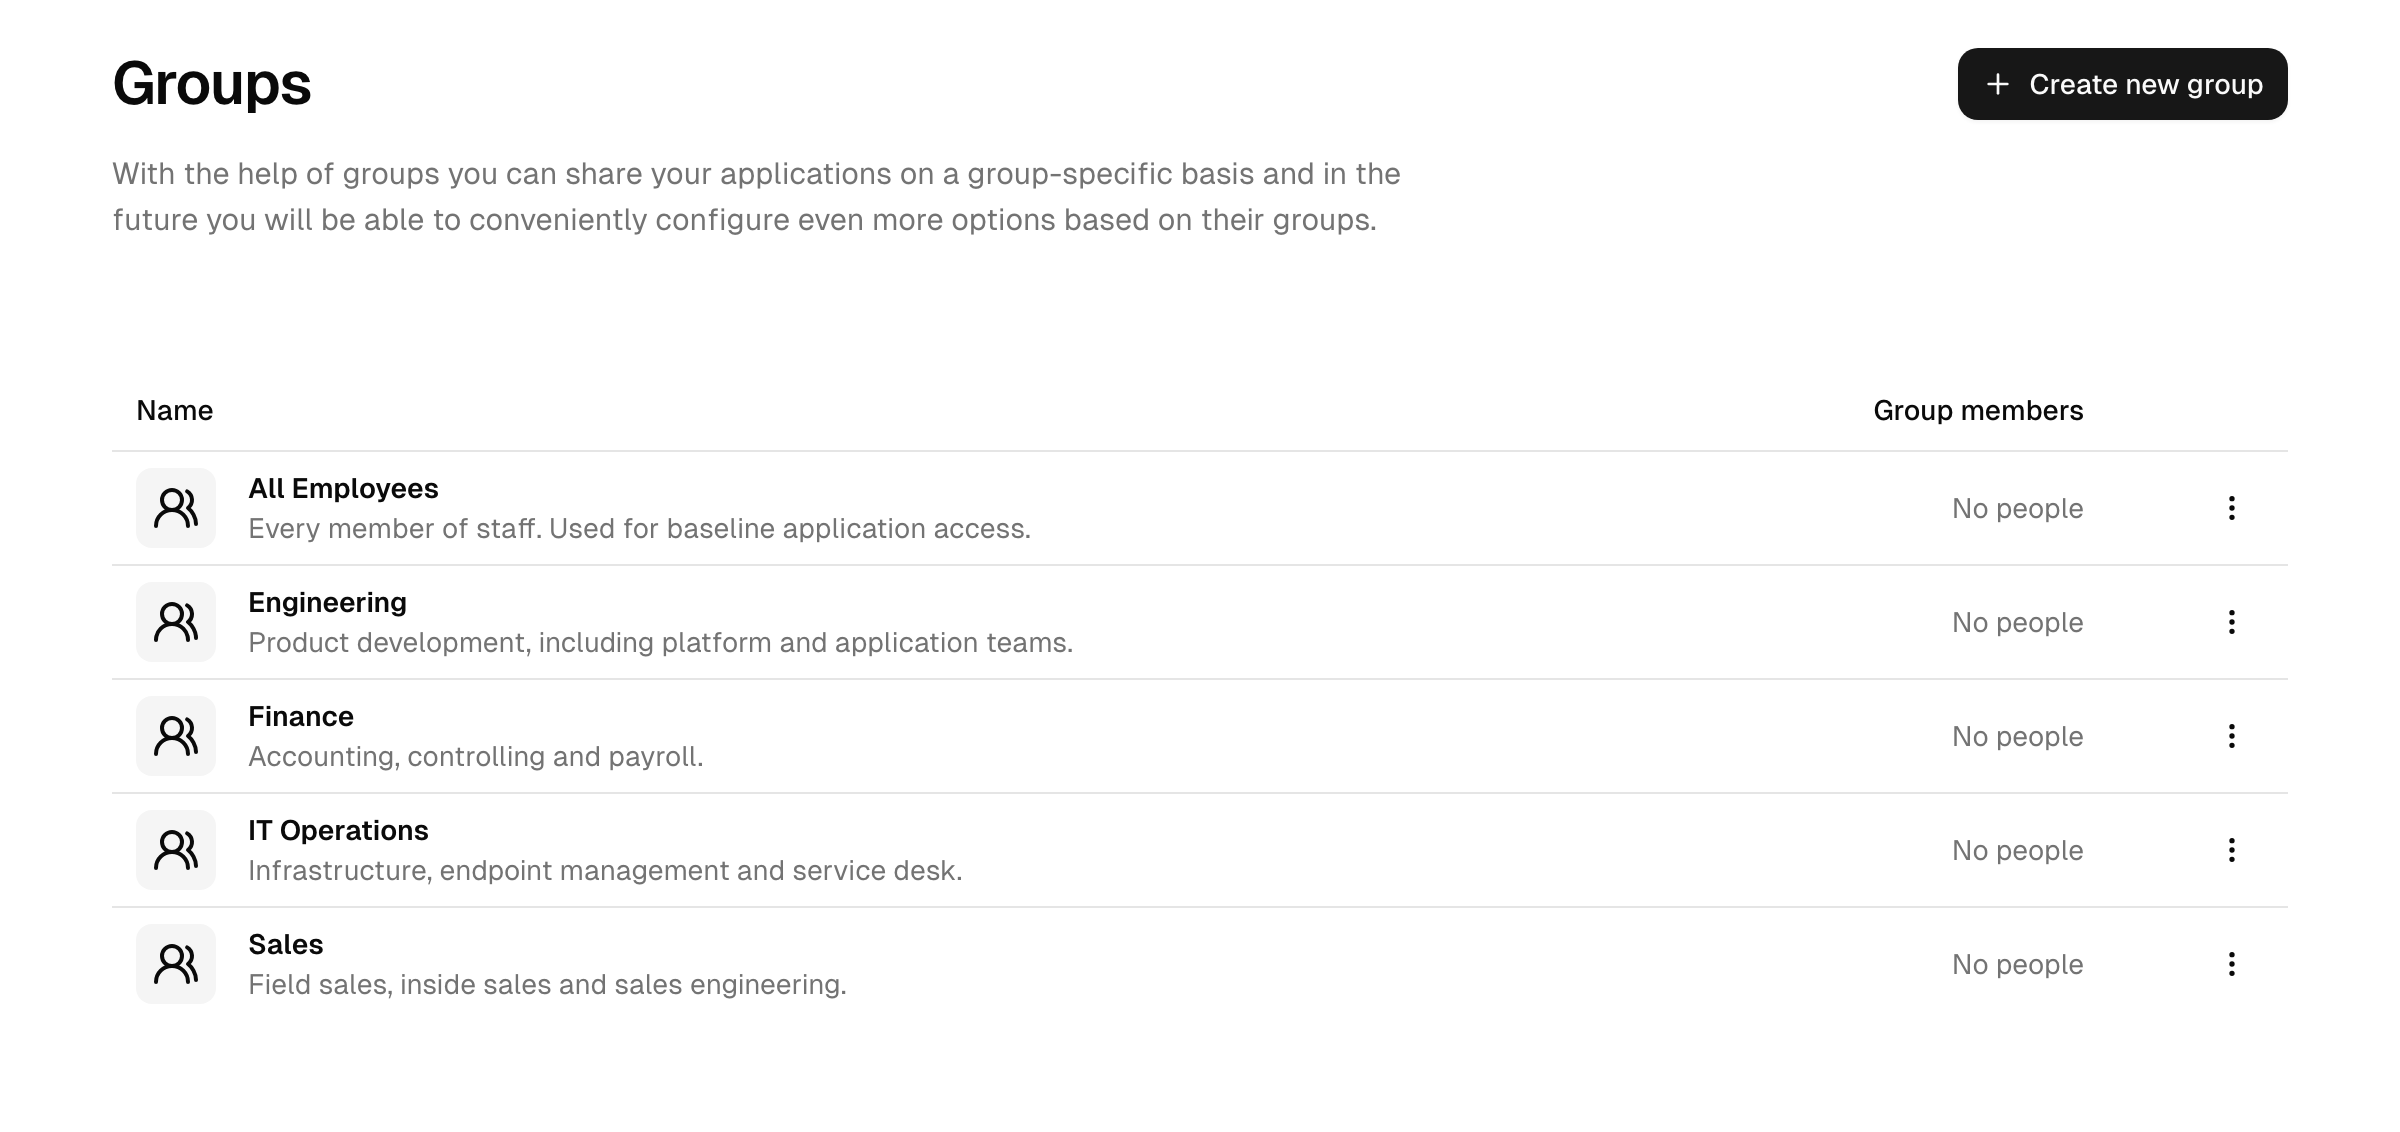
Integrierte vs. extern synchronisierte Gruppen
Zwei Arten von Gruppen stehen in derselben Liste nebeneinander und sehen identisch aus, doch ihre Mitgliedschaft stammt aus unterschiedlichen Quellen:
- Integrierte Verzeichnisgruppen: Sie verwalten die Mitglieder selbst in der Konsole, auf der Registerkarte Users der Gruppe.
- Extern synchronisierte Gruppen: Die Mitgliedschaft wird vorgelagert in einem synchronisierten Active-Directory-/LDAP-Verzeichnis verantwortet und über den Distinguished Name abgeglichen (siehe unten). Sie können die Mitglieder hier nicht bearbeiten; Sie können der Gruppe nur Anwendungen und Rollen zuweisen und die Synchronisierung entscheiden lassen, wer darin ist.
Extern synchronisierte Gruppen
Gruppen können mit einer Gruppe in einem synchronisierten Active-Directory-/LDAP-Verzeichnis verknüpft werden, sodass die Mitgliedschaft automatisch der Quelle der Wahrheit folgt. Die Verknüpfung ist der Distinguished Name (DN) der Gruppe: der LDAP-Pfad, der die vorgelagerte Gruppe identifiziert.
- Wenn für eine Gruppe ein Distinguished Name gesetzt ist, wird ihre Mitgliedschaft dadurch bestimmt, welche synchronisierten Benutzer diesen DN unter ihren Gruppenmitgliedschaften melden, zusätzlich zu allen Benutzern, die Sie direkt hinzufügen.
- Die Groups-Liste schlägt Distinguished Names vor, die auf synchronisierten Benutzern entdeckt wurden und noch nicht mit einer lokalen Gruppe verknüpft sind, sodass Sie schnell passende lokale Gruppen erstellen können. Sie können diese Vorschläge nach DN filtern.
- Eine Verzeichnisgruppe zu verknüpfen erfordert eine Zugriffsebene, die Gruppen instanzweit verwaltet; Admins, die Gruppen nur über einen Workspace verwalten, können keinen DN setzen. Ein DN lässt sich nur an einer Gruppe ohne manuell hinzugefügte Mitglieder setzen.
Dies erlaubt es, Ihre lokale Gruppenstruktur in die Plattform zu spiegeln und die Zuweisung von Anwendungen und Rollen daraus zu steuern: Ändern Sie die Gruppenmitgliedschaft eines Benutzers in Active Directory, und sein Zugriff hier folgt bei der nächsten Synchronisierung.
Siehe auch
- Personen: die Verwaltung der Benutzer, die Mitglieder werden.
- Rollen: was Rollen gewähren.
- Anwendungen: was Sie einer Gruppe zuweisen.
- Benutzerverzeichnisse: wie synchronisierte Gruppen aus AD/LDAP eintreffen.