

Anwendungs-Provisionierung
Konten in nachgelagerten Anwendungen automatisch über ausgehendes SCIM erstellen, aktualisieren und deaktivieren, mit Attribut- und Gruppen-Mappings.
Die Provisionierung hält Konten in Ihren nachgelagerten Anwendungen automatisch mit der Plattform im Gleichschritt. Wenn Sie einen Benutzer erstellen, ändern oder deaktivieren, oder eine Anwendung zuweisen und die Zuweisung entfernen, überträgt die Plattform die passende Änderung an die verbundene Anwendung, sodass Sie Konten nicht in jedem System von Hand pflegen müssen.
Die Plattform provisioniert mit SCIM 2.0. Sie agiert rein als ausgehender SCIM-Client: Sie überträgt Änderungen an die Anwendungen, die Sie verbinden. Sie betreibt keinen eingehenden SCIM-Server, sodass andere Systeme nicht über SCIM in die Plattform provisionieren können.
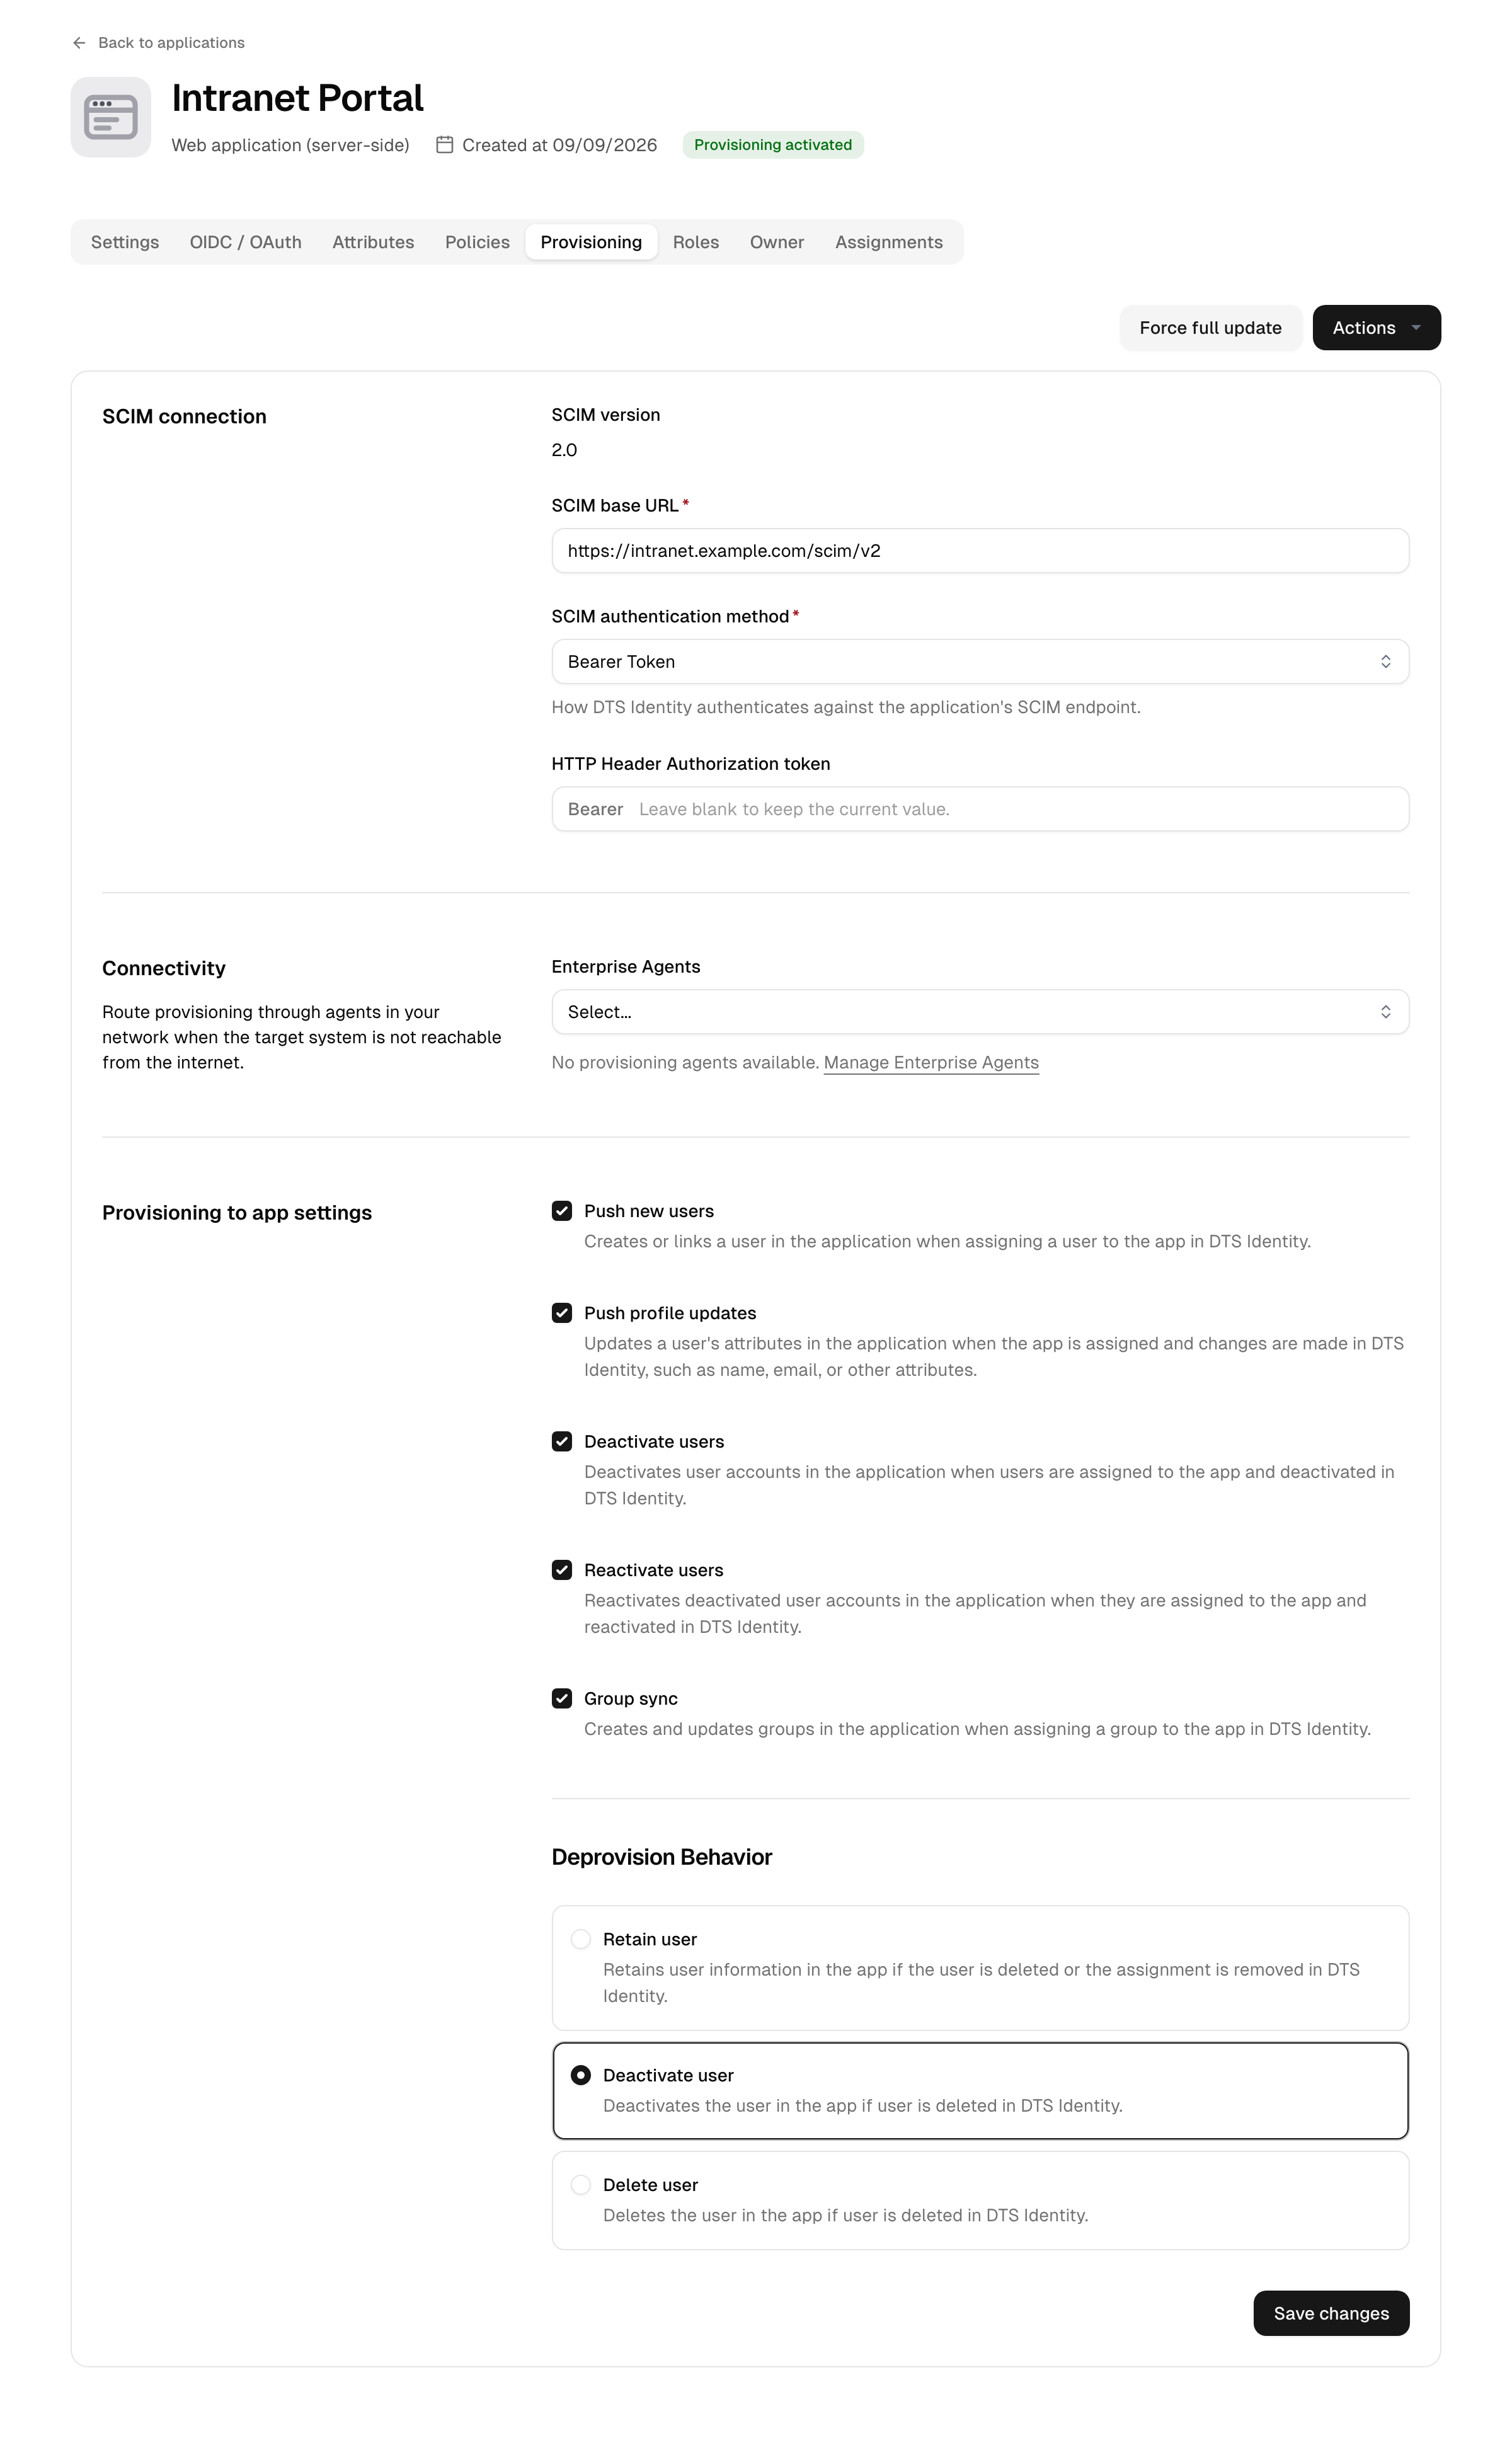
Sie konfigurieren die Provisionierung auf der provisioning-Registerkarte einer Anwendung unter Integrations → Applications.
Plan-Hinweis: Die Provisionierung ist im Essential-Tarif und höher enthalten (sowie in Trial); im Free-Tarif ist sie nicht Bestandteil. Im Free-Tarif zeigt die Registerkarte weiterhin, was die Provisionierung leistet, sie lässt sich aber nicht konfigurieren oder aktivieren.
Was die Provisionierung leistet
Sobald die Provisionierung für eine Anwendung aktiv ist, kann die Plattform:
- ein Konto in der nachgelagerten Anwendung anlegen, wenn ein Benutzer ihr zugewiesen wird.
- das nachgelagerte Konto aktualisieren, wenn sich die gemappten Attribute des Benutzers ändern.
- das nachgelagerte Konto deaktivieren, wenn der Benutzer den Zugriff verliert, und es reaktivieren, wenn der Zugriff zurückkehrt.
- Gruppen und ihre Mitgliedschaften synchronisieren, sodass die Gruppenstruktur nachgelagert gespiegelt wird.
Jedes davon ist ein separater Schalter, sodass Sie zum Beispiel Konten anlegen und aktualisieren, sie aber nie deaktivieren können. Die Plattform provisioniert primär Benutzer und ihre Attribute; das Übertragen von Gruppen ist ein optionaler Zusatz, der Gruppenobjekte und ihre Zugehörigkeiten spiegelt, kein Weg, die eigene Gruppenstruktur der nachgelagerten App zu verwalten (die bleibt in der Zielanwendung).
Provisionierungsstatus
Die Provisionierung einer Anwendung durchläuft eine kleine Menge an Zuständen, die oben auf der provisioning-Registerkarte angezeigt werden:
| Status | Bedeutung |
|---|---|
| Disabled | Noch keine Provisionierung konfiguriert. |
| Enabled | Verbindungsdetails sind gespeichert, aber noch nicht verifiziert. |
| Tested | Die Verbindung zum nachgelagerten SCIM-Endpunkt war erfolgreich. |
| Activated | Provisionierung ist aktiv; die Plattform hält die Anwendung synchron. |
Der übliche Weg ist disabled → enabled → tested → activated. Sie können die Provisionierung jederzeit deaktivieren oder die Konfiguration löschen, um zu disabled zurückzukehren.
Provisionierung einrichten
-
Öffnen Sie die Anwendung und gehen Sie zu ihrer provisioning-Registerkarte.
-
Geben Sie die SCIM base URL der nachgelagerten Anwendung ein und wählen Sie eine Authentifizierungsmethode:
- Bearer token: ein Token, das im
Authorization-Header gesendet wird. - Basic: ein Benutzername und ein Passwort.
- Eigener HTTP-Header: Header-Name und Wert werden unverändert gesendet, für Zielsysteme mit eigenem Schema (zum Beispiel
Authorization: PLANONKEY accesskey=...oderX-Api-Key).
Für Katalog-Anwendungen sind die Base-URL und die Methode aus der Integration vorbefüllt und schreibgeschützt; Sie liefern nur die Berechtigungsnachweise.
- Bearer token: ein Token, das im
-
Wählen Sie, welche Operationen aktiviert werden: create users, update users, deactivate users, reactivate users und Gruppen-Sync.
-
Wählen Sie die Deprovisionierungsaktion: was nachgelagert geschieht, wenn ein Benutzer nicht mehr berechtigt ist (siehe Deaktivierungsverhalten).
-
Wählen Sie optional unter Connectivity einen oder mehrere Provisionierungs-Connectors aus, falls das Zielsystem in Ihrem Netzwerk liegt (siehe unten).
-
Testen Sie die Konfiguration. Ein erfolgreicher Test bewegt den Status zu tested.
-
Aktivieren Sie die Provisionierung. Ab diesem Punkt hält die Plattform die Anwendung automatisch synchron.
Ein Ziel in Ihrem Netzwerk erreichen
Ist die nachgelagerte Anwendung nicht aus dem Internet erreichbar, leiten Sie die Provisionierung über einen oder mehrere Enterprise Connectors vom Typ provisioning. Wählen Sie unter Connectivity auf der provisioning-Registerkarte die zu verwendenden Connectors in Prioritätsreihenfolge aus. Sind Connectors ausgewählt, läuft die Provisionierung nur über sie; ist keiner ausgewählt, verbindet sich die Plattform direkt über das Internet mit dem Ziel. Siehe Enterprise Connectors.
Attribut-Mapping
Die Provisionierung mappt jeden Plattform-Benutzer auf einen SCIM-Benutzerdatensatz. Das Standard-Mapping deckt die gängigen Attribute ab: Benutzername (die Anmeldekennung oder E-Mail, wenn keine separate Anmeldung existiert), Anzeigename, Vor-/Nach-/Zweitname, primäre E-Mail und Telefonnummer sowie das Active-Flag, und es umfasst die SCIM Enterprise Extension für Attribute wie Personalnummer, Abteilung und Vorgesetzten, sofern vorhanden.
Der Active-Status eines Benutzers wird aus seinem Status abgeleitet, sodass das Deaktivieren eines Benutzers auf der Plattform das nachgelagerte Konto als inaktiv markiert.
Gruppen werden nach Namen gemappt, und ihre Mitglieder verweisen auf die SCIM-Kennungen der Benutzer, die in dieselbe Anwendung provisioniert wurden.
Das Mapping ist fest und eins-zu-eins: Jedes Plattformfeld wird auf sein SCIM-Gegenstück gemappt, mit einigen sinnvollen Rückfalloptionen (zum Beispiel fällt der Benutzername auf die E-Mail zurück, wenn keine separate Anmeldung gesetzt ist). Es gibt keine Ausdrucks-Engine, kein Scripting und keine Transformation pro Attribut; die Plattform berechnet oder schreibt keine Werte um, suchen Sie also keinen Regel-Editor. Für Katalog-Anwendungen wird das Mapping mit der Integration ausgeliefert; für benutzerdefinierte Anwendungen folgt es diesem SCIM-Standard-Mapping.
Warum hat meine Änderung die App (nicht) erreicht?
Nur gemappte Attribute fließen nachgelagert. Wenn Sie ein Profilfeld ändern, das Teil des Standard-Mappings ist (Name, E-Mail, Telefon, Abteilung usw.), überträgt die Plattform es an jede Anwendung, in die der Benutzer provisioniert ist, sofern für diese App update users aktiviert ist. Wenn Sie ein Feld ändern, das nicht im Mapping ist, wird nichts gesendet: Das nachgelagerte Konto bleibt unberührt.
Wenn eine Änderung also nicht in einer verbundenen App erscheint, prüfen Sie der Reihe nach: Der Benutzer hält noch eine aktive Zuweisung, update users ist eingeschaltet, und das geänderte Feld ist eines, das das Mapping trägt. Welche Felder existieren, zeigen Personen und Benutzerprofile und -attribute.
Wann jede Operation läuft
Es gibt keine Aufteilung in nur-anlegen versus nur-aktualisieren pro Attribut; beide Male wird dasselbe Mapping verwendet:
- Mit create users eingeschaltet wird der vollständige gemappte Datensatz geschrieben, wenn der Benutzer zum ersten Mal eine Zuweisung zur App erhält.
- Mit update users eingeschaltet sendet die Plattform die gemappten Attribute erneut, sobald sich das Profil des Benutzers ändert (sie überspringt Benutzer, deren Profil sich seit der letzten Synchronisierung nicht geändert hat, sofern Sie keine vollständige Aktualisierung erzwingen).
Wenn Sie create users eingeschaltet, aber update users ausgeschaltet haben, wird das Konto einmal eingerichtet, und spätere Änderungen erreichen es nie. Schalten Sie update users ein, wenn laufende Änderungen fließen sollen.
Provisionierungsvorlagen aus dem Katalog
Katalog-Integrationen können eine Provisionierungsvorlage enthalten, sodass Sie Endpunkt, Authentifizierungsmethode und Mappings nicht selbst herausarbeiten müssen. Wenn Sie eine solche Anwendung hinzufügen, ist ihre Provisionierungsverbindung vorbefüllt, und Sie liefern nur die Berechtigungsnachweise.
Einige Katalogeinträge sind provisioning-only: Sie legen Konten nachgelagert an und pflegen sie, bieten aber kein Single Sign-On. Diese erscheinen als provisioning-only-Anwendungstyp ohne Client-Secret und ohne Anmeldeflow; Sie konfigurieren nur ihre provisioning-Registerkarte.
Eine vollständige Synchronisierung erzwingen
Die Provisionierung läuft normalerweise durchgehend: Die Plattform reagiert auf Benutzer- und Gruppenänderungen sowie auf Zuweisungsänderungen und gleicht jede aktivierte Anwendung in einem kurzen, wiederkehrenden Zyklus im Hintergrund ab. Gewöhnliche Änderungen müssen Sie nicht manuell auslösen.
Wenn Sie alles erneut übertragen müssen, zum Beispiel nach dem Korrigieren eines Mappings oder dem Wiederherstellen des nachgelagerten Systems, verwenden Sie Force full update auf der provisioning-Registerkarte. Dies sendet im nächsten Synchronisierungszyklus jeden zugewiesenen Benutzer und jede Gruppe erneut, auch Datensätze, die sich nicht geändert haben.
Wenn die nachgelagerten Berechtigungsnachweise nicht mehr funktionieren (etwa weil der Token widerrufen wurde), tritt die Provisionierung automatisch auf enabled zurück, damit Sie neue Berechtigungsnachweise liefern und erneut testen können.
Was Provisionierung auslöst
Die Plattform provisioniert als Reaktion auf:
- die Zuweisung eines Benutzers zur Anwendung oder das Entfernen der Zuweisung (direkt oder über eine Gruppe, ein Verzeichnis oder eine Organisation),
- die Änderung des Profils eines Benutzers,
- die Deaktivierung oder Löschung eines Benutzers,
- die Änderung einer Gruppe oder ihrer Mitgliedschaft.
Die Zuweisung ist das Tor: Ein Benutzer wird nur dann in eine Anwendung provisioniert, solange er eine aktive Zuweisung zu ihr hält.
Deaktivierungsverhalten
Ein Benutzer verliert die Berechtigung, wenn seine Zuweisung entfernt wird oder wenn er auf der Plattform gesperrt, deprovisioniert oder gelöscht wird (siehe Benutzer-Lebenszyklus). An diesem Punkt wendet die Plattform die Deprovisionierungsaktion der Anwendung an:
| Aktion | Wirkung nachgelagert |
|---|---|
| Retain | Das nachgelagerte Konto unangetastet lassen; nur die lokale Verknüpfung wird entfernt. |
| Deactivate | Das nachgelagerte Konto als inaktiv markieren (umkehrbar). |
| Delete | Das nachgelagerte Konto vollständig entfernen. |
Der Standard ist deactivate: ein umkehrbares Offboarding, das das nachgelagerte Konto deaktiviert, statt es hart zu löschen, sodass ein zurückkehrender Benutzer reaktiviert werden kann. Wählen Sie delete nur, wenn die verbundene App das Konto gar nicht behalten darf, oder retain, wenn das nachgelagerte System historische Datensätze behalten muss.
So können Sie das Offboarding vorhersagen: Sperren oder deprovisionieren Sie einen Benutzer auf der Plattform, und das Konto jeder verbundenen App folgt der Aktion, die Sie hier festlegen. Ist reactivate users aktiviert, reaktiviert das Wiederherstellen des Benutzers ein zuvor deaktiviertes nachgelagertes Konto.
Fehlerbehebung
- Der Test schlägt fehl: Prüfen Sie die SCIM base URL und die Berechtigungsnachweise erneut und dass der SCIM-Endpunkt der nachgelagerten Anwendung erreichbar ist.
- Die Provisionierung ist auf enabled zurückgefallen: Die gespeicherten Berechtigungsnachweise wurden abgelehnt. Geben Sie frische Berechtigungsnachweise ein und testen Sie erneut.
- Ein Benutzer wurde nachgelagert nicht angelegt: Bestätigen Sie, dass der Benutzer eine aktive Zuweisung zur Anwendung hält und dass create users aktiviert ist.
Anwendungen
Anwendungen für Single Sign-on über OpenID Connect, SAML 2.0 oder WS-Federation registrieren, aus dem Katalog oder eigene, und Zugriff steuern.
APIs
APIs als OAuth-Ressourcen schützen: Scopes definieren, Machine-to-Machine- und Benutzerzugriff steuern, Token-Format und -Lebensdauern festlegen.