

Políticas de autenticação
Conditional Access baseado em atributos: correspondência por quem, onde e quando, seguida de MFA, step-up ou recusa.
Nota sobre o plano: as políticas de autenticação estão disponíveis no plano Advanced e superiores (o Trial inclui até 3).
Uma política de autenticação é um conjunto de regras que inspecionam as condições de um início de sessão e determinam o resultado: permiti-lo, exigir autenticação multifator, exigir um nível de garantia mais forte ou recusar o acesso por completo. As políticas permitem-lhe manter o acesso quotidiano fluido enquanto aperta as exigências para grupos sensíveis, redes não fidedignas ou acessos fora do horário.
Anexa uma política a uma ou mais aplicações; as regras da política passam então a reger todos os inícios de sessão nessas aplicações. Faça a gestão das políticas em Segurança → Conditional Access → Políticas de autenticação.
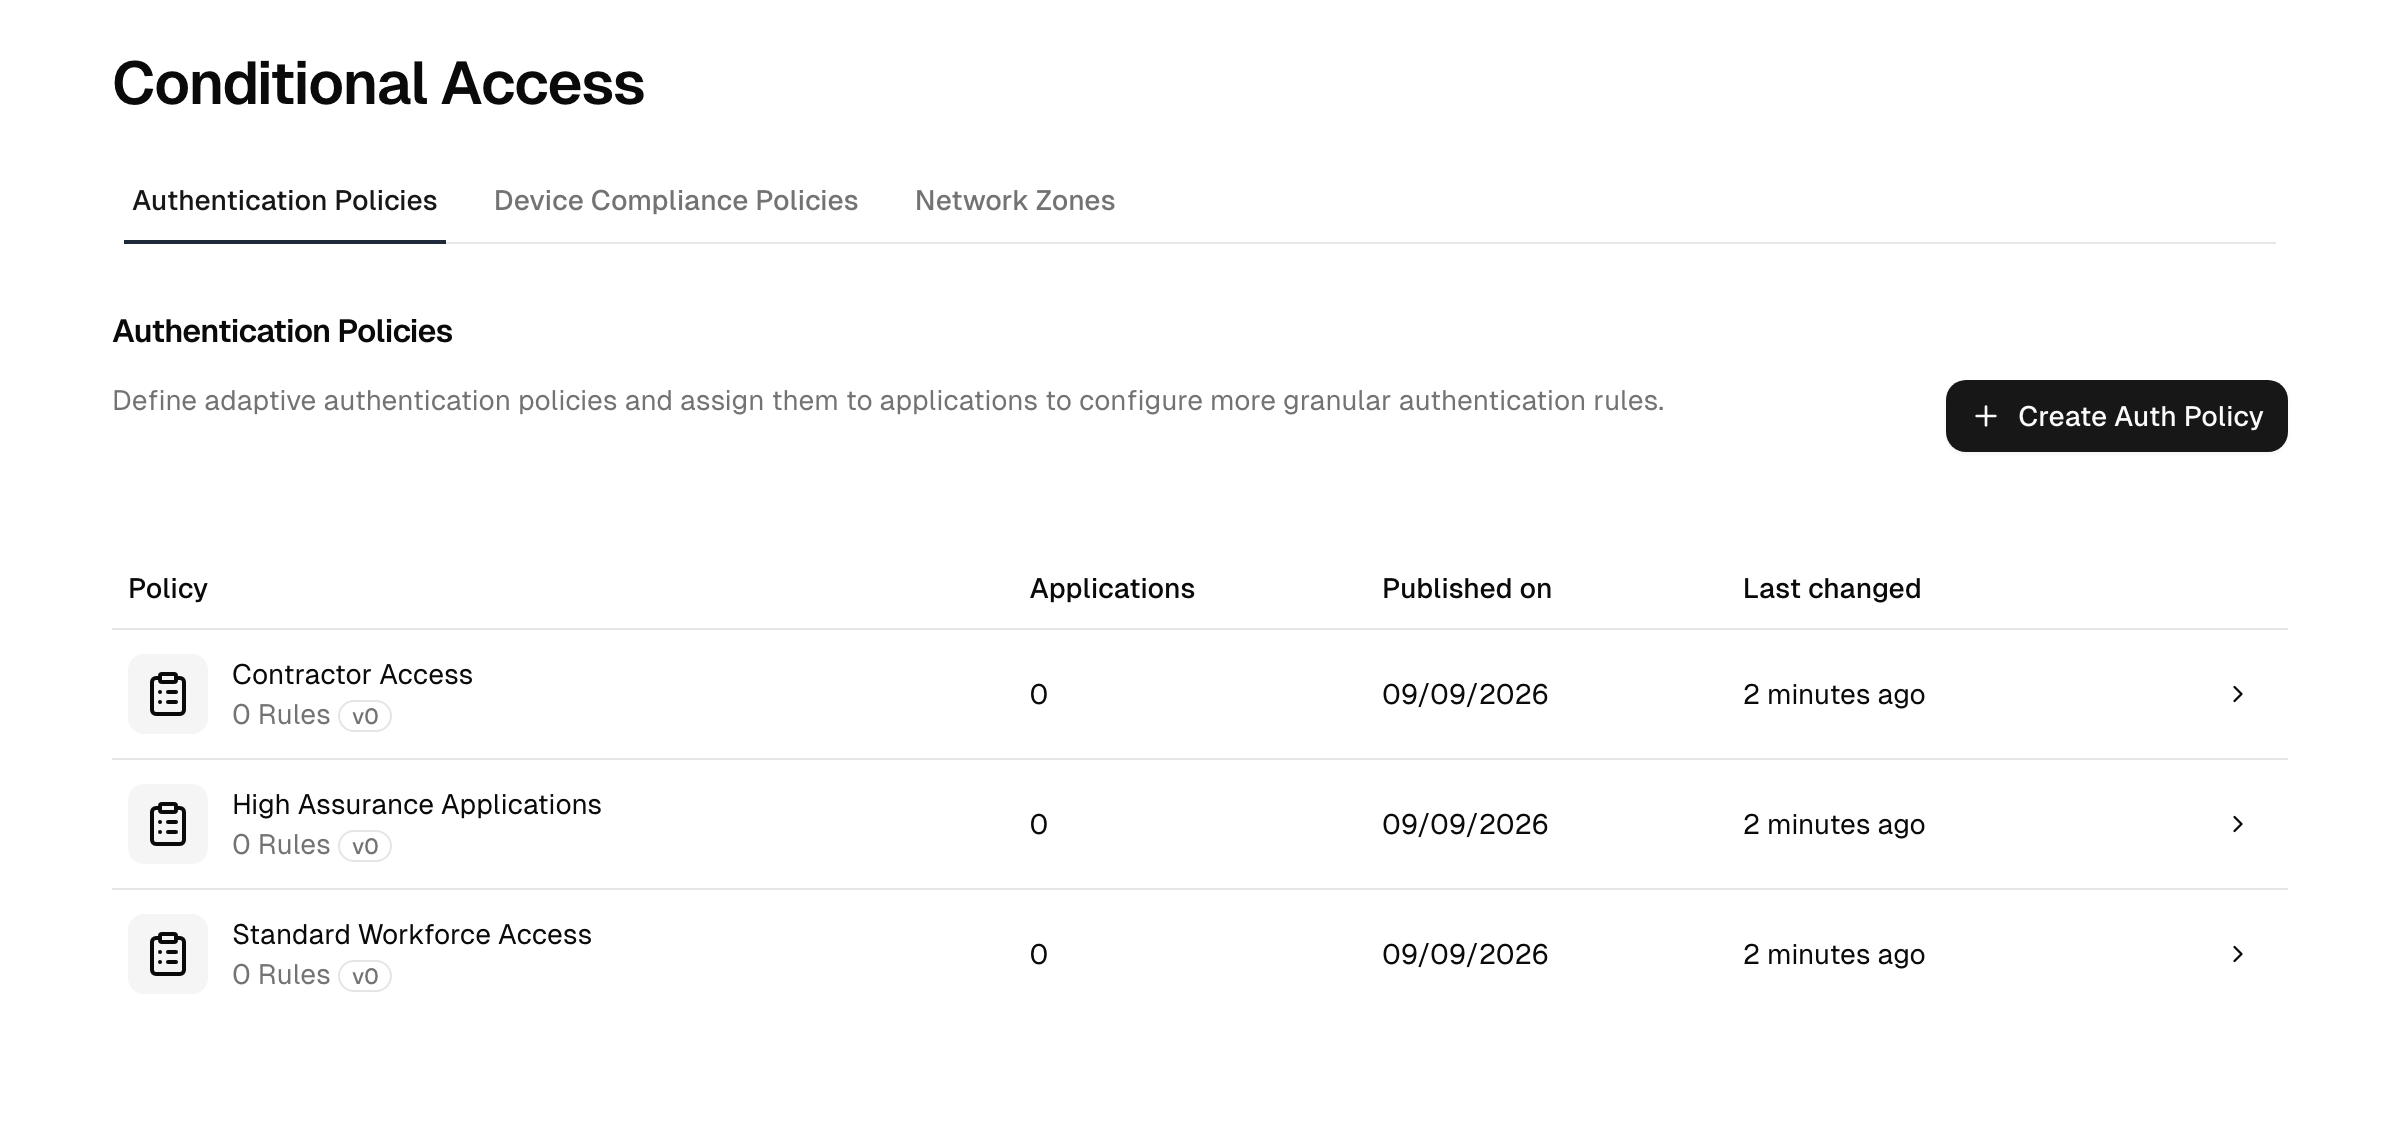
Políticas e regras
- Uma política é um contentor nomeado, atribuído a aplicações.
- Dentro dela, as regras são avaliadas por ordem, até encontrar a que corresponde ao início de sessão em curso. Cada regra tem as suas condições (o SE) e um resultado (o ENTÃO).
- Uma política mantém um conjunto de regras publicado e um rascunho editável. Edita o rascunho livremente e depois publica para pôr as alterações em produção. Assim pode preparar uma alteração sem afetar os inícios de sessão ativos até estar pronto.
Condições
Uma regra faz correspondência com qualquer combinação das dimensões abaixo. Cada dimensão pode ficar em any, o que a ignora. Não existe condição para o estado do dispositivo ou o browser/sistema operativo: a conformidade de dispositivos exprime-se como resultado (ver abaixo), não como entrada de condição.
| Condição | Faz correspondência com |
|---|---|
| User's directory | Qualquer diretório, ou um de um conjunto escolhido de diretórios. |
| Group membership | Qualquer grupo, ou pelo menos um de um conjunto escolhido de grupos. |
| User | Qualquer utilizador, ou uma lista nomeada de utilizadores específicos, com uma lista exclude opcional de utilizadores a quem a regra não se pode aplicar. |
| Network zone | Qualquer IP, ou in um conjunto de zonas de rede, ou not in essas zonas. |
| Time period | Dias da semana selecionados mais uma janela horária de/até: por exemplo, apenas o horário laboral. |
| User risk | Qualquer nível de risco, ou a pontuação de risco de postura do utilizador igual ou superior a uma faixa: moderada, elevada ou crítica. A pontuação é avaliada em cada início de sessão, pelo que uma alteração à conta (um fator registado, uma palavra-passe alterada, uma nova função) conta a partir do início de sessão seguinte. |
Resultados
Quando uma regra corresponde, ou bloqueia o início de sessão, ou o deixa prosseguir assim que os requisitos abaixo estiverem cumpridos.
| Controlo | O que define |
|---|---|
| Required assurance level | O nível de autenticação que a sessão tem de atingir, desde um fator único até MFA resistente ao phishing ou apoiada em hardware. É assim que exprime sem MFA, MFA ou um requisito mais forte. |
| Authentication methods | Que fatores contam para o nível exigido: qualquer método registado ou apenas um subconjunto escolhido. |
| Re-authentication age | Quanto tempo uma prova se mantém válida: durante toda a sessão SSO, apenas durante um período definido (minutos, horas ou dias), ou nunca, de modo que cada arranque de aplicação volta a pedir. |
| Re-authentication mode | Quando é preciso pedir de novo, se o utilizador reintroduz a palavra-passe mais um fator ou apenas um fator. |
| Device compliance | Se e como condicionar o acesso a um dispositivo em conformidade; ver abaixo. |
Em relação a que é medida a re-authentication age
A idade é medida a partir da última autenticação do utilizador e a escolha altera a sensação do início de sessão único:
- Durante toda a sessão SSO: uma vez autenticado, abrir uma segunda aplicação dentro da sessão da plataforma não gera novo pedido.
- After a period: se a janela tiver decorrido desde a última autenticação, o pedido é feito de novo ao utilizador, mesmo que a sessão SSO continue viva.
- Every sign-in: o utilizador volta a autenticar-se a cada arranque de aplicação.
Isto conta sobretudo em aplicações sensíveis: uma janela curta força uma prova recente mesmo quando uma sessão SSO de longa duração levaria o utilizador até ao fim em silêncio.
Resultado de conformidade de dispositivos
Nota: O resultado de conformidade de dispositivos precisa da capacidade de device trust (o add-on DIAM). Consulte políticas de conformidade de dispositivos.
Uma regra pode incorporar o resultado de conformidade do dispositivo na sua decisão, num de três modos:
- Disabled: a conformidade do dispositivo não é considerada.
- Inform: o utilizador é informado de potenciais riscos de segurança do dispositivo, mas não é bloqueado.
- Enforce: as políticas de conformidade de dispositivos atribuídas são impostas ao início de sessão. O modo Enforce oferece uma opção Permitir apenas utilizadores fixados, de modo que só passa um utilizador fixado no dispositivo: a conta associada à conta Windows com sessão iniciada nesse dispositivo, ou um membro de um grupo fixado no dispositivo (consulte ações remotas).
As próprias políticas de conformidade de dispositivos definem o que significa estar em conformidade; a regra decide como o resultado afeta este início de sessão.
Step-up e MFA baseada no risco
Quando a sessão atual ainda não atinge o nível de garantia exigido por uma regra, é pedido ao utilizador que satisfaça o fator em falta antes de continuar: é isto o step-up. Combina-o com condições para fazer a MFA depender da situação: por exemplo, permitir um único fator dentro de uma zona de rede fidedigna mas exigir MFA completa a partir de qualquer outro lugar, ou exigir um nível superior apenas a um grupo sensível.
Dois pontos fundamentados que vale a pena destacar:
- Os sinais sobre os quais pode agir numa regra são as condições acima: zona de rede, hora e user risk. O user risk reflete a postura da conta, os seus privilégios combinados com o grau de proteção de que dispõe. Por exemplo, coloque uma regra user risk pelo menos elevado, então MFA resistente a phishing acima da sua regra geral, ou negue o acesso a contas na faixa crítica. O requisito de MFA predefinido global Baseada no risco é uma verificação separada e mais simples, que não utiliza esta pontuação.
- Um step-up desencadeado por uma regra sobrepõe-se a uma tolerância anterior de "remember this browser" quando o fator memorizado é mais fraco do que aquilo que a regra agora exige: o pedido mais forte é feito à mesma. É intencional: memorizar um browser nunca pode rebaixar em silêncio um requisito mais forte.
Construir uma política
- Vá a Segurança → Conditional Access → Políticas de autenticação e crie uma política com um nome.
- Atribua-a à aplicação (ou aplicações) que deve reger.
- Adicione uma ou mais regras. Para cada regra, defina as suas condições (deixe as dimensões em "any" onde não devam estreitar a correspondência) e o seu resultado (permitir com um nível de garantia exigido, ou recusar).
- Ative as regras que devem estar em vigor; pode desativar uma regra para a desligar sem a eliminar.
- Publique a política para transferir as regras do rascunho para o conjunto em produção.
A ordem conta: disponha as regras de modo que as situações mais específicas sejam avaliadas antes da regra geral de recurso.
O que protege uma aplicação sem política
- Uma aplicação sem política atribuída é regida pelo requisito de MFA predefinido global (e por qualquer definição de autenticação da própria aplicação), não por estas regras.
- Dentro de uma política, se nenhuma regra ativa corresponder, a regra final incorporada da política recusa o acesso. Isto é recusa por predefinição: um início de sessão que nenhuma regra tenha permitido explicitamente nunca passa, pelo que uma política demasiado estreita deixa os utilizadores de fora. Inclua sempre uma regra que corresponda a todos os que devem continuar a entrar.
Ao decidir entre uma política partilhada por muitas aplicações e uma política dedicada por aplicação sensível: uma política partilhada é fácil de manter, mas aplica a mesma fasquia em todo o lado; uma política dedicada permite-lhe elevar o nível de garantia ou impor a conformidade de dispositivos apenas na aplicação que precisa disso. Use uma política dedicada para as suas aplicações de maior valor.
Ativar, desativar, rascunho e publicar
- Ative / desative uma regra para a ligar ou desligar individualmente.
- As edições acumulam-se na cópia de rascunho da política.
- Publicar promove o rascunho a regras em produção. Até publicar, os inícios de sessão ativos continuam a usar as regras publicadas anteriormente.
Porque é que um utilizador foi recusado
Quando um início de sessão é bloqueado, o utilizador vê uma página de acesso recusado. Nos casos em que o utilizador pode agir, a página indica o motivo em vez da mensagem genérica:
- Bloqueado por uma condição de zona de rede: o acesso não é permitido a partir da rede atual.
- Bloqueado por uma condição de período horário: o acesso não é permitido à hora atual.
- Sem atribuição à aplicação: o utilizador não tem atribuição e tem de pedir acesso.
- Bloqueado por uma condição de user risk: a conta não cumpre os requisitos de segurança da aplicação. A página tem uma ligação para as definições de segurança da conta do utilizador, onde este pode, por exemplo, configurar a MFA. O self-service da conta não é regido pelas políticas das aplicações, pelo que uma regra de risco nunca impede os utilizadores de corrigirem a sua própria conta.
Todas as outras recusas mantêm a mensagem genérica, para que uma política nunca revele mais sobre as suas regras do que o necessário. Cada recusa fica no registo de auditoria como Application Access Denied, incluindo o motivo específico, para que possa confirmar por que razão um determinado início de sessão foi bloqueado. Recusas repetidas para o mesmo utilizador e a mesma aplicação são agrupadas numa entrada por minuto.
Resolução de problemas
- Uma política deixa os utilizadores de fora. Se nenhuma regra ativa corresponder a um início de sessão, a regra final incorporada recusa o acesso. Uma política cujas regras sejam demasiado estreitas deixa os utilizadores sem regra correspondente e bloqueia-os. Inclua sempre uma regra de recurso sensata, que corresponda aos utilizadores que devem continuar a entrar.
- As suas alterações não têm efeito. As edições acumulam-se na cópia de rascunho. Os inícios de sessão ativos continuam a usar as regras publicadas anteriormente até que publique. Publique o rascunho para pôr a alteração em produção.
- Uma regra nunca se aplica. As regras são avaliadas por ordem e a primeira correspondência ganha, pelo que uma regra ampla colocada acima de uma específica encobre-a. Verifique a ordem das regras, confirme que as condições não são mais estreitas do que pretendia e verifique se o utilizador está na lista exclude da regra.
- Evite bloquear-se a si próprio. Antes de publicar uma alteração restritiva, confirme que ainda há uma regra que corresponde à sua própria conta. A separação entre rascunho e publicação permite-lhe preparar e rever o conjunto completo de regras antes de entrar em produção.
Relacionado
- Níveis de autenticação: os níveis de garantia que exige numa regra.
- Zonas de rede: as zonas usadas como condições.
- Políticas de conformidade de dispositivos: o resultado de conformidade usado como resultado.
- Autenticação multifator: os fatores que uma política pode exigir e o requisito predefinido global.
Acesso condicional
Decida quando se aplica MFA, step-up ou um bloqueio: com políticas de autenticação, conformidade de dispositivos e zonas de rede.
Políticas de conformidade de dispositivos
Defina o que torna um dispositivo conforme, aplique-o aos dispositivos certos e utilize o resultado nas políticas de autenticação.