

Zonas de rede
Conjuntos nomeados de intervalos de IP e localizações, fidedignos ou não, utilizados pelas políticas de autenticação e pela proteção contra ameaças.
Uma zona de rede é um conjunto nomeado de localizações de rede (intervalos de IP, países ou redes de serviço especiais) que marca como fidedigna ou deixa como não fidedigna. As zonas são o componente reutilizável que as políticas de autenticação referenciam como condições e que a proteção contra ameaças utiliza como listas de exceção.
Nota: As zonas de rede estão disponíveis a partir do plano Advanced. O Trial inclui até 3 zonas; os níveis inferiores limitam o número de zonas que pode criar.
As zonas são geridas em Segurança → Conditional Access → Zonas de rede.
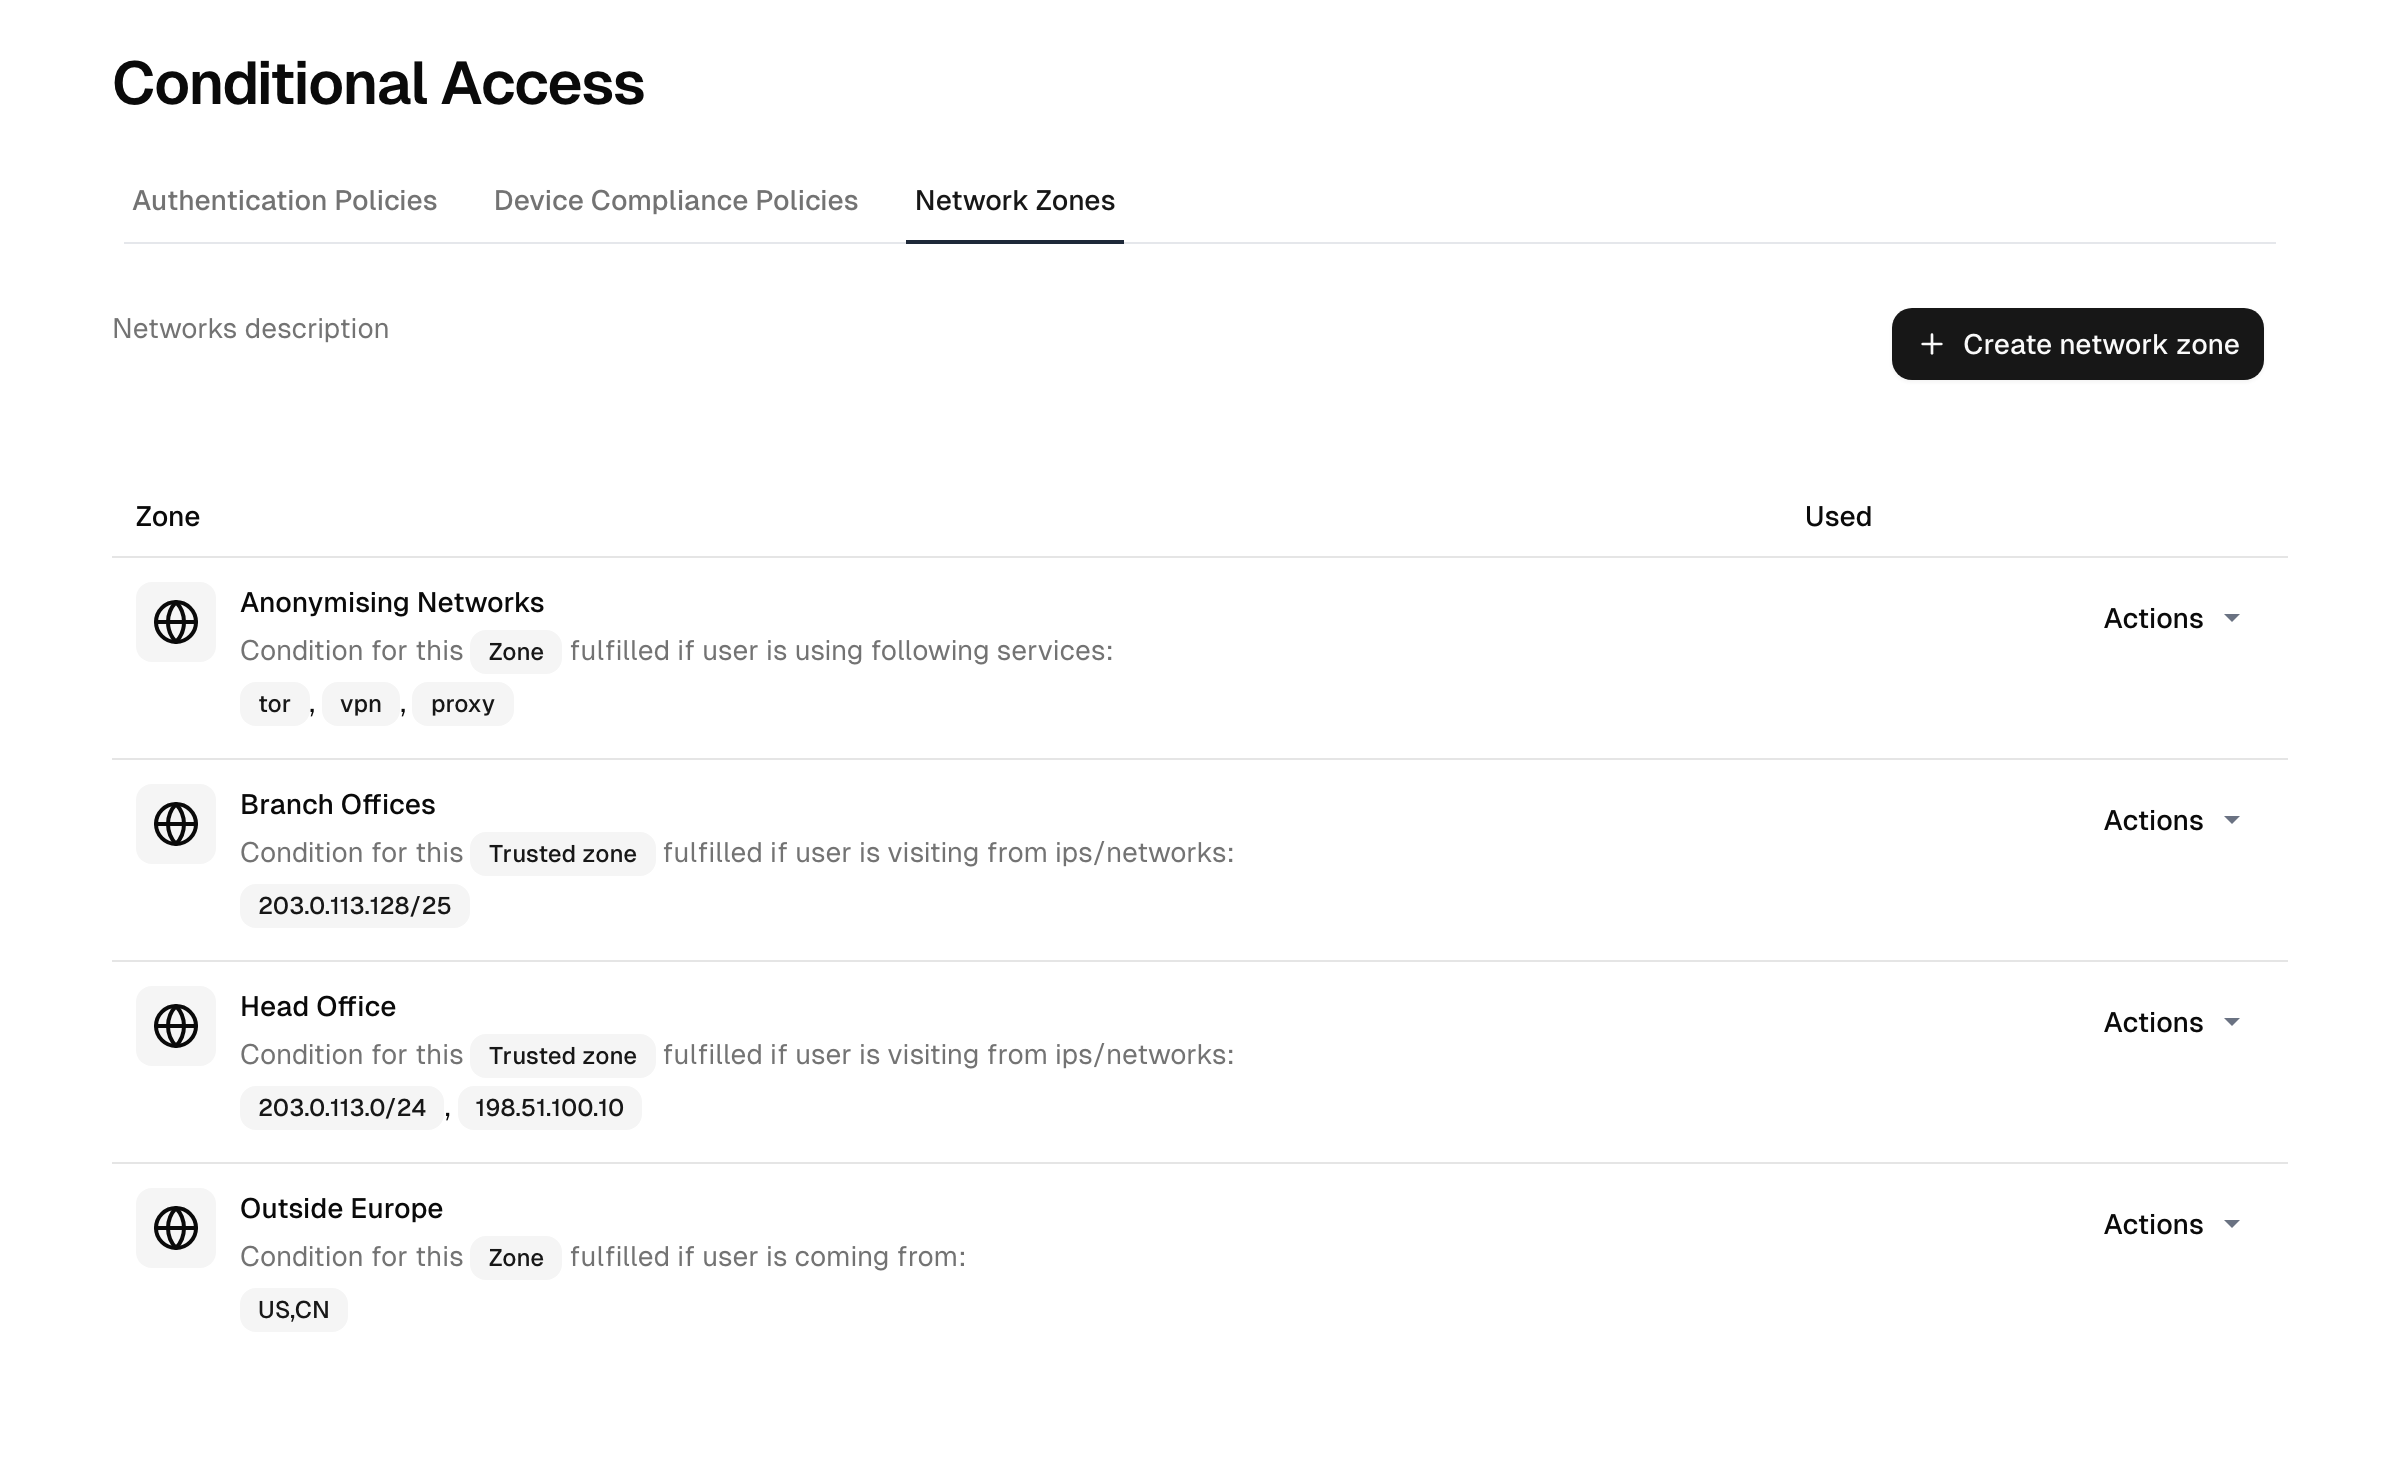
O que uma zona contém
Uma zona é definida por uma pertença estática ou dinâmica:
- Estática: intervalos de IP. Um ou mais intervalos IPv4 ou IPv6, introduzidos um por linha. A página mostra também o seu IP atual, para que o possa adicionar rapidamente.
- Dinâmica: países e redes de serviço. Em vez de endereços fixos, a correspondência é feita por:
- País: um ou mais países por geolocalização.
- Redes de serviço: redes de anonimização ou especiais reconhecidas: a rede Tor, iCloud Private Relay, Starlink, serviços de VPN pública e servidores de Proxy público.
Nota: As opções dinâmicas de país e de rede de serviço requerem que a funcionalidade Geolocalização esteja ativada; sem ela, só podem ser criadas zonas de IP estáticas.
Fidedigna vs não fidedigna
A propriedade mais importante de uma zona é se é fidedigna:
- Zona fidedigna: uma rede que considera segura, como os IPs de saída da sua empresa ou uma VPN que controla. As zonas fidedignas são utilizadas para atenuar requisitos: uma política de autenticação pode reduzir ou dispensar a MFA dentro de uma zona fidedigna, e os controlos de proteção contra ameaças (deteção de bots, limitação de tráfego por IP, proteção contra força bruta) podem isentar as zonas fidedignas. O limite geral de pedidos por IP da plataforma é também alargado para as zonas fidedignas, para que muitas pessoas atrás de um mesmo endereço partilhado de escritório ou de VPN não sejam limitadas como se fossem um único cliente. O interruptor Fidedigna é disponibilizado na definição de IP estático.
- Zona não fidedigna: qualquer zona que não tenha marcado como fidedigna. As zonas dinâmicas de países/redes de serviço são tratadas como não fidedignas. Utilize uma zona não fidedigna como condição para reforçar os requisitos (step-up de MFA ou negação) para o tráfego proveniente dela; por exemplo, coloque aqui redes de anonimização como o Tor.
Uma zona nunca atua por si só. Uma zona não fidedigna produz efeito através da política de autenticação que a referencia: uma regra que indique a zona como condição pode negar o início de sessão ou aumentar o requisito.
Uma zona pode ser ativada ou desativada; uma zona desativada é mantida, mas não é avaliada.
Como as zonas são utilizadas
As zonas de rede não fazem nada por si só: são referenciadas noutros locais:
- As políticas de autenticação utilizam uma zona como condição de uma regra: se o pedido estiver / não estiver nesta zona, então …. É assim que torna a MFA dependente da localização. Consulte políticas de autenticação.
- A proteção contra ameaças utiliza as zonas fidedignas como listas de exceção: o tráfego de uma zona fidedigna ignora os desafios anti-bot e os limites de taxa. Consulte proteção contra ameaças.
Como as zonas são partilhadas, defina-as uma vez e reutilize-as em todas as políticas e controlos de proteção.
Criar uma zona
- Aceda a Segurança → Conditional Access → Zonas de rede.
- Crie uma zona e atribua-lhe um nome.
- Escolha o tipo de pertença: Endereços IP estáticos ou Endereços IP dinâmicos.
- Defina a pertença: cole os intervalos de IP (IPv4/IPv6) e, opcionalmente, marque a zona como Fidedigna, ou (numa zona dinâmica) escolha Países e/ou redes de serviço.
- Ative a zona e, em seguida, referencie-a a partir de uma política de autenticação ou de uma lista de exceção da proteção contra ameaças.
Nota: Uma zona fidedigna enfraquece as defesas para todos os que se encontram dentro dela. Mantenha as zonas fidedignas restritas e limitadas a redes que controla efetivamente.
Como é determinado o IP do cliente
A correspondência de zonas utiliza o IP real do cliente do pedido, que é estabelecido na periferia da plataforma, à frente de cada implementação. O administrador define as zonas; a forma como o IP é lido é fixa.
Relacionado
- Políticas de autenticação: utilize zonas como condições.
- Proteção contra ameaças: utilize zonas fidedignas para contornar as defesas automatizadas.
- Planos e add-ons: limites de zonas por nível.
Políticas de conformidade de dispositivos
Defina o que torna um dispositivo conforme, aplique-o aos dispositivos certos e utilize o resultado nas políticas de autenticação.
Autenticação multifator
Ative e controle segundos fatores (TOTP, Passkeys, chaves de segurança, SMS, códigos de recuperação), o registo e os requisitos por diretório.