

Security Health
Um dashboard que avalia a sua configuração face a frameworks de segurança estabelecidos e mostra onde estão as lacunas.
O dashboard Security Health (estado de segurança) inspeciona a sua configuração em produção e avalia-a face a frameworks de segurança estabelecidos. Transforma requisitos abstratos de conformidade numa checklist concreta, mostra onde fica aquém e associa cada lacuna ao ecrã que a corrige.
Abra-o em Segurança → Security Health.
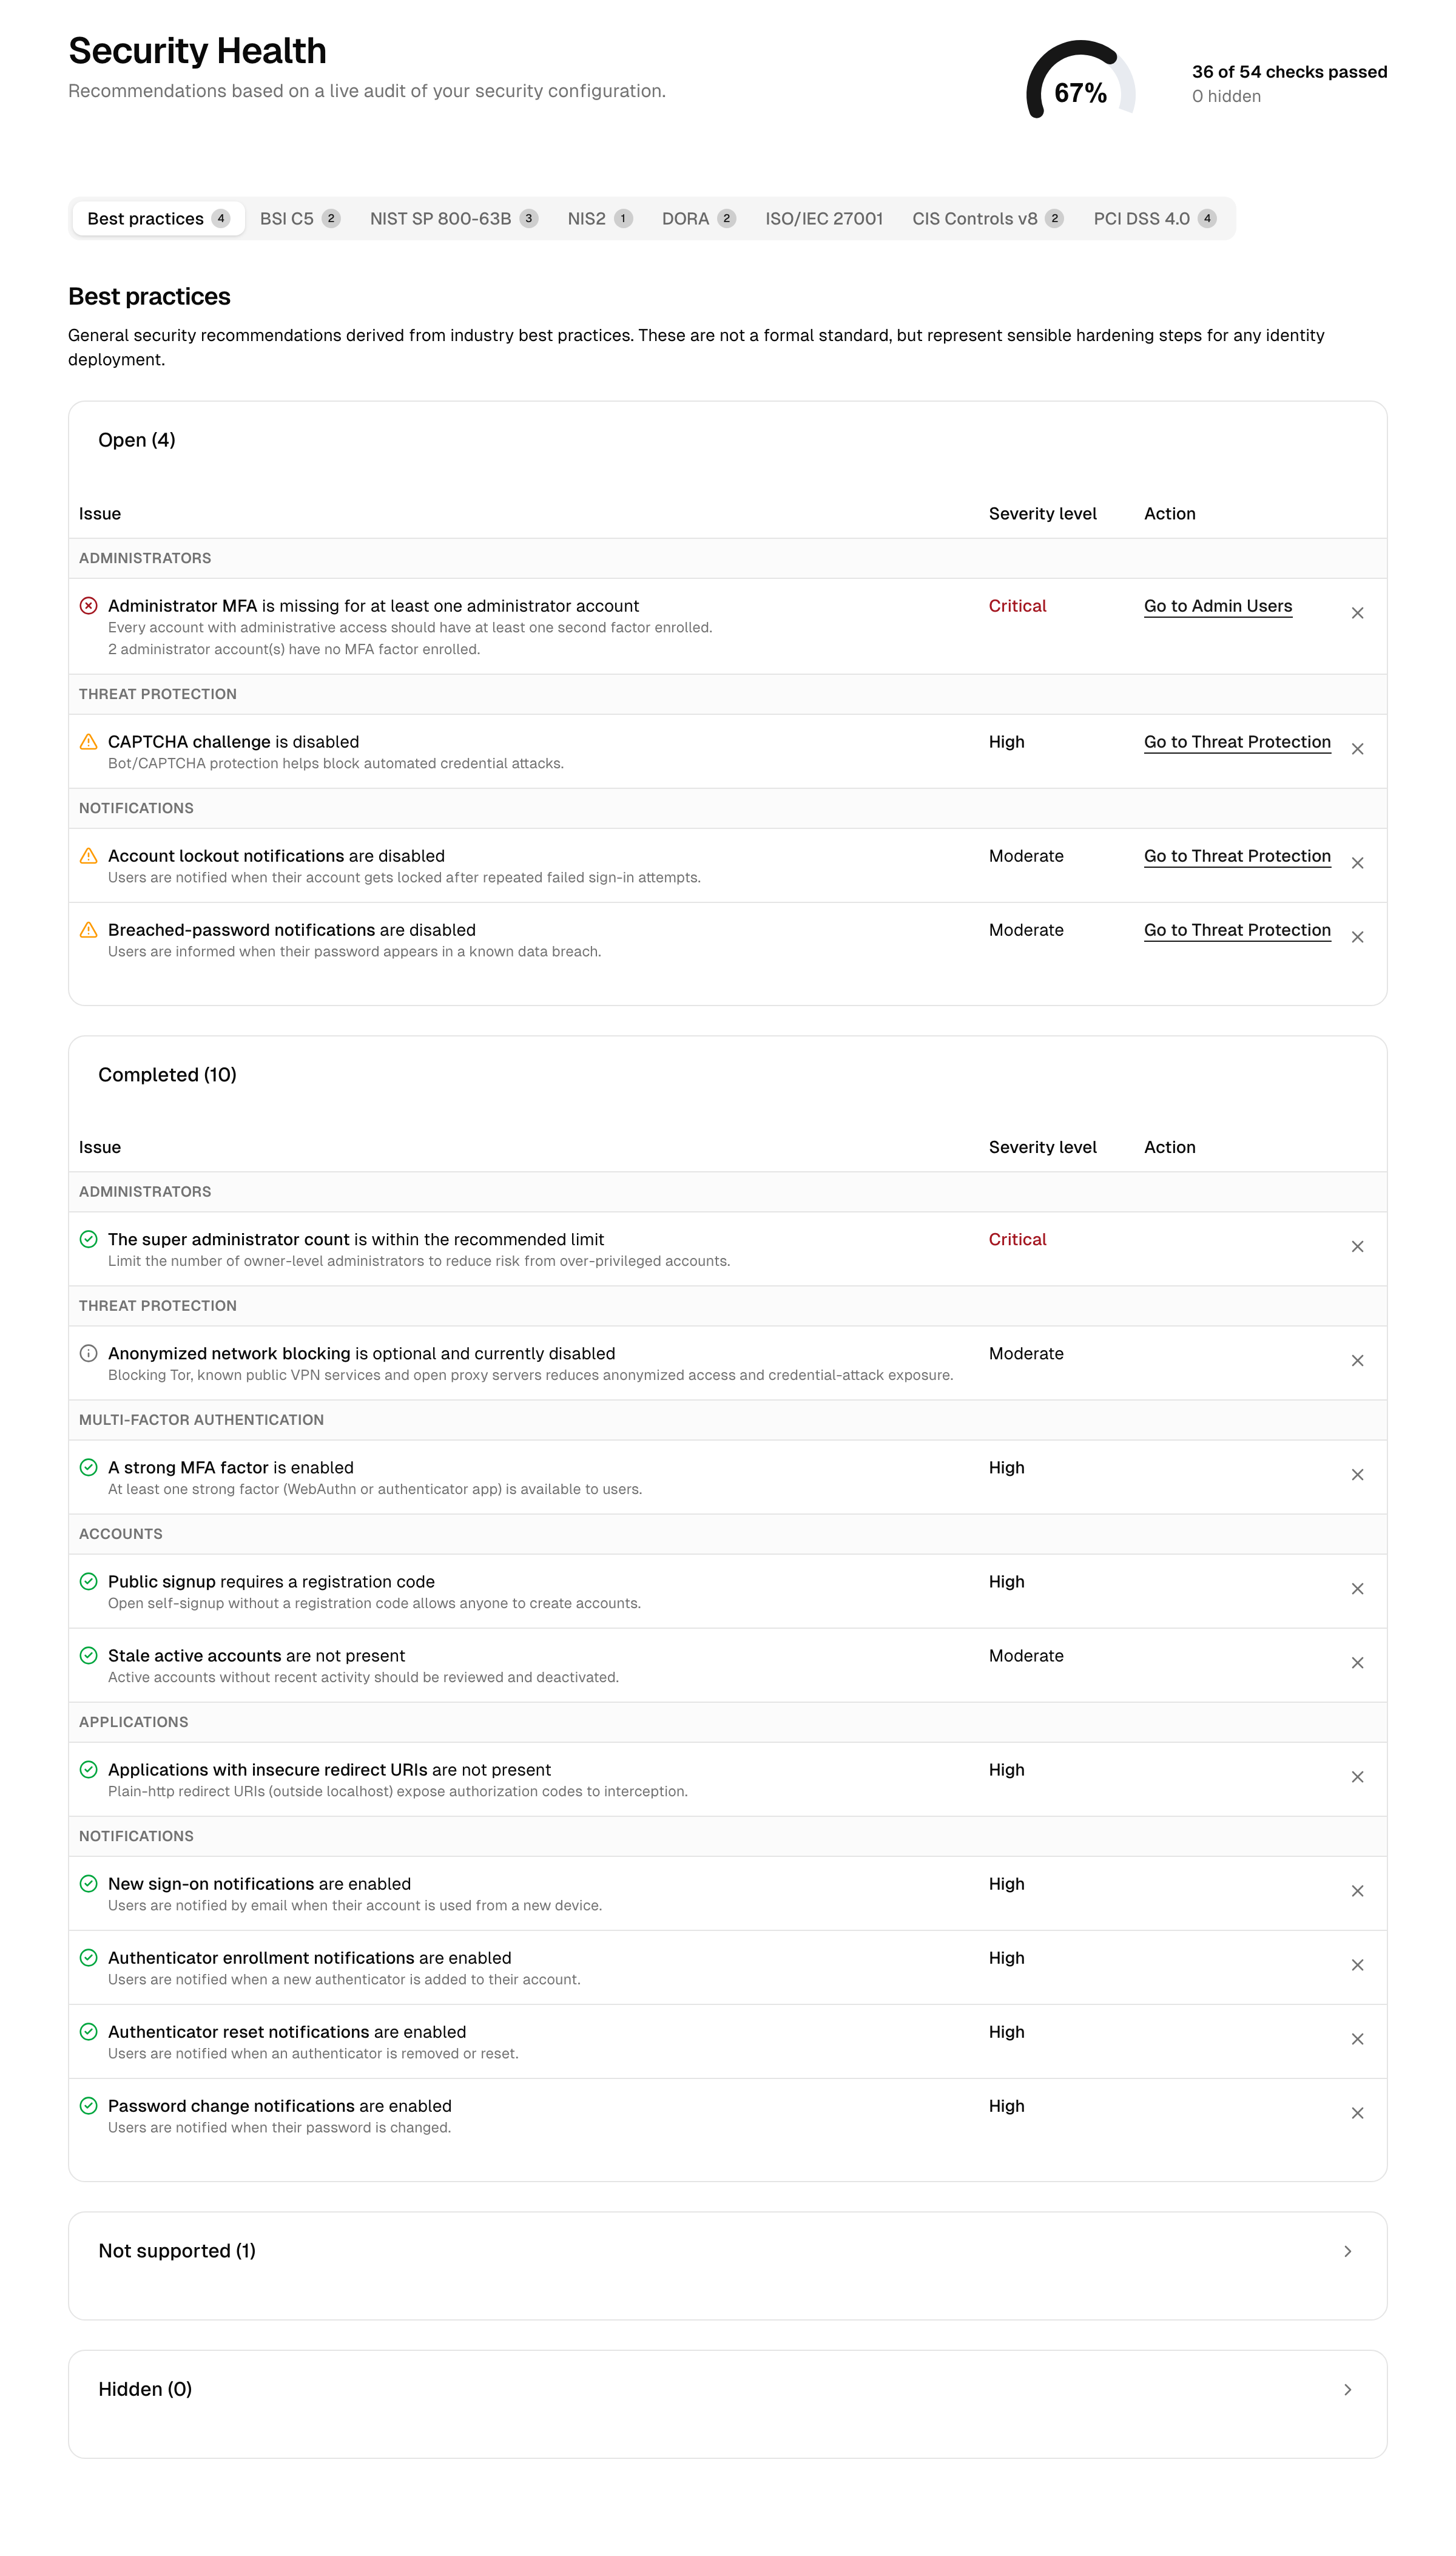
Como funciona
Sempre que abre a página, a plataforma lê as suas definições atuais (políticas de palavras-passe por diretório, fatores MFA, interruptores da proteção contra ameaças, tempos limite de sessão, configuração dos administradores, URIs de redirecionamento das aplicações e muito mais) e avalia um catálogo de verificações com base nelas. Nada é guardado ou simulado; a pontuação reflete sempre a configuração tal como está neste momento.
Cada verificação devolve um dos seguintes resultados:
- Pass: a configuração cumpre o requisito.
- Aberto: uma lacuna que reduz a sua pontuação (uma falha ou um aviso).
- Not applicable / not supported: a verificação não se aplica ou testa uma capacidade que a plataforma não consegue satisfazer atualmente. Estas são apresentadas separadamente e não contam contra a sua pontuação.
Frameworks
A mesma configuração é avaliada lado a lado face a vários frameworks, cada um no seu próprio separador. Uma determinada definição pode cumprir um framework e falhar outro, porque cada um define a sua própria fasquia; por exemplo, os frameworks diferem quanto ao comprimento mínimo de palavra-passe exigido. Os separadores aparecem por esta ordem:
| Framework | Foco |
|---|---|
| Best practices | Recomendações gerais de reforço da segurança para sistemas de identidade. |
| BSI C5 | O catálogo alemão de critérios de conformidade para computação em nuvem. |
| NIST SP 800-63B | A norma norte-americana para autenticadores e níveis de garantia da identidade digital. |
| NIS2 | As medidas técnicas da UE para entidades essenciais e importantes. |
| DORA | UE 2022/2554, o regulamento de resiliência operacional digital para entidades financeiras. |
| ISO/IEC 27001 | Controlos de identidade e autenticação do Anexo A. |
| CIS Controls v8 | Salvaguardas de gestão de contas e de acessos. |
| PCI DSS 4.0 | Requisitos de autenticação para ambientes com dados de cartões. |
Cada separador de framework agrupa as suas verificações por tema (palavras-passe, MFA, sessões, contas, registo de eventos, etc.) e mostra a referência da cláusula correspondente junto de cada verificação.
Duas verificações de framework dependem de configuração fora dos ecrãs de segurança: a recertificação periódica de acessos é cumprida assim que pelo menos uma aplicação esteja abrangida por um workflow de certificação, e o single logout federado é cumprido assim que todas as aplicações OIDC interativas tenham um URI de back-channel logout configurado (consulte Aplicações).
Verificações de boas práticas
O separador Best practices é o ponto de partida mais acionável: reúne recomendações gerais de reforço da segurança, independentes de qualquer norma específica. Cada verificação contém uma ligação para o ecrã que a corrige. As principais verificações são:
| Verificação | O que verifica | Onde atuar |
|---|---|---|
| MFA dos administradores | Todos os utilizadores da Admin Console têm um fator MFA registado. | Utilizadores da Admin Console, MFA |
| Número de owners | O número de owners com controlo total é mantido reduzido. | Utilizadores da Admin Console |
| Fator forte ativado | Está disponível pelo menos um fator forte (aplicação de autenticação ou WebAuthn). | MFA |
| Deteção de bots | A deteção de bots está ativada. | Proteção contra ameaças |
| A resposta da deteção de bots | Pelo menos um formulário está definido como Block; Monitor em todos os formulários apenas contabiliza. | Proteção contra ameaças |
| Registo aberto | O registo self-service está protegido (por exemplo, por um código de registo) em vez de totalmente aberto. | Definições de registo |
| Contas inativas | Nenhuma conta ativa está inativa para além do limiar. | Pessoas |
| URIs de redirecionamento das aplicações | Nenhuma aplicação utiliza um URI de redirecionamento inseguro (http simples, não local). | Aplicações |
| Notificações de segurança | As notificações de bloqueio e de violação estão ativadas, para que os utilizadores sejam informados dos eventos da conta. | Proteção contra ameaças |
Os requisitos de duração da sessão, reautenticação, políticas de palavras-passe e nível de garantia (step-up) são avaliados nos separadores das normas (NIST e as restantes), cada um face à fasquia dessa norma.
O indicador de pontuação
No topo, um indicador resume a sua situação em percentagem, ou seja, a proporção de verificações pontuadas que são cumpridas. As verificações não aplicáveis, não suportadas ou ocultas são excluídas do cálculo, pelo que a pontuação reflete apenas aquilo sobre o qual pode efetivamente atuar. Mude de separador de framework para ver como a sua postura varia face a outra norma.
Utilizar o dashboard
- Escolha o framework mais relevante para a sua organização.
- Reveja primeiro as verificações em aberto: são as suas lacunas, ordenadas por impacto.
- Abra uma verificação para ler o que ela espera e porquê. Muitas verificações incluem uma ligação de correção que o leva diretamente à definição que a resolve (por exemplo, os ecrãs de MFA, de proteção contra ameaças ou de administradores).
- Aplique a alteração e, em seguida, recarregue o dashboard para confirmar que a verificação passa a ser cumprida.
Trate as lacunas de impacto elevado antes das de impacto reduzido; o nível de impacto é apresentado em cada verificação.
Ocultar e restaurar recomendações
Algumas recomendações de boas práticas podem não se aplicar à sua situação. Pode ocultar uma recomendação desse tipo para a remover da sua lista ativa e da pontuação. Um item oculto passa para uma lista separada e pode ser restaurado a qualquer momento.
Tanto a ocultação como a restauração são registadas no registo de auditoria, com a recomendação e o administrador que atuou. Só as recomendações gerais de boas práticas podem ser ocultadas: as verificações de framework (NIST, C5 e as restantes) não podem ser ocultadas, para que a sua visão de conformidade se mantenha fiel.
Relacionado
- Autenticação multifator e proteção contra ameaças: as definições que a maioria das verificações avalia.
- Utilizadores da Admin Console: verificações relacionadas com administradores (MFA, número de owners).
- Registos de auditoria: onde as ações de ocultar/restaurar são registadas.