

Utilizadores da consola de administração
Gerir a equipa de administradores: níveis de acesso, o que cada um pode fazer e a delegação por recurso.
A equipa de administradores é o conjunto de utilizadores que podem iniciar sessão na Admin Console e operar a plataforma. Esta página explica como gerir essa equipa, os níveis de acesso que pode atribuir e como delegar a gestão dos recursos de uma equipa sem conceder direitos abrangentes.
A equipa é gerida em Governance → Utilizadores da consola de administração.
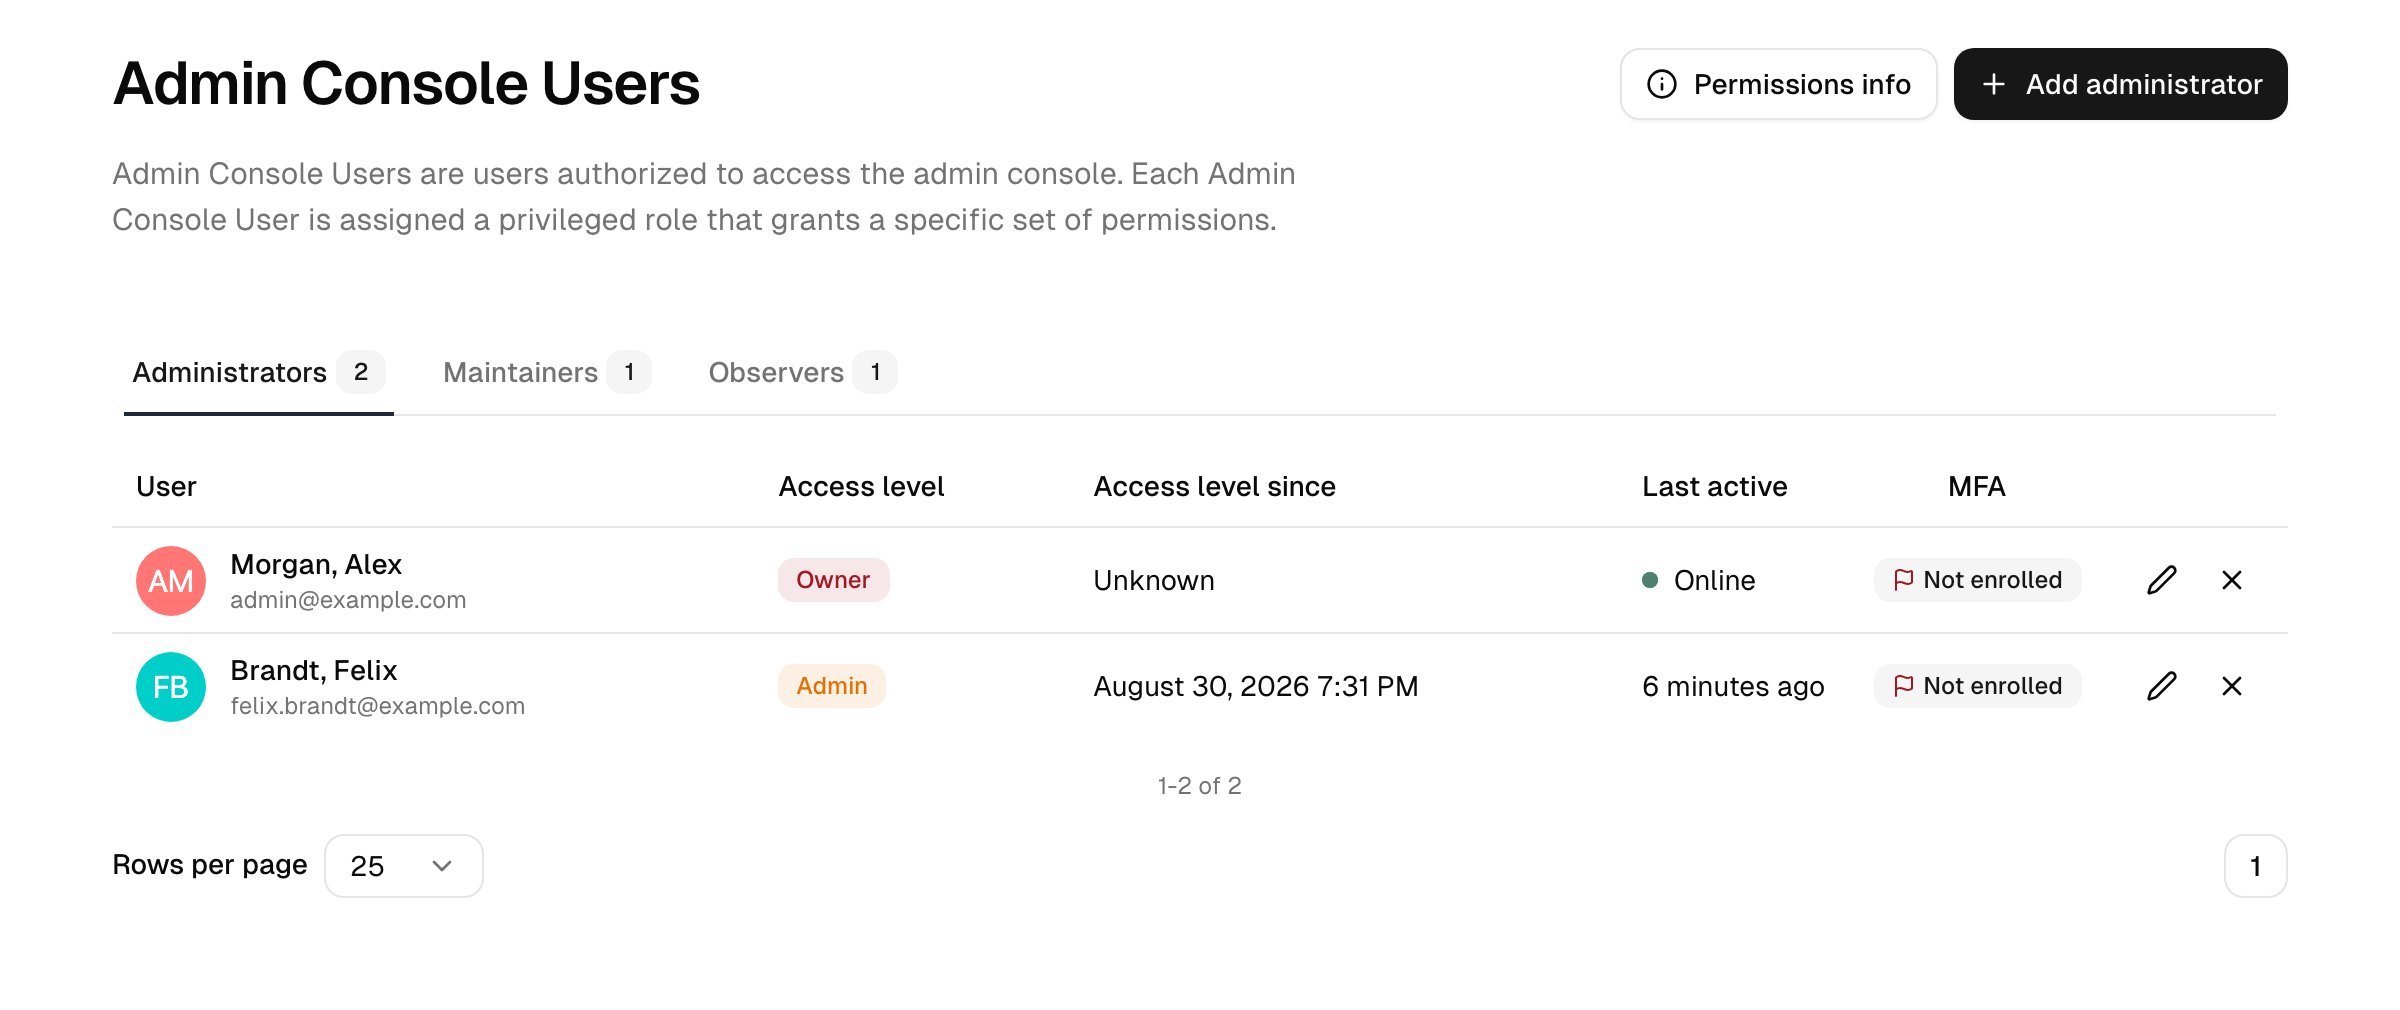
A equipa está dividida em três separadores por família, Administradores, Maintainers e Observadores, cada um com a indicação do número de membros.
Conceder e alterar o acesso
Um utilizador comum torna-se membro da equipa quando lhe atribui um nível de acesso; ao limpar o nível, é novamente removido da equipa.
- Abra Governance → Utilizadores da consola de administração.
- Localize o utilizador (tem de existir já como conta de colaborador). Pode selecionar vários utilizadores de uma vez para lhes conceder o mesmo nível numa única ação.
- Escolha um nível de acesso e guarde.
Conceder um nível a um utilizador que não tinha nenhum consome um lugar de membro da equipa da sua subscrição. Alterar o nível de um membro existente ou revogar o acesso não consome lugares. O número de lugares disponíveis depende do seu nível de subscrição; consulte Planos e add-ons. Quando atinge o limite de lugares, a página mostra um aviso; liberte um lugar revogando um membro ou atualize o seu nível de subscrição.
A lista mostra o nível de acesso de cada membro, a hora da última atividade e se tem MFA registado. Está ordenada pela posição do nível de acesso (direitos mais elevados primeiro) e depois pelo nome. A coluna MFA é o mesmo sinal refletido pela verificação de MFA dos administradores em saúde da segurança.
Aplicam-se algumas salvaguardas:
- Não pode alterar o seu próprio nível de acesso.
- Quem não é proprietário só pode gerir utilizadores abaixo do seu próprio nível e só pode atribuir níveis abaixo do seu. Os proprietários não estão sujeitos a esta restrição.
- O nível Proprietário está protegido: os proprietários não podem ser eliminados nem suspensos através dos fluxos normais.
- Todas as alterações de nível de acesso são escritas no registo de auditoria.
Nota: O conjunto de níveis de acesso que pode atribuir depende do seu nível de subscrição. Os níveis inferiores disponibilizam um conjunto reduzido (como proprietário, operador e auditor); os níveis superiores desbloqueiam o conjunto completo descrito abaixo. Consulte Planos e add-ons.
Níveis de acesso
Os níveis de acesso estão organizados em camadas: cada um baseia-se nos direitos do nível inferior. A consola agrupa-os em três famílias.
Administradores
Os níveis com mais privilégios, capazes de alterar a configuração e gerir outros utilizadores.
| Nível | O que pode fazer |
|---|---|
| Proprietário | Controlo total. O único nível que pode alterar diretórios, definições de rede e definições globais do sistema, e o único isento das salvaguardas de gestão. |
| Admin | Gerir utilizadores, grupos, dispositivos, aplicações, ligações, políticas e workflows; ler definições e registos de auditoria. |
| Programador | Gerir aplicações, APIs, grupos, políticas de autenticação e funções, mas apenas dentro dos workspaces a que o programador pertence (sem administração de funções em toda a instância); ler a maioria dos recursos, políticas e redes. Destinado a trabalho de integração. Sem uma licença de Workspaces, um programador apenas lê estes recursos e não tem registo de auditoria; com ela, o registo de auditoria abrange as aplicações e APIs dos workspaces do programador. As organizações não são geridas por programadores. |
Nota: Todos os administradores têm de concluir a autenticação multifator para aceder à consola. Aos proprietários é ainda exigido um fator resistente a phishing (uma Passkey ou chave de segurança com verificação do utilizador). Um proprietário que ainda não tenha registado nenhum pode continuar a iniciar sessão com um segundo fator padrão, mas é convidado a configurar uma Passkey em cada início de sessão; o convite pode ser adiado, mas não dispensado permanentemente. Assim que uma Passkey ou chave de segurança estiver registada, passa a ser obrigatória para o início de sessão do proprietário na consola (uma palavra-passe com TOTP ou SMS deixa de ser suficiente), e o último fator resistente a phishing não pode ser removido.
Maintainers
Operadores do dia a dia com amplos direitos de leitura e direitos de escrita específicos.
| Nível | O que pode fazer |
|---|---|
| Operador | Gerir utilizadores (incluindo colaboradores: perfil, estado, grupos e funções, palavra-passe, reposição de MFA) e grupos; ler dispositivos, diretórios, políticas, redes e definições. Um nível operacional abrangente sem direitos de administração completos: aplicações, ligações, diretórios e definições permanecem só de leitura. |
| Suporte | Ler utilizadores e organizações e atualizar utilizadores externos (clientes); orientado para o help desk. Sem acesso ao registo de auditoria. |
Observadores
Níveis só de leitura para supervisão e relatórios.
| Nível | O que pode fazer |
|---|---|
| Auditor | Acesso de leitura a utilizadores, funções, dispositivos, diretórios, registos, políticas, redes, definições e workflows, sem a possibilidade de alterar nada. Ideal para revisões de conformidade. |
| Visualizador | O nível mínimo: dashboard e listas gerais (pessoas, grupos, organizações, aplicações, políticas e semelhantes) sem detalhes dos registos. Os registos e convites de consumidores (B2C) estão excluídos, tal como os registos de auditoria e as áreas de definições. |
Nota: As ações sobre credenciais estão limitadas pelo nível de acesso. Definir uma palavra-passe, alterar o endereço de e-mail ou o número de telemóvel, enviar um link de ativação ou remover um fator MFA requer um nível de acesso superior ao do utilizador visado, pelo que um admin não pode fazer nada disto a outro admin e um operador não o pode fazer a um admin. Os proprietários estão isentos. O resto do perfil continua editável entre pares. A razão é que o e-mail e o telemóvel são as âncoras de recuperação: quem os puder redirecionar pode pedir um link de reposição de palavra-passe através do formulário público e receber o código SMS. O link de reposição de MFA continua disponível em todos os níveis que tenham a permissão, porque é enviado ao utilizador e não ao administrador. A exceção é uma conta sem endereço de e-mail utilizável nem número de telemóvel verificado: nesse caso, o link é mostrado ao administrador para ser entregue, o que volta a exigir um nível de acesso superior ao do utilizador visado. Independentemente dos níveis de acesso, um número de telemóvel alterado por um administrador ou através da API perde a verificação e, com ela, o fator SMS até o utilizador verificar o novo número. Um número alterado pela sincronização do diretório mantém o estado verificado, porque a organização responde por ele. Os códigos de acesso temporário (um substituto de utilização única do segundo fator de um utilizador) só podem ser emitidos por proprietários e admins, e nunca para um utilizador que tenha um nível de acesso.
Nota: As ações de ciclo de vida estão limitadas da mesma forma. Ativar, suspender, desaprovisionar ou eliminar uma conta e movê-la para outro diretório requer um nível de acesso superior ao do utilizador visado, pelo que um operador não pode bloquear nem remover um admin e um admin não o pode fazer a outro admin. Os proprietários estão isentos. Um cliente de API não tem nível de acesso e é, por isso, recusado para qualquer conta que tenha um.
Delegação por recurso
Atribua a um administrador exatamente os direitos de que precisa, e não um nível abrangente "por precaução". A plataforma oferece duas ferramentas mais restritas do que um nível de acesso completo.
Permissões de leitura/atualização por recurso. Os níveis integrados são deliberadamente abrangentes (proprietário, operador, auditor). Por baixo, cada nível é um conjunto de permissões de leitura e atualização por recurso: assim, um nível como Programador pode atualizar as aplicações e funções dos seus workspaces e apenas ler diretórios e políticas de dispositivos. Escolha o nível cujo conjunto de permissões corresponda à tarefa, em vez de atribuir operador ou proprietário.
Delegação a uma equipa. Nem sempre é necessário um nível válido para toda a consola para permitir que alguém gira algumas coisas. A responsabilidade por um conjunto de recursos é delegada através de um workspace:
- Workspace: agrupe aplicações, APIs, grupos, políticas de autenticação e funções num workspace e permita que os respetivos responsáveis e membros gerem exatamente esses recursos e quem lhes tem acesso. Dentro do workspace, as permissões dos membros aplicam-se independentemente do nível de acesso, pelo que até um admin Visualizador ou Suporte pode receber aí a gestão de recursos ou de acessos. Isto substitui os proprietários de aplicações e de APIs.
- Os proprietários de aplicações (obsoletos) não concedem direitos de administração. Só contam para a definição obsoleta Os proprietários gerem o acesso enquanto esta estiver ainda ativa numa aplicação.
Isto mantém intacto o princípio do menor privilégio: o delegado gere exatamente o recurso pelo qual é responsável, e nada mais. O dashboard Security Health acompanha se a sua configuração de administradores segue as orientações de menor privilégio, incluindo manter o número de proprietários reduzido.
Administração delegada de organizações (CIAM)
Nota: A delegação ao nível da organização requer o add-on Customer Identity (CIAM).
Para clientes empresariais, pode limitar um administrador a uma única organização em vez de toda a instância. Um administrador da organização gere apenas os membros e convites dessa organização; não pode ver outras organizações nem aceder a definições de toda a instância. É o mais próximo que a plataforma oferece de uma administração limitada a um subconjunto. Consulte Organizações e o Portal da organização.
Acesso só de leitura para administradores restritos
Um administrador cujo nível não tenha direitos de atualização para uma área de definições continua a ver os ecrãs relevantes: os formulários de Definições e Branding são apresentados normalmente, mas com o botão Guardar desativado, para que possa rever a configuração sem a alterar.
Relacionado
- Planos e add-ons: limites de lugares e os níveis de acesso que cada nível de subscrição desbloqueia.
- Autenticação multifator: exija fatores fortes para os administradores.
- Saúde da segurança: verificações de MFA dos administradores e de excesso de proprietários.
- Registos de auditoria: todas as alterações de nível de acesso ficam registadas.
Security Health
Um dashboard que avalia a sua configuração face a frameworks de segurança estabelecidos e mostra onde estão as lacunas.
Acesso de emergência break-glass
Recupere o acesso administrativo quando o percurso normal de início de sessão não está disponível, com controlos fortes e um registo de auditoria completo.