

Grupos
Criar grupos, gerir membros, atribuir funções e aplicações e trabalhar com grupos sincronizados externamente.
Um grupo é um conjunto de utilizadores que partilham acesso. O acesso é concedido ao grupo e a associação determina quem o detém em cada momento: um utilizador adicionado ao grupo recebe tudo o que o grupo disponibiliza. Os grupos são a principal ferramenta para gerir o acesso em grande escala.
Porque é que os grupos são a unidade de acesso
Uma aplicação ou função atribuída a um grupo acompanha a associação: quem pertence ao grupo detém-na, e quem adicionar recebe as aplicações e funções do grupo no próximo início de sessão, sem qualquer alteração ao registo do utilizador. Por este motivo, dê preferência à atribuição de acesso a grupos em vez de a utilizadores individualmente.
Quando um utilizador sai do grupo, o acesso disponibilizado pelo grupo é revogado. Se o aprovisionamento de saída estiver configurado numa aplicação atribuída, a remoção da última concessão desativa (não elimina definitivamente) a conta correspondente na aplicação ligada.
Uma regra prática: organize os grupos em torno da intenção de acesso (um conjunto de aplicações, uma função ou uma população visada por uma política) e não apenas em torno do organograma. Um único grupo é frequentemente as três coisas ao mesmo tempo:
- um destino de atribuição de aplicações (Single Sign-On e, quando configurado, aprovisionamento),
- a unidade à qual concede uma função personalizada (o add-on RBAC), e
- uma população que uma regra de política de autenticação pode abranger.
Essa amplitude é também um alerta: uma única alteração de associação pode alterar tanto aquilo a que um utilizador pode aceder como os requisitos de início de sessão que lhe são aplicados.
Criar um grupo
- Abra Grupos e opte por criar um grupo.
- Atribua-lhe um nome e uma descrição opcional. O nome não pode conter
=nem,, para que um grupo local nunca se possa fazer passar por um grupo de diretório na claimgroups. - Guarde. É encaminhado para a página de detalhes do grupo, onde adiciona membros, funções e aplicações.
Membros
O separador Utilizadores do grupo lista os seus membros e permite adicioná-los ou removê-los. Adicione utilizadores pesquisando-os e selecionando um ou mais; remova um membro no mesmo separador. Desta forma, apenas são adicionados colaboradores. Os utilizadores externos (clientes empresariais e consumidores) nunca se tornam membros individualmente: integram um grupo através da sincronização externa pelo distinguished name e recebem aplicações através do seu diretório ou da sua organização.
Um utilizador pode pertencer a qualquer número de grupos. A associação é mantida diretamente no utilizador: não existe aninhamento de grupos (group-in-group), pelo que os membros de um grupo são exatamente os utilizadores que lhe estão atribuídos (mais os que forem correspondidos através da sincronização externa, descrita abaixo).
Funções
Nota: O controlo de acesso baseado em funções faz parte da funcionalidade RBAC, disponível a partir do nível Advanced (e durante o período de avaliação).
No separador Funções do grupo, atribui funções ao grupo. Cada membro passa a deter essas funções e, por conseguinte, as permissões que estas conferem, enquanto se mantiver membro. Adicione uma ou mais funções, ou remova uma função, neste separador.
Atribuição de aplicações
No separador Aplicações do grupo, atribui aplicações ao grupo. Os membros obtêm Single Sign-On (e, quando configurado, aprovisionamento) para essas aplicações.
Cada atribuição pode ter um período de validade (uma data de início e/ou de fim), para que o acesso possa ser agendado para começar mais tarde ou expirar automaticamente. As atribuições expiradas deixam de conceder acesso, mas continuam visíveis para que possa consultar o histórico.
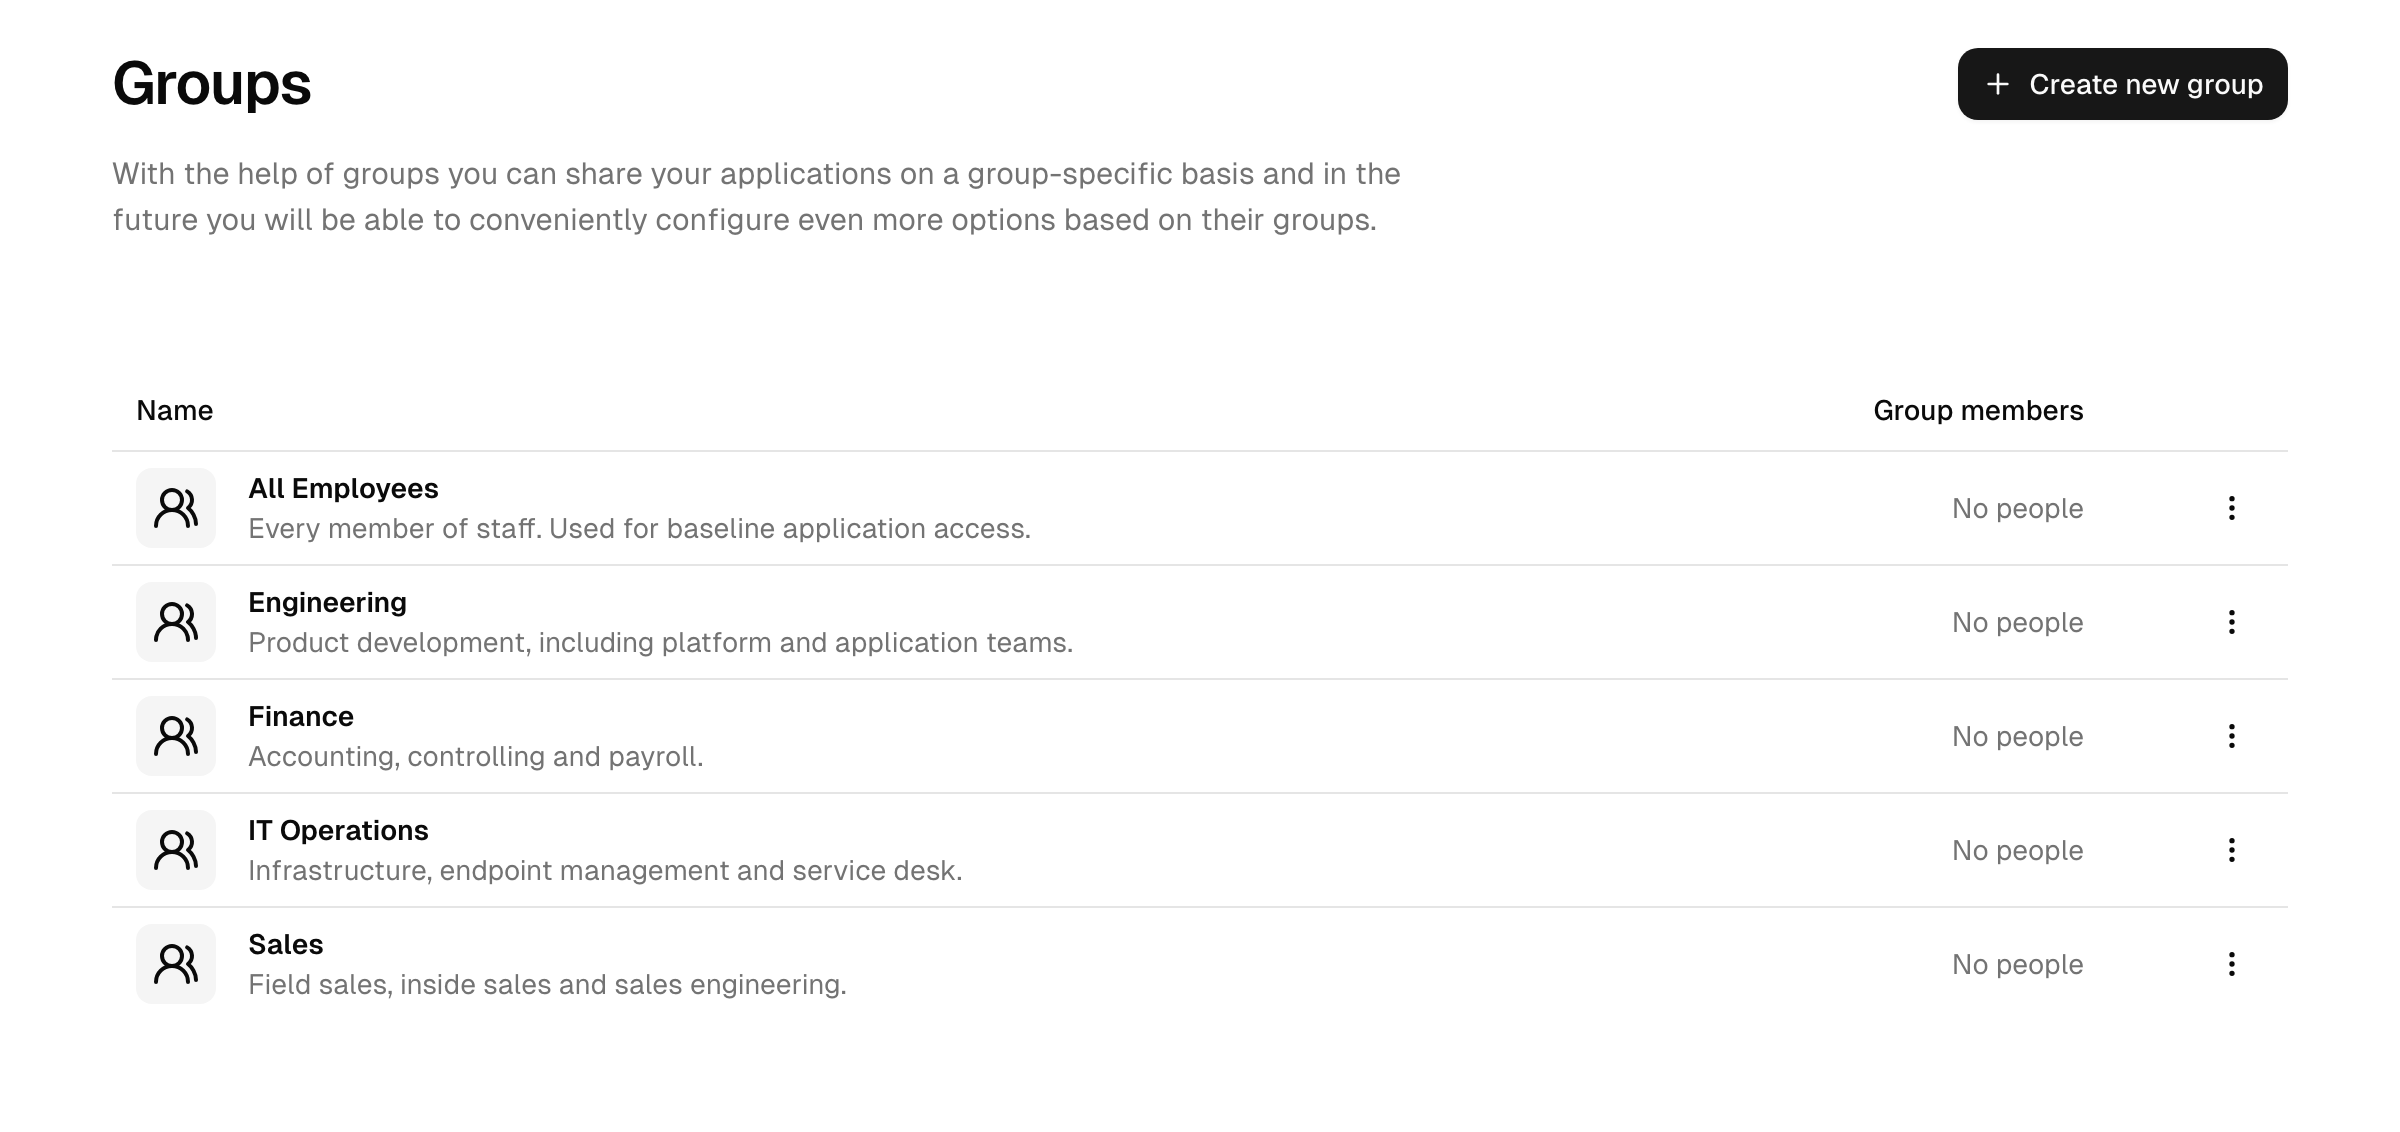
Grupos integrados vs. grupos sincronizados externamente
Dois tipos de grupo coexistem na mesma lista e têm um aspeto idêntico, mas a sua associação provém de origens diferentes:
- Grupos de diretório integrados: gere os membros pessoalmente na consola, no separador Utilizadores do grupo.
- Grupos sincronizados externamente: a associação é gerida a montante num diretório Active Directory / LDAP sincronizado e correspondida pelo distinguished name (ver abaixo). Não pode editar os membros aqui; pode apenas atribuir aplicações e funções ao grupo e deixar que a sincronização determine quem lhe pertence.
Grupos sincronizados externamente
Os grupos podem ser associados a um grupo num diretório Active Directory / LDAP sincronizado, para que a associação acompanhe automaticamente a fonte de verdade. A ligação é o distinguished name (DN) do grupo: o caminho LDAP que identifica o grupo a montante.
- Quando um grupo tem um distinguished name definido, a sua associação é determinada pelos utilizadores sincronizados que comunicam esse DN entre as suas associações a grupos, para além dos utilizadores que adicionar diretamente.
- A lista de grupos sugere distinguished names detetados em utilizadores sincronizados que ainda não estão associados a um grupo local, para que possa criar rapidamente grupos locais correspondentes. Pode filtrar estas sugestões por DN.
- Associar um grupo de diretório requer um nível de acesso que gira grupos em toda a instância; os administradores que gerem grupos apenas através de um Workspace não podem definir um DN. Um DN só pode ser definido num grupo sem membros adicionados manualmente.
Desta forma, pode espelhar a estrutura de grupos on-premises na plataforma e conduzir a partir dela a atribuição de aplicações e funções: altere a associação a grupos de um utilizador no Active Directory e o seu acesso aqui acompanha essa alteração na sincronização seguinte.
Consultar também
- Pessoas: gestão dos utilizadores que se tornam membros.
- Funções: o que as funções concedem.
- Aplicações: o que atribui a um grupo.
- Diretórios de utilizadores: como os grupos sincronizados chegam do AD/LDAP.