

Zone di rete
Insiemi denominati di intervalli IP e località, attendibili o non attendibili, usati dai criteri di autenticazione e dalla protezione dalle minacce.
Una zona di rete è un insieme denominato di posizioni di rete (intervalli IP, paesi o reti di servizio speciali) che si contrassegna come attendibile o si lascia non attendibile. Le zone sono l'elemento riutilizzabile che i criteri di autenticazione referenziano come condizioni e che la protezione dalle minacce utilizza come elenchi di esclusione.
Nota: le zone di rete sono disponibili a partire dal piano Advanced. La Trial include fino a 3 zone; i livelli inferiori limitano il numero di zone che è possibile creare.
Le zone si gestiscono in Sicurezza → Accesso condizionale → Zone di rete.
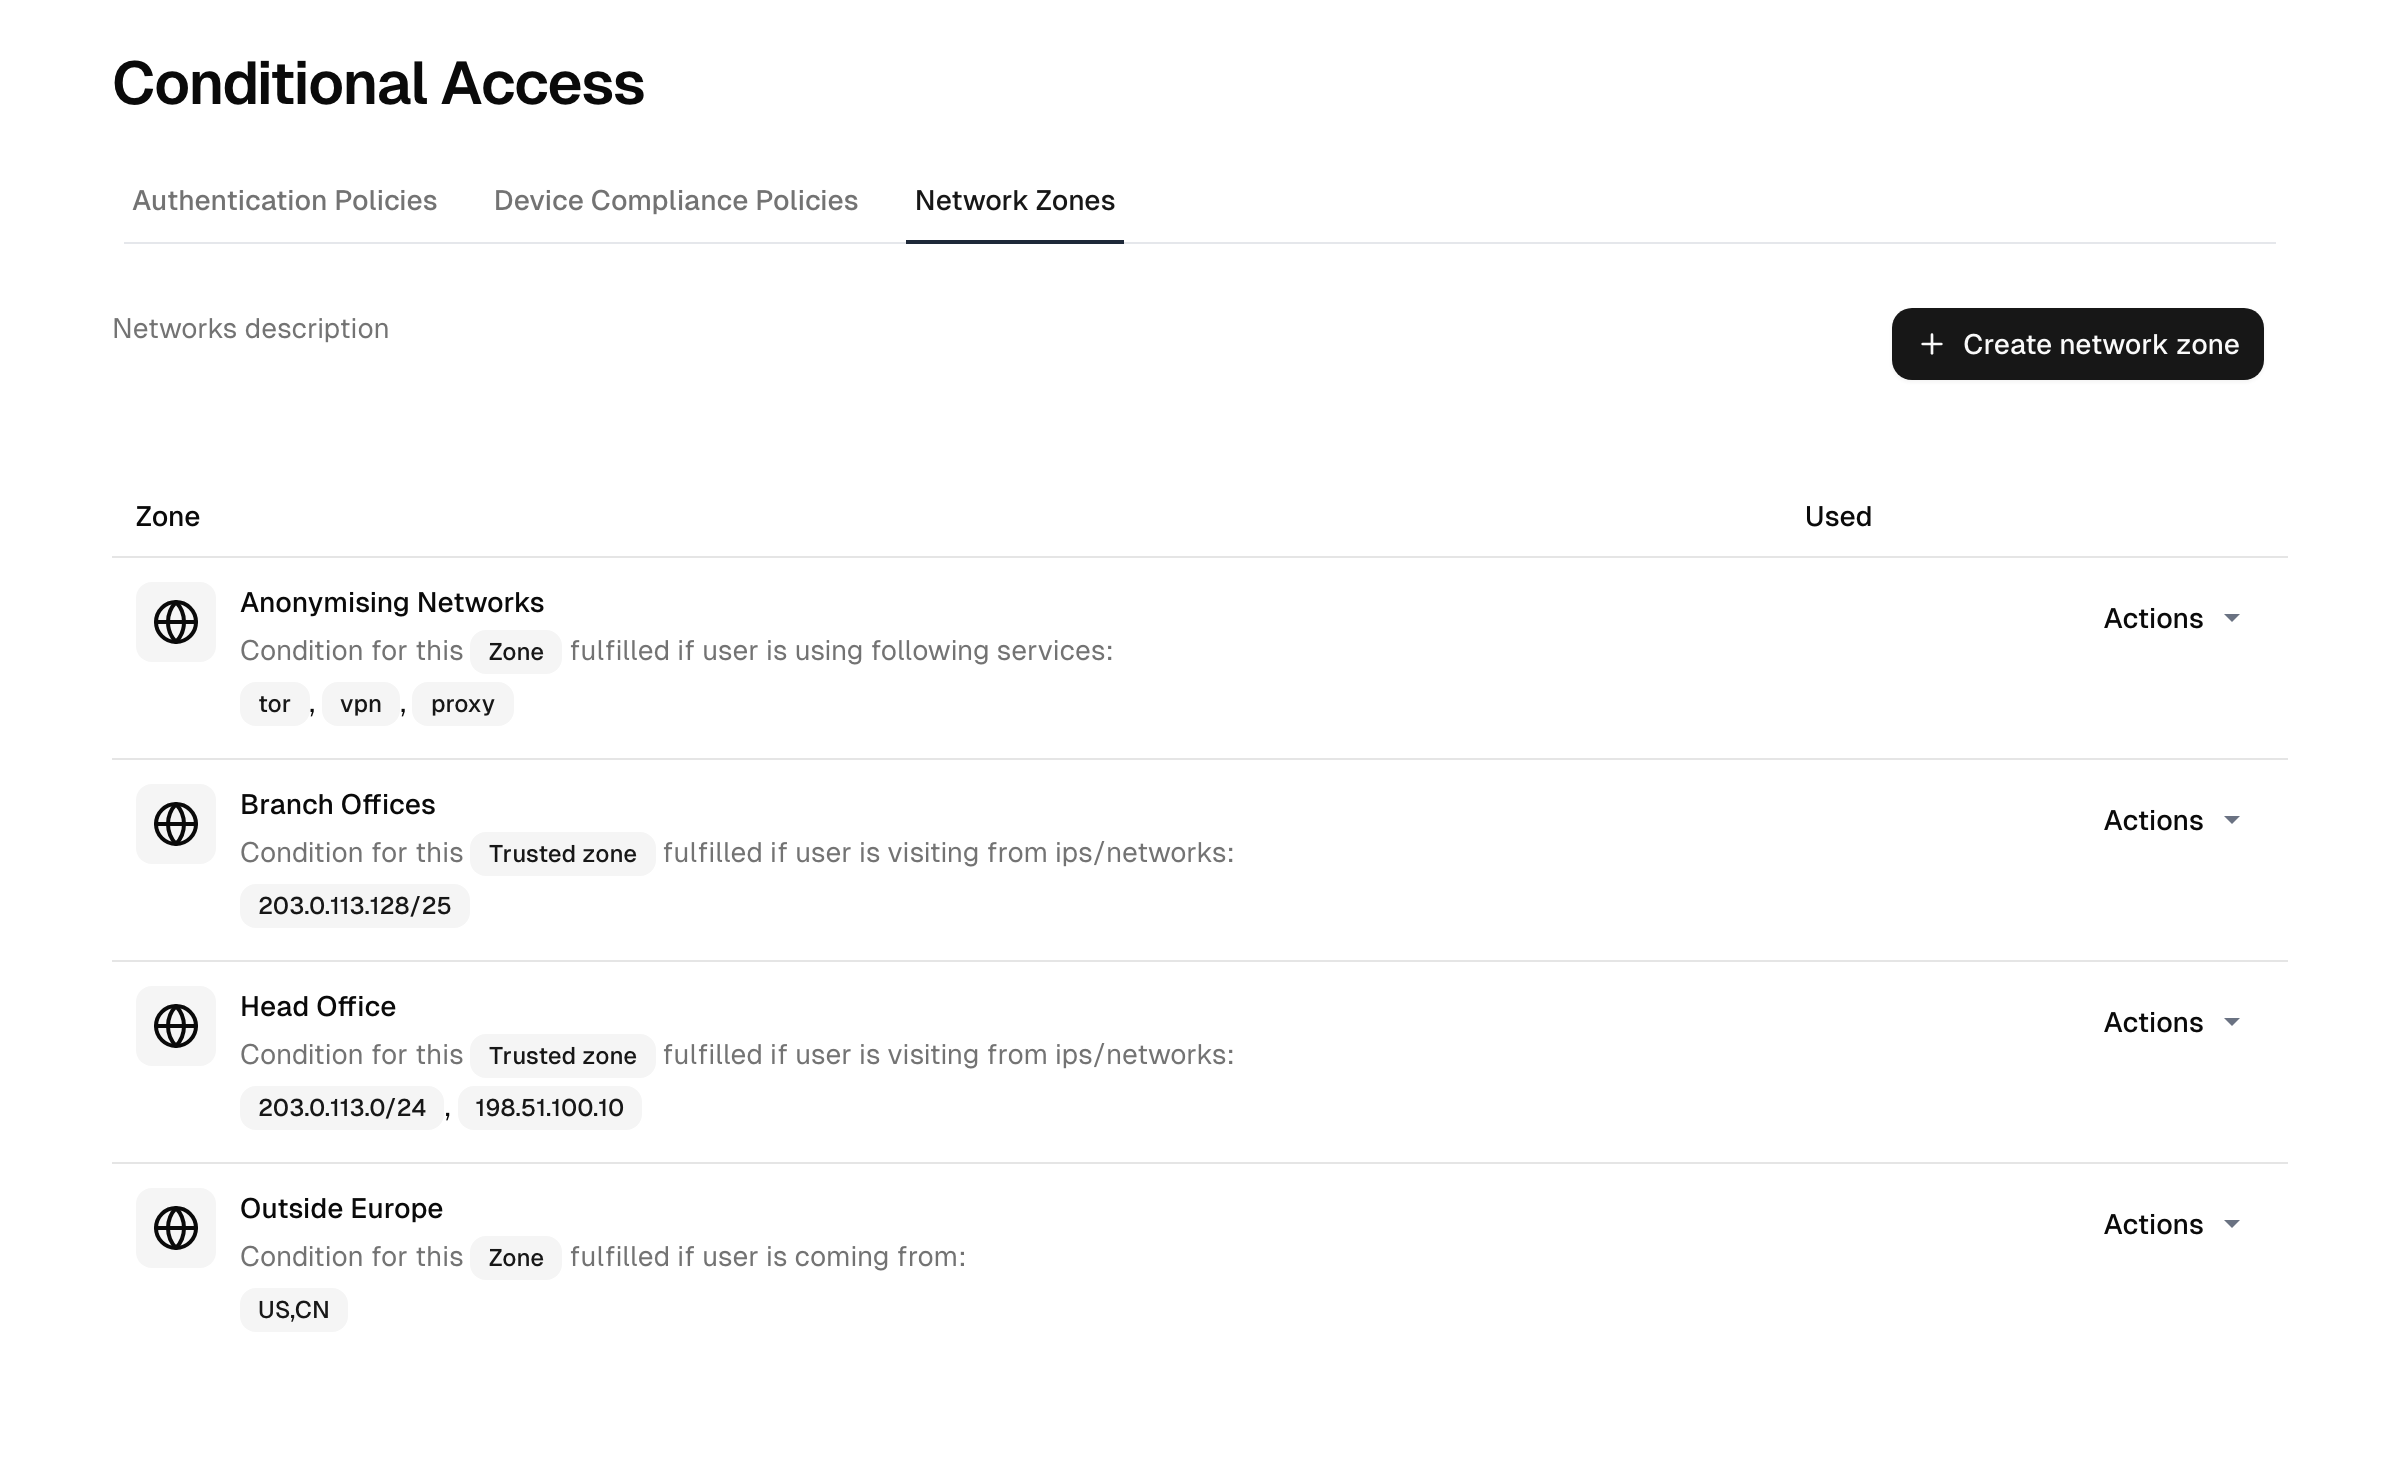
Cosa contiene una zona
Una zona è definita da un'appartenenza statica o dinamica:
- Statica: intervalli IP. Uno o più intervalli IPv4 o IPv6, inseriti uno per riga. La pagina mostra anche il Suo IP attuale, così da poterlo aggiungere rapidamente.
- Dinamica: paesi e reti di servizio. Invece di indirizzi fissi, la corrispondenza avviene per:
- Paese: uno o più paesi tramite geolocalizzazione.
- Reti di servizio: reti di anonimizzazione o speciali riconosciute: la rete Tor, iCloud Private Relay, Starlink, servizi di VPN pubblica e server proxy pubblico.
Nota: le opzioni dinamiche per paese e reti di servizio richiedono che la funzionalità di geolocalizzazione sia abilitata; senza di essa è possibile creare solo zone IP statiche.
Attendibile e non attendibile
La proprietà di gran lunga più importante di una zona è se è attendibile:
- Zona attendibile: una rete che si considera sicura, come gli IP di uscita aziendali o una VPN sotto il proprio controllo. Le zone attendibili servono ad allentare i requisiti: un criterio di autenticazione può ridurre o saltare l'MFA all'interno di una zona attendibile e i controlli della protezione dalle minacce (rilevamento dei bot, limitazione della frequenza per IP, protezione dagli attacchi brute force) possono escludere le zone attendibili. Anche il limite generale di richieste per IP della piattaforma viene ampliato per le zone attendibili, così che molte persone dietro un unico indirizzo condiviso di ufficio o VPN non vengano limitate come se fossero un singolo client. L'interruttore Attendibile è disponibile nella definizione con IP statici.
- Zona non attendibile: qualsiasi zona che non è stata contrassegnata come attendibile. Le zone dinamiche per paese o rete di servizio sono trattate come non attendibili. Utilizzi una zona non attendibile come condizione per inasprire i requisiti (step-up dell'MFA o negazione) per il traffico che ne proviene: ad esempio, inserisca qui le reti di anonimizzazione come Tor.
Una zona non agisce mai da sola. Una zona non attendibile ha effetto tramite il criterio di autenticazione che la referenzia: una regola che indica la zona come condizione può negare l'accesso o innalzare il requisito.
Una zona può essere attivata o disattivata; una zona disattivata viene conservata ma non valutata.
Come vengono utilizzate le zone
Le zone di rete da sole non fanno nulla: vengono referenziate altrove:
- I criteri di autenticazione utilizzano una zona come condizione di una regola: se la richiesta è / non è in questa zona, allora …. In questo modo si rende l'MFA dipendente dalla posizione. Vedere criteri di autenticazione.
- La protezione dalle minacce utilizza le zone attendibili come elenchi di esclusione: il traffico da una zona attendibile salta le verifiche anti-bot e i limiti di frequenza. Vedere protezione dalle minacce.
Poiché le zone sono condivise, le definisca una sola volta e le riutilizzi in ogni criterio e controllo di protezione.
Creare una zona
- Vada in Sicurezza → Accesso condizionale → Zone di rete.
- Crei una zona e le assegni un nome.
- Scelga il tipo di appartenenza: Indirizzi IP statici o Indirizzi IP dinamici.
- Definisca l'appartenenza: incolli gli intervalli IP (IPv4/IPv6) e, facoltativamente, contrassegni la zona come Attendibile, oppure (per una zona dinamica) selezioni paesi e/o reti di servizio.
- Attivi la zona, quindi la referenzi da un criterio di autenticazione o da un elenco di esclusione della protezione dalle minacce.
Nota: una zona attendibile indebolisce le difese per chiunque si trovi al suo interno. Mantenga le zone attendibili ristrette e limitate alle reti che controlla effettivamente.
Come viene determinato l'IP del client
La corrispondenza delle zone utilizza l'IP reale del client della richiesta, stabilito sul perimetro della piattaforma davanti a ogni installazione. Lei definisce le zone; il modo in cui l'IP viene letto è fisso.
Argomenti correlati
- Criteri di autenticazione: utilizzare le zone come condizioni.
- Protezione dalle minacce: utilizzare le zone attendibili per aggirare le difese automatiche.
- Piani e add-on: limiti delle zone per livello.
Criteri di conformità dei dispositivi
Definire cosa rende conforme un dispositivo, limitarlo ai dispositivi giusti e fornire il risultato ai criteri di autenticazione.
Autenticazione a più fattori
Abilitare e gestire i secondi fattori (TOTP, Passkey, chiavi di sicurezza, SMS, codici di recupero), la registrazione e i requisiti per directory.