

Security Health
Una dashboard che valuta la Sua configurazione rispetto a framework di sicurezza consolidati e mostra dove si trovano le lacune.
La dashboard Security Health (stato di sicurezza) esamina la Sua configurazione attiva e la valuta rispetto a framework di sicurezza consolidati. Trasforma requisiti di conformità astratti in una checklist concreta, mostra dove la configurazione non è sufficiente e collega ogni lacuna alla schermata che la risolve.
La apra in Sicurezza → Security Health.
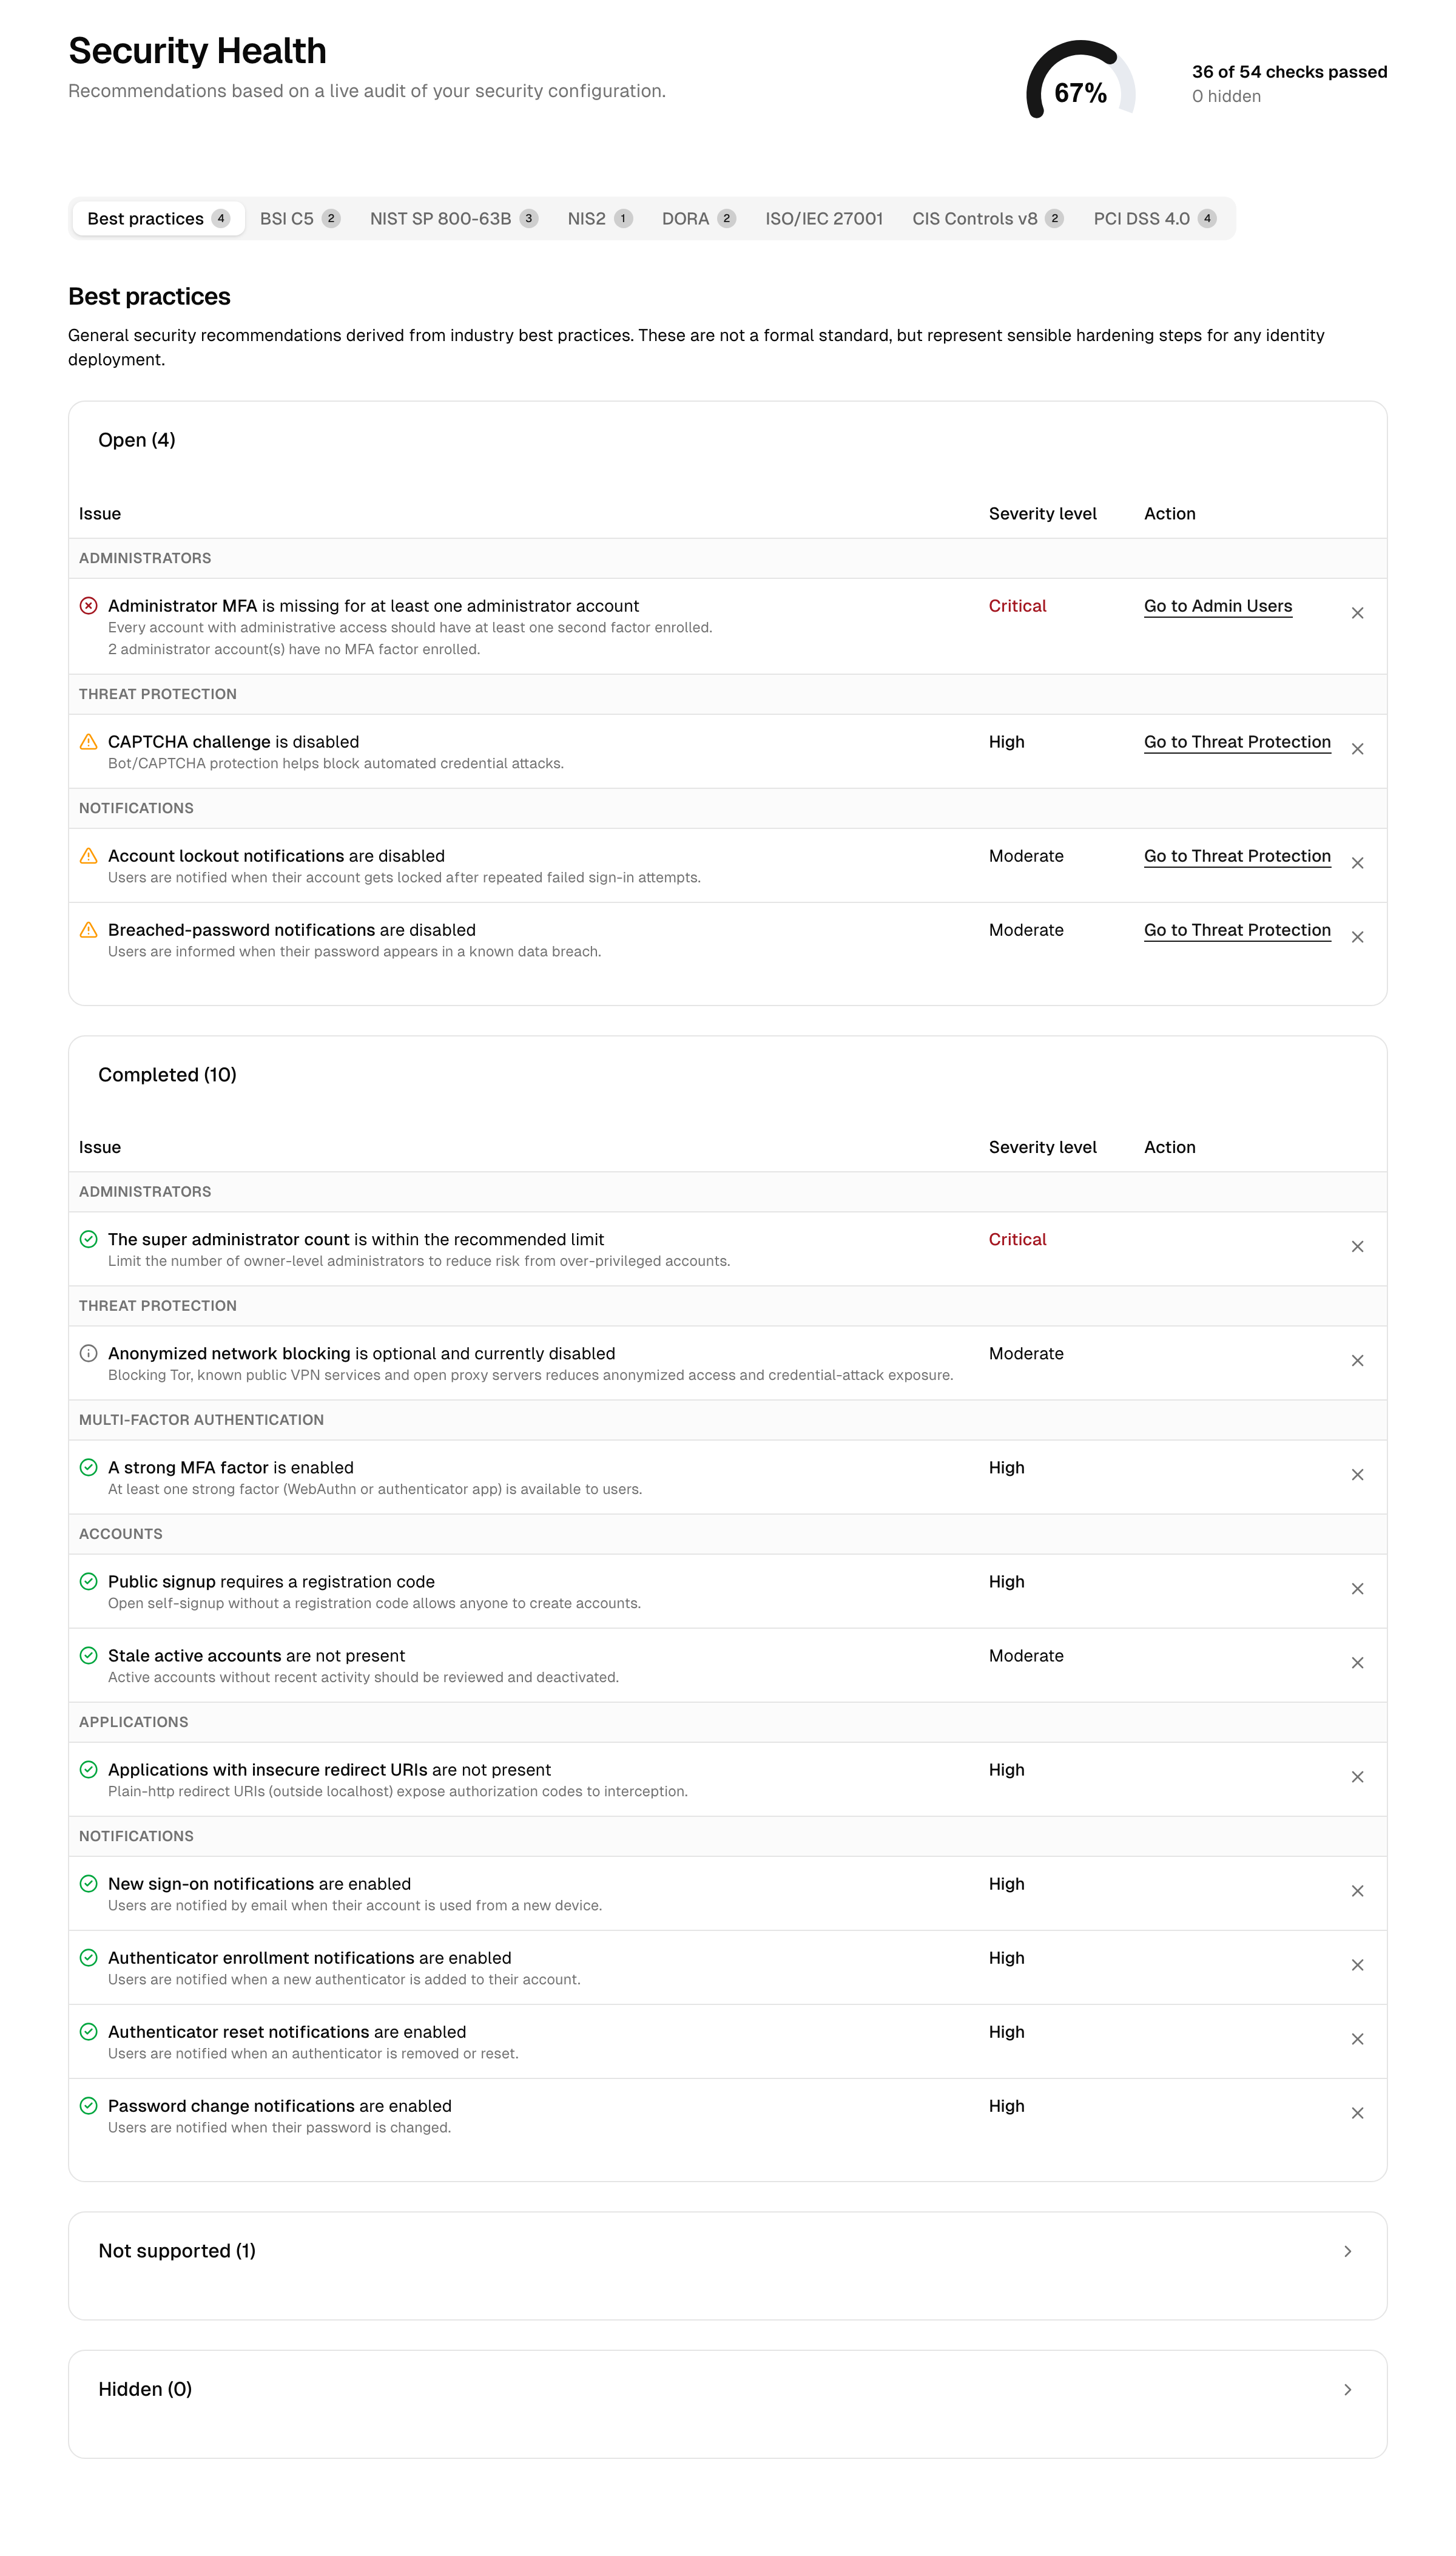
Come funziona
Ogni volta che apre la pagina, la piattaforma legge le impostazioni attuali (criteri delle password per directory, fattori MFA, interruttori della protezione dalle minacce, timeout di sessione, configurazione degli amministratori, URI di reindirizzamento delle applicazioni e altro) e vi applica un catalogo di controlli. Nulla viene memorizzato o simulato; il punteggio riflette sempre la configurazione così com'è in quel momento.
Ogni controllo restituisce uno dei seguenti risultati:
- Pass: la configurazione soddisfa il requisito.
- Aperta: una lacuna che abbassa il punteggio (un errore o un avviso).
- Not applicable / not supported: il controllo non si applica, oppure verifica una funzionalità che la piattaforma oggi non è in grado di soddisfare. Questi risultati sono mostrati separatamente e non incidono sul punteggio.
Framework
La stessa configurazione viene valutata in parallelo rispetto a diversi framework, ciascuno nella propria scheda. Una determinata impostazione può superare un framework e non superarne un altro, perché ognuno fissa la propria soglia: ad esempio, i framework differiscono sulla lunghezza minima della password richiesta. Le schede compaiono in questo ordine:
| Framework | Ambito |
|---|---|
| Best practices | Raccomandazioni generali di hardening per i sistemi di identità. |
| BSI C5 | Il catalogo tedesco dei criteri di conformità per il cloud computing. |
| NIST SP 800-63B | Lo standard statunitense per autenticatori e livelli di garanzia dell'identità digitale. |
| NIS2 | Le misure tecniche UE per i soggetti essenziali e importanti. |
| DORA | UE 2022/2554, il regolamento sulla resilienza operativa digitale per le entità finanziarie. |
| ISO/IEC 27001 | Controlli di identità e autenticazione dell'Allegato A. |
| CIS Controls v8 | Misure di salvaguardia per la gestione di account e accessi. |
| PCI DSS 4.0 | Requisiti di autenticazione per gli ambienti con dati delle carte. |
Ogni scheda di framework raggruppa i controlli per argomento (password, MFA, sessioni, account, logging e così via) e mostra accanto a ciascun controllo il riferimento alla clausola pertinente.
Due controlli dei framework dipendono da configurazioni esterne alle schermate di sicurezza: la ricertificazione periodica degli accessi risulta superata non appena almeno un'applicazione è coperta da un workflow di certificazione, e il single logout federato non appena ogni applicazione OIDC interattiva ha un URI di back-channel logout configurato (vedere Applicazioni).
Controlli delle best practice
La scheda Best practices è il punto di partenza più operativo: raccoglie raccomandazioni generali di hardening indipendenti da un singolo standard. Ogni controllo rimanda alla schermata che lo risolve. I controlli principali sono:
| Controllo | Cosa verifica | Dove intervenire |
|---|---|---|
| MFA degli amministratori | Ogni utente della Admin Console ha registrato un fattore MFA. | Utenti della Admin Console, MFA |
| Numero di owner | Il numero di owner con controllo completo è mantenuto ridotto. | Utenti della Admin Console |
| Fattore forte abilitato | È disponibile almeno un fattore forte (app di autenticazione o WebAuthn). | MFA |
| Rilevamento dei bot | Il rilevamento dei bot è attivo. | Protezione dalle minacce |
| La risposta del rilevamento dei bot | Almeno un modulo è impostato su Block; Monitor su tutti i moduli si limita a contare. | Protezione dalle minacce |
| Registrazione aperta | La registrazione self-service è protetta (ad es. da un codice di registrazione) anziché completamente aperta. | Impostazioni di registrazione |
| Account inattivi | Nessun account attivo è rimasto inutilizzato oltre la soglia. | Persone |
| URI di reindirizzamento delle applicazioni | Nessuna applicazione utilizza un URI di reindirizzamento non sicuro (http semplice, non locale). | Applicazioni |
| Notifiche di sicurezza | Le notifiche di blocco e di violazione sono abilitate, così gli utenti vengono informati degli eventi dell'account. | Protezione dalle minacce |
I requisiti relativi a durata della sessione, nuova autenticazione, criteri delle password e livelli di garanzia (step-up) vengono valutati nelle schede degli standard (NIST e gli altri), ciascuno rispetto alla propria soglia.
L'indicatore del punteggio
In alto, un indicatore riassume la Sua posizione in percentuale, ovvero la quota di controlli valutati superati. I controlli non applicabili, non supportati o nascosti sono esclusi dal calcolo, quindi il punteggio riflette solo ciò su cui può effettivamente intervenire. Cambi scheda di framework per vedere come varia il Suo livello di sicurezza rispetto a un altro standard.
Utilizzare la dashboard
- Scelga il framework più rilevante per la Sua organizzazione.
- Esamini prima i controlli aperti: sono le Sue lacune, ordinate per impatto.
- Apra un controllo per leggere cosa richiede e perché. Molti controlli includono un link di correzione che porta direttamente all'impostazione che lo risolve (ad esempio le schermate MFA, di protezione dalle minacce o degli amministratori).
- Applichi la modifica, quindi ricarichi la dashboard per confermare che il controllo ora risulta superato.
Affronti le lacune ad alto impatto prima di quelle a basso impatto; il livello di impatto è indicato su ogni controllo.
Nascondere e ripristinare le raccomandazioni
Alcune raccomandazioni di best practice potrebbero non essere pertinenti alla Sua situazione. Può nascondere una tale raccomandazione per rimuoverla dall'elenco attivo e dal punteggio. Un elemento nascosto passa in un elenco separato e può essere ripristinato in qualsiasi momento.
Sia l'occultamento sia il ripristino vengono registrati nell'audit log, insieme alla raccomandazione e all'amministratore che ha agito. Possono essere nascoste solo le raccomandazioni generali di best practice: i controlli dei framework (NIST, C5 e gli altri) non possono essere nascosti, così la vista di conformità resta attendibile.
Argomenti correlati
- Autenticazione a più fattori e protezione dalle minacce: le impostazioni valutate dalla maggior parte dei controlli.
- Utenti della Admin Console: controlli relativi agli amministratori (MFA, numero di owner).
- Audit log: dove vengono registrate le azioni di occultamento e ripristino.
Segnali del rilevamento dei bot
I segnali del rilevamento dei bot, come si combinano in un verdetto e come vengono conteggiati i falsi allarmi nella dashboard.
Utenti della console di amministrazione
Gestire il team di amministrazione: livelli di accesso e cosa consente ciascuno, oltre alla delega per singola risorsa.