

Utenti della console di amministrazione
Gestire il team di amministrazione: livelli di accesso e cosa consente ciascuno, oltre alla delega per singola risorsa.
Il team di amministrazione è l'insieme degli utenti che possono accedere alla console di amministrazione e gestire la piattaforma. Questa pagina descrive come gestire tale team, i livelli di accesso assegnabili e come delegare la gestione delle risorse di un team senza concedere diritti ampi.
Il team si gestisce in Governance → Utenti della console di amministrazione.
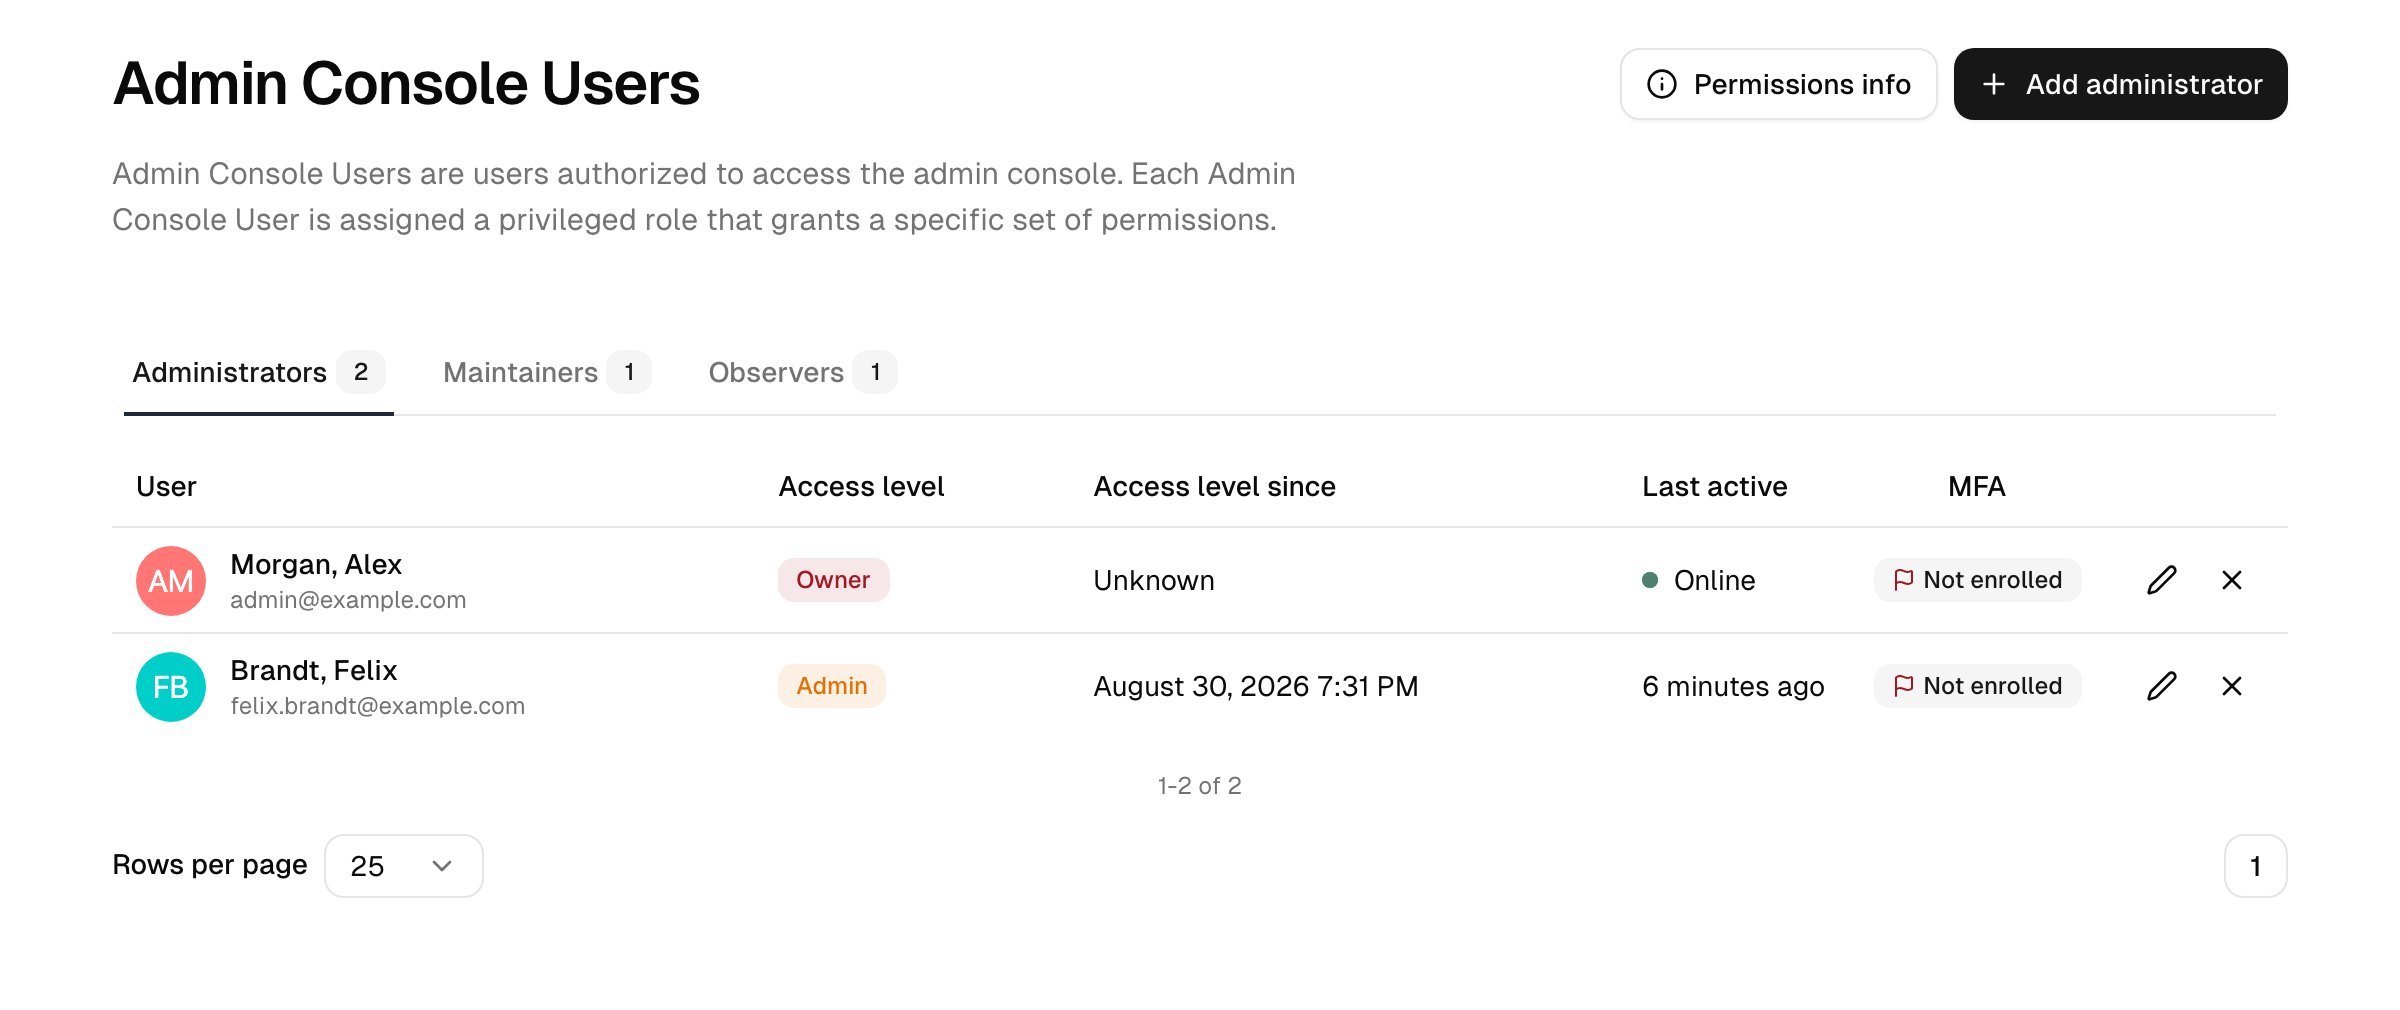
Il team è suddiviso in tre schede per famiglia, Amministratori, Maintainer e Osservatori, ciascuna con il numero dei propri membri.
Concedere e modificare l'accesso
Un utente ordinario diventa membro del team quando gli si assegna un livello di accesso; rimuovendo il livello, l'utente esce nuovamente dal team.
- Apra Governance → Utenti della console di amministrazione.
- Individui l'utente (deve già esistere come account dipendente). È possibile selezionare più utenti contemporaneamente per concedere loro lo stesso livello con un'unica azione.
- Scelga un livello di accesso e salvi.
Concedere un livello a un utente che non ne aveva alcuno consuma una postazione del team del Suo abbonamento. Modificare il livello di un membro esistente o revocare l'accesso non la consuma. Il numero di postazioni disponibili dipende dal livello di abbonamento: vedere Piani e add-on. Al raggiungimento del limite di postazioni, la pagina mostra un banner; liberi una postazione revocando un membro oppure passi a un livello superiore.
L'elenco mostra per ogni membro il livello di accesso, l'ultima attività e se ha l'MFA registrata. È ordinato per rango del livello di accesso (prima i diritti più elevati), poi per nome. La colonna MFA è lo stesso segnale riflesso dal controllo MFA degli amministratori nella salute della sicurezza.
Valgono alcune protezioni:
- Non è possibile modificare il proprio livello di accesso.
- Chi non è proprietario può gestire solo utenti al di sotto del proprio livello e assegnare solo livelli inferiori al proprio. I proprietari non sono soggetti a questa restrizione.
- Il livello Proprietario è protetto: i proprietari non possono essere eliminati né sospesi tramite i flussi ordinari.
- Ogni modifica del livello di accesso viene scritta nell'audit log.
Nota: l'insieme dei livelli di accesso assegnabili dipende dal livello di abbonamento. I livelli inferiori offrono un insieme ridotto (ad esempio Proprietario, Operatore e Auditor); i livelli superiori sbloccano l'insieme completo descritto di seguito. Vedere Piani e add-on.
Livelli di accesso
I livelli di accesso sono stratificati: ciascuno si basa sui diritti di quello sottostante. La console li raggruppa in tre famiglie.
Amministratori
I livelli con più privilegi, in grado di modificare la configurazione e gestire altri utenti.
| Livello | Cosa può fare |
|---|---|
| Proprietario | Controllo completo. L'unico livello che può modificare directory, impostazioni di rete e impostazioni di sistema globali, e l'unico esente dalle protezioni di gestione. |
| Admin | Gestire utenti, gruppi, dispositivi, applicazioni, connessioni, criteri e workflow; leggere impostazioni e audit log. |
| Sviluppatore | Gestire applicazioni, API, gruppi, criteri di autenticazione e ruoli, ma solo all'interno dei Workspace di cui lo sviluppatore fa parte (nessuna amministrazione dei ruoli a livello di istanza); leggere la maggior parte delle risorse, dei criteri e delle reti. Pensato per il lavoro di integrazione. Senza licenza Workspace, uno sviluppatore può solo leggere queste risorse e non ha accesso all'audit log; con la licenza, l'audit log copre le applicazioni e le API dei Workspace dello sviluppatore. Le organizzazioni non sono gestite dagli sviluppatori. |
Nota: ogni amministratore deve completare l'autenticazione a più fattori per accedere alla console. I proprietari sono inoltre tenuti a utilizzare un fattore resistente al phishing (una Passkey o una chiave di sicurezza con verifica dell'utente). Un proprietario che non ne ha ancora registrato uno può comunque accedere con un secondo fattore standard, ma a ogni accesso gli viene chiesto di configurare una Passkey; la richiesta può essere rimandata, non ignorata in modo permanente. Una volta registrata una Passkey o una chiave di sicurezza, questa diventa obbligatoria per l'accesso del proprietario alla console (password più TOTP o SMS non è più sufficiente) e l'ultimo fattore resistente al phishing non può essere rimosso.
Maintainer
Operatori per l'attività quotidiana con ampi diritti di lettura e diritti di scrittura mirati.
| Livello | Cosa può fare |
|---|---|
| Operatore | Gestire utenti (inclusi i dipendenti: profilo, stato, gruppi e ruoli, password, reimpostazione MFA) e gruppi; leggere dispositivi, directory, criteri, reti e impostazioni. Un livello operativo ampio senza diritti amministrativi completi: applicazioni, connessioni, directory e impostazioni restano in sola lettura. |
| Supporto | Leggere utenti e organizzazioni e aggiornare gli utenti esterni (clienti); orientato all'help desk. Nessun accesso all'audit log. |
Osservatori
Livelli in sola lettura per supervisione e reportistica.
| Livello | Cosa può fare |
|---|---|
| Auditor | Accesso in lettura a utenti, ruoli, dispositivi, directory, log, criteri, reti, impostazioni e workflow, senza poter modificare nulla. Ideale per le verifiche di conformità. |
| Visualizzatore | Il livello minimo: dashboard ed elenchi panoramici (persone, gruppi, organizzazioni, applicazioni, criteri e simili) senza dettagli dei record. Sono esclusi i record consumer (B2C) e gli inviti, così come gli audit log e le aree delle impostazioni. |
Nota: le azioni sulle credenziali sono limitate dal livello di accesso. Impostare una password, modificare l'indirizzo email o il numero di cellulare, inviare un link di attivazione o rimuovere un fattore MFA richiede un livello di accesso superiore a quello della persona interessata: un admin non può quindi farlo su un altro admin e un operatore non può farlo su un admin. I proprietari ne sono esenti. Il resto del profilo resta modificabile tra pari. Il motivo è che email e cellulare sono gli ancoraggi di recupero: chi può reindirizzarli può richiedere un link di reimpostazione della password tramite il modulo pubblico e ricevere il codice SMS. Il link di reimpostazione MFA resta disponibile a ogni livello che detiene l'autorizzazione, perché viene inviato all'utente e non all'amministratore. L'eccezione è un account senza un indirizzo email utilizzabile o un numero di cellulare verificato: in quel caso il link viene mostrato all'amministratore per la consegna, il che richiede ancora un livello di accesso superiore a quello della persona interessata. Indipendentemente dai livelli di accesso, un numero di cellulare modificato da un amministratore o tramite API perde la verifica e con essa il fattore SMS finché l'utente non verifica il nuovo numero. Un numero modificato dalla sincronizzazione della directory mantiene lo stato verificato, perché l'organizzazione ne garantisce la validità. I codici di accesso temporanei (un sostituto monouso del secondo fattore di un utente) possono essere emessi solo da proprietari e admin, e mai per un utente che detiene un livello di accesso.
Nota: le azioni sul ciclo di vita sono limitate allo stesso modo. Attivare, sospendere, eseguire il deprovisioning o eliminare un account e spostarlo in un'altra directory richiede un livello di accesso superiore a quello della persona interessata: un operatore non può quindi bloccare o rimuovere un admin e un admin non può farlo su un altro admin. I proprietari ne sono esenti. Un client API non detiene alcun livello di accesso e viene quindi rifiutato per qualsiasi account che ne abbia uno.
Delega per singola risorsa
Conceda a un amministratore esattamente i diritti di cui ha bisogno, non un livello ampio "per sicurezza". La piattaforma offre due strumenti più ristretti di un livello di accesso completo.
Autorizzazioni di lettura/aggiornamento per risorsa. I livelli predefiniti sono volutamente ampi (Proprietario, Operatore, Auditor). Al di sotto, ogni livello è un insieme di autorizzazioni di lettura e aggiornamento per singola risorsa: così un livello come Sviluppatore può aggiornare le applicazioni e i ruoli dei propri Workspace, limitandosi a leggere directory e criteri dei dispositivi. Scelga il livello il cui insieme di autorizzazioni corrisponde al compito, invece di assegnare Operatore o Proprietario.
Delega a un team. Non sempre serve un livello valido per l'intera console per consentire a qualcuno di gestire alcune cose. La responsabilità per un insieme di risorse viene delegata tramite un Workspace:
- Workspace: raggruppi applicazioni, API, gruppi, criteri di autenticazione e ruoli in un Workspace e lasci che i suoi responsabili e membri gestiscano esattamente quelle risorse e chi vi ha accesso. All'interno del Workspace le autorizzazioni dei membri valgono indipendentemente dal livello di accesso, quindi anche un amministratore Visualizzatore o Supporto può ricevere lì la gestione delle risorse o degli accessi. Questo sostituisce i proprietari delle applicazioni e delle API.
- I proprietari delle applicazioni (deprecati) non concedono diritti di amministrazione. Contano solo per l'impostazione deprecata I proprietari gestiscono l'accesso finché è ancora attiva per un'applicazione.
In questo modo si preserva il principio del privilegio minimo: il delegato gestisce esattamente la risorsa di cui è responsabile, e nient'altro. La dashboard Security Health verifica se la configurazione degli amministratori segue le indicazioni sul privilegio minimo, incluso mantenere ridotto il numero di proprietari.
Amministrazione delegata delle organizzazioni (CIAM)
Nota: la delega a livello di organizzazione richiede l'add-on Customer Identity (CIAM).
Per i clienti aziendali, è possibile limitare un amministratore a una singola organizzazione anziché all'intera istanza. Un amministratore di organizzazione gestisce solo i membri e gli inviti della propria organizzazione: non può vedere altre organizzazioni né raggiungere le impostazioni a livello di istanza. È la forma di amministrazione limitata a un sottoinsieme più vicina offerta dalla piattaforma. Vedere Organizzazioni e il portale dell'organizzazione.
Accesso in sola lettura per amministratori con restrizioni
Un amministratore il cui livello non dispone di diritti di aggiornamento per un'area delle impostazioni vede comunque le schermate pertinenti: i moduli Impostazioni e Branding vengono visualizzati normalmente, ma con il pulsante Salva disabilitato, così da poter esaminare la configurazione senza modificarla.
Argomenti correlati
- Piani e add-on: limiti di postazioni e livelli di accesso sbloccati da ciascun livello di abbonamento.
- Autenticazione a più fattori: richiedere fattori forti per gli amministratori.
- Salute della sicurezza: controlli su MFA degli amministratori e numero eccessivo di proprietari.
- Audit log: ogni modifica del livello di accesso viene registrata.
Security Health
Una dashboard che valuta la Sua configurazione rispetto a framework di sicurezza consolidati e mostra dove si trovano le lacune.
Accesso di emergenza break-glass
Riottenere l'accesso amministrativo quando il normale percorso di accesso non è disponibile, con controlli rigorosi e un audit trail completo.