

Criteri di conformità dei dispositivi
Definire cosa rende conforme un dispositivo, limitarlo ai dispositivi giusti e fornire il risultato ai criteri di autenticazione.
Add-on richiesto: la conformità dei dispositivi fa parte dell'add-on DIAM (Device Identity) e richiede la funzionalità di Device Trust (piano Advanced e superiori).
Un criterio di conformità dei dispositivi descrive cosa deve soddisfare un dispositivo gestito per essere considerato sicuro (crittografia del disco attiva, firewall attivo, un sistema operativo aggiornato, nessun software con vulnerabilità note) e produce un risultato di conformità per ogni dispositivo corrispondente. Tale risultato alimenta i criteri di autenticazione, così da poter richiedere un dispositivo conforme per gli accessi sensibili.
Questi criteri si gestiscono in Sicurezza → Accesso condizionale → Criteri di conformità dei dispositivi. I dispositivi vengono registrati ed elencati nell'inventario dei dispositivi.
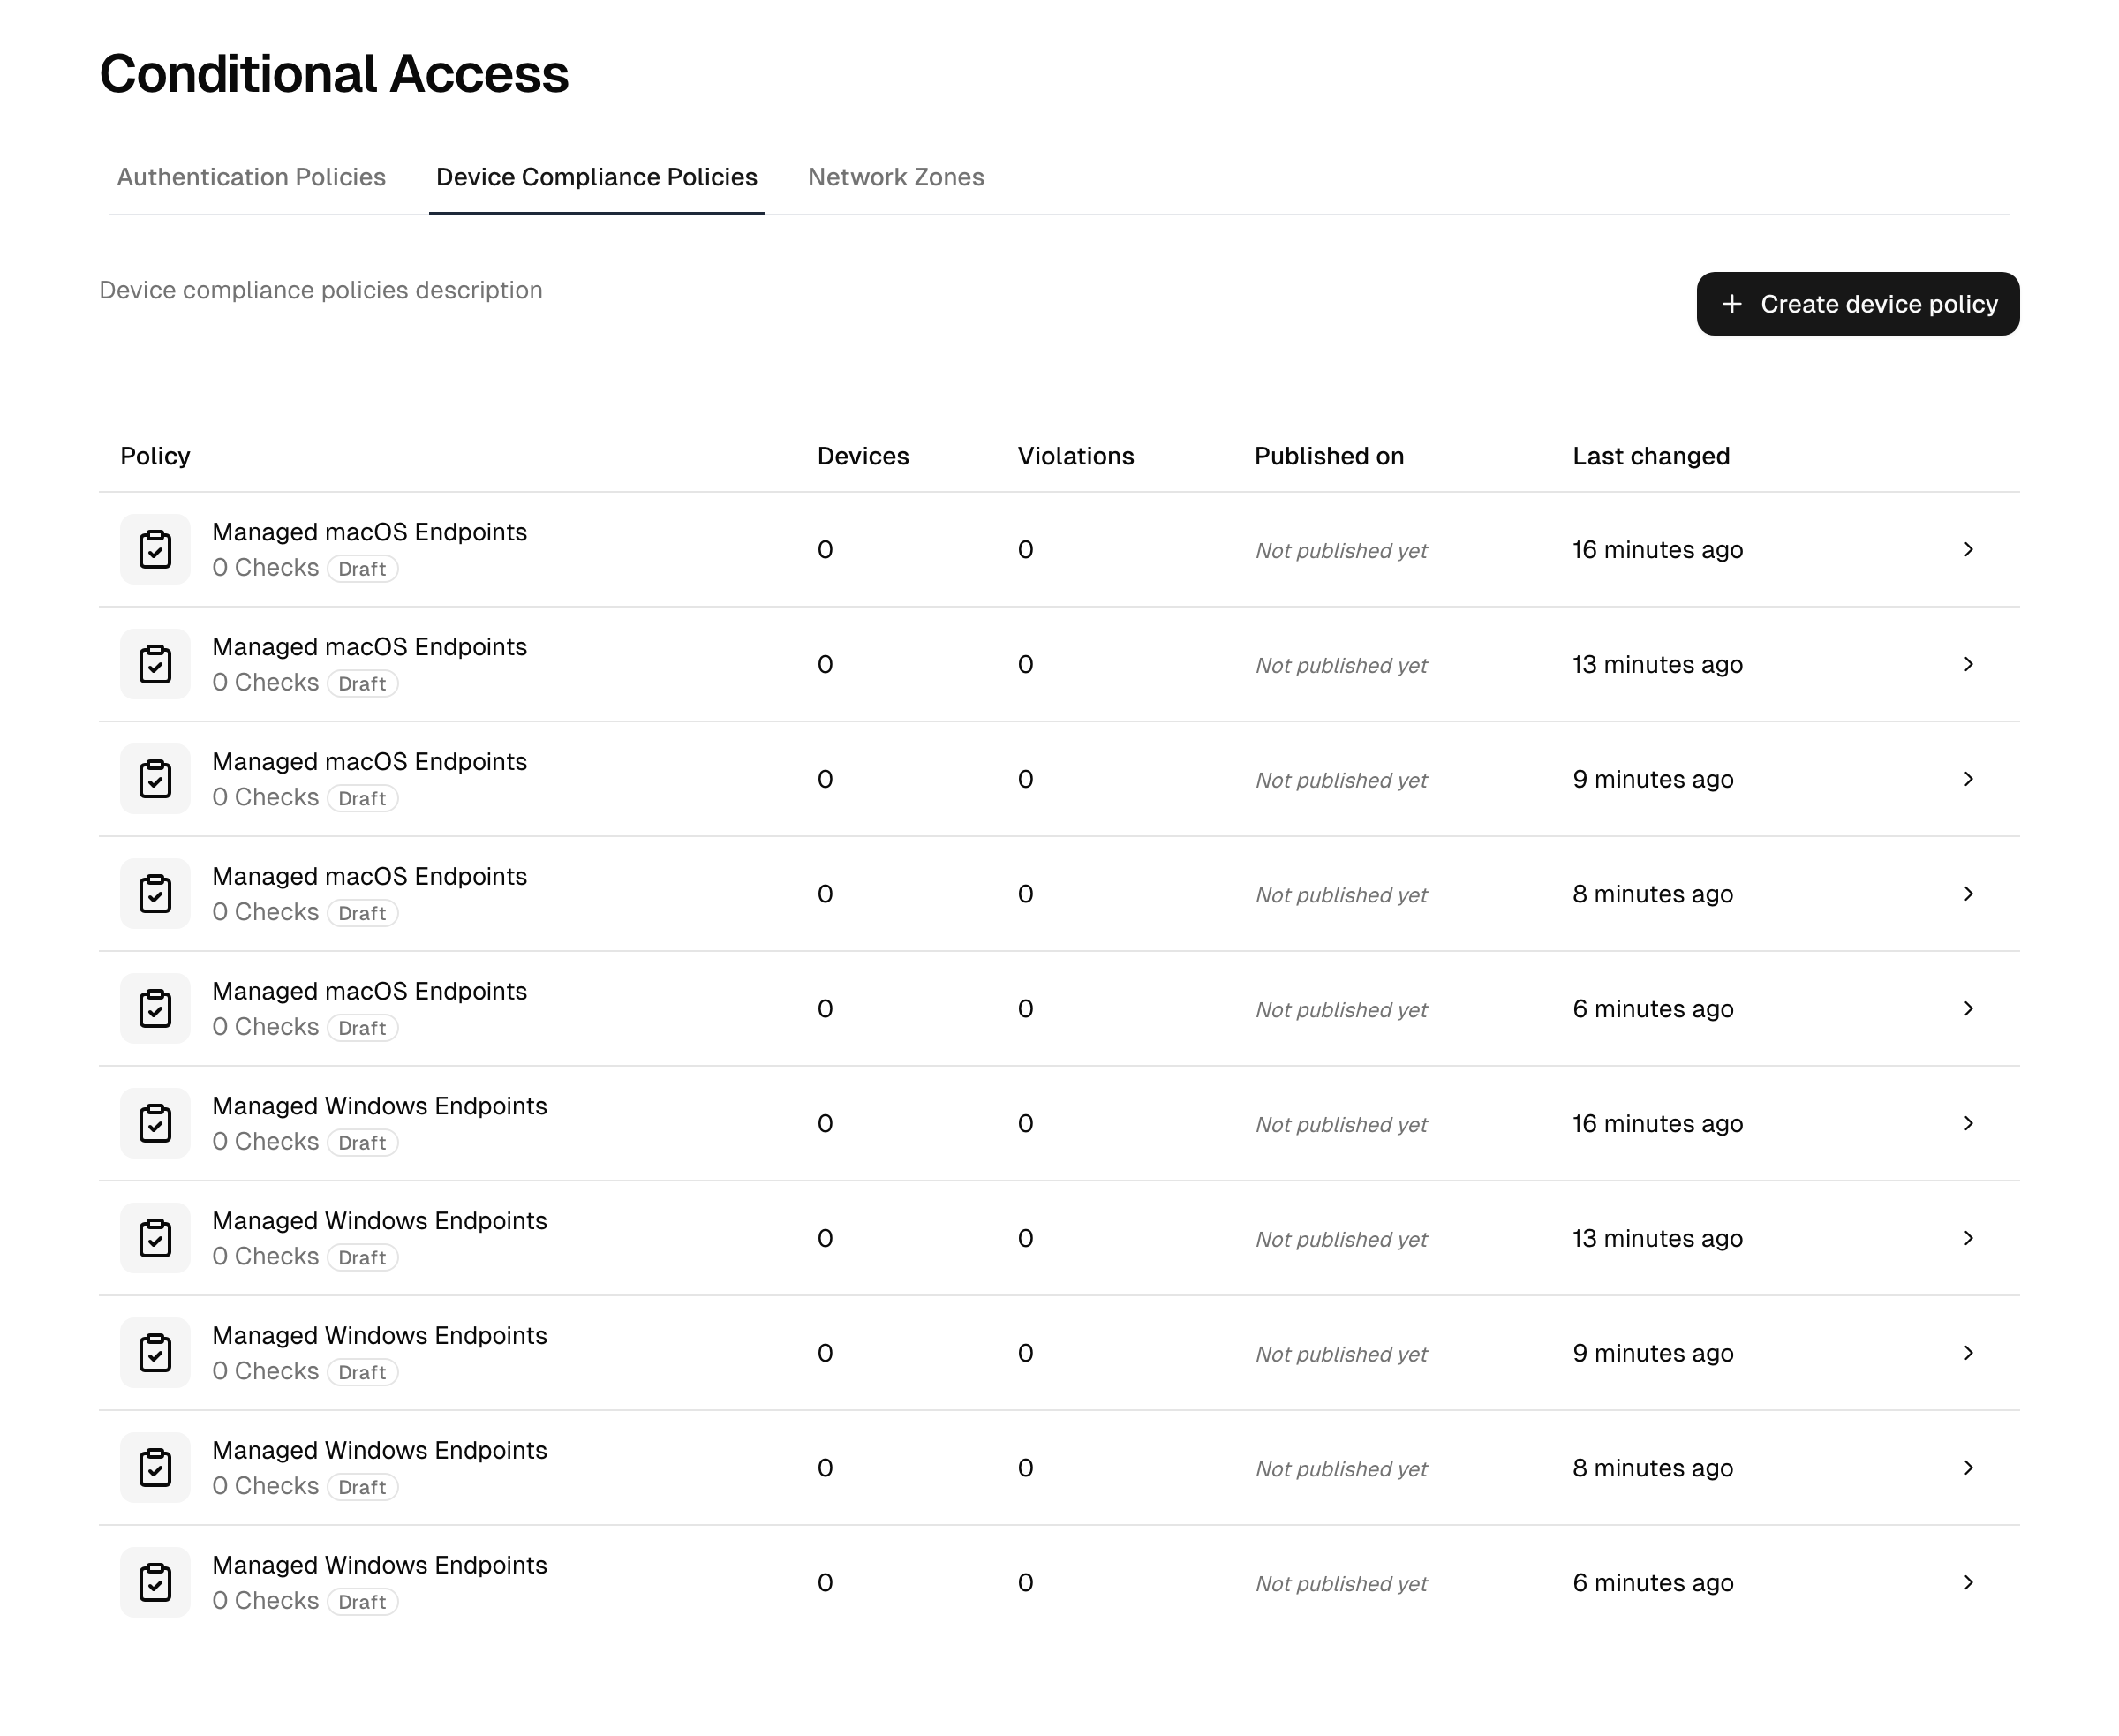
Come un criterio viene assegnato ai dispositivi
Ogni dispositivo ha esattamente un criterio dei dispositivi in vigore, oppure nessuno. I controlli di quell'unico criterio vengono valutati rispetto al dispositivo e, su Windows, il suo blocco Accesso a Windows, se attivato, imposta l'MFA all'accesso a Windows del dispositivo. I controlli di più criteri non si sommano mai.
Ogni criterio è legato a una Piattaforma, Windows, Linux o MacOS, che si sceglie alla creazione del criterio. Un criterio si applica sempre e solo ai dispositivi della propria piattaforma, e il suo catalogo dei controlli offre solo i controlli per quella piattaforma. La piattaforma non può essere modificata in seguito; per coprire un'altra piattaforma, creare un nuovo criterio.
Nella scheda Impostazioni del criterio si sceglie una di tre modalità di assegnazione:
| Modalità | Effetto |
|---|---|
| Nessuna assegnazione automatica | Il criterio si applica solo ai dispositivi a cui è assegnato direttamente. |
| Assegna a tutti i dispositivi | Il criterio si applica a ogni dispositivo registrato della sua piattaforma. |
| Assegna in base a condizioni | Il criterio si applica ai dispositivi della sua piattaforma che soddisfano le condizioni impostate. |
Con l'assegnazione in base a condizioni, è possibile selezionare per:
- Modello del sistema operativo, modello del dominio e modello del nome host: testo che il valore del dispositivo deve contenere, senza distinzione tra maiuscole e minuscole. Separare più valori con virgole.
- Tipo di computer: laptop, desktop, server, appliance o macchina virtuale, come il dispositivo si dichiara. Una macchina virtuale viene riconosciuta dall'Endpoint Agent in base al produttore e al modello dell'hardware; il legacy client segnala solo il tipo di chassis.
Ogni condizione impostata deve essere soddisfatta (AND logico). All'interno di una condizione basta uno qualsiasi dei valori elencati, quindi un modello del dominio corp, lab corrisponde a un dispositivo in uno qualsiasi dei due domini. Un criterio assegnato in base a condizioni senza alcuna condizione impostata non si applica ad alcun dispositivo.
Indipendentemente dalla modalità, è possibile assegnare un criterio direttamente a un singolo dispositivo: nella pagina del dispositivo, con Assegna criterio dei dispositivi nel menu Azioni oppure nella sua scheda Criteri dei dispositivi. Un dispositivo ha al massimo un criterio assegnato direttamente; assegnarne un altro lo sostituisce, e si possono scegliere solo criteri della piattaforma del dispositivo. La scheda mostra il criterio in vigore sul dispositivo e il motivo per cui si applica (Assegnato direttamente, Tutti i dispositivi o In base a condizione), oltre a un criterio assegnato direttamente non ancora attivo, e consente di rimuovere l'assegnazione diretta. Senza un'assegnazione diretta, il dispositivo ricade sul criterio corrispondente della sua piattaforma, se ne esiste uno.
Quale criterio è in vigore su un dispositivo:
- Un criterio assegnato direttamente al dispositivo, una volta attivo.
- Altrimenti, tra i criteri attivi della piattaforma del dispositivo che corrispondono al dispositivo, quello con il numero di Priorità più basso (un campo della scheda Impostazioni). A parità, si applica il criterio più vecchio.
Un dispositivo a cui non si applica alcun criterio riceve lo Stato di conformità predefinito dalle impostazioni dei dispositivi e l'MFA predefinita del parco all'accesso a Windows. Un criterio i cui controlli non si applicano tutti al dispositivo (vedere i controlli del software più sotto) conta come nessun criterio. Quando un dispositivo passa a un altro criterio o a nessuno, le sue violazioni aperte del criterio precedente vengono risolte automaticamente. L'eliminazione di un criterio risolve le sue violazioni aperte e lo rimuove dai dispositivi a cui era assegnato direttamente.
Nota: criteri delle versioni precedenti. I criteri esistenti sono diventati criteri Windows. Un criterio assegnato in base a condizioni la cui unica condizione era la piattaforma Windows ora viene assegnato a tutti i dispositivi. Un criterio che impostava più di una condizione (contando la piattaforma) ora raggiunge solo i dispositivi che le soddisfano tutte, quindi può coprire meno dispositivi di prima: controllare la colonna Dispositivi dell'elenco dei criteri. Dove a un dispositivo erano assegnati direttamente più criteri, è stato mantenuto il primo. In precedenza i controlli di ogni criterio che raggiungeva un dispositivo si sommavano; ora viene valutato solo l'unico criterio in vigore, quindi dove un dispositivo si basava su più criteri, unire i loro controlli in uno solo.
Controlli di conformità
Un criterio è costituito da controlli scelti da un catalogo. Ogni controllo è un requisito valutato rispetto allo stato segnalato dal dispositivo. Il catalogo comprende:
- Disk encryption enabled
- Firewall enabled
- Operating-system installed / version: è presente un sistema operativo specifico, con una versione minima facoltativa.
- Important patches installed: gli aggiornamenti richiesti sono stati applicati.
- Product installed: è presente un prodotto specifico (ad esempio un agente EDR o un browser), facoltativamente in una versione minima.
- Product up to date: è presente un prodotto specifico e il catalogo dei pacchetti non conosce una versione più recente (vedere sotto).
- Product running: un prodotto specifico non è solo installato, ma è attivamente in esecuzione.
Controlli del software
I tre controlli sui prodotti funzionano su ogni dispositivo registrato, qualunque client vi sia in esecuzione. Un unico controllo, "Google Chrome installato", viene valutato allo stesso modo su un dispositivo con il client precedente e su un dispositivo con l'Endpoint Agent attuale, ciascuno in base a ciò che il rispettivo client segnala. Il prodotto si sceglie una volta sola; non esiste un controllo separato per client.
- Product installed viene superato quando il dispositivo segnala il prodotto. Su un dispositivo con l'Endpoint Agent attuale conta un'applicazione che il catalogo dei pacchetti ha identificato come tale prodotto, così come un'applicazione con il nome del prodotto. Un'applicazione assegnata a un pacchetto con Scegli pacchetto nella scheda Software del dispositivo conta come il prodotto di quel pacchetto.
- Versione minima: un controllo di installazione ha un campo Versione minima nelle sue impostazioni (il pulsante a forma di ingranaggio alla fine della riga in modalità di modifica). Con una versione impostata (numeri separati da punti, ad esempio
120.0), il controllo fallisce anche quando la versione installata è meno recente. Una versione segnalata dal dispositivo in una forma non confrontabile fa fallire il controllo. - Product up to date fallisce inoltre quando il catalogo dei pacchetti conosce una versione più recente dell'applicazione installata. Un confronto di versione che il catalogo contrassegna come incerto non lo fa fallire. Questo controllo richiede l'Endpoint Agent attuale e il catalogo dei pacchetti; il catalogo lo offre solo per i prodotti per cui conosce un pacchetto, e solo sulle piattaforme per cui lo conosce.
- Product running viene superato quando un processo in esecuzione appartiene al prodotto installato: con l'Endpoint Agent attuale un processo nella cartella di installazione dell'applicazione, con il client precedente ciò che tale client segnala come in esecuzione.
Oltre ai prodotti selezionati, il catalogo offre i pacchetti segnalati: applicazioni che il catalogo dei pacchetti ha identificato sui Suoi dispositivi e che nessun prodotto selezionato copre, ad esempio uno strumento per sviluppatori. Per questi sono disponibili gli stessi tre controlli. Un pacchetto che nessun dispositivo ha ancora segnalato non può essere selezionato.
I controlli contrassegnati con Endpoint Agent nel catalogo e nella tabella dei controlli (Product up to date, pacchetti segnalati) vengono valutati solo sui dispositivi con l'Endpoint Agent attuale. Un dispositivo con il client precedente non è soggetto a tale controllo: non lo supera né lo fallisce, e un criterio composto solo da tali controlli non si applica affatto a quel dispositivo.
I controlli vengono valutati in base a ciò che il dispositivo ha segnalato per ultimo e a ciò che il catalogo dei pacchetti ha risposto per esso, quindi un accesso non attende il catalogo. Il software appena installato viene considerato una volta verificata la sua segnalazione, il che normalmente richiede pochi secondi. Senza il catalogo dei pacchetti (ad esempio in un'installazione on-premises), Product installed e Product running continuano a funzionare in base ai nomi segnalati; Product up to date e i pacchetti segnalati non vengono offerti, come indicato da una nota nel catalogo.
I controlli pertinenti al criterio si scelgono dal catalogo, che offre i controlli per la piattaforma del criterio e può essere filtrato per caso d'uso, categoria e livello di rischio.
Come i criteri di autenticazione, i criteri dei dispositivi mantengono un insieme di controlli in bozza che si pubblicano per renderli effettivi, così da poter preparare le modifiche prima che abbiano effetto (vedere sotto).
Solo informare e risoluzione da parte degli utenti
In modalità di modifica, ogni controllo nella tabella ha un pulsante a forma di ingranaggio alla fine della riga che apre le impostazioni del controllo: gli interruttori descritti di seguito e, per un controllo di installazione, la versione minima. La tabella mostra il risultato come breve nota sotto il nome del controllo (ad esempio "Gli utenti vengono solo informati"). Come ogni modifica ai controlli, le impostazioni hanno effetto al momento della pubblicazione.
- Solo informare: un controllo non superato viene mostrato all'utente e registrato come violazione, ma il dispositivo resta conforme. Utile per misurare il proprio parco dispositivi prima di affidarsi a un controllo.
- Gli utenti possono risolvere (controlli installato e aggiornato di un prodotto per cui il catalogo dei pacchetti conosce un pacchetto Windows, piano Pro con l'add-on DIAM): quando il controllo fallisce all'accesso, la richiesta di conformità offre all'utente un pulsante Risolvi nei dettagli del controllo. Installa il pacchetto, o il suo aggiornamento, tramite l'Endpoint Agent, dall'indirizzo del fornitore con il checksum del catalogo, e l'utente aggiorna la richiesta una volta terminata l'operazione. Disattivato per impostazione predefinita.
Un pulsante Risolvi compare solo dove la correzione può effettivamente essere eseguita. Altrimenti i dettagli del controllo ne indicano il motivo, verificato in quest'ordine:
- Il dispositivo è isolato.
- La persona che effettua l'accesso non è un utente associato al dispositivo. Solo un utente associato (connesso al dispositivo con l'account Windows collegato) o un membro di un gruppo associato può correggere qualcosa: la richiesta viene eseguita prima del secondo fattore, quindi una password da sola non deve bastare per modificare un dispositivo.
- Gli utenti possono risolvere è disattivato per questo controllo.
- Il dispositivo non esegue Windows.
- Il software non ha potuto essere identificato in modo affidabile. Se più pacchetti sono compatibili, solo un amministratore ne sceglie uno, nella scheda Software del dispositivo.
- Il pacchetto non può essere installato automaticamente (ad esempio un programma di installazione per singolo utente, uno senza modalità silenziosa, oppure dati del catalogo più vecchi di sette giorni).
- Un'installazione è già in corso sul dispositivo.
- Il dispositivo non è connesso.
Se l'ultimo tentativo non è riuscito, i dettagli del controllo lo indicano con l'orario; quanto segnalato dal dispositivo si trova nelle schede Patches e Cronologia del dispositivo. Un controllo che non prevede alcuna correzione, come in esecuzione, il firewall o la crittografia del disco, mostra solo la propria descrizione. Ogni correzione viene registrata nell'audit log come comando con l'utente come soggetto e compare nella scheda Cronologia del dispositivo.
Se un risultato non conforme blocchi effettivamente un accesso viene deciso in un criterio di autenticazione, che fa riferimento al risultato di conformità come esito (informare o imporre). Il criterio del dispositivo produce il risultato; il criterio di autenticazione decide cosa farne.
Accesso a Windows
Un criterio Windows può anche impostare l'MFA all'accesso a Windows dei dispositivi che disciplina. Nella scheda Accesso a Windows, presente solo nei criteri Windows, attivi Questo criterio imposta la MFA dell'accesso a Windows e scelga:
- Requisito: Obbligatorio (un secondo fattore è obbligatorio), Facoltativa (richiesto agli utenti che ne dispongono) oppure Disabilitato (solo password).
- Verificato da: Il dispositivo (il fattore viene registrato e verificato su ogni macchina, funziona offline) oppure Questa piattaforma (il fattore registrato qui nell'account dell'utente, una sola registrazione per tutti i dispositivi, ogni accesso nell'audit log, la macchina deve raggiungere la piattaforma). La verifica tramite la piattaforma richiede l'Endpoint Agent ed è descritta nella pagina sull'accesso a Windows.
- Per la verifica tramite la piattaforma: il livello di garanzia che il fattore deve raggiungere e i Gruppi autorizzati i cui membri possono accedere ai dispositivi, oltre agli account associati a ciascun dispositivo.
- Per la verifica tramite la piattaforma: Accesso senza la piattaforma, fino a 14 giorni, cioè per quanto tempo un account associato a un dispositivo può ancora accedere mentre il dispositivo non raggiunge la piattaforma. Solo accesso online (il valore predefinito) rifiuta l'accesso senza la piattaforma. Vedere Accesso a Windows.
- Per la verifica tramite la piattaforma al di sotto di AAL3: Sblocco senza secondo fattore dopo un breve blocco, con la durata massima del blocco e il tempo dopo il quale uno sblocco richiede di nuovo il secondo fattore. Vedere Sblocco senza secondo fattore.
Il blocco viene salvato come bozza e applicato con Pubblica: il blocco pubblicato viene inviato a ogni dispositivo Windows disciplinato dal criterio; i dispositivi connessi lo ricevono entro pochi secondi, quelli offline alla riconnessione. Prima di pubblicare un blocco verificato dalla piattaforma, la scheda indica gli utenti autorizzati che non dispongono di alcun fattore che raggiunga il livello; assegni token o chiavi di sicurezza, oppure pubblichi prima come Facoltativa.
Le impostazioni di accesso a Windows di un dispositivo derivano dal criterio in vigore su di esso, quando il blocco di quel criterio è attivato. La pagina del dispositivo mostra quale criterio ha impostato la modalità e, finché un criterio disciplina un dispositivo, Configura MFA per il dispositivo su quel dispositivo è bloccato. Un dispositivo su cui non è più in vigore un criterio con un blocco di accesso attivato, ad esempio perché il suo criterio è stato disattivato o è passato a un criterio senza il blocco, ricade sul valore predefinito del parco, verificato dal dispositivo, finché un altro criterio o l'azione manuale non lo modifica. Tale valore predefinito è Disabilitato, salvo modifica nelle impostazioni dei dispositivi, quindi disattivare un criterio può disattivare l'MFA all'accesso sui dispositivi che disciplinava.
Il blocco raggiunge solo i dispositivi Windows con l'Endpoint Agent. I dispositivi con il legacy client mantengono il valore predefinito del parco e l'azione manuale.
Attivare un criterio
- Crei il criterio in Sicurezza → Accesso condizionale → Criteri di conformità dei dispositivi scegliendo la sua Piattaforma nella finestra di creazione, e ne imposti la modalità di assegnazione, le condizioni e la Priorità nella scheda Impostazioni.
- Aggiunga dal catalogo i controlli di conformità richiesti.
- Pubblichi i controlli in bozza per promuoverli all'insieme attivo (ciò incrementa la versione del criterio). Un criterio può essere pubblicato ma non ancora attivo.
- Attivi il criterio per iniziare a valutare i dispositivi a cui si applica. L'attivazione avvia una nuova verifica di conformità di tali dispositivi. È possibile disattivarlo in qualsiasi momento per interrompere la valutazione.
- Faccia riferimento alla conformità dei dispositivi come esito in un criterio di autenticazione per vincolare effettivamente l'accesso al risultato.
Pubblicare e attivare. La pubblicazione promuove i controlli in bozza alla configurazione attiva; l'attivazione accende o spegne la valutazione. Sono azioni separate, quindi è possibile preparare un criterio pubblicato ma inattivo e attivarlo quando è pronto.
Verificare quali dispositivi copre un criterio
La scheda Dispositivi assegnati del criterio, come la colonna Dispositivi dell'elenco dei criteri, mostra i dispositivi a cui il criterio si applica attualmente. Ogni dispositivo viene conteggiato sotto esattamente un criterio, quindi un dispositivo che corrisponde a un criterio ma ne riceve un altro, tramite un'assegnazione diretta o un numero di Priorità più basso, non vi compare. La utilizzi per confermare che la modalità di assegnazione e le condizioni delimitino il criterio come previsto prima di imporlo in un criterio di autenticazione.
Risoluzione dei problemi
- Un dispositivo risulta inaspettatamente non conforme. Apra il dispositivo ed esamini quale controllo è fallito. Verifichi che la configurazione del controllo corrisponda alle Sue intenzioni e tenga presente che un controllo contrassegnato con Solo informare non rende mai il dispositivo non conforme. L'imposizione avviene solo dove un criterio di autenticazione si basa sul risultato di conformità.
- Lo stato di conformità sembra non aggiornato. Un dispositivo segnala il proprio stato tramite il suo agente. Un dispositivo offline mantiene l'ultimo stato segnalato; una nuova verifica viene eseguita quando si riconnette (anche l'attivazione di un criterio avvia una nuova verifica dei dispositivi corrispondenti raggiungibili). Se un dispositivo è appena tornato online, attenda un momento per la segnalazione successiva.
- Il criterio del dispositivo non blocca nulla. Un criterio di conformità dei dispositivi produce solo un risultato. Per negare effettivamente l'accesso o richiedere uno step-up, faccia riferimento alla conformità dei dispositivi come esito in un criterio di autenticazione.
- Sono coperti i dispositivi sbagliati. Utilizzi la scheda Dispositivi assegnati del criterio per confermare che la modalità di assegnazione e le condizioni delimitino il criterio come previsto prima di imporlo.
- Un dispositivo manca in un criterio a cui corrisponde. Su di esso è in vigore un altro criterio, assegnato direttamente o con un numero di Priorità più basso. La scheda Criteri dei dispositivi del dispositivo indica il criterio in vigore e il motivo per cui si applica.
Argomenti correlati
- Inventario dei dispositivi: dove compaiono i dispositivi registrati e il loro stato di conformità.
- Criteri di autenticazione: vincolare l'accesso al risultato di conformità (negare o richiedere uno step-up su un dispositivo non conforme).
- Piani e add-on: l'add-on DIAM e i requisiti di livello.
Criteri di autenticazione
Accesso condizionale basato sugli attributi: confronto su chi, dove e quando, poi richiesta di MFA, step-up o negazione.
Zone di rete
Insiemi denominati di intervalli IP e località, attendibili o non attendibili, usati dai criteri di autenticazione e dalla protezione dalle minacce.