

Rôles
Regroupez des permissions d'API dans des rôles et attribuez-les à des utilisateurs et groupes pour une autorisation par rôle dans les applications.
Remarque sur le plan : Le contrôle d'accès basé sur les rôles (RBAC) est disponible à partir du plan Advanced (ainsi qu'en Trial).
Un rôle est un ensemble nommé de permissions d'API que vous attribuez à des utilisateurs et à des groupes. Lorsqu'un utilisateur se connecte à une application et que celle-ci demande un jeton pour une API compatible RBAC, la plateforme peut intégrer les rôles et permissions de l'utilisateur dans le jeton, afin que l'application puisse prendre des décisions d'autorisation fines sans gérer son propre modèle de permissions.
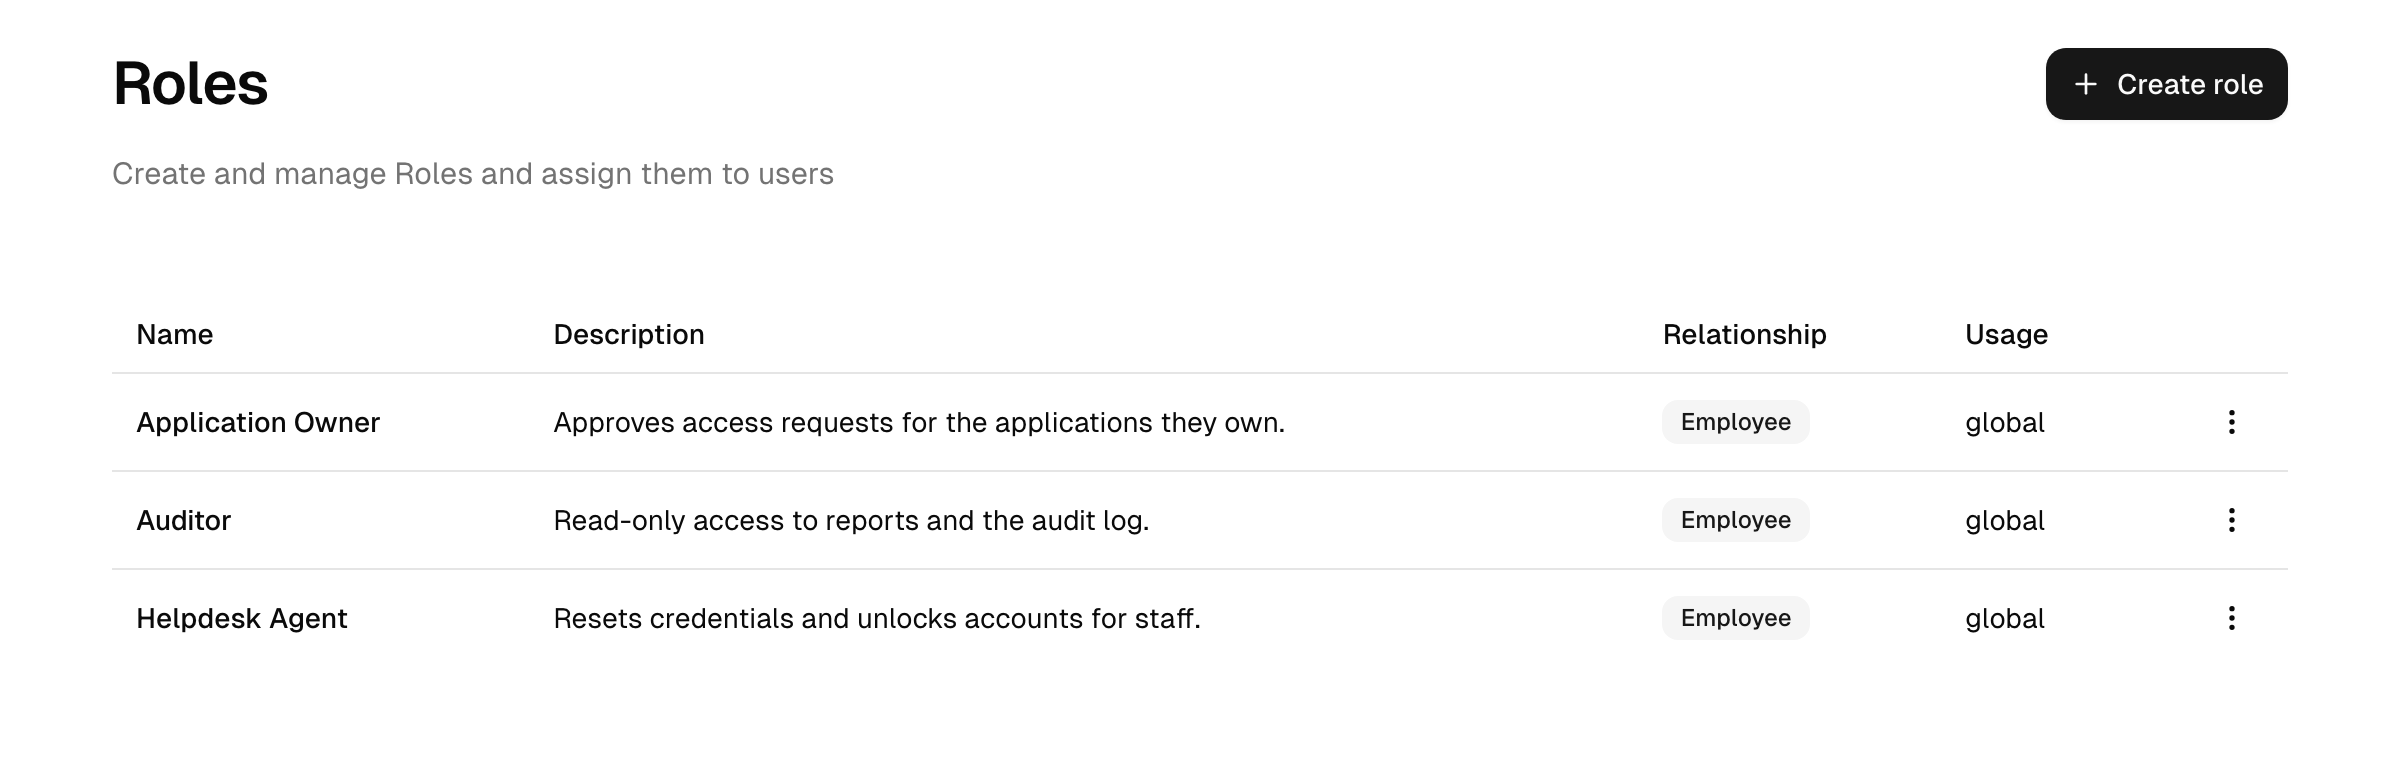
Vous gérez les rôles sous Intégrations → Rôles dans l'Admin Console.
Remarque : Les administrateurs délégués (de niveau développeur) gèrent les rôles via les Workspaces auxquels ils appartiennent. Un rôle ajouté à un Workspace peut être géré et attribué par les membres disposant de la permission Gérer les ressources ; les administrateurs complets gèrent tous les rôles comme auparavant.
Les rôles concernent les applications, pas l'Admin Console
Il convient de préciser ce que ces rôles ne régissent pas. Ils contrôlent ce qu'un utilisateur peut faire dans vos applications, au moyen des scopes portés par les jetons d'API. Ils ne contrôlent pas qui peut administrer la plateforme ; cela est régi séparément par les niveaux d'accès que vous attribuez à votre équipe d'administration dans la zone Sécurité.
Rôles système et rôles personnalisés
- Les rôles système sont intégrés. Leur nom, leur description et leurs permissions sont fixes ; vous pouvez les consulter, mais pas les modifier ni les supprimer.
- Les rôles personnalisés sont ceux que vous créez et gérez. Vous définissez leur nom et leur description, choisissez leurs permissions et les attribuez à des utilisateurs et à des groupes.
Créer un rôle et ajouter des permissions
- Sur la page Rôles, choisissez Créer un rôle et donnez-lui un nom et une description.
- Ouvrez le rôle et accédez à son onglet Autorisations.
- Choisissez Ajouter des autorisations, sélectionnez une Custom API, puis les scopes de cette API à inclure.
- Enregistrez.
Les permissions d'un rôle sont toujours liées à une Custom API précise. Seules les Custom APIs avec RBAC activé peuvent apporter des permissions à un rôle ; activez donc d'abord Inclure les rôles et les autorisations (RBAC) sur l'API (voir API). Si un rôle contient des permissions pour une API dont le RBAC a été désactivé par la suite, ou qui a été supprimée, ces entrées sont signalées dans le rôle afin que vous puissiez les nettoyer.
Remarque (CIAM) : sur les déploiements disposant de la capacité clients professionnels (B2B), le formulaire de création de rôle propose une allowed relationship : choisissez si le rôle est disponible pour tous les utilisateurs, uniquement pour les utilisateurs customer ou uniquement pour les utilisateurs employee. Ce choix détermine la population d'utilisateurs à laquelle le rôle s'applique et est figé à la création. Sans cette capacité, un rôle s'applique à tous les utilisateurs.
Attribuer des rôles
Ouvrez un rôle et utilisez son onglet Utilisateurs pour l'attribuer. Vous pouvez attribuer un rôle à :
- des utilisateurs individuels : voir Personnes, et
- des groupes : voir Groupes, afin que chaque membre hérite du rôle.
Pour retirer un rôle à un utilisateur, retirez-le de la liste des utilisateurs du rôle. La suppression d'un rôle personnalisé le retire de toutes les personnes auxquelles il était attribué.
Lorsqu'un utilisateur détient un rôle, les permissions qu'il regroupe peuvent être intégrées dans les jetons destinés aux API compatibles RBAC correspondantes.
Comment une permission parvient dans un jeton
La chaîne qui va de la définition d'une permission à son application dans votre application :
- Vous définissez une permission (un scope) sur une Custom API compatible RBAC.
- Vous la regroupez dans un rôle dans l'onglet Autorisations du rôle.
- Vous attribuez le rôle à un utilisateur, directement ou via un groupe, afin que chaque membre en hérite.
- Lorsque cet utilisateur se connecte et qu'une application demande un jeton pour l'API, les permissions auxquelles l'utilisateur a droit sont résolues et peuvent être intégrées dans l'access token.
L'apparition effective des noms de rôles et des permissions dans le jeton est contrôlée par API via les options roles in access token et permissions in access token (voir API). Le compromis :
- Activé : l'application lit les rôles/permissions directement dans le jeton, sans requête supplémentaire. Le prix à payer est un jeton plus volumineux, et un jeton émis avant une modification de rôle conserve les anciens claims jusqu'à son expiration (risque d'obsolescence).
- Désactivé : le jeton reste léger ; l'application résout elle-même les droits de l'utilisateur lorsqu'elle en a besoin, ce qui reste à jour mais nécessite un appel supplémentaire.
Appliquer sur l'access token, pas sur l'ID token
Une application qui demande le scope roles reçoit également un claim roles dans son ID token. Utilisez-le uniquement pour l'affichage : afficher une entrée de menu d'administration, masquer un bouton. Ne prenez jamais de décision d'accès sur cette base.
Les deux claims ne sont pas interchangeables. L'ID token prouve qui s'est connecté et est adressé à l'application elle-même ; il n'est pas destiné à être transmis à une API, et un service qui l'accepte comme preuve de droits fait confiance à un jeton qui n'a jamais été émis pour lui. Son claim roles est en outre le moins précis des deux : il liste des noms de rôles sans référence à une API, et ne peut donc pas vous dire si un rôle a une signification pour la ressource appelée.
L'access token est celui qui est adressé à l'API, et ses claims sont limités à cette API. C'est là qu'il faut appliquer le contrôle.
Référence
| Terme | Signification |
|---|---|
| Rôle | Un ensemble nommé de permissions d'API attribué à des utilisateurs et à des groupes. |
| Rôle système | Un rôle intégré, non modifiable. |
| Rôle personnalisé | Un rôle que vous créez et gérez. |
| Permission | Un scope d'API unique qu'un rôle ajoute aux jetons d'un utilisateur. |
Voir aussi le glossaire.
APIs
Protégez vos APIs en tant que ressources OAuth : définissez des scopes, contrôlez l'accès machine-to-machine et utilisateur, réglez format et durée des jetons.
Connexions
Laissez les utilisateurs se connecter via un fournisseur d'identité externe (OIDC, SAML, Microsoft Entra, social), avec liaison de comptes et création JIT.