

Provisionnement d'applications
Créez, mettez à jour et désactivez automatiquement des comptes dans les applications en aval via SCIM sortant, avec mappages d'attributs et de groupes.
Le provisionnement maintient automatiquement les comptes de vos applications en aval en phase avec la plateforme. Lorsque vous créez, modifiez ou désactivez un utilisateur, ou que vous attribuez ou retirez une application, la plateforme transmet la modification correspondante à l'application connectée, de sorte que vous n'avez pas à gérer les comptes à la main dans chaque système.
La plateforme provisionne via SCIM 2.0. Elle agit uniquement en tant que client SCIM sortant : elle transmet les modifications vers les applications que vous connectez. Elle n'exploite pas de serveur SCIM entrant, si bien que d'autres systèmes ne peuvent pas provisionner vers la plateforme via SCIM.
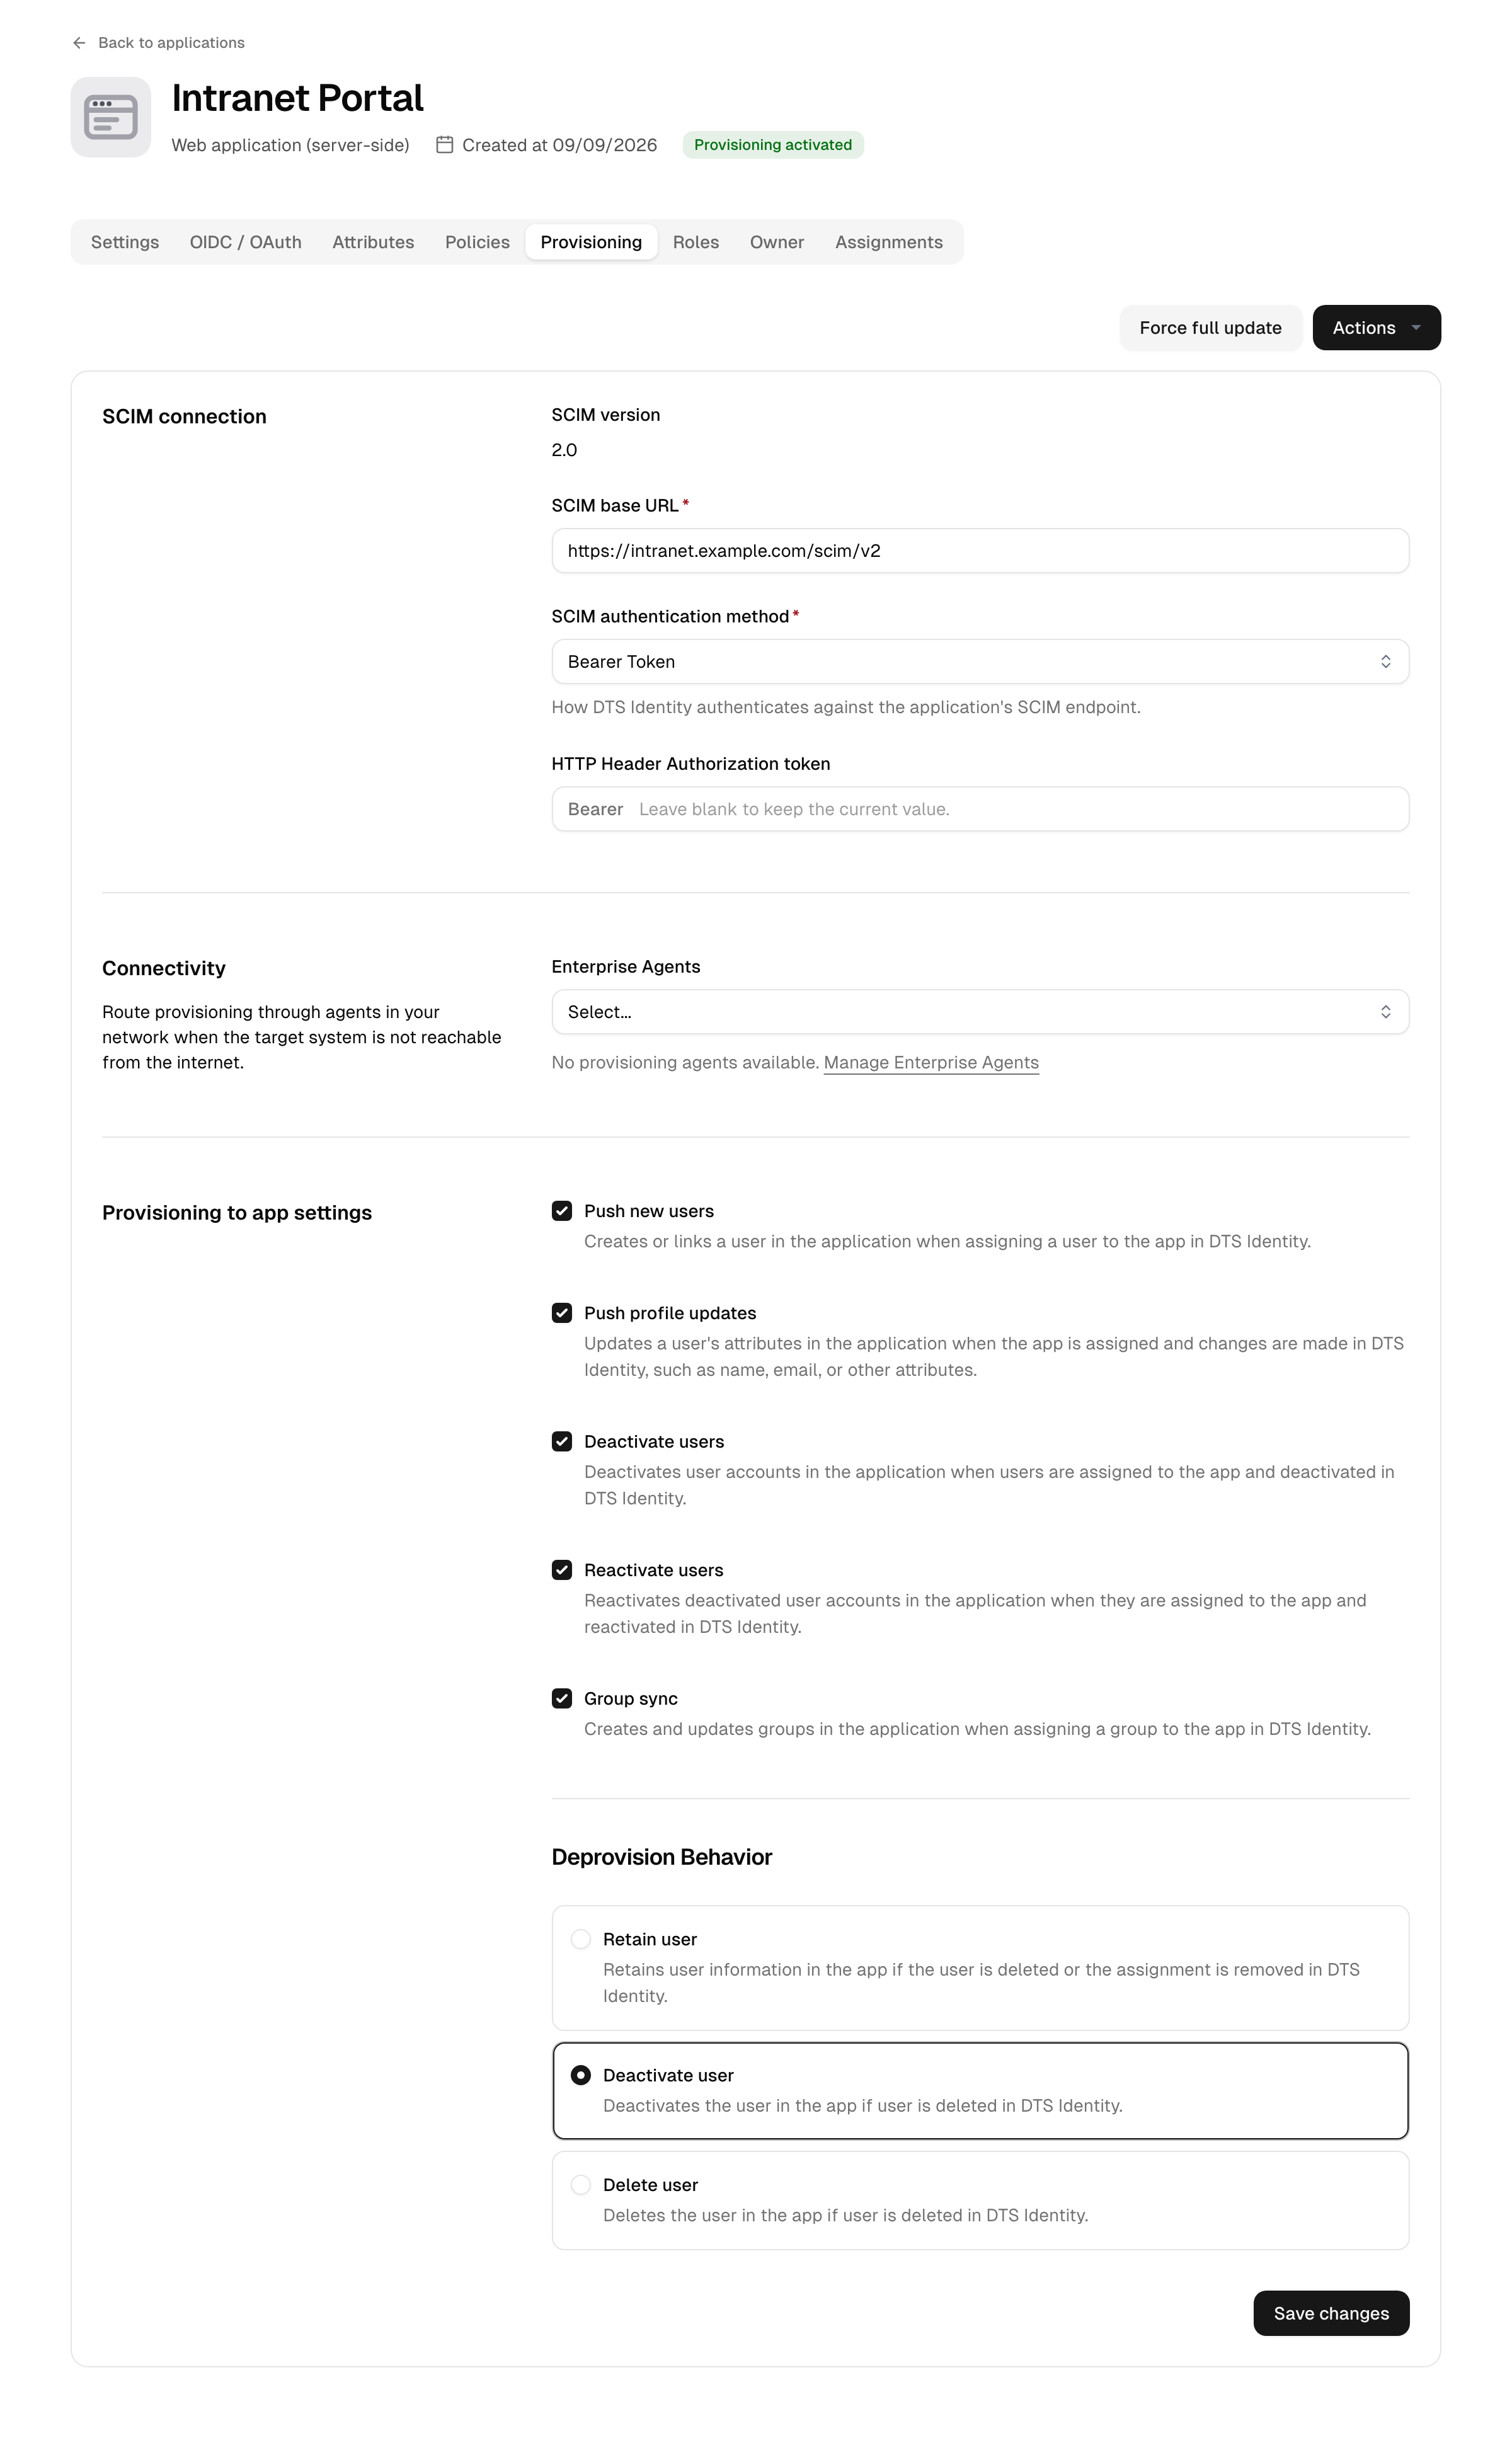
Vous configurez le provisionnement dans l'onglet Provisioning d'une application, sous Intégrations → Applications.
Remarque sur le plan : le provisionnement est inclus à partir du plan Essential (et dans la version d'essai) ; il ne fait pas partie du plan Free. Sur le plan Free, l'onglet de provisionnement montre toujours ce que fait le provisionnement, mais il ne peut être ni configuré ni activé.
Ce que fait le provisionnement
Une fois le provisionnement actif pour une application, la plateforme peut :
- Créer un compte dans l'application en aval lorsqu'un utilisateur y est attribué.
- Mettre à jour le compte en aval lorsque les attributs mappés de l'utilisateur changent.
- Désactiver le compte en aval lorsque l'utilisateur perd l'accès, et le réactiver lorsque l'accès est rétabli.
- Synchroniser les groupes et leurs membres, afin que la structure des groupes soit reproduite en aval.
Chacune de ces opérations est un interrupteur distinct ; vous pouvez par exemple créer et mettre à jour des comptes sans jamais les désactiver. La plateforme provisionne avant tout les utilisateurs et leurs attributs ; la transmission des groupes est un complément facultatif qui reproduit les objets groupes et leurs membres, et non un moyen de gérer la structure de groupes propre à l'application en aval (celle-ci reste dans l'application cible).
État du provisionnement
Le provisionnement d'une application passe par un petit nombre d'états, affichés en haut de l'onglet de provisionnement :
| État | Signification |
|---|---|
| Disabled | Aucun provisionnement configuré pour l'instant. |
| Enabled | Les informations de connexion sont enregistrées mais pas encore vérifiées. |
| Tested | La connexion à l'endpoint SCIM en aval a réussi. |
| Activated | Le provisionnement est en service ; la plateforme maintient l'application synchronisée. |
Le parcours habituel est disabled → enabled → tested → activated. Vous pouvez désactiver le provisionnement à tout moment, ou supprimer la configuration pour revenir à disabled.
Configurer le provisionnement
-
Ouvrez l'application et accédez à son onglet Provisioning.
-
Saisissez l'URL de base SCIM de l'application en aval et choisissez une méthode d'authentification :
- Bearer Token : un jeton envoyé dans l'en-tête
Authorization. - Basic : un nom d'utilisateur et un mot de passe.
- En-tête HTTP personnalisé : un nom d'en-tête et une valeur envoyés tels quels, pour les cibles utilisant un schéma propriétaire (par exemple
Authorization: PLANONKEY accesskey=...ouX-Api-Key).
Pour les applications du catalogue, l'URL de base et la méthode sont préremplies à partir de l'intégration et sont en lecture seule ; vous ne fournissez que les identifiants.
- Bearer Token : un jeton envoyé dans l'en-tête
-
Choisissez les opérations à activer : Créer de nouveaux utilisateurs, Provisionner les mises à jour de profil, Désactiver les utilisateurs, Réactiver les utilisateurs et Synchronisation des groupes.
-
Choisissez l'action de déprovisionnement, c'est-à-dire ce qui se passe en aval lorsqu'un utilisateur n'a plus de droit d'accès (voir Comportement de désactivation).
-
Si vous le souhaitez, sous Connectivité, sélectionnez un ou plusieurs connecteurs de provisionnement si le système cible se trouve dans votre réseau (voir ci-dessous).
-
Testez la configuration. Un test réussi fait passer l'état à tested.
-
Activez le provisionnement. À partir de ce moment, la plateforme maintient automatiquement l'application synchronisée.
Atteindre une cible dans votre réseau
Si l'application en aval n'est pas accessible depuis Internet, faites passer le provisionnement par un ou plusieurs Connecteurs d'entreprise de type provisioning. Sous Connectivité dans l'onglet de provisionnement, sélectionnez les connecteurs à utiliser, par ordre de priorité. Lorsque des connecteurs sont sélectionnés, le provisionnement passe uniquement par eux ; lorsqu'aucun n'est sélectionné, la plateforme se connecte directement à la cible via Internet. Voir Connecteurs d'entreprise.
Mappage des attributs
Le provisionnement associe chaque utilisateur de la plateforme à un enregistrement utilisateur SCIM. Le mappage standard couvre les attributs courants (nom d'utilisateur, c'est-à-dire l'identifiant de connexion, ou l'e-mail lorsqu'il n'existe pas d'identifiant distinct ; nom d'affichage ; prénom, nom de famille et deuxième prénom ; e-mail et téléphone principaux ; indicateur d'activité) et inclut l'extension entreprise SCIM pour des attributs tels que le matricule, le service et le responsable lorsqu'ils sont renseignés.
L'état active d'un utilisateur est dérivé de son statut ; désactiver un utilisateur sur la plateforme marque donc le compte en aval comme inactif.
Les groupes sont mappés par nom, et leurs membres référencent les identifiants SCIM des utilisateurs provisionnés dans la même application.
Le mappage est fixe et un-à-un : chaque champ de la plateforme correspond à son équivalent SCIM, avec quelques valeurs de repli pertinentes (par exemple, le nom d'utilisateur se rabat sur l'e-mail lorsqu'aucun identifiant de connexion distinct n'est défini). Il n'y a ni moteur d'expressions, ni scripts, ni transformation par attribut : la plateforme ne calcule ni ne réécrit de valeurs, ne cherchez donc pas d'éditeur de règles. Pour les applications du catalogue, le mappage est fourni avec l'intégration ; pour les applications personnalisées, il suit ce mappage SCIM standard.
Pourquoi ma modification a-t-elle (ou non) atteint l'application ?
Seuls les attributs mappés sont transmis en aval. Si vous modifiez un champ de profil qui fait partie du mappage standard (nom, e-mail, téléphone, service, etc.), la plateforme le transmet à chaque application dans laquelle l'utilisateur est provisionné, à condition que Provisionner les mises à jour de profil soit activé pour cette application. Si vous modifiez un champ qui ne fait pas partie du mappage, rien n'est envoyé : le compte en aval n'est pas affecté.
Lorsqu'une modification n'apparaît pas dans une application connectée, vérifiez donc, dans l'ordre : que l'utilisateur détient toujours une attribution active, que Provisionner les mises à jour de profil est activé, et que le champ modifié fait partie de ceux que transporte le mappage. Voir Personnes et Profils et attributs utilisateur pour savoir quels champs existent.
Quand chaque opération s'exécute
Il n'existe pas de distinction par attribut entre création seule et mise à jour seule : le même mappage est utilisé dans les deux cas :
- Avec Créer de nouveaux utilisateurs activé, l'enregistrement mappé complet est écrit lorsque l'utilisateur obtient pour la première fois une attribution à l'application.
- Avec Provisionner les mises à jour de profil activé, la plateforme renvoie les attributs mappés chaque fois que le profil de l'utilisateur change (elle ignore les utilisateurs dont le profil n'a pas changé depuis la dernière synchronisation, sauf si vous forcez une mise à jour complète).
Si Créer de nouveaux utilisateurs est activé mais Provisionner les mises à jour de profil désactivé, le compte est créé une fois et les modifications ultérieures ne l'atteignent jamais. Activez Provisionner les mises à jour de profil si les modifications doivent être transmises en continu.
Modèles de provisionnement du catalogue
Les intégrations du catalogue peuvent inclure un modèle de provisionnement, afin que vous n'ayez pas à déterminer vous-même l'endpoint, la méthode d'authentification et les mappages. Lorsque vous ajoutez une telle application, sa connexion de provisionnement est préremplie et vous ne fournissez que les identifiants.
Certaines entrées du catalogue sont dédiées au provisionnement : elles créent et maintiennent des comptes en aval mais n'offrent pas d'authentification unique. Elles apparaissent comme un type d'application de provisionnement seul, sans secret client ni flux de connexion ; vous ne configurez que leur onglet de provisionnement.
Forcer une synchronisation complète
Le provisionnement s'exécute normalement en continu : la plateforme réagit aux modifications d'utilisateurs, de groupes et d'attributions, et réconcilie chaque application activée selon un cycle court et récurrent en arrière-plan. Vous n'avez pas besoin de déclencher manuellement les modifications ordinaires.
Si vous devez tout retransmettre, par exemple après avoir corrigé un mappage ou rétabli le système en aval, utilisez Forcer une mise à jour complète dans l'onglet de provisionnement. Cela renvoie chaque utilisateur et groupe attribué au prochain cycle de synchronisation, même les enregistrements inchangés.
Si les identifiants en aval cessent de fonctionner (par exemple si le jeton est révoqué), le provisionnement revient automatiquement à l'état enabled afin que vous puissiez fournir de nouveaux identifiants et tester à nouveau.
Ce qui déclenche le provisionnement
La plateforme provisionne en réaction :
- à l'attribution d'un utilisateur à l'application ou à son retrait (directement, ou via un groupe, un répertoire ou une organisation),
- à la modification du profil d'un utilisateur,
- à la désactivation ou à la suppression d'un utilisateur,
- à la modification d'un groupe ou de ses membres.
L'attribution est la condition : un utilisateur n'est provisionné dans une application que tant qu'il détient une attribution active à celle-ci.
Comportement de désactivation
Un utilisateur perd son droit d'accès lorsque son attribution est retirée, ou lorsqu'il est suspendu, déprovisionné ou supprimé sur la plateforme (voir Cycle de vie des utilisateurs). La plateforme applique alors l'action de déprovisionnement de l'application :
| Action | Effet en aval |
|---|---|
| Retain | Le compte en aval reste intact ; seul le lien local est supprimé. |
| Désactiver | Le compte en aval est marqué inactif (réversible). |
| Supprimer | Le compte en aval est entièrement supprimé. |
La valeur par défaut est Désactiver : un offboarding réversible qui désactive le compte en aval au lieu de le supprimer définitivement, afin qu'un utilisateur qui revient puisse être réactivé. Ne choisissez Supprimer que lorsque l'application connectée ne doit plus du tout conserver le compte, ou Retain lorsque le système en aval doit conserver un historique.
Vous pouvez ainsi prévoir l'offboarding : suspendez ou déprovisionnez un utilisateur sur la plateforme, et le compte de chaque application connectée suit l'action définie ici. Si Réactiver les utilisateurs est activé, la restauration de l'utilisateur réactive un compte en aval précédemment désactivé.
Dépannage
- Le test échoue : vérifiez à nouveau l'URL de base SCIM et les identifiants, ainsi que l'accessibilité de l'endpoint SCIM de l'application en aval.
- Le provisionnement est revenu à l'état enabled : les identifiants enregistrés ont été rejetés. Saisissez de nouveaux identifiants et testez à nouveau.
- Un utilisateur n'a pas été créé en aval : vérifiez que l'utilisateur détient une attribution active à l'application et que Créer de nouveaux utilisateurs est activé.
Applications
Enregistrez des applications pour le SSO via OpenID Connect, SAML 2.0 ou WS-Federation, du catalogue ou personnalisées, et contrôlez l'accès.
APIs
Protégez vos APIs en tant que ressources OAuth : définissez des scopes, contrôlez l'accès machine-to-machine et utilisateur, réglez format et durée des jetons.