

Erweitert
Geolokalisierung, netzwerkbasierte Zugriffsbeschränkungen und offene Client-Registrierung für KI-Agenten, jeweils instanzweit.
Die Geolokalisierung ermittelt Land und Region hinter einer eingehenden Anfrage und ist die Voraussetzung für die netzwerkbasierten Einschränkungen, die den Zugriff auf eine Region begrenzen können. Beides wird auf der Registerkarte Advanced konfiguriert, und beides ändert, wie jede Anfrage an die Plattform bewertet wird; setzen Sie es daher mit Bedacht ein.
Achtung: Die Beschränkungen auf dieser Seite gelten für die gesamte Instanz. Eine fehlkonfigurierte Regel, etwa eine Nur-EU-Beschränkung, obwohl legitime Benutzer außerhalb der EU sitzen, kann Benutzer aussperren. Prüfen Sie die Auswirkungen vor dem Aktivieren.
Geolokalisierung
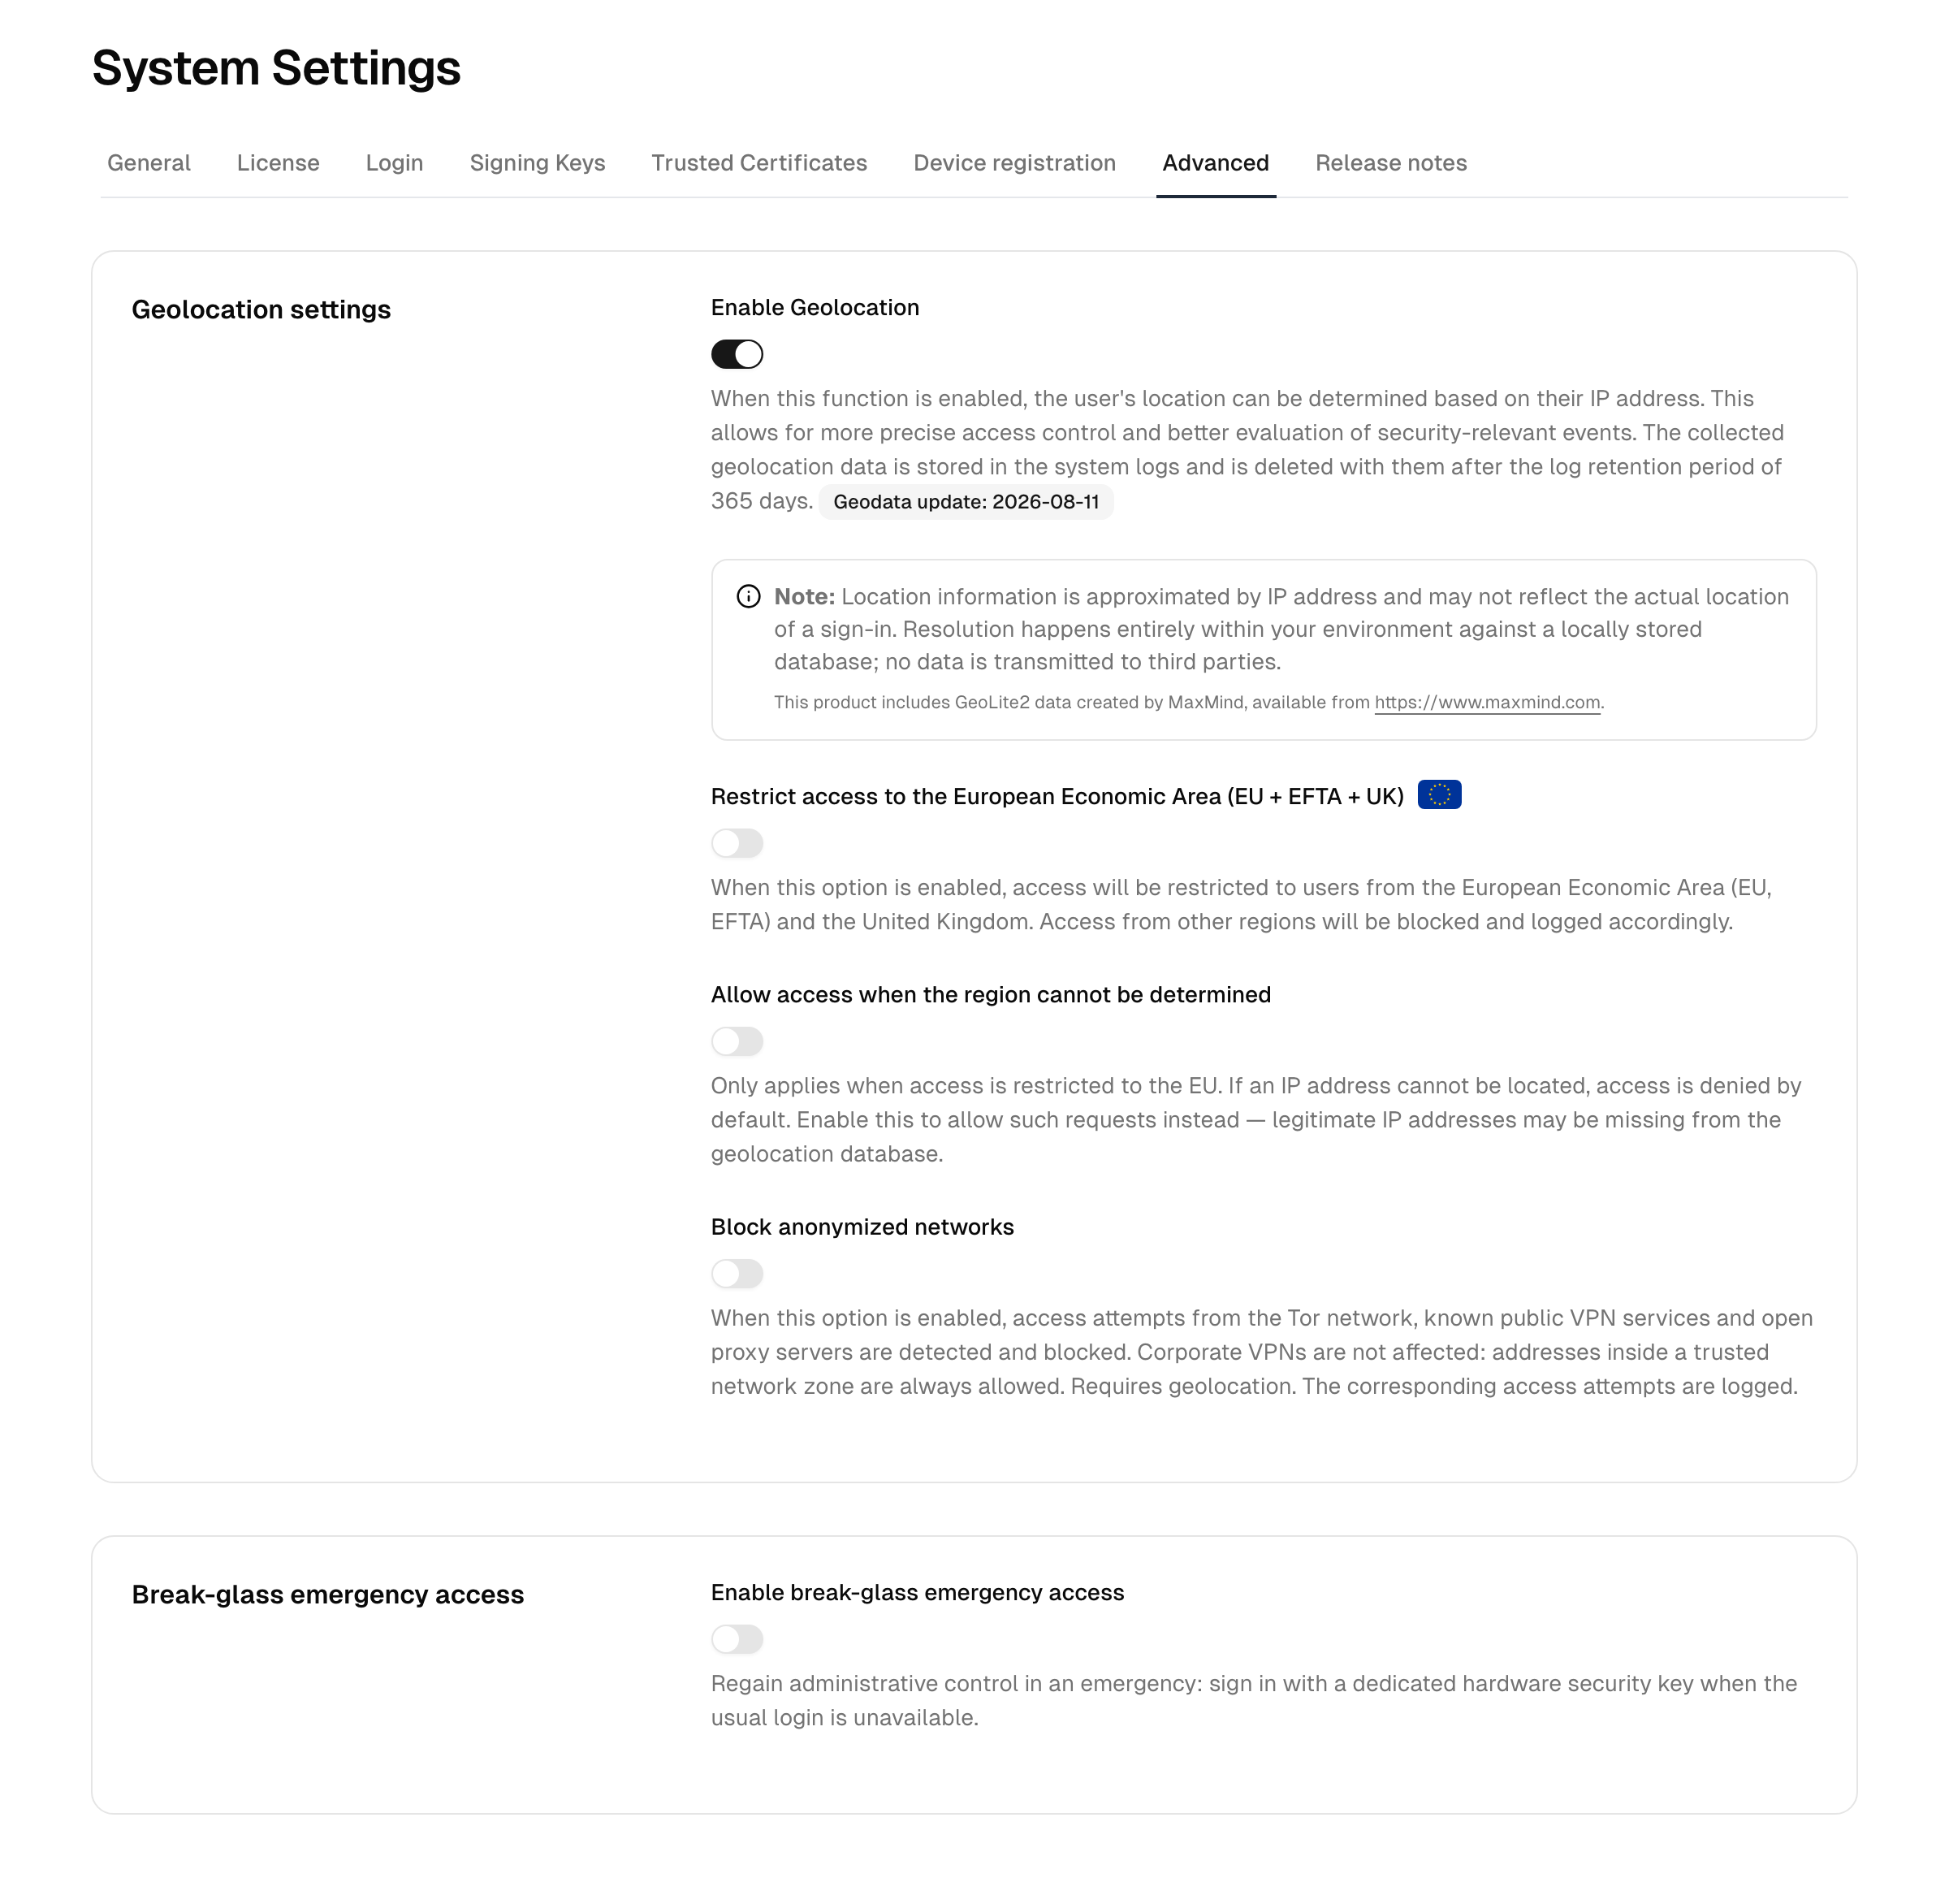
Enable geolocation aktiviert die Auflösung von Land und Region eingehender Anfragen anhand ihrer IP-Adresse. Die Geolokalisierung ist Voraussetzung für die netzwerkbasierten Beschränkungen unten und für die Impossible-Travel-Erkennung; außerdem reichert sie Audit-Einträge und Sicherheitssignale an. Solange die Geolokalisierung aus ist, kann die Impossible-Travel-Erkennung nicht laufen.
Die Seite zeigt das Datum des aktuell verwendeten Geolokalisierungs-Datensatzes. Die Auflösung erfolgt vollständig in Ihrer Instanz gegen eine lokal vorgehaltene Kopie des Datensatzes; es werden keine Daten an Dritte übertragen. Die ermittelten Standorte werden in den System-Logs gespeichert und mit Ablauf der Log-Aufbewahrungsfrist gelöscht.
Zum Ändern schalten Sie Enable geolocation um. Die abhängigen Beschränkungen stehen nur zur Verfügung, während die Geolokalisierung aktiv ist.
Netzwerkbasierte Beschränkungen
Diese Optionen werden verfügbar, sobald die Geolokalisierung aktiviert ist.
Zugriff auf den Europäischen Wirtschaftsraum beschränken (EU + EFTA + UK)
Ist die Option aktiviert, werden Anfragen von außerhalb des Europäischen Wirtschaftsraums (EU, EFTA) und des Vereinigten Königreichs blockiert. Nutzen Sie sie, um eine regionale Zugriffsgrenze für die gesamte Instanz durchzusetzen.
Manche IP-Adressen lassen sich nicht lokalisieren; sie können zu neuen Adressbereichen, Carrier-Grade NAT oder seltenen Anbietern gehören, die noch nicht im Geolokalisierungs-Datensatz enthalten sind. Solche Anfragen werden standardmäßig abgelehnt, solange diese Beschränkung aktiv ist, weil die Plattform nicht bestätigen kann, dass sie aus dieser Region stammen.
Zugriff erlauben, wenn die Region nicht bestimmt werden kann
Gilt nur, während diese regionale Beschränkung aktiv ist. Ist die Option aktiviert, werden Anfragen, deren IP-Adresse sich nicht lokalisieren lässt, erlaubt statt abgelehnt. Schalten Sie sie ein, wenn legitime Benutzer blockiert werden, weil ihre IP-Adresse im Geolokalisierungs-Datensatz fehlt; lassen Sie sie aus, um die regionale Grenze strikt zu halten.
Anonymisierende Netzwerke blockieren
Ist die Option aktiviert, werden Anfragen aus dem Tor-Netzwerk, von bekannten öffentlichen VPN-Diensten oder von offenen Proxy-Servern blockiert. Das reduziert anonymisierten Zugriff auf die Plattform, ohne Ihr Unternehmens-VPN zu beeinträchtigen: Adressen innerhalb einer vertrauenswürdigen Netzwerkzone sind immer erlaubt; tragen Sie also Ihre ausgehenden Unternehmens-Adressbereiche dort ein, bevor Sie die Option aktivieren. Blockierte Versuche werden protokolliert.
Die Erkennung nutzt Listen von Tor-Exit-Knoten, Adressbereichen kommerzieller VPN-Anbieter und aktiven öffentlichen Proxy-Servern. Diese Listen werden regelmäßig aktualisiert; ein sehr neu in Betrieb genommener Endpunkt ist möglicherweise noch nicht erfasst.
Für feinere Kontrolle blockieren Sie einen einzelnen Netzwerktyp nur für bestimmte Apps, indem Sie eine Netzwerkzone mit einer Authentifizierungsrichtlinie kombinieren, statt diesen instanzweiten Schalter zu verwenden.
Offene Registrierung für KI-Agenten
Hinweis: Verfügbar mit dem Pro-Abonnement.
Die Karte Offene Registrierung erlaubt KI-Agenten und anderen Public Clients, sich ohne Initial Access Token selbst zu registrieren. Schalten Sie Offene Registrierung für Public Clients ein, wählen Sie unter Benutzer mit Anmeldeberechtigung die Verzeichnisse, deren Benutzer sich an solchen Clients anmelden dürfen, und wählen Sie Änderungen speichern. Die Regeln für offen registrierte Clients (nur Public Clients, Ratenbegrenzung, automatisches Entfernen ungenutzter Registrierungen) sind unter Dynamische Client-Registrierung beschrieben.
Referenz
| Einstellung | Abhängig von | Wirkung |
|---|---|---|
| Enable geolocation | – | Löst den Anfragestandort auf; Voraussetzung für die folgenden Beschränkungen |
| Zugriff auf den Europäischen Wirtschaftsraum beschränken (EU + EFTA + UK) | Geolokalisierung | Blockiert Anfragen von außerhalb des EWR und des Vereinigten Königreichs |
| Allow access when the region cannot be determined | EU-Beschränkung | Erlaubt Anfragen, deren IP-Adresse sich nicht lokalisieren lässt, statt sie abzulehnen |
| Block anonymized networks | Geolokalisierung | Blockiert Anfragen aus Tor, von bekannten öffentlichen VPN-Diensten und offenen Proxy-Servern; vertrauenswürdige Netzwerkzonen sind ausgenommen |
| Offene Registrierung für Public Clients | Pro-Abonnement, mindestens ein Verzeichnis | Erlaubt Public Clients wie KI-Agenten die Registrierung ohne Initial Access Token |
Hinweis: Für Erlauben-/Ablehnen-Regeln pro Netzwerk und zonenbasierte Zugriffsrichtlinien siehe die Netzwerksteuerungen unter Monitoring und den bedingten Zugriff unter Sicherheit. Die Registerkarte Advanced deckt nur die instanzweiten Einstellungen oben ab.