

Limity żądań i zablokowane adresy IP
Podgląd adresów IP aktualnie spowalnianych lub zablokowanych przez ochronę przed zagrożeniami oraz zdejmowanie blokady, gdy zajdzie taka potrzeba.
Zablokowany adres IP to adres, który mechanizmy ochrony przed zagrożeniami spowolniły albo odcięły po zbyt wielu nieudanych próbach. Widok Zablokowane adresy IP pokazuje je na żywo i przydaje się przede wszystkim wtedy, gdy uprawniony użytkownik został odcięty, a Ty musisz zdjąć jego blokadę.
Znajdziesz go w Admin Console na stronie Dziennik audytu → Limity żądań.
Uwaga: Wyświetlanie listy i zdejmowanie blokady wymagają wystarczających uprawnień administracyjnych. Administrator, którego dostęp jest ograniczony do wąskiego zestawu zasobów, może w ogóle nie widzieć tego widoku.
Jak działa spowalnianie i blokowanie
Platforma chroni powierzchnię logowania i rejestracji przed nadużyciami, zliczając nieudane próby i wstrzymując źródło po przekroczeniu progu. Wpisy, które tu widzisz, wynikają z dwóch rodzajów limitów:
- Ochrona przed atakami siłowymi: zlicza kolejne nieudane próby logowania i blokuje po przekroczeniu skonfigurowanej liczby.
- Ograniczanie liczby żądań na adres IP: ogranicza, ile prób logowania adres IP może wykonać dziennie i ile prób rejestracji może wykonać w ciągu minuty.
Progi te konfiguruje się na stronie Bezpieczeństwo → Ochrona przed zagrożeniami. Adresy wewnątrz zaufanej strefy sieciowej można wyłączyć ze spowalniania, aby znany zakres biurowy nie był wstrzymywany przez zwykły ruch logowania.
Co uruchamia każdą blokadę i co widzi klient
| Limit | Co ją uruchamia | Czego doświadcza spowalniany klient |
|---|---|---|
| Kolejne nieudane logowania | Jedno konto atakowane raz za razem błędnymi hasłami, czyli klasyczny atak siłowy na pojedyncze konto. | To konto zostaje odcięte; kolejne próby logowania są odrzucane, dopóki blokada nie wygaśnie albo jej nie zdejmiesz. |
| Próby logowania na adres IP dziennie | Jeden źródłowy adres IP wykonujący w ciągu dnia dużą liczbę prób logowania na wiele kont, czyli credential stuffing albo skryptowy password spraying. | Adres IP zostaje wstrzymany; jego próby logowania są odrzucane do końca okna dobowego. |
| Próby rejestracji na adres IP na minutę | Jeden źródłowy adres IP odpalający w krótkiej serii wiele samoobsługowych rejestracji, zwykle zautomatyzowane tworzenie kont. | Próby rejestracji z tego adresu IP są odrzucane, dopóki okno minutowe się nie zresetuje. |
Pierwszy limit odnosi się do konta, dwa pozostałe do źródłowego adresu IP. To rozróżnienie ma znaczenie przy decyzji, gdzie działać naprawczo: pojedyncza odcięta osoba to zwykle blokada konta, natomiast hałaśliwy adres IP dotykający kilku kont to spowalnianie.
Prawdziwy atakujący czy fałszywy alarm?
Zanim zdejmiesz blokadę, sprawdź kontekst:
- Przyjrzyj się kolumnom Target i Attempts. Pojedyncze konto systematycznie zbliżające się do progu to często zapominalski użytkownik albo nieaktualne zapisane hasło. Adres IP przelatujący przez wiele kont jest znacznie bardziej prawdopodobnym atakiem.
- Skonfrontuj to z dziennikiem audytu. Wykrycie ataku siłowego i przekroczenia limitów żądań są tam rejestrowane. Odfiltruj po adresie IP i oknie czasowym, aby zobaczyć, czy próby celują w jedno konto, czy rozpraszają się na wiele, i czy któraś się powiodła.
- Sprawdź strefę sieciową. Ruch ze współdzielonego firmowego adresu wyjściowego może uruchomić ograniczanie liczby żądań na adres IP zupełnie zasadnie; rozważ dodanie tego zakresu do zaufanej strefy, zamiast raz po raz czyścić wpis.
Jeśli wygląda to na prawdziwy atak, zostaw blokadę na miejscu; nadal będzie chronić tę powierzchnię. Zdejmuj tylko taką blokadę, którą potrafisz przypisać uprawnionemu użytkownikowi.
Czytanie listy
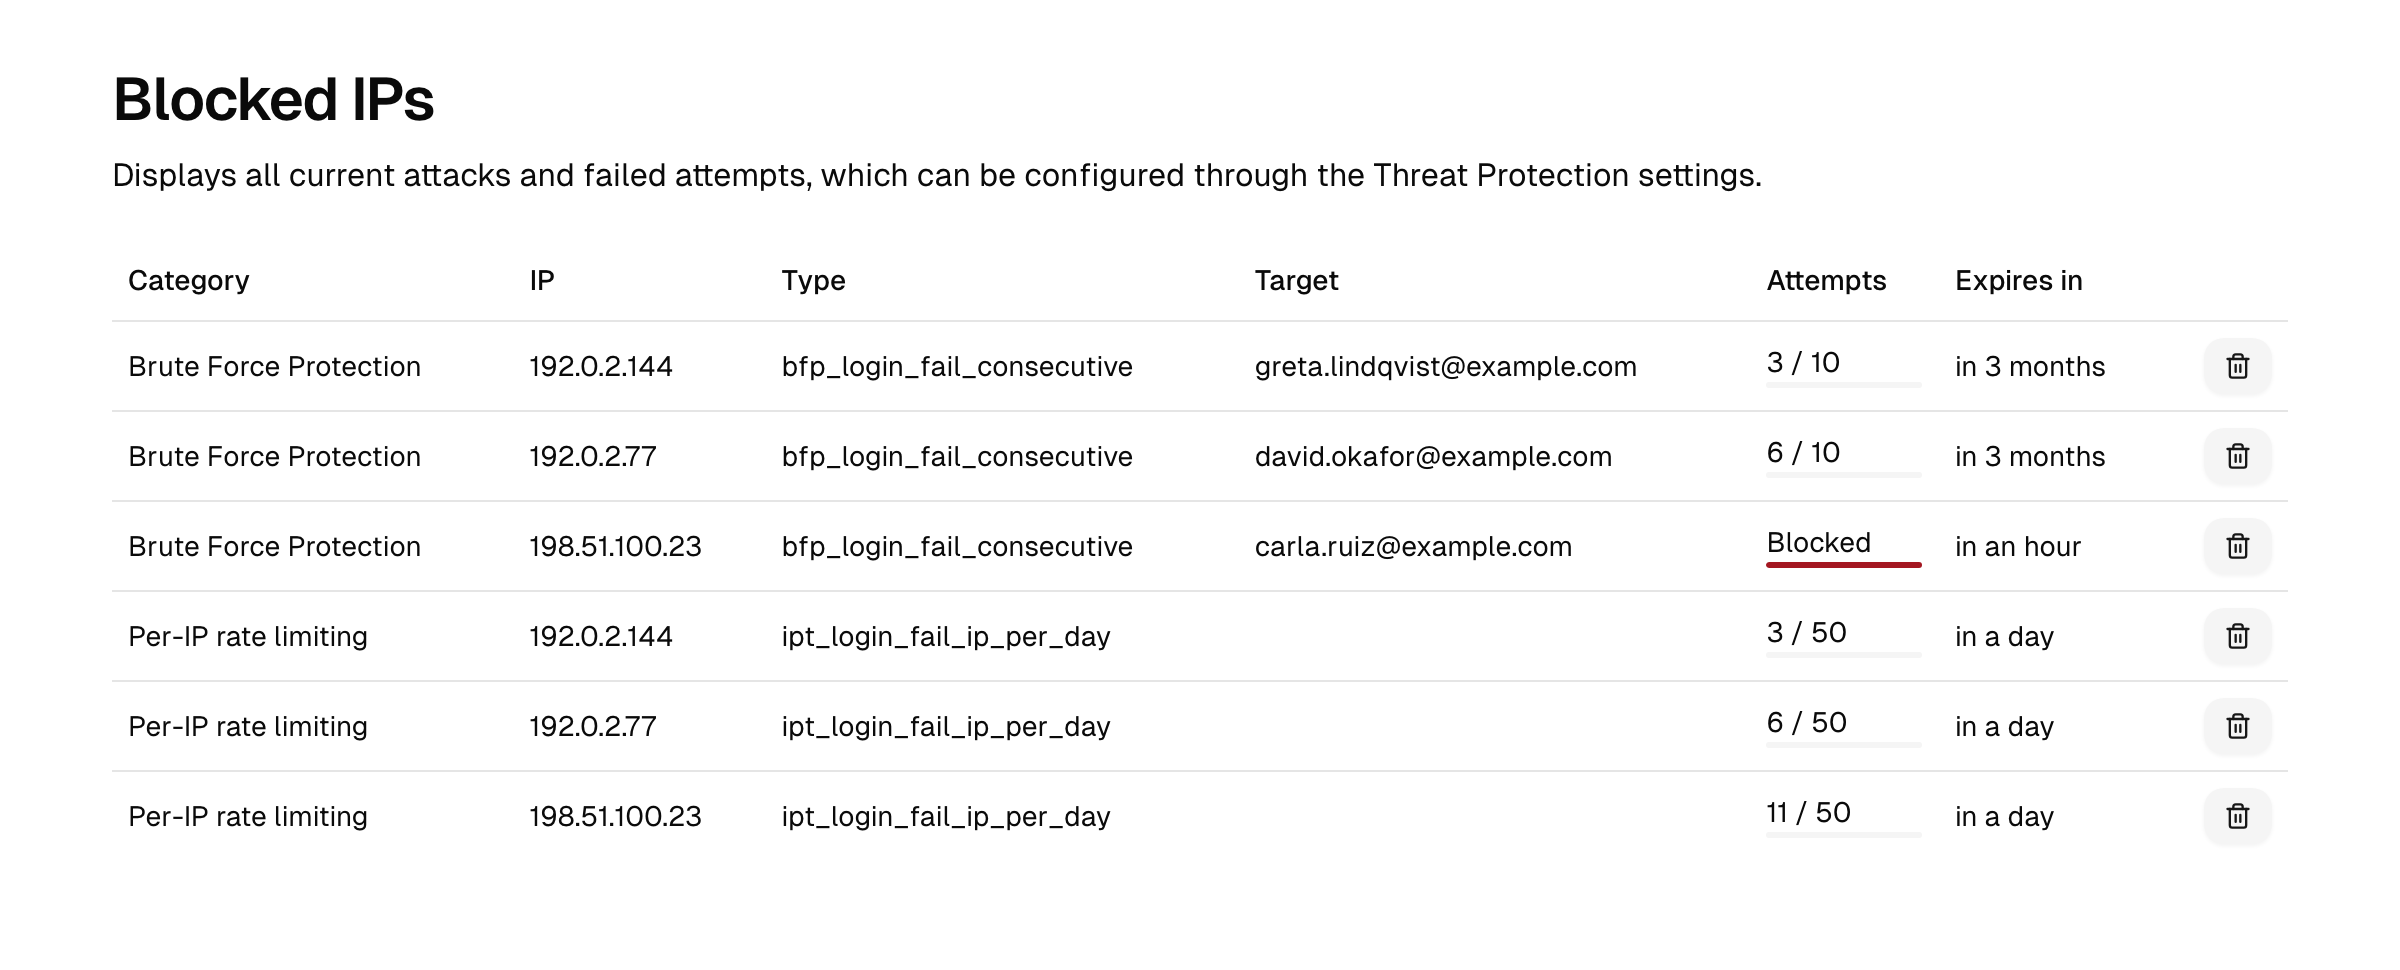
Każdy wiersz pokazuje:
| Kolumna | Znaczenie |
|---|---|
| Category | Mechanizm ochrony, który utworzył wpis. |
| IP | Zliczany źródłowy adres IP. Adresy IPv6 są zliczane według prefiksu /64 i tak wyświetlane (na przykład 2001:0db8:0001:0002::/64). |
| Type | Konkretny limit (kolejne nieudane logowania, próby logowania dziennie, próby rejestracji na minutę). |
| Target | To, czego dotyczy zliczanie, o ile ma to zastosowanie. |
| Attempts | Bieżący licznik względem progu, z paskiem postępu. Wiersz, który przekroczył swój próg, jest oznaczony jako Blocked. |
| Expires in | Kiedy licznik się zresetuje i adres przestanie być wstrzymywany. |
Blokady są tymczasowe: każdy wpis wygasa sam, gdy minie jego okno, a adres jest wtedy znowu wolny bez żadnego działania z Twojej strony.
Zdejmowanie blokady
Jeśli uprawniony użytkownik został odcięty, a Ty nie chcesz czekać, aż blokada wygaśnie:
- Otwórz Dziennik audytu → Limity żądań.
- Odszukaj wiersz odpowiadający adresowi IP, którego to dotyczy.
- Użyj akcji usunięcia w wierszu, aby go odblokować. Licznik jest natychmiast czyszczony, a adres może spróbować ponownie.
Uwaga: Odblokowanie czyści wyłącznie bieżący licznik. Jeśli zachowanie leżące u podstaw trwa nadal, na przykład prawdziwa próba ataku siłowego, adres zostanie spowolniony ponownie. Zbadaj sprawę, zanim wyczyścisz blokadę, której się nie spodziewałeś.
Powiązane tematy
- Ochrona przed zagrożeniami: miejsce konfiguracji progów ataku siłowego i spowalniania.
- Strefy sieciowe: definiowanie zaufanych zakresów omijających spowalnianie.
- Dzienniki audytu: wykrycie ataku siłowego i przekroczenia limitów żądań są rejestrowane także jako zdarzenia audytu.