

Ruoli
Raggruppare le autorizzazioni API in ruoli e assegnarli a utenti e gruppi, affinché le applicazioni autorizzino in base al ruolo.
Nota sul piano: il controllo degli accessi basato sui ruoli (RBAC) è disponibile a partire dal piano Advanced (e in Trial).
Un ruolo è un insieme denominato di autorizzazioni API che si assegna a utenti e gruppi. Quando un utente accede a un'applicazione e tale applicazione richiede un token per un'API con RBAC abilitato, la piattaforma può incorporare i ruoli e le autorizzazioni dell'utente nel token, così che l'applicazione possa prendere decisioni di autorizzazione granulari senza mantenere un proprio modello di autorizzazioni.
I ruoli si gestiscono in Integrazioni → Ruoli nella console di amministrazione.
Nota: gli amministratori delegati (a livello di sviluppatore) gestiscono i ruoli tramite i Workspace di cui fanno parte. Un ruolo aggiunto a un Workspace può essere gestito e assegnato dai membri con l'autorizzazione Gestire le risorse; gli amministratori completi gestiscono tutti i ruoli come prima.
I ruoli riguardano le applicazioni, non la console di amministrazione
È bene chiarire cosa questi ruoli non regolano. Controllano ciò che un utente può fare all'interno delle Sue applicazioni, tramite gli scope contenuti nei token API. Non controllano chi può amministrare la piattaforma: ciò è regolato separatamente dai livelli di accesso che si assegnano al proprio team di amministrazione nell'area Sicurezza.
Ruoli di sistema e ruoli personalizzati
- I ruoli di sistema sono predefiniti. Nome, descrizione e autorizzazioni sono fissi; è possibile visualizzarli, ma non modificarli né eliminarli.
- I ruoli personalizzati sono quelli che Lei crea e gestisce. Ne stabilisce nome e descrizione, sceglie le autorizzazioni e li assegna a utenti e gruppi.
Creare un ruolo e aggiungere autorizzazioni
- Nella pagina Ruoli, scelga Crea ruolo e assegni un nome e una descrizione.
- Apra il ruolo e vada alla scheda delle autorizzazioni.
- Scelga Aggiungi autorizzazioni, selezioni una Custom API e scelga gli scope di tale API da includere.
- Salvi.
Le autorizzazioni di un ruolo sono sempre legate a una specifica Custom API. Solo le Custom API con RBAC abilitato possono fornire autorizzazioni a un ruolo, quindi attivi prima Includi ruoli e autorizzazioni (RBAC) sull'API (vedere API). Se un ruolo contiene autorizzazioni per un'API su cui RBAC è stato successivamente disattivato, o la cui API è stata eliminata, tali voci vengono segnalate nel ruolo in modo da poterle ripulire.
Nota (CIAM): nelle installazioni con la funzionalità per clienti aziendali (B2B), il modulo di creazione del ruolo offre una allowed relationship: scelga se il ruolo è disponibile per tutti gli utenti, solo per gli utenti customer o solo per gli utenti employee. Ciò determina a quale popolazione di utenti si applica il ruolo ed è fissato al momento della creazione. Senza tale funzionalità un ruolo si applica a tutti gli utenti.
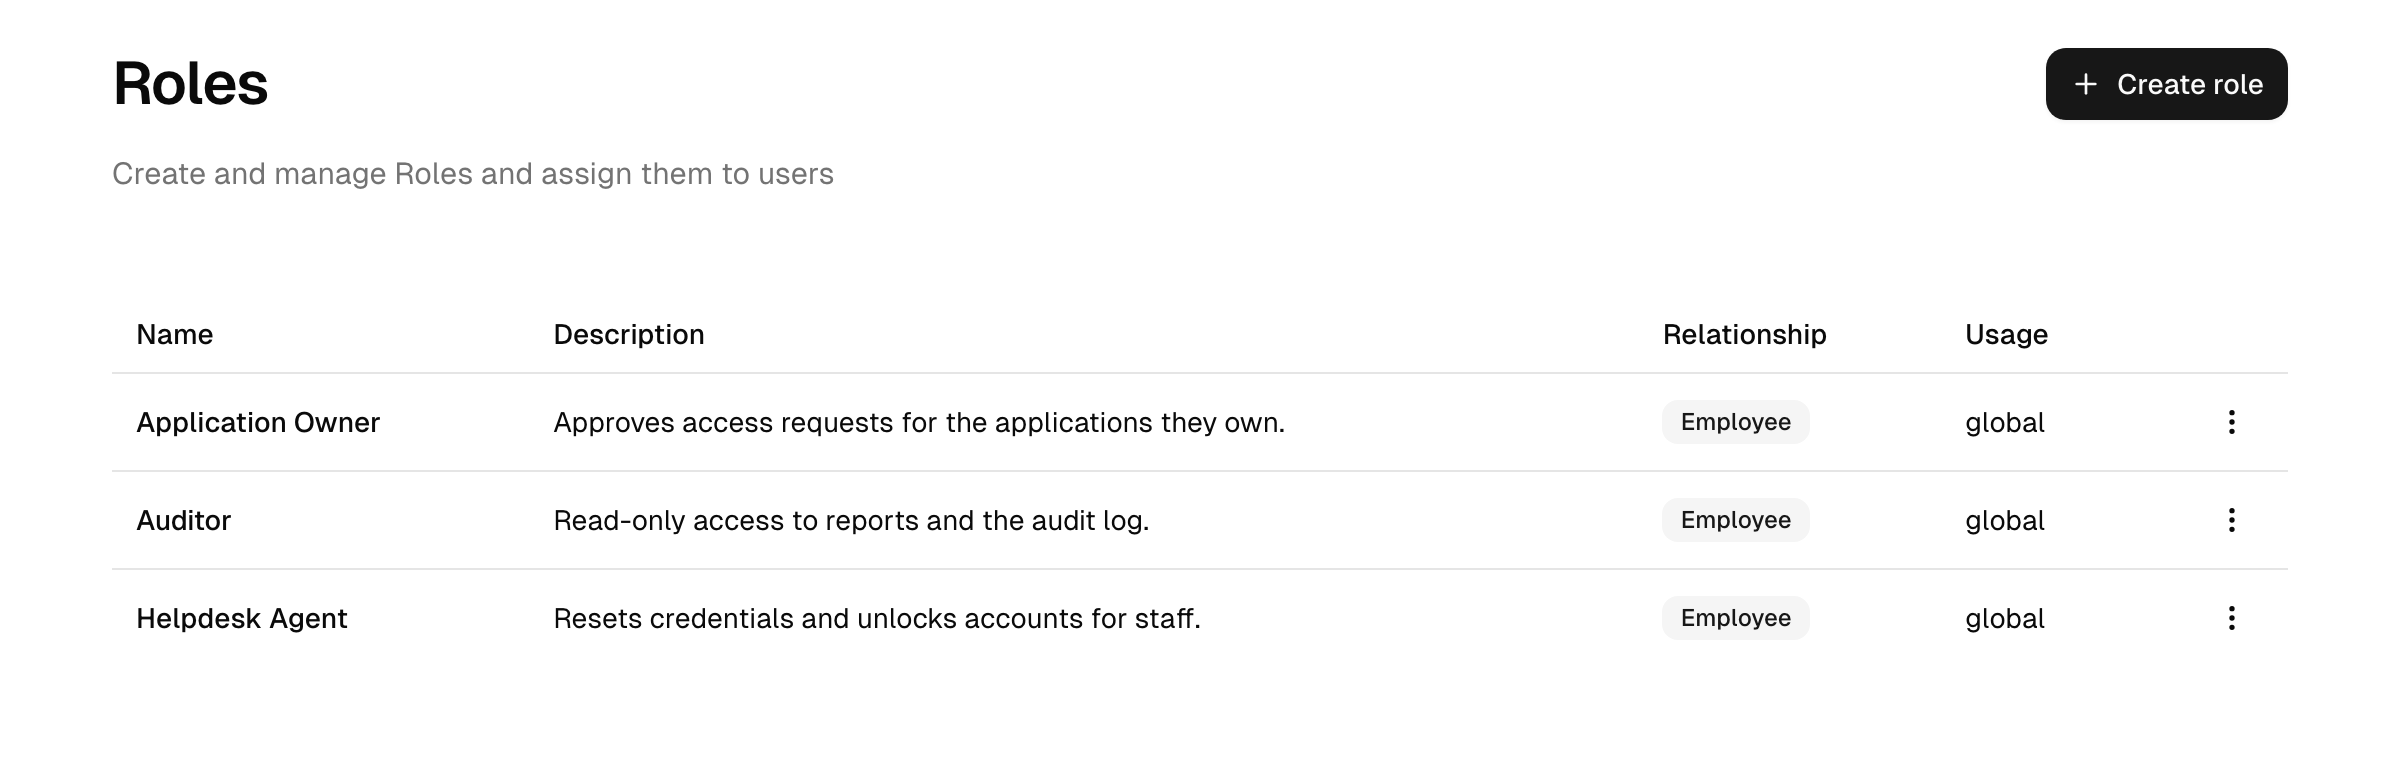
Assegnare i ruoli
Apra un ruolo e utilizzi la sua scheda utenti per assegnarlo. È possibile assegnare un ruolo a:
Per rimuovere un ruolo da un utente, lo rimuova dall'elenco degli utenti del ruolo. L'eliminazione di un ruolo personalizzato lo rimuove da tutti coloro a cui era assegnato.
Quando un utente possiede un ruolo, le autorizzazioni in esso contenute possono essere incorporate nei token per le API corrispondenti con RBAC abilitato.
Come un'autorizzazione arriva in un token
La catena dalla definizione di un'autorizzazione alla sua applicazione nella Sua applicazione:
- Lei definisce un'autorizzazione (uno scope) su una Custom API con RBAC abilitato.
- La raggruppa in un ruolo nella scheda delle autorizzazioni del ruolo.
- Assegna il ruolo a un utente, direttamente o tramite un gruppo, così che ogni membro lo erediti.
- Quando tale utente accede e un'applicazione richiede un token per l'API, le autorizzazioni spettanti all'utente vengono risolte e possono essere incorporate nell'access token.
Se i nomi dei ruoli e le autorizzazioni compaiano effettivamente nel token è controllato per ogni API dalle opzioni roles in access token e permissions in access token (vedere API). Il compromesso:
- Attivo: l'applicazione legge ruoli e autorizzazioni direttamente dal token, senza ulteriori interrogazioni. Il costo è un token più grande, e un token emesso prima di una modifica dei ruoli conserva i vecchi claim fino alla scadenza (possibile obsolescenza).
- Disattivo: il token resta snello; l'applicazione risolve autonomamente i diritti dell'utente quando ne ha bisogno, il che resta aggiornato ma richiede una chiamata aggiuntiva.
Applicare sull'access token, non sull'ID token
Un'applicazione che richiede lo scope roles riceve anche un claim roles nel proprio ID token. Lo utilizzi solo per la presentazione: mostrare una voce di menu di amministrazione, nascondere un pulsante. Non prenda mai una decisione di accesso in base ad esso.
I due claim non sono intercambiabili. L'ID token attesta chi ha effettuato l'accesso ed è indirizzato all'applicazione stessa; non è pensato per essere inoltrato a un'API, e un servizio che lo accetta come prova di autorizzazione si fida di un token che non è mai stato emesso per esso. Il suo claim roles è inoltre il meno preciso dei due: elenca nomi di ruoli senza riferimento ad alcuna API, quindi non può dire se un ruolo abbia significato per la risorsa chiamata.
L'access token è quello indirizzato all'API e i suoi claim sono limitati a tale API. Applichi il controllo lì.
Riferimento
| Termine | Significato |
|---|---|
| Ruolo | Un insieme denominato di autorizzazioni API assegnato a utenti e gruppi. |
| Ruolo di sistema | Un ruolo predefinito, non modificabile. |
| Ruolo personalizzato | Un ruolo che Lei crea e gestisce. |
| Autorizzazione | Un singolo scope API che un ruolo aggiunge ai token di un utente. |
Vedere anche il glossario.
API
Protegga le Sue API come risorse OAuth: definisca gli scope, controlli l'accesso machine-to-machine e utente, imposti formato e durata dei token.
Connessioni
Consentire l'accesso tramite un provider di identità esterno (OIDC, SAML, Microsoft Entra, social), con collegamento degli account e creazione JIT.