

Gruppi
Creare gruppi, gestire i membri, assegnare ruoli e applicazioni e lavorare con gruppi sincronizzati esternamente.
Un gruppo è un insieme di utenti che condividono un accesso. L'accesso viene concesso al gruppo e l'appartenenza determina chi lo detiene in un dato momento: un utente aggiunto al gruppo riceve tutto ciò che il gruppo fornisce. I gruppi sono lo strumento principale per gestire l'accesso su larga scala.
Perché i gruppi sono l'unità di accesso
Un'applicazione o un ruolo assegnato a un gruppo segue l'appartenenza: chi fa parte del gruppo li detiene, e chi viene aggiunto riceve le app e i ruoli del gruppo al successivo accesso, senza alcuna modifica al record dell'utente. Per questo motivo è preferibile assegnare l'accesso ai gruppi anziché ai singoli utenti.
Quando un utente lascia il gruppo, l'accesso fornito dal gruppo viene revocato. Se su un'applicazione assegnata è configurato il provisioning in uscita, la rimozione dell'ultima assegnazione disattiva (senza eliminarlo definitivamente) l'account a valle nell'app collegata.
Una breve regola pratica: organizzare i gruppi in base allo scopo dell'accesso (un insieme di applicazioni, un ruolo o una popolazione a cui si rivolge una policy) e non solo in base all'organigramma. Spesso un singolo gruppo svolge tutte e tre le funzioni contemporaneamente:
- una destinazione per l'assegnazione di applicazioni (single sign-on e, dove configurato, provisioning),
- l'unità a cui si concede un ruolo personalizzato (l'add-on RBAC), e
- una popolazione a cui può rivolgersi una regola di una policy di autenticazione.
Questa ampiezza è anche un motivo di cautela: una sola modifica dell'appartenenza può cambiare sia ciò a cui un utente può accedere sia i requisiti di accesso che gli si applicano.
Creare un gruppo
- Aprire Gruppi e scegliere di creare un gruppo.
- Assegnare un Nome e una Descrizione facoltativa. Il nome non può contenere
=né,, in modo che un gruppo locale non possa mai spacciarsi per un gruppo di directory nel claimgroups. - Salvare. Si viene indirizzati alla pagina di dettaglio del gruppo, dove si aggiungono membri, ruoli e applicazioni.
Membri
La scheda Utenti del gruppo elenca i suoi membri e consente di aggiungerli o rimuoverli. Aggiungere gli utenti cercandoli e selezionandone uno o più; rimuovere un membro dalla stessa scheda. In questo modo vengono aggiunti solo i Dipendenti. Gli utenti esterni (clienti aziendali e consumatori) non vengono mai resi membri singolarmente: entrano in un gruppo tramite la sincronizzazione esterna in base al distinguished name e ricevono le applicazioni tramite la loro directory o organizzazione.
Un utente può appartenere a un numero qualsiasi di gruppi. L'appartenenza è memorizzata direttamente sull'utente: non esiste l'annidamento di gruppi (group-in-group), quindi i membri di un gruppo sono esattamente gli utenti assegnati a esso (più quelli abbinati tramite la sincronizzazione esterna, descritta sotto).
Ruoli
Nota: il controllo degli accessi basato sui ruoli fa parte della funzionalità RBAC, disponibile a partire dal livello Advanced (e durante il periodo di prova).
Nella scheda Ruoli del gruppo si assegnano ruoli al gruppo. Ogni membro detiene quindi tali ruoli, e di conseguenza le autorizzazioni che essi comportano, finché resta membro. Da questa scheda è possibile aggiungere uno o più ruoli oppure rimuoverne uno.
Assegnazione di applicazioni
Nella scheda Applicazioni del gruppo si assegnano applicazioni al gruppo. I membri ottengono il single sign-on (e, dove configurato, il provisioning) per tali applicazioni.
Ogni assegnazione può avere un periodo di validità (una data di inizio e/o di fine), in modo che l'accesso possa essere pianificato per iniziare più tardi o scadere automaticamente. Le assegnazioni scadute non concedono più l'accesso ma restano visibili, così da poterne consultare la cronologia.
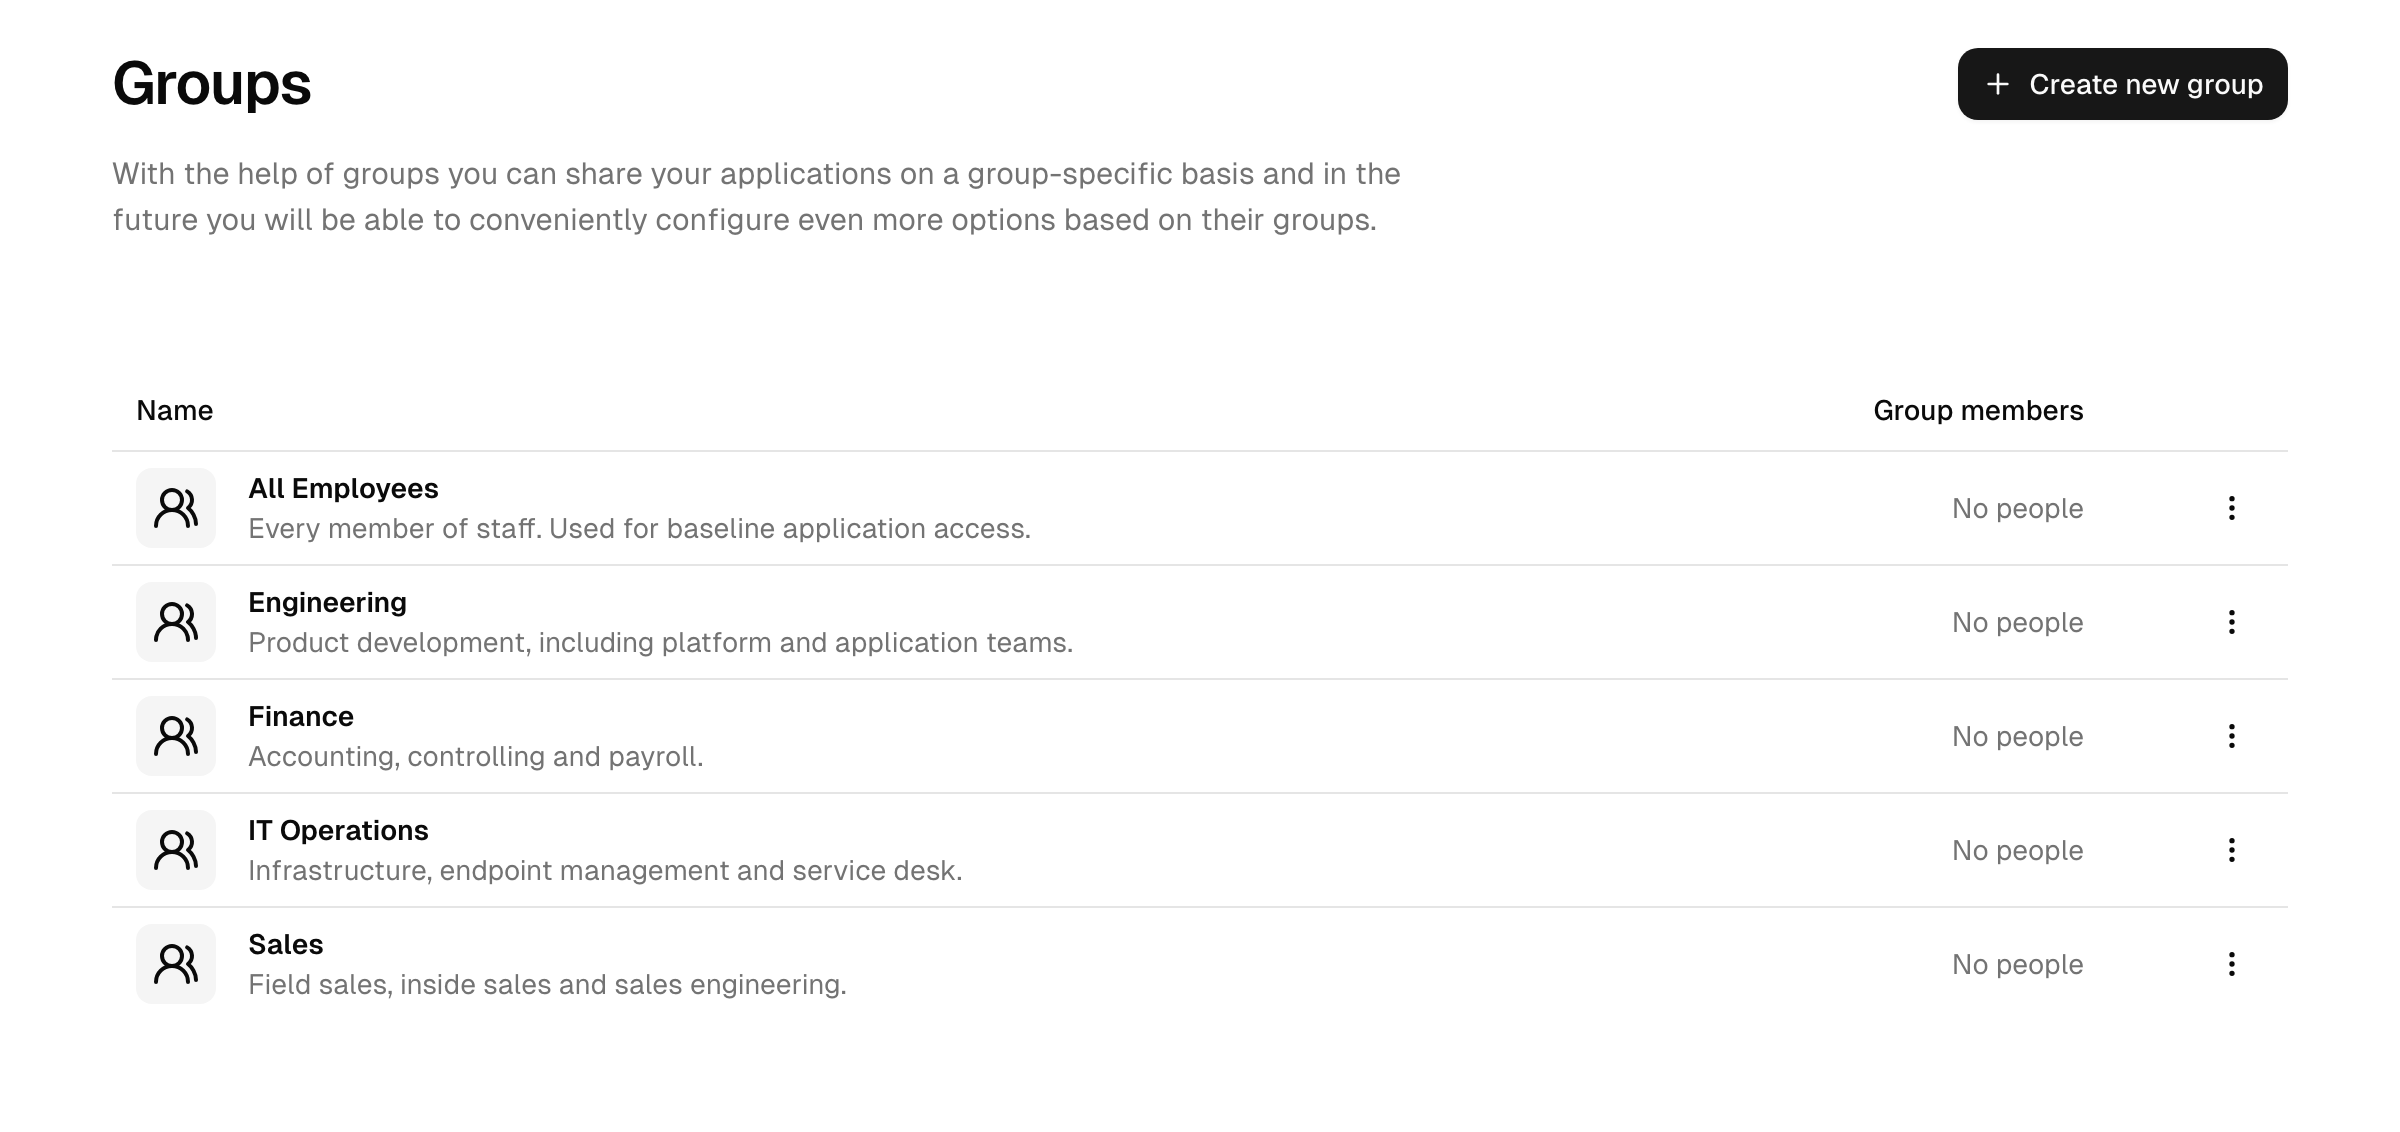
Gruppi integrati e gruppi sincronizzati esternamente
Nello stesso elenco convivono due tipi di gruppo, dall'aspetto identico, ma la cui appartenenza proviene da fonti diverse:
- Gruppi di directory integrati: i membri vengono gestiti direttamente nella console, nella scheda Utenti del gruppo.
- Gruppi sincronizzati esternamente: l'appartenenza è gestita a monte in una directory Active Directory / LDAP sincronizzata e abbinata tramite distinguished name (vedere sotto). Non è possibile modificare i membri qui; si possono solo assegnare applicazioni e ruoli al gruppo e lasciare che sia la sincronizzazione a stabilire chi ne fa parte.
Gruppi sincronizzati esternamente
I gruppi possono essere collegati a un gruppo in una directory Active Directory / LDAP sincronizzata, in modo che l'appartenenza segua automaticamente la fonte autorevole. Il collegamento è il Distinguished Name (DN) del gruppo: il percorso LDAP che identifica il gruppo a monte.
- Quando per un gruppo è impostato un distinguished name, la sua appartenenza è determinata dagli utenti sincronizzati che riportano quel DN tra le proprie appartenenze a gruppi, oltre agli utenti aggiunti direttamente.
- L'elenco dei gruppi suggerisce i distinguished name rilevati sugli utenti sincronizzati che non sono ancora collegati a un gruppo locale, così da poter creare rapidamente i gruppi locali corrispondenti. È possibile filtrare questi suggerimenti per DN.
- Il collegamento di un gruppo di directory richiede un livello di accesso che gestisca i gruppi a livello di istanza; gli amministratori che gestiscono i gruppi solo tramite un Workspace non possono impostare un DN. Un DN può essere impostato solo su un gruppo senza membri aggiunti manualmente.
In questo modo è possibile rispecchiare nella piattaforma la struttura dei gruppi on-premises e gestire da essa l'assegnazione di applicazioni e ruoli: modificando l'appartenenza a un gruppo di un utente in Active Directory, il suo accesso qui si adegua alla sincronizzazione successiva.
Vedere anche
- Persone: la gestione degli utenti che diventano membri.
- Ruoli: cosa concedono i ruoli.
- Applicazioni: cosa si assegna a un gruppo.
- Directory utenti: come i gruppi sincronizzati arrivano da AD/LDAP.