

Provisioning delle applicazioni
Crei, aggiorni e disattivi automaticamente gli account nelle applicazioni a valle tramite SCIM in uscita, con mapping di attributi e gruppi.
Il provisioning mantiene automaticamente gli account delle Sue applicazioni a valle allineati con la piattaforma. Quando crea, modifica o disattiva un utente, oppure assegna o rimuove l'assegnazione di un'applicazione, la piattaforma trasmette la modifica corrispondente all'applicazione connessa, così non deve gestire manualmente gli account in ciascun sistema.
La piattaforma esegue il provisioning tramite SCIM 2.0. Agisce esclusivamente come client SCIM in uscita: trasmette le modifiche verso le applicazioni che Lei collega. Non gestisce un server SCIM in entrata, quindi altri sistemi non possono eseguire il provisioning verso la piattaforma tramite SCIM.
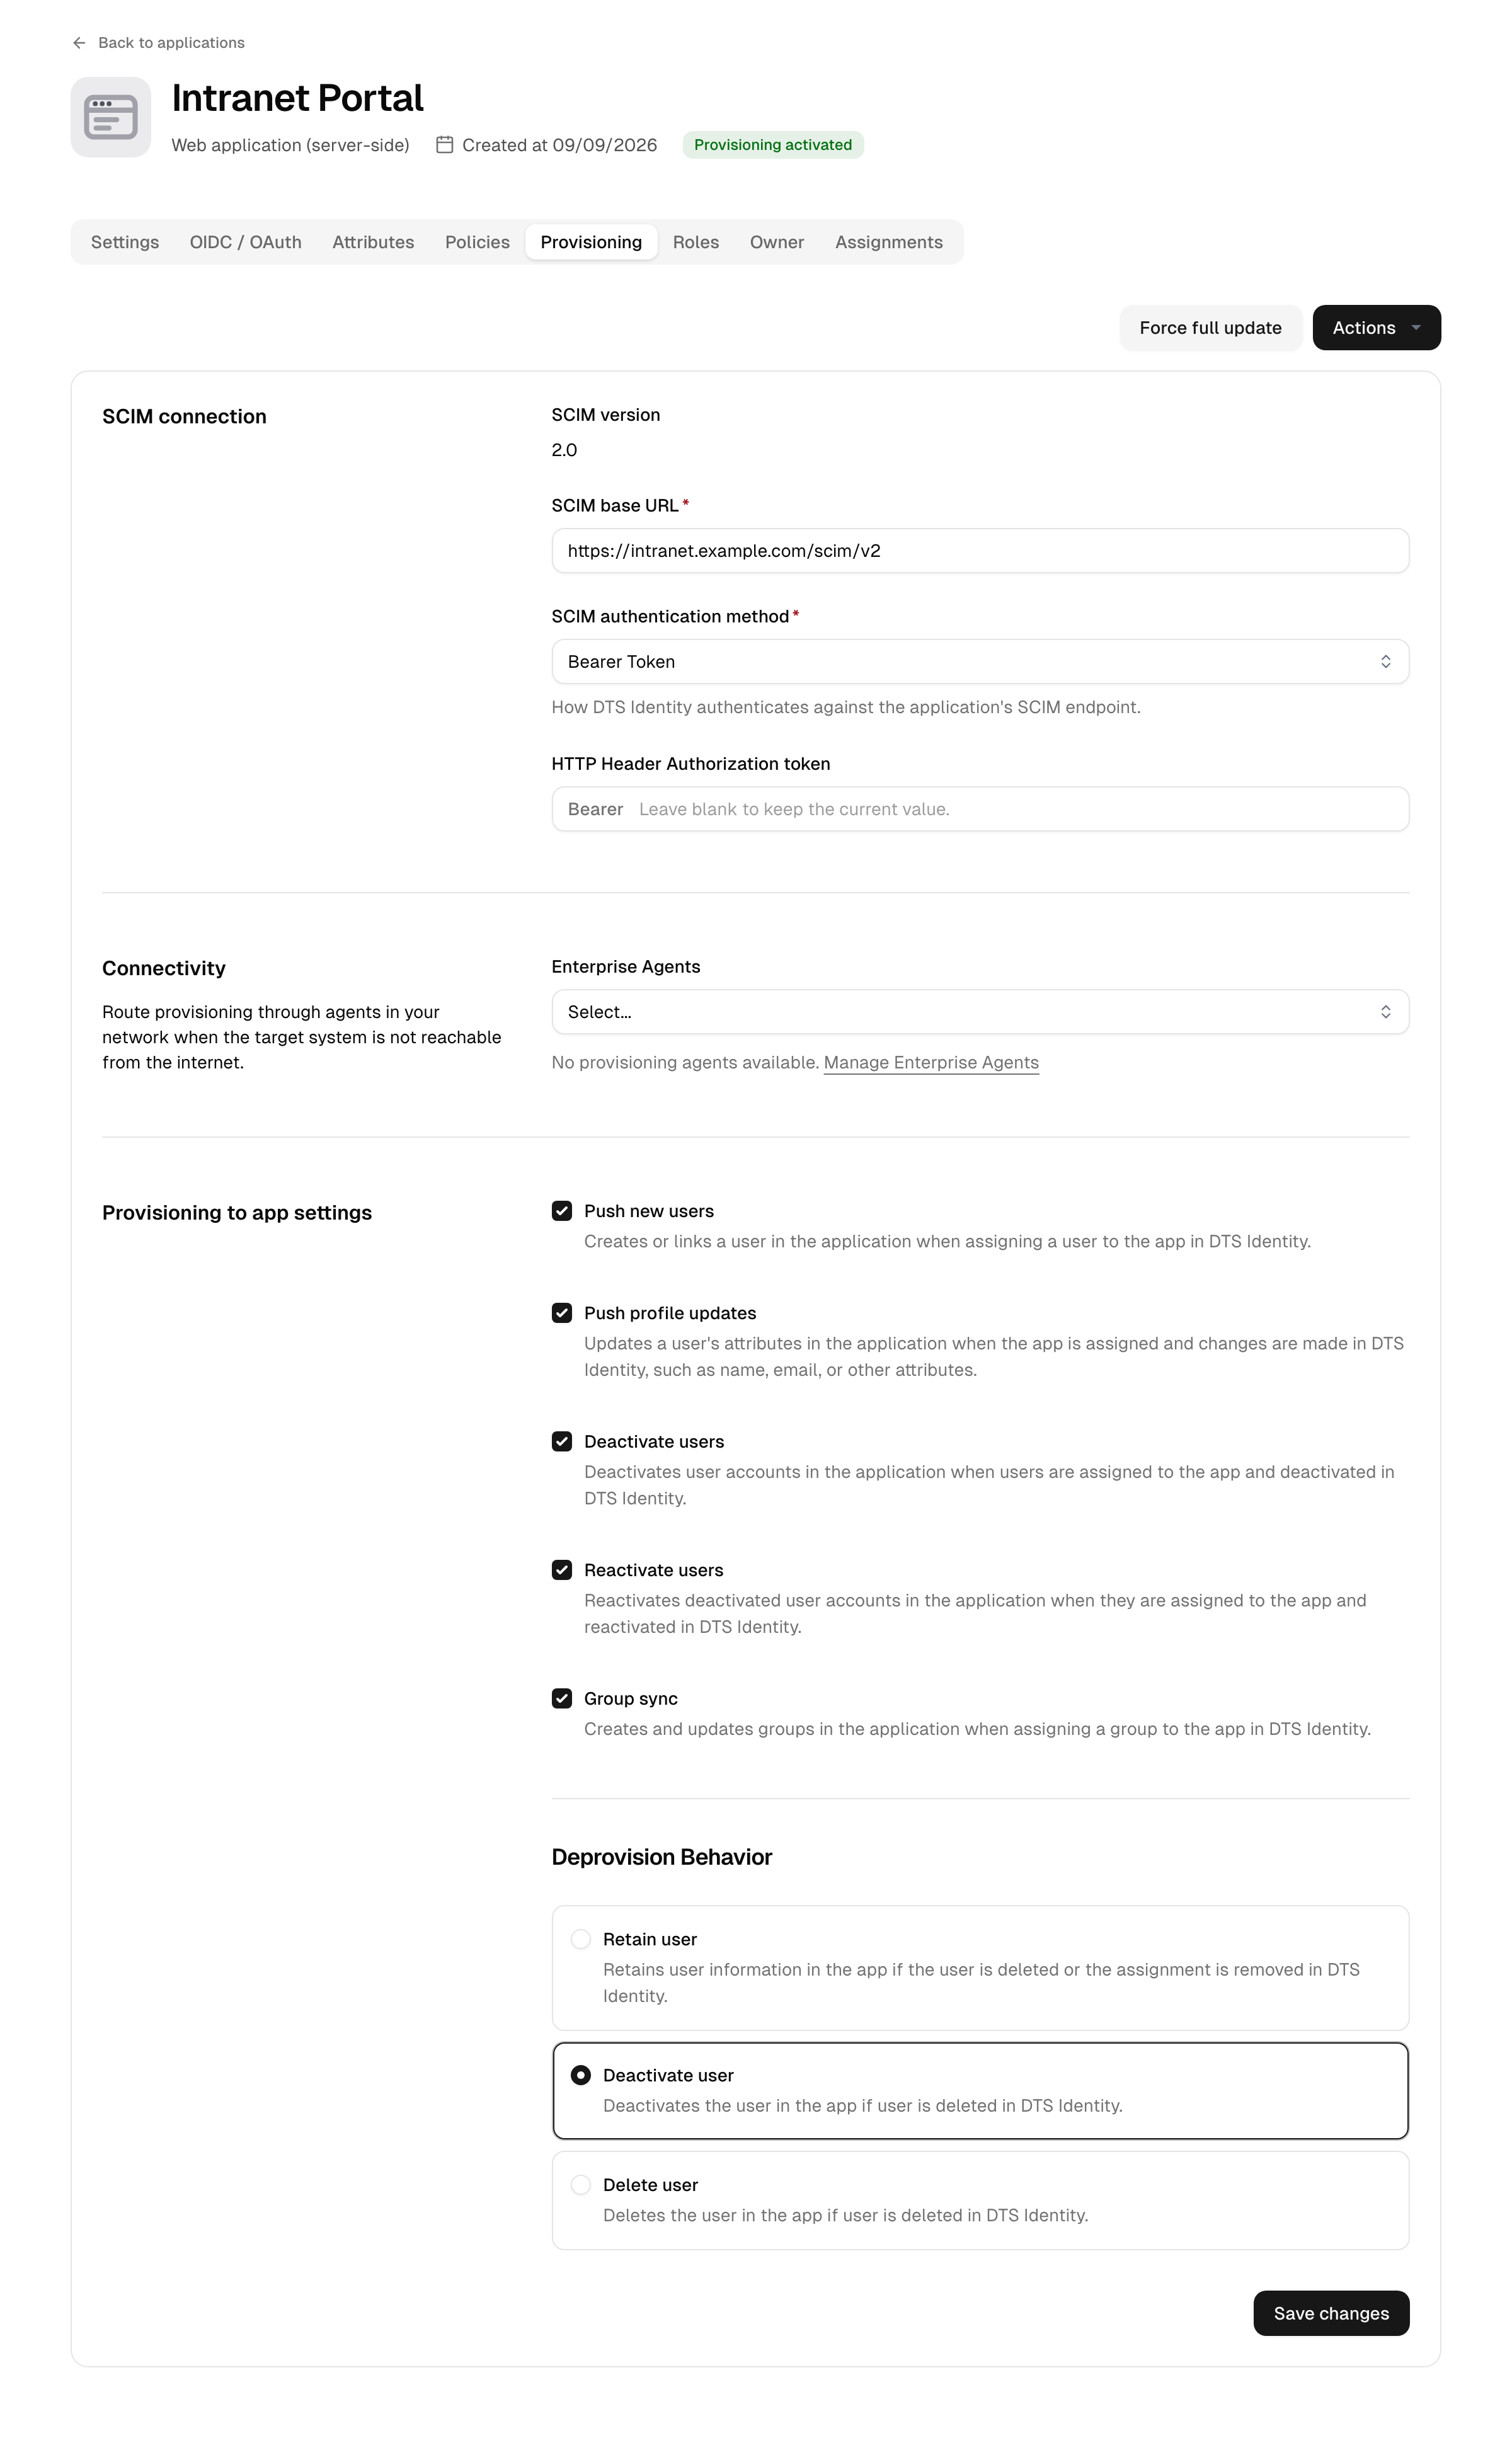
Il provisioning si configura nella scheda Provisioning di un'applicazione, in Integrazioni → Applicazioni.
Nota sul piano: Il provisioning è incluso a partire dal piano Essential (e nel Trial); non fa parte del piano Free. Nel piano Free la scheda Provisioning mostra comunque cosa fa il provisioning, ma non è possibile configurarlo né attivarlo.
Cosa fa il provisioning
Una volta attivato il provisioning per un'applicazione, la piattaforma può:
- Creare un account nell'applicazione a valle quando un utente le viene assegnato.
- Aggiornare l'account a valle quando cambiano gli attributi mappati dell'utente.
- Disattivare l'account a valle quando l'utente perde l'accesso e riattivarlo quando l'accesso viene ripristinato.
- Sincronizzare i gruppi e le relative appartenenze, così che la struttura dei gruppi venga replicata a valle.
Ciascuna di queste operazioni è un interruttore separato, quindi può, ad esempio, creare e aggiornare gli account senza mai disattivarli. La piattaforma esegue principalmente il provisioning di utenti e dei loro attributi; il push dei gruppi è un'opzione aggiuntiva che replica gli oggetti gruppo e i loro membri, non uno strumento per gestire la struttura dei gruppi propria dell'app a valle (che resta nell'applicazione di destinazione).
Stato del provisioning
Il provisioning di un'applicazione attraversa un piccolo insieme di stati, mostrati nella parte superiore della scheda Provisioning:
| Stato | Significato |
|---|---|
| Disabilitato | Nessun provisioning ancora configurato. |
| Abilitato | I dettagli di connessione sono salvati ma non ancora verificati. |
| Tested | La connessione all'endpoint SCIM a valle è riuscita. |
| Attivato | Il provisioning è operativo; la piattaforma mantiene sincronizzata l'applicazione. |
Il percorso abituale è disabilitato → abilitato → tested → attivato. Può disattivare il provisioning in qualsiasi momento oppure eliminare la configurazione per tornare a disabilitato.
Configurare il provisioning
-
Apra l'applicazione e vada alla sua scheda Provisioning.
-
Inserisca l'URL di base SCIM dell'applicazione a valle e scelga un metodo di autenticazione:
- Bearer Token: un token inviato nell'header
Authorization. - Basic: un nome utente e una password.
- Header HTTP personalizzato: un nome di header e un valore inviati senza modifiche, per destinazioni con uno schema proprietario (ad esempio
Authorization: PLANONKEY accesskey=...oppureX-Api-Key).
Per le applicazioni del catalogo, l'URL di base e il metodo sono precompilati dall'integrazione e sono di sola lettura; Lei fornisce solo le credenziali.
- Bearer Token: un token inviato nell'header
-
Scelga quali operazioni attivare: create users, update users, Disattiva utenti, Riattiva utenti e Sincronizzazione dei gruppi.
-
Scelga l'azione di deprovisioning, ovvero cosa accade a valle quando un utente non ha più diritto all'accesso (vedere Comportamento in caso di disattivazione).
-
Facoltativamente, in Connettività, selezioni uno o più connettori di provisioning se il sistema di destinazione si trova all'interno della Sua rete (vedere sotto).
-
Testi la configurazione. Un test riuscito porta lo stato a tested.
-
Attivi il provisioning. Da questo momento la piattaforma mantiene automaticamente sincronizzata l'applicazione.
Raggiungere una destinazione all'interno della Sua rete
Se l'applicazione a valle non è raggiungibile da internet, instradi il provisioning attraverso uno o più Enterprise Connectors di tipo provisioning. In Connettività, nella scheda Provisioning, selezioni i connettori da utilizzare in ordine di priorità. Quando sono selezionati dei connettori, il provisioning passa solo attraverso di essi; quando non ne è selezionato nessuno, la piattaforma si connette alla destinazione direttamente tramite internet. Vedere Enterprise Connectors.
Mapping degli attributi
Il provisioning mappa ogni utente della piattaforma su un record utente SCIM. Il mapping standard copre gli attributi comuni (nome utente, ovvero l'identificatore di accesso oppure l'email quando non esiste un login separato, nome visualizzato, nome / cognome / secondo nome, email e telefono principali e il flag active) e include l'estensione enterprise SCIM per attributi come numero di matricola, reparto e responsabile, se presenti.
Lo stato active di un utente deriva dal suo stato, quindi la disattivazione di un utente sulla piattaforma contrassegna come inattivo l'account a valle.
I gruppi sono mappati per nome e i loro membri fanno riferimento agli identificatori SCIM degli utenti di cui è stato eseguito il provisioning nella stessa applicazione.
Il mapping è fisso e uno a uno: ogni campo della piattaforma è mappato sul corrispondente campo SCIM, con alcuni ripieghi sensati (ad esempio, il nome utente ricade sull'email quando non è impostato un login separato). Non esiste alcun motore di espressioni, nessuno scripting e nessuna trasformazione per singolo attributo: la piattaforma non calcola né riscrive valori, quindi non cerchi un editor di regole. Per le applicazioni del catalogo il mapping è fornito con l'integrazione; per le applicazioni personalizzate segue questo mapping SCIM standard.
Perché la mia modifica ha (o non ha) raggiunto l'app?
Solo gli attributi mappati vengono trasmessi a valle. Se modifica un campo del profilo che fa parte del mapping standard (nome, email, telefono, reparto e così via), la piattaforma lo trasmette a ogni applicazione in cui è stato eseguito il provisioning dell'utente, a condizione che update users sia attivato per quell'app. Se modifica un campo che non fa parte del mapping, non viene inviato nulla: l'account a valle non viene toccato.
Quindi, quando una modifica non compare in un'app connessa, verifichi nell'ordine: che l'utente abbia ancora un'assegnazione attiva, che update users sia attivo e che il campo modificato sia tra quelli trasportati dal mapping. Vedere Persone e Profili e attributi utente per sapere quali campi esistono.
Quando viene eseguita ciascuna operazione
Non esiste una distinzione per attributo tra solo creazione e solo aggiornamento: in entrambi i casi viene utilizzato lo stesso mapping.
- Con create users attivo, il record mappato completo viene scritto quando l'utente ottiene per la prima volta un'assegnazione all'app.
- Con update users attivo, la piattaforma reinvia gli attributi mappati ogni volta che il profilo dell'utente cambia (salta gli utenti il cui profilo non è cambiato dall'ultima sincronizzazione, a meno che non forzi un aggiornamento completo).
Se ha attivato create users ma disattivato update users, l'account viene configurato una sola volta e le modifiche successive non lo raggiungono mai. Attivi update users se desidera che le modifiche continue vengano trasmesse.
Modelli di provisioning dal catalogo
Le integrazioni del catalogo possono includere un modello di provisioning, così non deve determinare da sé l'endpoint, il metodo di autenticazione e i mapping. Quando aggiunge un'applicazione di questo tipo, la sua connessione di provisioning è precompilata e Lei fornisce solo le credenziali.
Alcune voci del catalogo sono provisioning-only: creano e gestiscono account a valle, ma non offrono single sign-on. Compaiono come tipo di applicazione provisioning-only, senza client secret e senza flusso di accesso; per esse si configura solo la scheda Provisioning.
Forzare una sincronizzazione completa
Normalmente il provisioning è sempre in esecuzione: la piattaforma reagisce alle modifiche di utenti e gruppi e alle modifiche delle assegnazioni, e riconcilia ogni applicazione attivata in background con un ciclo breve e ricorrente. Non è necessario avviare manualmente le modifiche ordinarie.
Se deve trasmettere di nuovo tutto, ad esempio dopo aver corretto un mapping o ripristinato il sistema a valle, utilizzi Forza aggiornamento completo nella scheda Provisioning. In questo modo, al successivo ciclo di sincronizzazione vengono reinviati tutti gli utenti e i gruppi assegnati, anche i record che non sono cambiati.
Se le credenziali a valle smettono di funzionare (ad esempio perché il token è stato revocato), il provisioning torna automaticamente allo stato abilitato, così può fornire nuove credenziali e ripetere il test.
Cosa avvia il provisioning
La piattaforma esegue il provisioning in risposta a:
- l'assegnazione di un utente all'applicazione o la rimozione dell'assegnazione (direttamente oppure tramite un gruppo, una directory o un'organizzazione),
- una modifica del profilo di un utente,
- la disattivazione o l'eliminazione di un utente,
- una modifica di un gruppo o della sua appartenenza.
L'assegnazione è il requisito decisivo: il provisioning di un utente in un'applicazione avviene solo finché l'utente dispone di un'assegnazione attiva a essa.
Comportamento in caso di disattivazione
Un utente perde il diritto all'accesso quando la sua assegnazione viene rimossa, oppure quando viene sospeso, sottoposto a deprovisioning o eliminato sulla piattaforma (vedere Ciclo di vita dell'utente). A quel punto la piattaforma applica l'azione di deprovisioning dell'applicazione:
| Azione | Effetto a valle |
|---|---|
| Mantieni utente | L'account a valle non viene toccato; viene rimosso solo il collegamento locale. |
| Disattiva utente | L'account a valle viene contrassegnato come inattivo (reversibile). |
| Elimina utente | L'account a valle viene rimosso completamente. |
Il valore predefinito è Disattiva utente: un offboarding reversibile che disabilita l'account a valle invece di eliminarlo definitivamente, così un utente che ritorna può essere riattivato. Scelga Elimina utente solo quando l'app connessa non deve conservare affatto l'account, oppure Mantieni utente quando il sistema a valle deve conservare i record storici.
In questo modo l'offboarding diventa prevedibile: sospenda o sottoponga a deprovisioning un utente sulla piattaforma e l'account di ogni app connessa seguirà l'azione impostata qui. Se Riattiva utenti è attivo, il ripristino dell'utente riabilita un account a valle precedentemente disattivato.
Risoluzione dei problemi
- Il test non riesce: ricontrolli l'URL di base SCIM e le credenziali e verifichi che l'endpoint SCIM dell'applicazione a valle sia raggiungibile.
- Il provisioning è tornato ad abilitato: le credenziali memorizzate sono state rifiutate. Inserisca nuove credenziali e ripeta il test.
- Un utente non è stato creato a valle: verifichi che l'utente disponga di un'assegnazione attiva all'applicazione e che create users sia attivato.
Applicazioni
Registri applicazioni per il single sign-on tramite OpenID Connect, SAML 2.0 o WS-Federation, dal catalogo o personalizzate, e ne controlli l'accesso.
API
Protegga le Sue API come risorse OAuth: definisca gli scope, controlli l'accesso machine-to-machine e utente, imposti formato e durata dei token.