

Avancé
Géolocalisation, restrictions d'accès basées sur le réseau et enregistrement ouvert des clients pour les agents IA, à l'échelle de l'instance.
La géolocalisation détermine le pays et la région à l'origine d'une requête entrante, et elle est la condition préalable aux restrictions basées sur le réseau qui peuvent limiter le trafic à une région. Les deux se configurent dans l'onglet Avancé, et les deux modifient la façon dont chaque requête adressée à la plateforme est évaluée ; appliquez-les donc de manière réfléchie.
Attention : Les restrictions de cette page s'appliquent à toute l'instance. Une règle mal configurée, par exemple une restriction limitée à l'UE alors que des utilisateurs légitimes se trouvent hors de l'UE, peut bloquer des utilisateurs. Vérifiez l'impact avant d'activer.
Géolocalisation
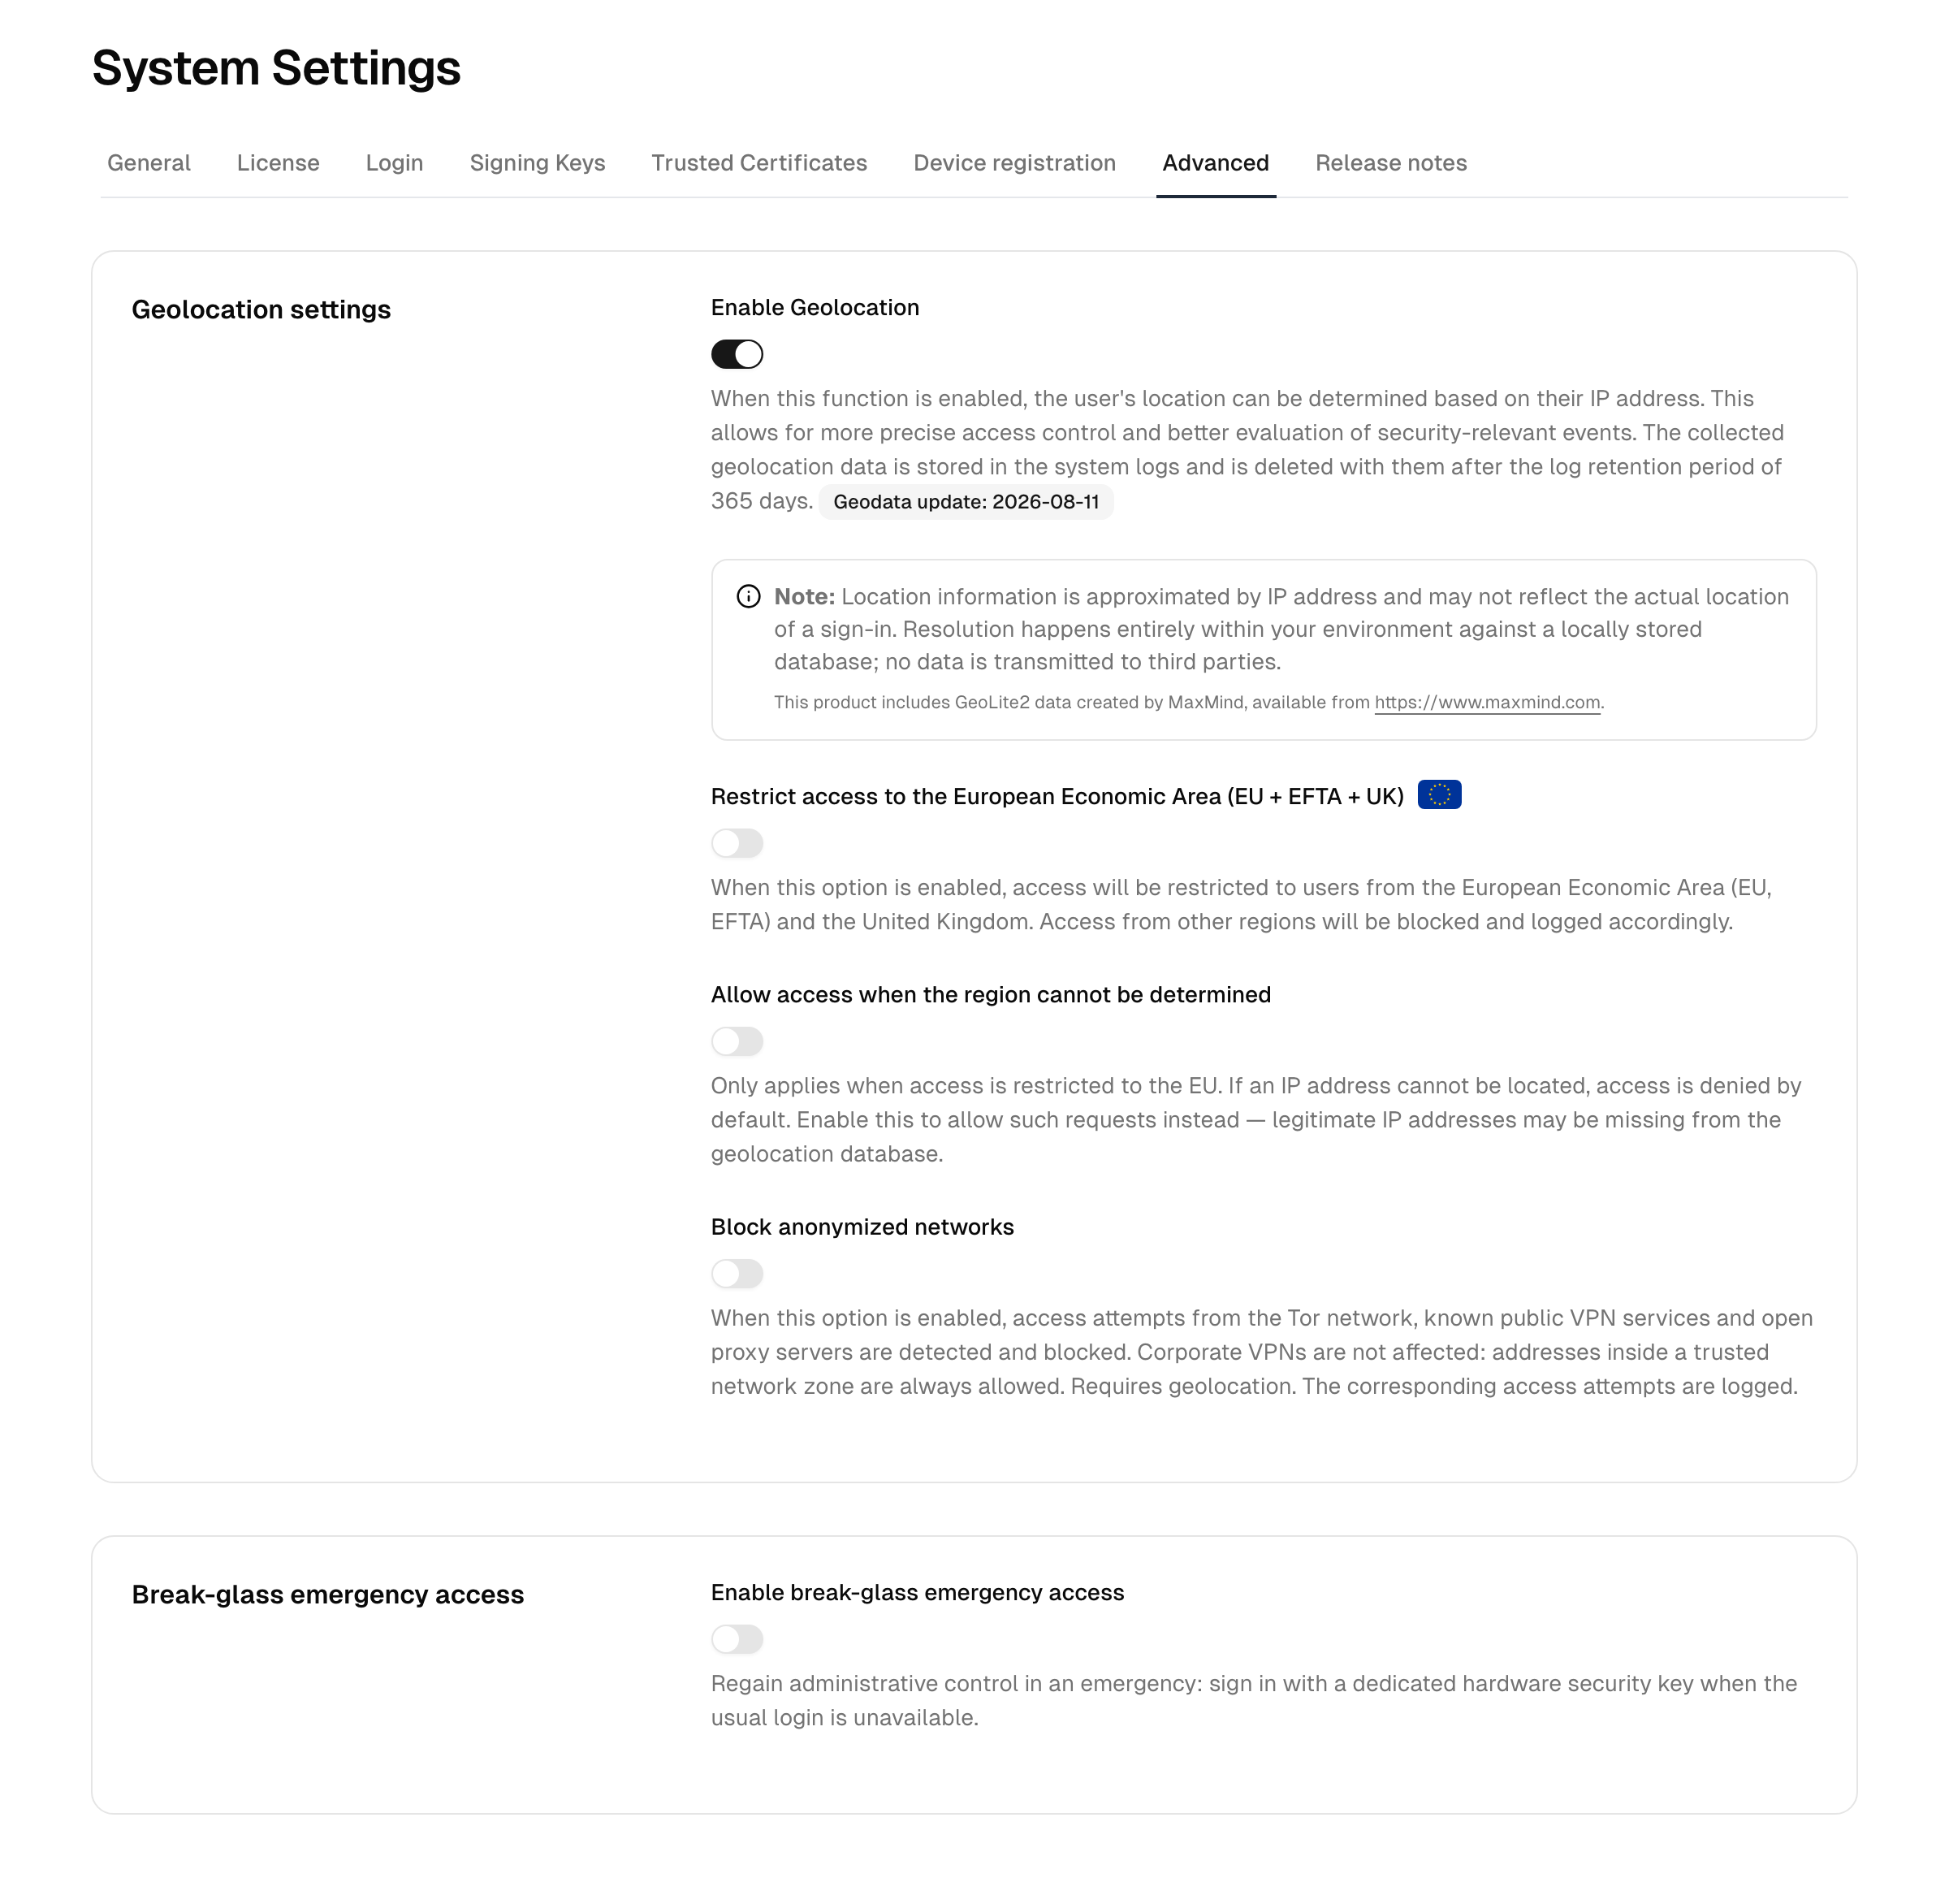
Activer la géolocalisation active la détermination du pays et de la région des requêtes entrantes à partir de leur adresse IP. La géolocalisation est une condition préalable aux restrictions basées sur le réseau ci-dessous et à la détection des voyages impossibles, et elle enrichit les enregistrements d'audit et les signaux de sécurité. Tant que la géolocalisation est désactivée, la détection des voyages impossibles ne peut pas s'exécuter.
La page indique la date du jeu de données de géolocalisation actuellement utilisé. Les recherches s'effectuent entièrement au sein de votre instance, sur une copie du jeu de données stockée localement ; aucune donnée n'est transmise à des tiers. Les emplacements déterminés sont stockés dans les journaux système et supprimés avec eux à l'expiration de la durée de conservation des journaux.
Pour la modifier, basculez Activer la géolocalisation. Les restrictions dépendantes ne sont disponibles que tant que la géolocalisation est activée.
Restrictions basées sur le réseau
Ces options deviennent disponibles dès que la géolocalisation est activée.
Restreindre l'accès à l'Espace économique européen (EU + EFTA + UK)
Lorsque cette option est activée, les requêtes provenant de l'extérieur de l'Espace économique européen (UE, AELE) et du Royaume-Uni sont bloquées. Utilisez-la pour imposer une frontière d'accès régionale à l'ensemble de l'instance.
Certaines adresses IP ne peuvent pas être localisées : elles peuvent appartenir à de nouvelles plages, à du carrier-grade NAT ou à des fournisseurs peu courants qui ne figurent pas encore dans le jeu de données de géolocalisation. Par défaut, ces requêtes sont refusées tant que cette restriction est active, car la plateforme ne peut pas confirmer qu'elles proviennent de cette région.
Autoriser l'accès lorsque la région ne peut pas être déterminée
S'applique uniquement tant que cette restriction régionale est active. Lorsque cette option est activée, les requêtes dont l'adresse IP ne peut pas être localisée sont autorisées au lieu d'être refusées. Activez-la si des utilisateurs légitimes sont bloqués parce que leur adresse IP est absente du jeu de données de géolocalisation ; laissez-la désactivée pour conserver une frontière régionale stricte.
Bloquer les réseaux d'anonymisation
Lorsque cette option est activée, les requêtes provenant du réseau Tor, de services VPN publics connus ou de serveurs proxy ouverts sont bloquées. Cela réduit l'accès anonymisé à la plateforme sans affecter votre VPN d'entreprise : les adresses situées dans une zone réseau de confiance sont toujours autorisées ; ajoutez-y donc les plages de sortie de votre entreprise avant de l'activer. Les tentatives bloquées sont journalisées.
La détection utilise des listes de nœuds de sortie Tor, de plages de fournisseurs VPN commerciaux et de serveurs proxy publics actifs. Ces listes sont actualisées périodiquement ; un point de terminaison mis en service très récemment peut ne pas encore être couvert.
Pour un contrôle plus fin, bloquez un seul type de réseau uniquement pour certaines applications en combinant une zone réseau avec une politique d'authentification, plutôt que d'utiliser cet interrupteur à l'échelle de l'instance.
Enregistrement ouvert pour les agents IA
Remarque : Disponible avec l'abonnement Pro.
La carte Enregistrement ouvert permet aux agents IA et aux autres clients publics de s'enregistrer eux-mêmes sans initial access token. Activez Enregistrement ouvert pour les clients publics, sélectionnez sous Utilisateurs autorisés à se connecter les annuaires dont les utilisateurs peuvent se connecter à ces clients, puis sélectionnez Enregistrer les modifications. Les règles applicables aux clients enregistrés de manière ouverte (clients publics uniquement, limites de débit, suppression automatique des enregistrements inutilisés) sont décrites sous Enregistrement dynamique des clients.
Référence
| Paramètre | Dépend de | Effet |
|---|---|---|
| Activer la géolocalisation | (aucun) | Détermine l'emplacement de la requête ; requis pour les restrictions ci-dessous |
| Restreindre l'accès à l'Espace économique européen (EU + EFTA + UK) | Géolocalisation | Bloque les requêtes provenant de l'extérieur de l'EEE et du Royaume-Uni |
| Autoriser l'accès lorsque la région ne peut pas être déterminée | Restriction UE | Autorise les requêtes dont l'adresse IP ne peut pas être localisée au lieu de les refuser |
| Bloquer les réseaux d'anonymisation | Géolocalisation | Bloque les requêtes provenant de Tor, de services VPN publics connus et de serveurs proxy ouverts ; les zones réseau de confiance sont exemptées |
| Enregistrement ouvert pour les clients publics | Abonnement Pro, au moins un annuaire | Permet aux clients publics tels que les agents IA de s'enregistrer sans initial access token |
Remarque : Pour les règles d'autorisation et de refus par réseau et les politiques d'accès basées sur les zones, consultez les contrôles réseau sous Surveillance et l'accès conditionnel sous Sécurité. L'onglet Avancé couvre uniquement les paramètres à l'échelle de l'instance ci-dessus.