

Clés de signature
Consulter, faire tourner et révoquer les clés qui signent les jetons OIDC et SAML, et comprendre pourquoi la rotation compte pour les applications connectées.
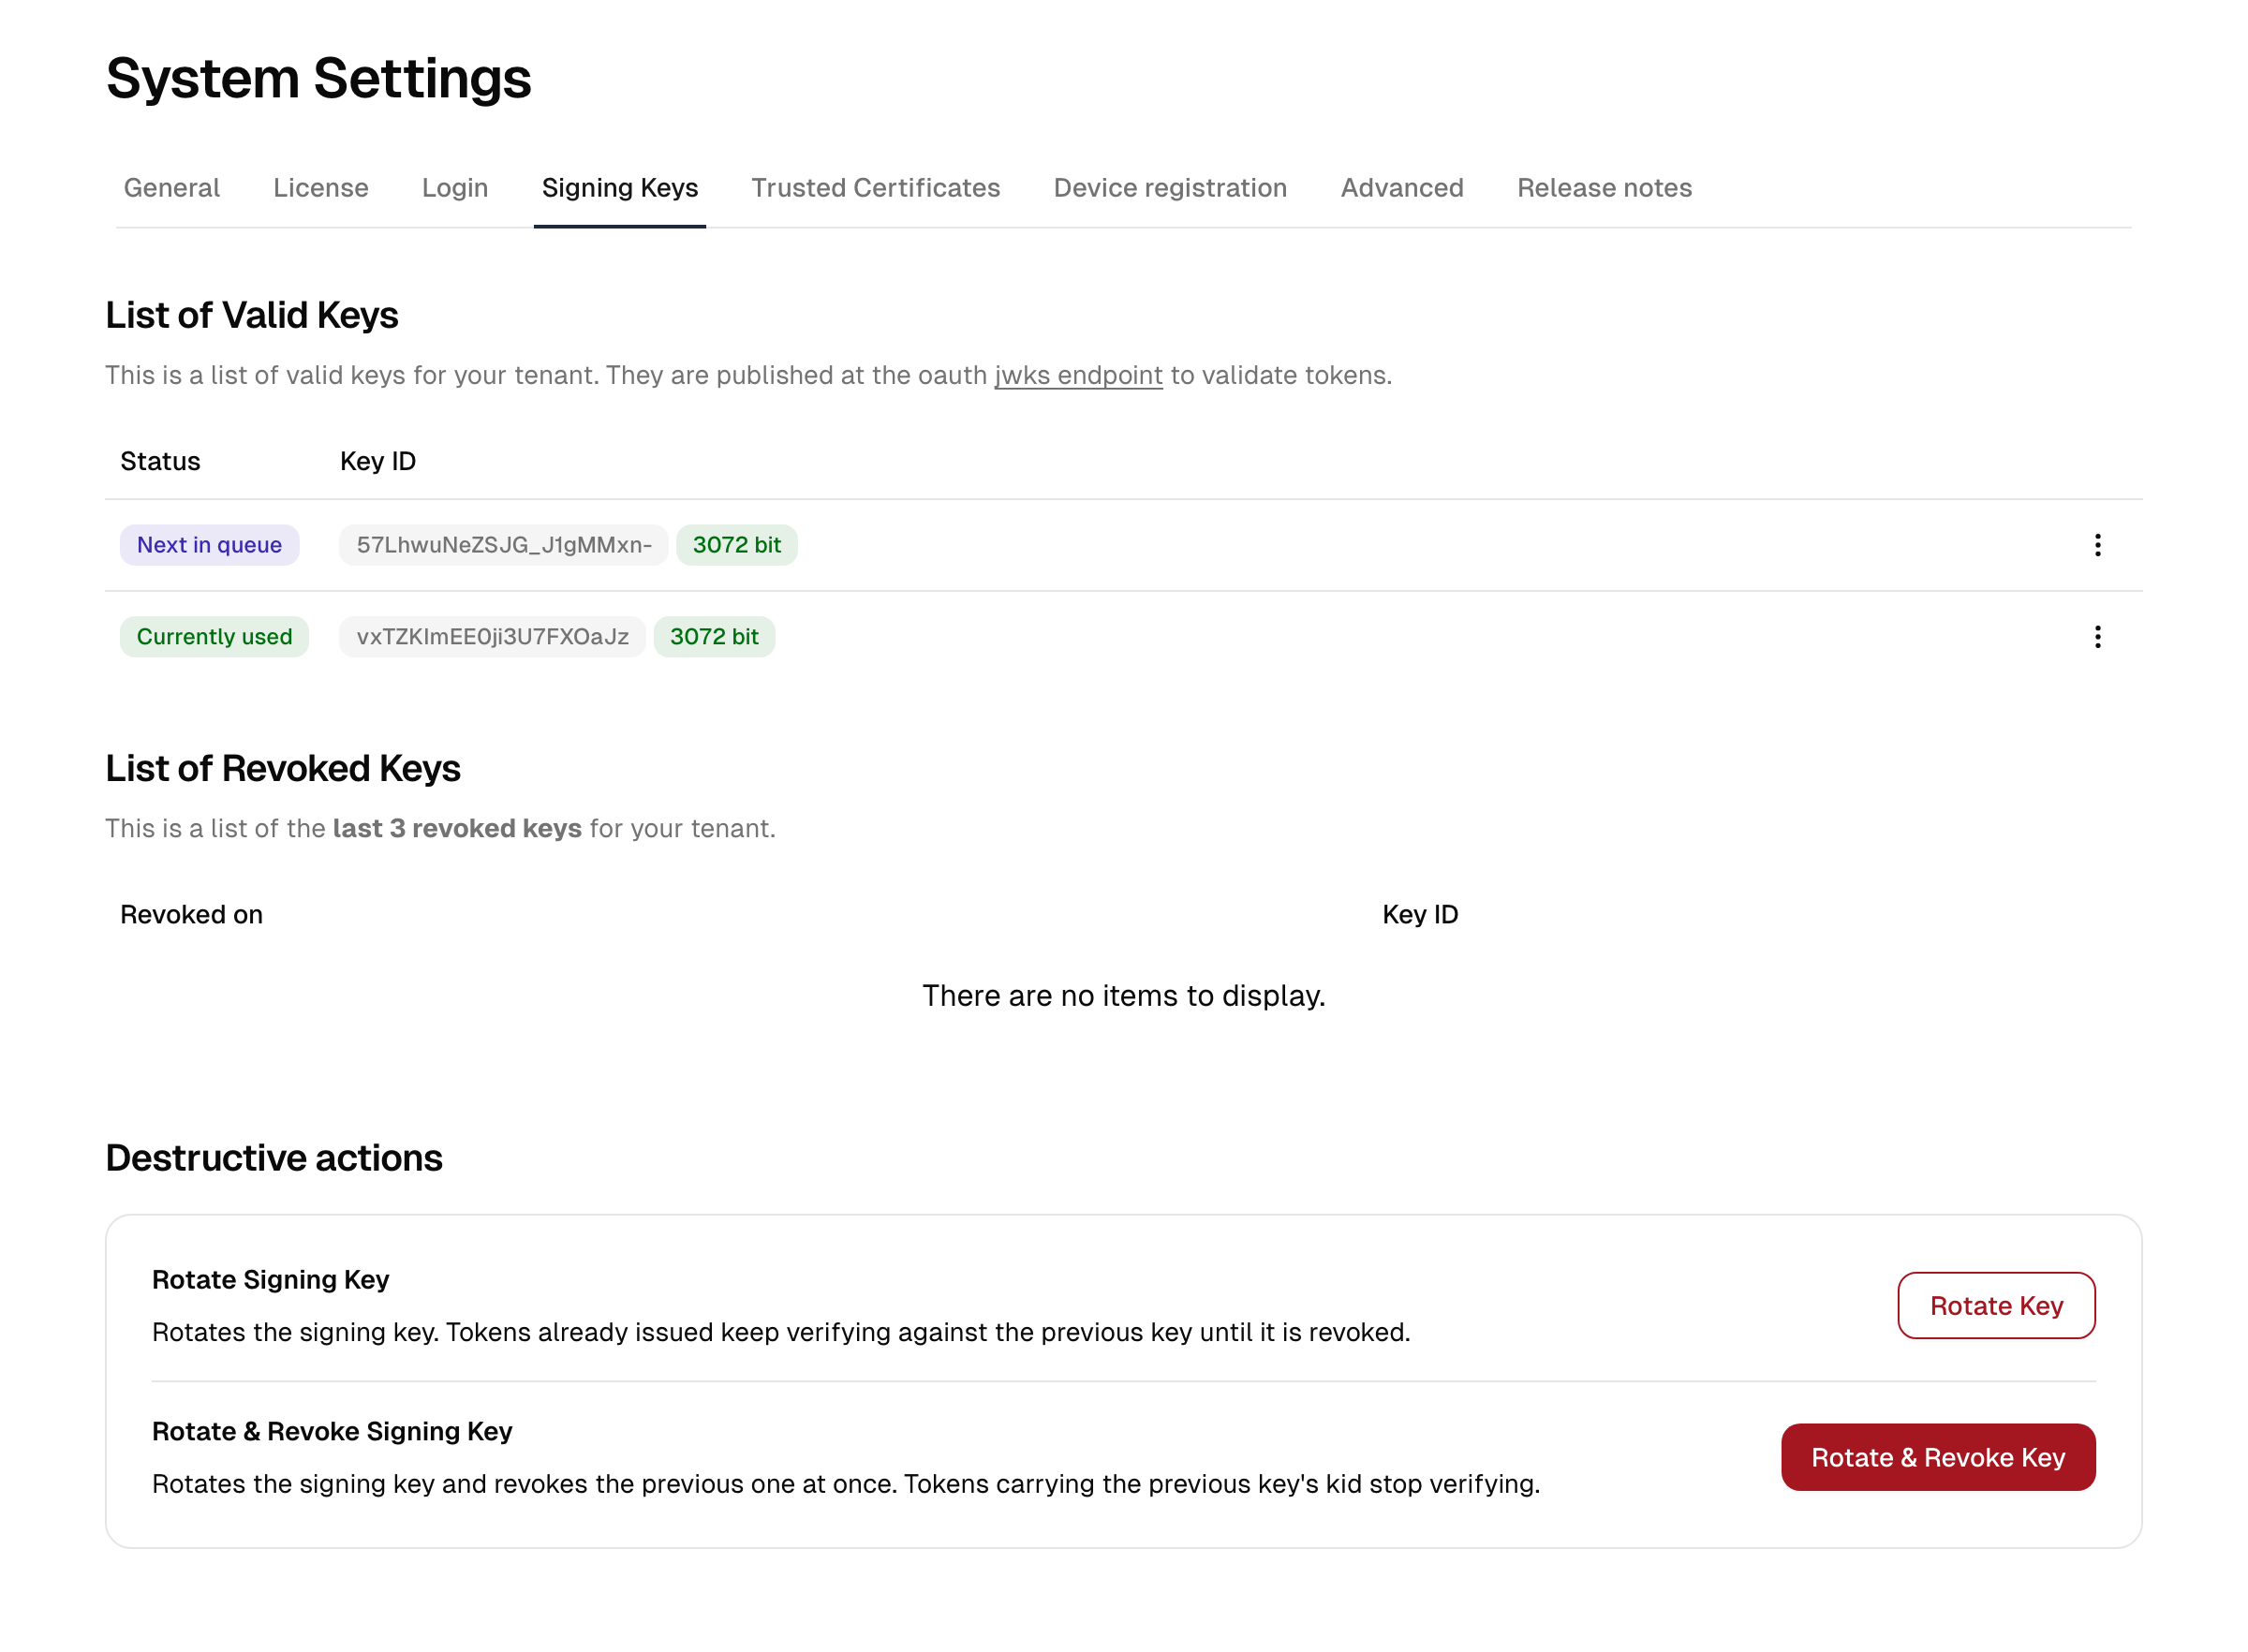
La plateforme signe les jetons qu'elle émet (jetons d'identité et jetons d'accès OIDC, ainsi que les assertions OAuth/OIDC) avec une clé de signature privée. Les applications connectées vérifient ces signatures à l'aide de la clé publique correspondante, que la plateforme publie sur son point de terminaison JWKS (/.well-known/jwks). L'onglet Clés de signature vous permet d'examiner, de faire tourner et de révoquer ces clés.
Cycle de vie d'une clé
Suivez un jeton : à l'émission, il est signé avec la clé actuelle et porte l'identifiant de cette clé (kid) dans son en-tête. L'application lit le kid, recherche la clé dans le key set publié et vérifie la signature. Le key set contient au maximum trois clés : celle qui signera ensuite, celle qui signe actuellement et celle qui a signé jusqu'à la dernière rotation. Tant qu'une clé figure dans le set, les jetons portant son kid sont vérifiables ; une clé révoquée quitte le set, et ses jetons échouent à partir de ce moment.
L'onglet Clés de signature affiche ces trois clés avec leur statut :
| Statut | Rôle |
|---|---|
| Next | Publiée à l'avance, afin que les applications la connaissent déjà lorsqu'elle commence à signer. |
| Current | Signe chaque jeton émis actuellement. |
| Previous | A signé jusqu'à la dernière rotation. Toujours présente dans le key set, de sorte que les jetons portant son kid restent vérifiables jusqu'à ce que vous la révoquiez. |
Chaque clé est identifiée par un ID de clé (kid), qui permet aux applications de choisir la bonne clé publique lors de la vérification d'un jeton. Un badge à côté de l'ID de clé indique la taille de la clé en bits. Les clés nouvellement générées sont des clés RSA de 3072 bits ; les anciennes clés de 2048 bits restent valides pour la vérification et sont remplacées par la taille plus robuste au fil des rotations.
Consulter et exporter une clé
Pour n'importe quelle clé de la liste, ouvrez le menu d'actions afin de :
- Copier le certificat de signature dans le presse-papiers.
- Afficher le certificat de signature pour en consulter les détails.
- Télécharger le certificat de signature sous forme de fichier
.pem.
C'est utile lorsqu'une application a besoin que le certificat soit configuré manuellement plutôt que récupéré depuis le point de terminaison JWKS.
Pourquoi la rotation compte
Faire tourner régulièrement les clés de signature limite les dégâts si une clé venait à être compromise, et constitue une exigence de conformité courante. La charge de travail qu'entraîne une rotation dépend de la manière dont chaque application a obtenu la clé :
- Un Service Provider SAML ou WS-Federation qui fait confiance à un certificat épinglé doit recevoir le certificat de la clé Next avant la rotation, faute de quoi sa vérification de signature échoue après le changement.
- Une application OIDC dont la clé est configurée manuellement demande la même préparation.
- Une application qui récupère le key set depuis le point de terminaison JWKS adopte la nouvelle clé d'elle-même, car le point de terminaison publie les clés publiques Next, Current et Previous. Pour ces applications, la rotation s'effectue sans interruption de service.
Remarque : La rotation concerne les applications OIDC et OAuth. Après une rotation, il peut s'écouler environ 30 secondes avant que le changement ne soit pleinement effectif.
Rotation et révocation
Les actions se trouvent sous Actions destructrices, en bas de page. Chacune demande une confirmation.
| Action | Ce qui se passe | Effet sur les jetons existants |
|---|---|---|
| Rotate key | La clé Next devient Current ; l'ancienne clé Current devient Previous. S'il existait déjà une clé Previous, elle est révoquée et rejoint la liste des révocations. | Les jetons déjà émis restent vérifiables ; la clé Previous reste dans le key set. |
| Rotate & revoke key | Effectue la rotation ci-dessus et révoque immédiatement la clé Previous. | Les jetons portant le kid de la clé Previous ne sont plus vérifiables. |
| Revoke key | Révoque la clé Previous sans rotation. | Les jetons portant le kid de cette clé ne sont plus vérifiables. |
Les trois révocations les plus récentes restent listées avec leur date, à des fins d'audit.
Séquence recommandée
- Assurez-vous que chaque application qui épingle un certificat manuellement fait confiance à la clé Next.
- Utilisez Rotate key. Les nouveaux jetons sont désormais signés avec la nouvelle clé ; les jetons plus anciens restent valides.
- Une fois certain qu'aucune application ne dépend plus de la clé Previous, révoquez-la.
N'utilisez Rotate & revoke key que lorsque les jetons précédemment émis doivent être invalidés immédiatement, par exemple après une suspicion de compromission de clé.
Attention : Révoquer une clé sur laquelle des applications s'appuient encore casse leur vérification de jeton. Faites d'abord la rotation, confirmez que les applications ont basculé, et ne révoquez qu'ensuite.
Clés centrales et certificat de signature propre à une application
Les clés de signature apparaissent à deux endroits, et il ne s'agit pas de la même chose :
- Les clés de signature centrales de cette page signent chaque jeton d'identité et chaque jeton d'accès OIDC émis par la plateforme, ainsi que les Assertions SAML/WS-Federation qu'elle produit par défaut. Une rotation effectuée ici concerne toutes les applications qui font confiance aux clés publiées par la plateforme.
- Un certificat de signature propre à une application peut à la place être configuré sur une application SAML ou WS-Federation particulière, lorsque ce Service Provider attend de faire confiance à un certificat précis plutôt qu'à la clé centrale de la plateforme.
Si un Service Provider signale un échec de signature, vérifiez d'abord à quelle clé il est configuré pour faire confiance : la clé centrale publiée sur le point de terminaison JWKS, ou un certificat épinglé sur cette seule application. Voir Intégrations → Applications pour savoir où sont définies les informations d'identification d'une application.
Inscription
Configurer l'inscription en libre-service : annuaire par défaut, formulaire en deux étapes, consentement marketing et adresses e-mail autorisées.
Avancé
Géolocalisation, restrictions d'accès basées sur le réseau et enregistrement ouvert des clients pour les agents IA, à l'échelle de l'instance.