

Zones réseau
Ensembles nommés de plages IP et d'emplacements, approuvés ou non, utilisés par les politiques d'authentification et Threat Protection.
Une zone réseau est un ensemble nommé d'emplacements réseau (plages IP, pays ou réseaux de services particuliers) que vous marquez comme approuvé ou laissez non approuvé. Les zones sont l'élément réutilisable que les politiques d'authentification référencent comme conditions et que la protection contre les menaces utilise comme listes de contournement.
Remarque : Les zones réseau sont disponibles à partir du plan Advanced. Le Trial inclut jusqu'à 3 zones ; les niveaux inférieurs limitent le nombre de zones que vous pouvez créer.
Gérez les zones sous Sécurité → Accès conditionnel → Zones réseau.
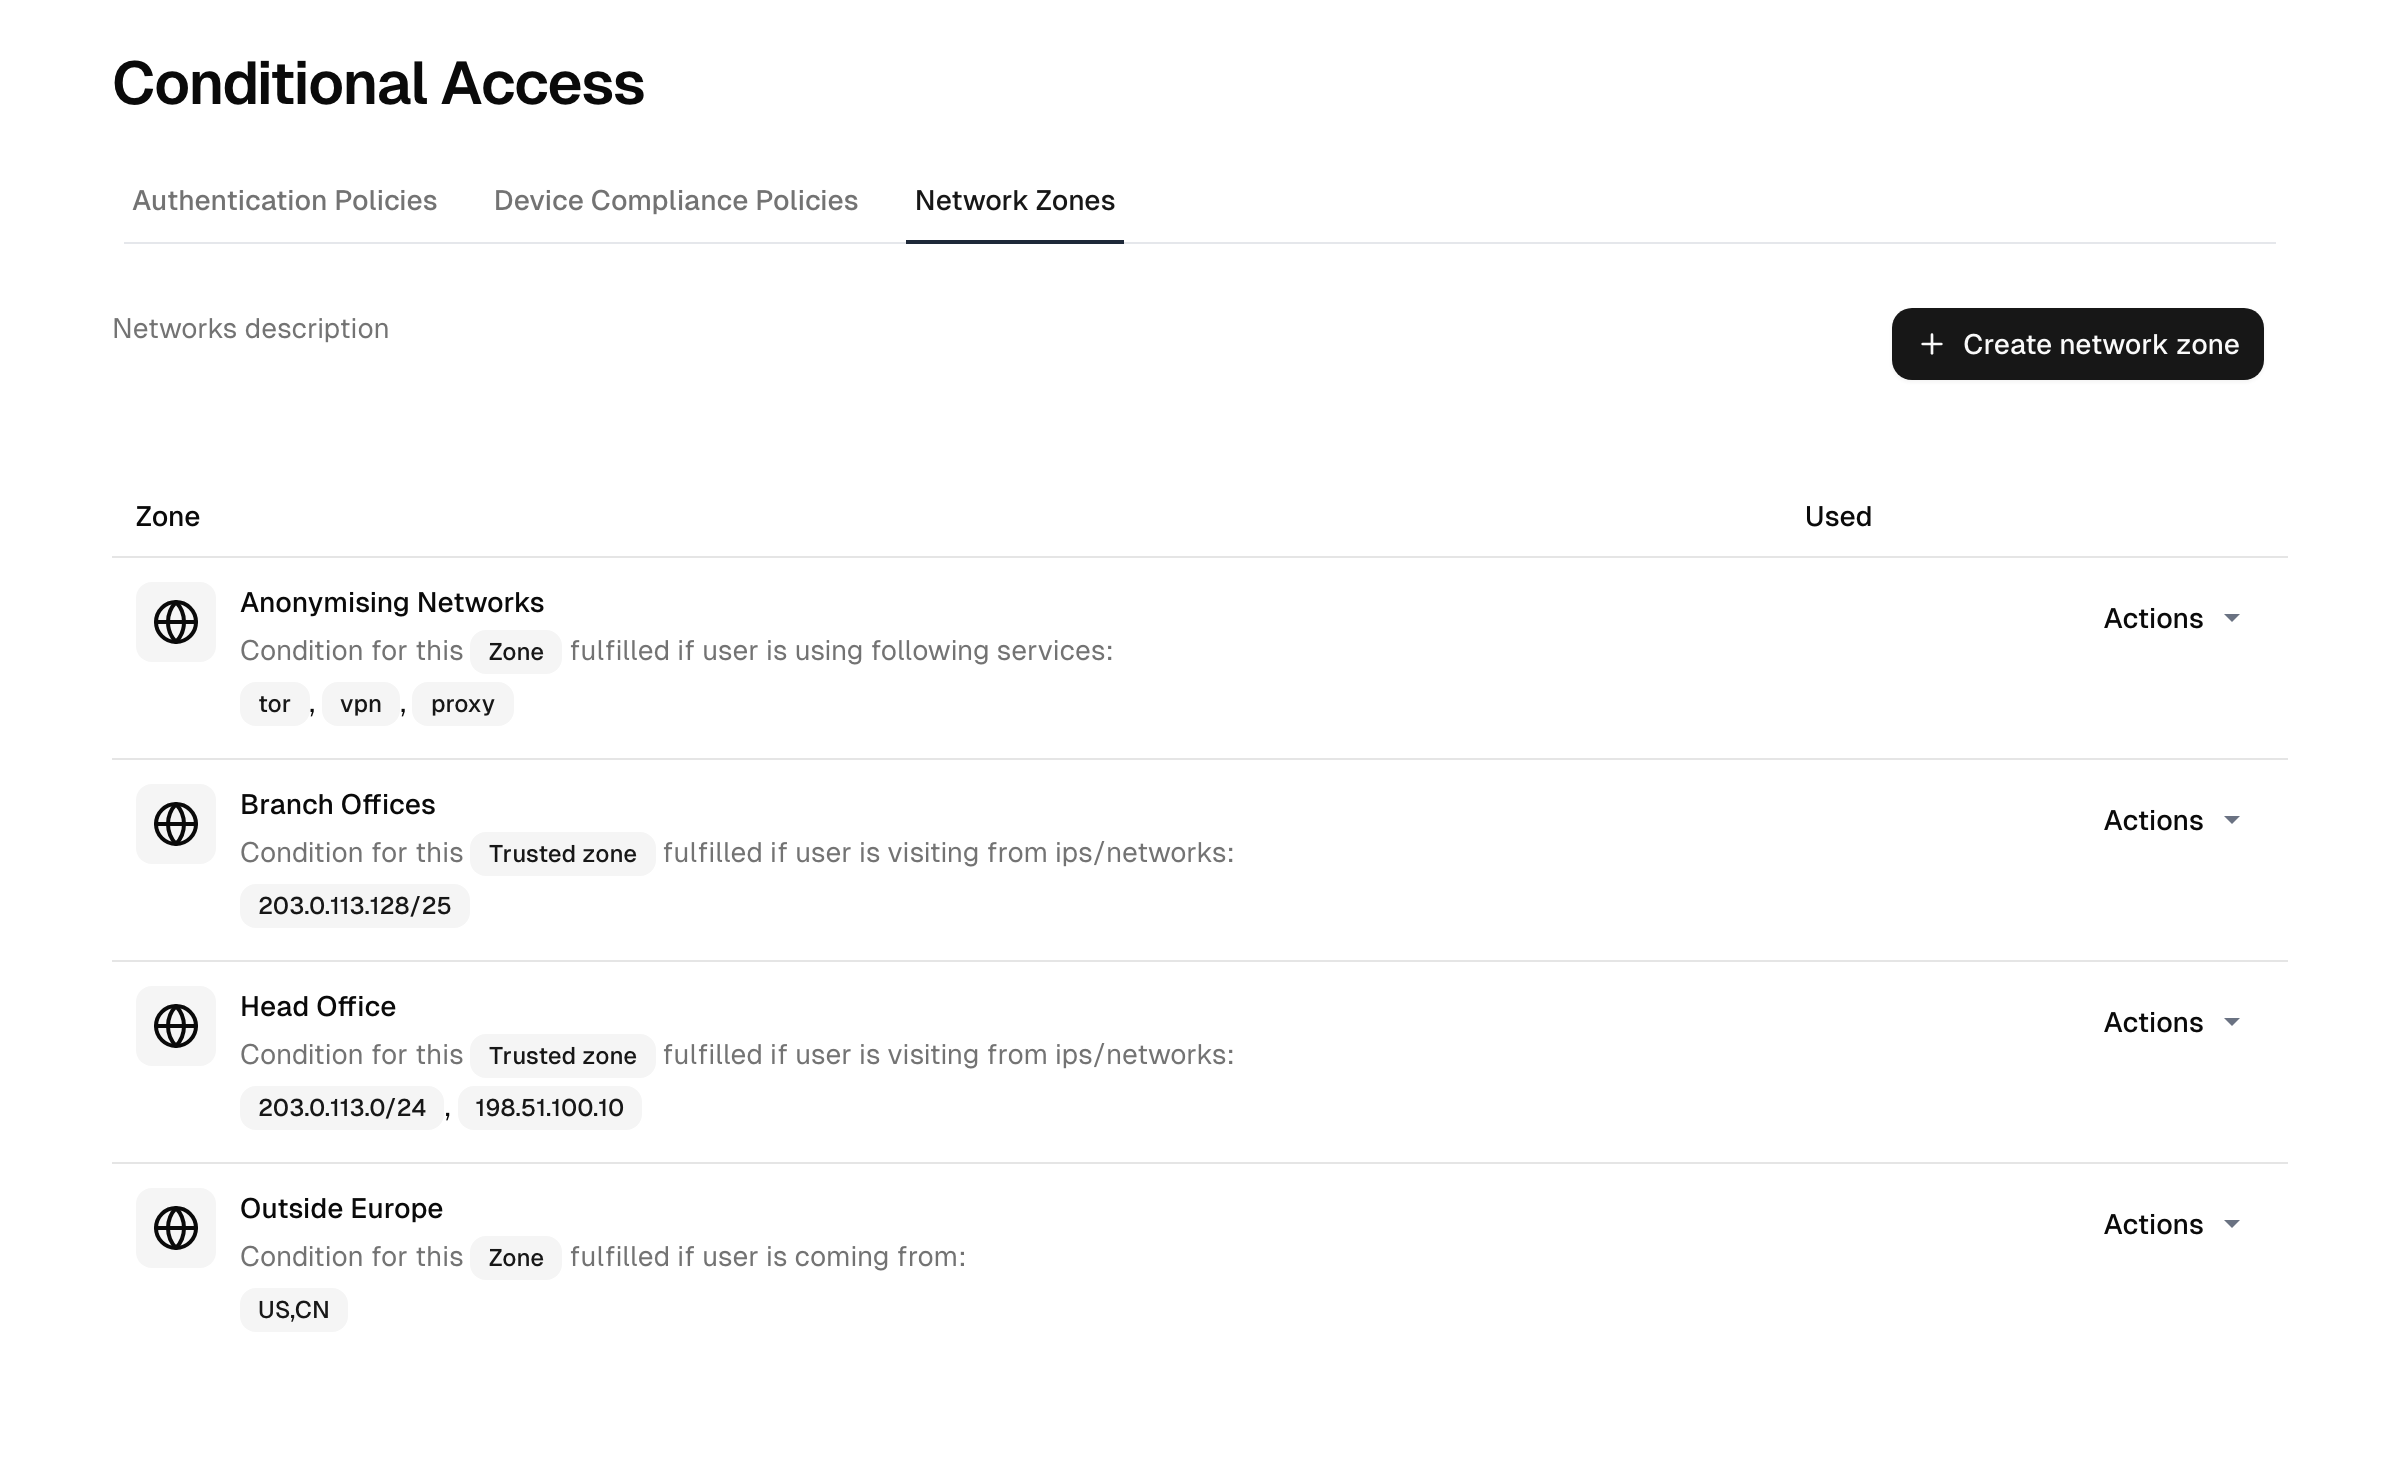
Contenu d'une zone
Une zone est définie par une appartenance statique ou dynamique :
- Statique : plages IP. Une ou plusieurs plages IPv4 ou IPv6, saisies une par ligne. La page affiche également votre IP actuelle afin que vous puissiez l'ajouter rapidement.
- Dynamique : pays et réseaux de services. Au lieu d'adresses fixes, la correspondance se fait par :
- Pays : un ou plusieurs pays, par géolocalisation.
- Réseaux de services : réseaux d'anonymisation ou réseaux particuliers reconnus : le réseau Tor, iCloud Private Relay, Starlink, les services de VPN public et les serveurs proxy publics.
Remarque : Les options dynamiques de pays et de réseaux de services nécessitent que la fonctionnalité de géolocalisation soit activée ; sans elle, seules des zones IP statiques peuvent être créées.
Approuvé ou non approuvé
La propriété la plus importante d'une zone est de savoir si elle est approuvée :
- Zone approuvée : un réseau que vous considérez comme sûr, comme les IP de sortie de votre entreprise ou un VPN que vous contrôlez. Les zones approuvées servent à assouplir les exigences : une politique d'authentification peut réduire ou ignorer la MFA à l'intérieur d'une zone approuvée, et les contrôles de protection contre les menaces (détection des bots, limitation du débit par IP, protection contre la force brute) peuvent exempter les zones approuvées. La limite générale de requêtes par IP de la plateforme est également élargie pour les zones approuvées, afin que de nombreuses personnes derrière une même adresse de bureau ou de VPN partagée ne soient pas limitées comme s'il s'agissait d'un seul client. L'option Approuvé est proposée dans la définition par IP statique.
- Zone non approuvée : toute zone que vous n'avez pas marquée comme approuvée. Les zones dynamiques par pays ou réseau de services sont traitées comme non approuvées. Utilisez une zone non approuvée comme condition pour durcir les exigences (step-up MFA ou refus) pour le trafic qui en provient ; placez-y par exemple les réseaux d'anonymisation comme Tor.
Une zone n'agit jamais seule. Une zone non approuvée prend effet via la politique d'authentification qui la référence : une règle qui désigne la zone comme condition peut refuser la connexion ou relever l'exigence.
Une zone peut être activée ou désactivée ; une zone désactivée est conservée mais n'est pas évaluée.
Utilisation des zones
Les zones réseau n'agissent pas d'elles-mêmes : elles sont référencées ailleurs.
- Les politiques d'authentification utilisent une zone comme condition de règle : si la requête se trouve / ne se trouve pas dans cette zone, alors…. C'est ainsi que vous rendez la MFA dépendante de l'emplacement. Voir politiques d'authentification.
- La protection contre les menaces utilise les zones approuvées comme listes de contournement : le trafic provenant d'une zone approuvée échappe aux défis anti-bots et aux limites de débit. Voir protection contre les menaces.
Les zones étant partagées, définissez-les une fois et réutilisez-les dans chaque politique et chaque contrôle de protection.
Créer une zone
- Accédez à Sécurité → Accès conditionnel → Zones réseau.
- Créez une zone et donnez-lui un nom.
- Choisissez le type d'appartenance : Adresses IP statiques ou Adresses IP dynamiques.
- Définissez son appartenance : collez des plages IP (IPv4/IPv6) et marquez éventuellement la zone comme Approuvé, ou (pour une zone dynamique) choisissez des pays et/ou des réseaux de services.
- Activez la zone, puis référencez-la depuis une politique d'authentification ou une liste de contournement de la protection contre les menaces.
Remarque : Une zone approuvée affaiblit les défenses pour tous ceux qui s'y trouvent. Gardez les zones approuvées restreintes et limitées aux réseaux que vous contrôlez réellement.
Détermination de l'IP du client
La correspondance des zones utilise l'IP réelle du client de la requête, établie à la périphérie de la plateforme, en amont de chaque déploiement. Vous définissez les zones ; la manière dont l'IP est lue est fixe.
Voir aussi
- Politiques d'authentification : utiliser les zones comme conditions.
- Protection contre les menaces : utiliser les zones approuvées pour contourner les défenses automatisées.
- Plans et add-ons : limites de zones par niveau.
Politiques de conformité des appareils
Définissez ce qui rend un appareil conforme, ciblez les bons appareils et transmettez le résultat aux politiques d'authentification.
Authentification multifacteur
Activer et piloter les seconds facteurs (TOTP, Passkeys, clés de sécurité, SMS, codes de récupération), l'enrôlement et les exigences par annuaire.