

Security Health
Un tableau de bord qui évalue votre configuration au regard de référentiels de sécurité reconnus et montre où se situent les lacunes.
Le tableau de bord Security Health inspecte votre configuration en vigueur et l'évalue au regard de référentiels de sécurité reconnus. Il transforme des exigences de conformité abstraites en une liste de contrôle concrète, montre où vous êtes en défaut et relie chaque lacune à l'écran qui permet de la corriger.
Ouvrez-le sous Sécurité → Security Health.
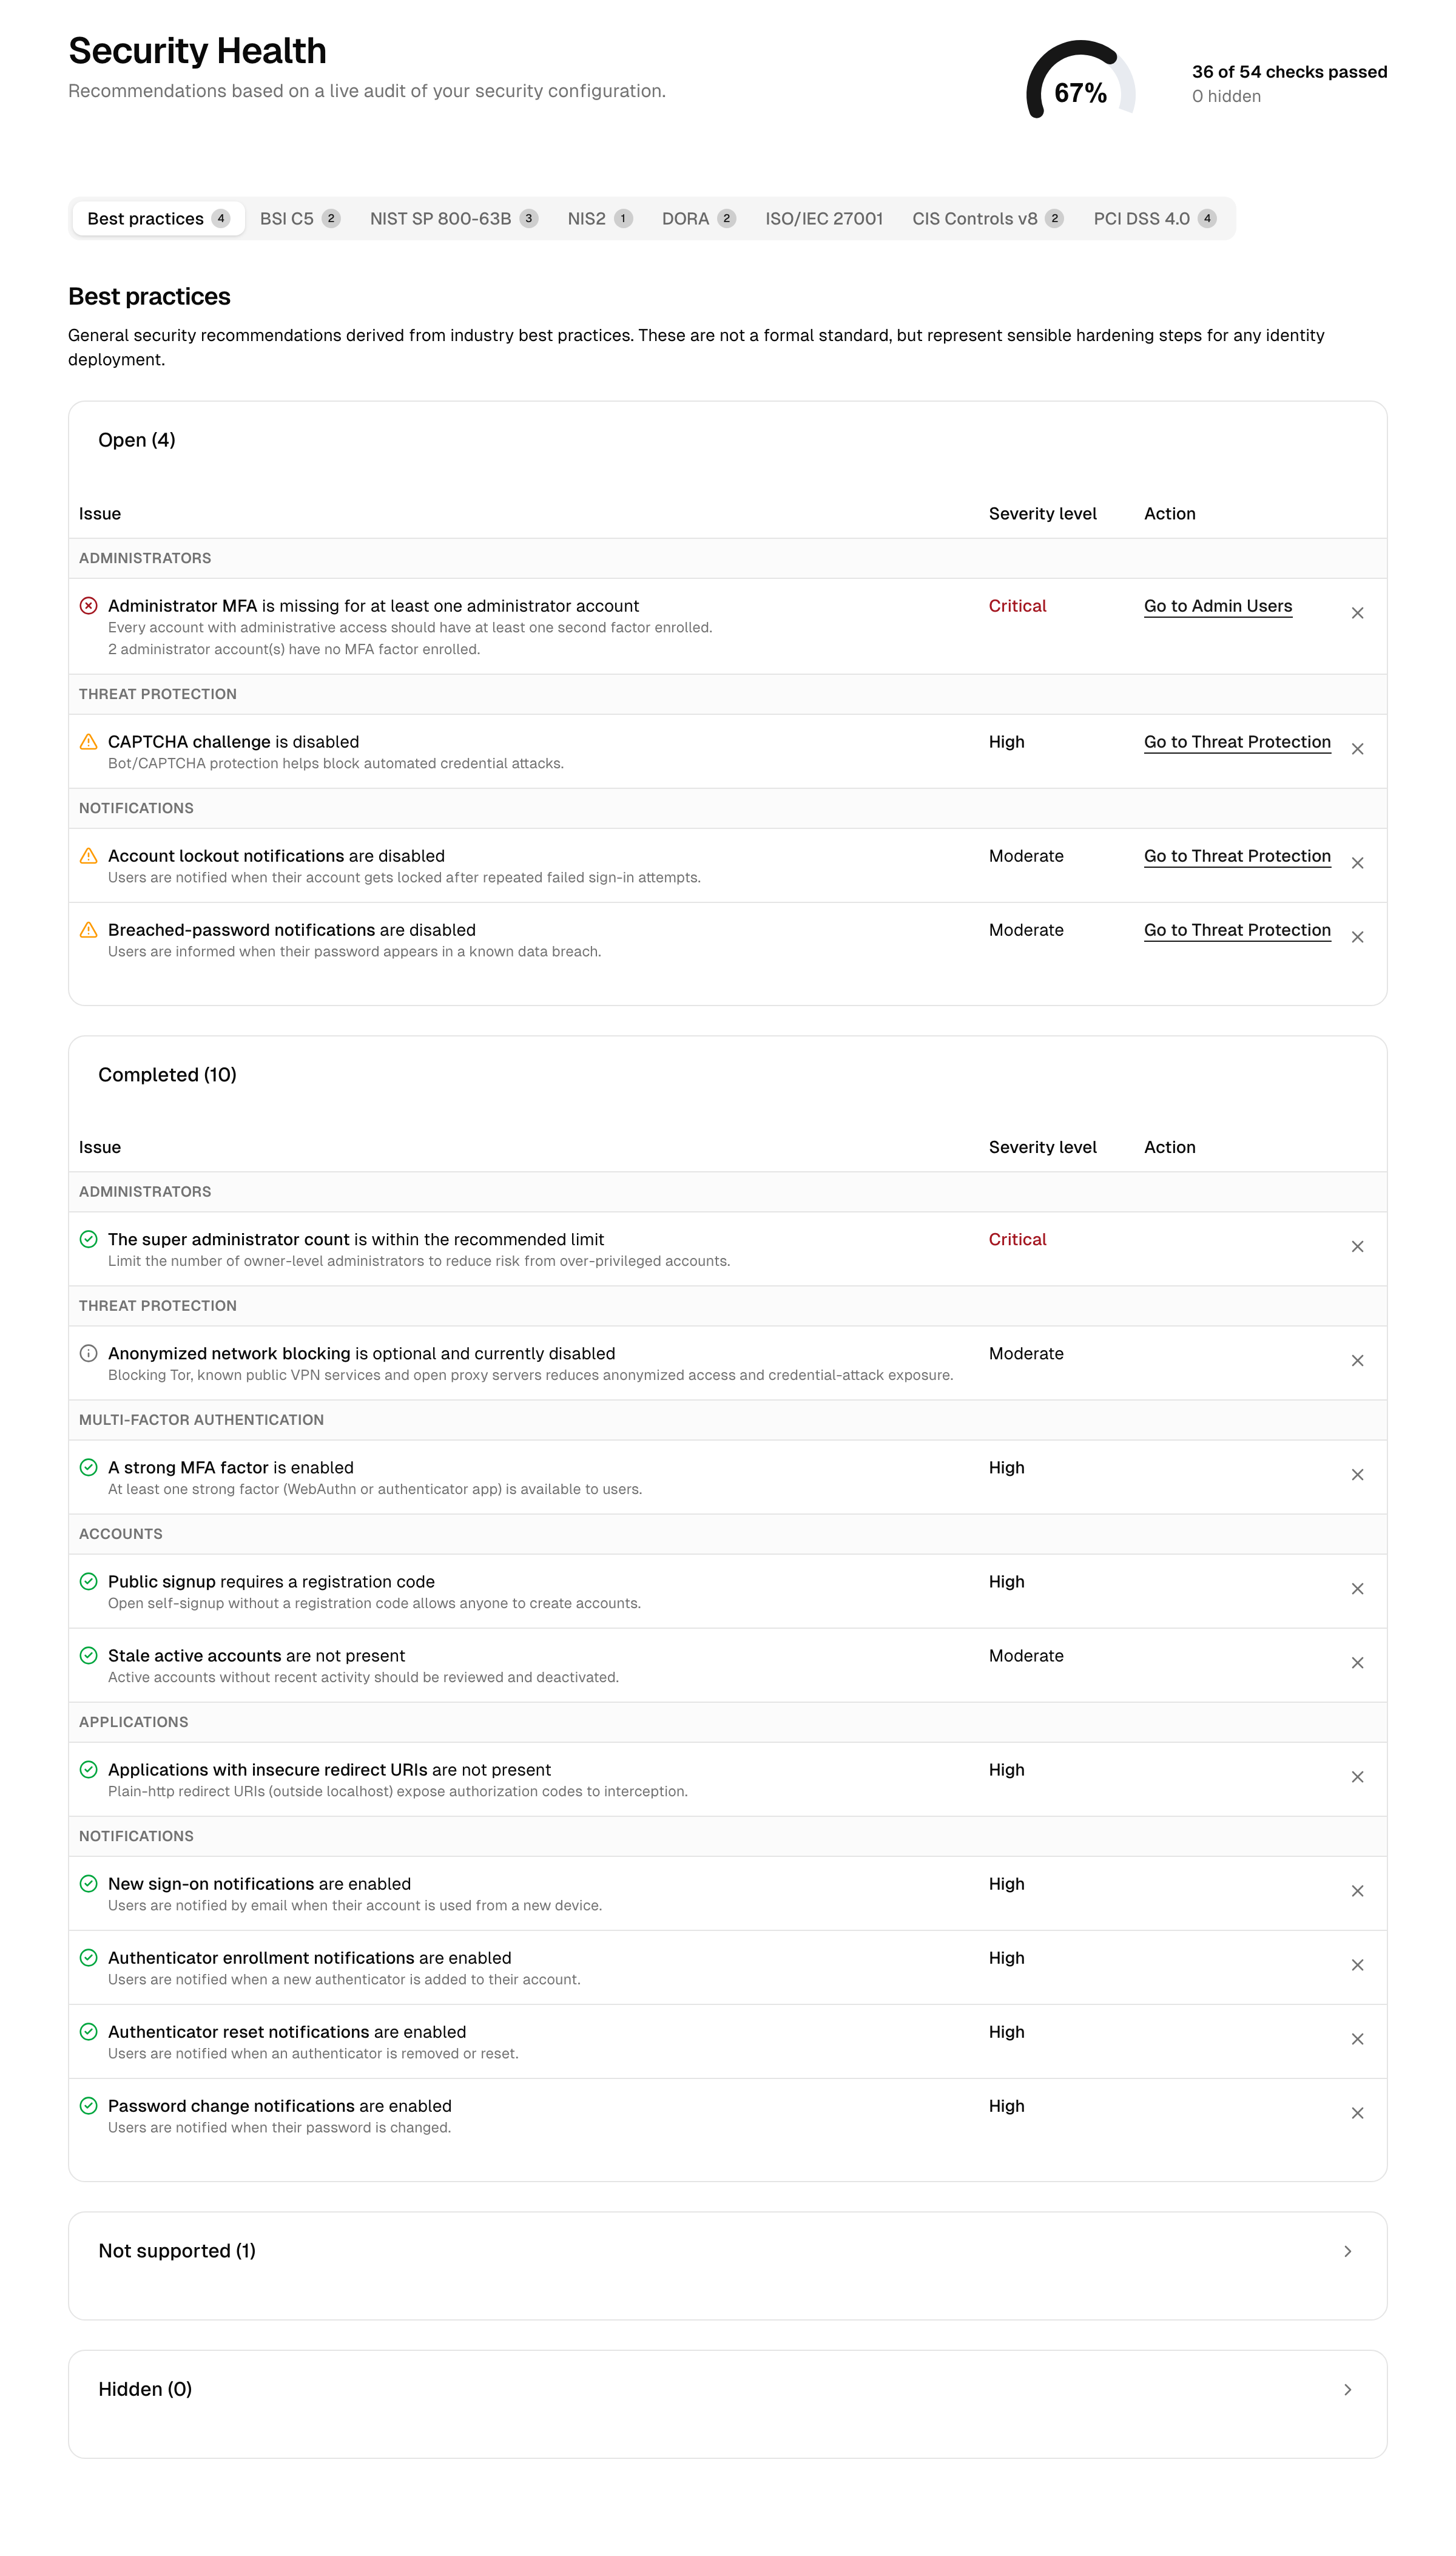
Fonctionnement
À chaque ouverture de la page, la plateforme lit vos paramètres actuels (politiques de mot de passe par annuaire, facteurs MFA, interrupteurs de protection contre les menaces, délais d'expiration de session, configuration des administrateurs, URI de redirection des applications, etc.) et leur applique un catalogue de vérifications. Rien n'est stocké ni simulé ; le score reflète toujours la configuration telle qu'elle est à cet instant.
Chaque vérification renvoie l'un des résultats suivants :
- Pass : la configuration satisfait l'exigence.
- Ouvert : une lacune qui abaisse votre score (un échec ou un avertissement).
- Not applicable / not supported : la vérification ne s'applique pas, ou elle teste une capacité que la plateforme ne peut pas satisfaire aujourd'hui. Ces résultats sont affichés à part et ne sont pas pris en compte dans votre score.
Référentiels
La même configuration est jugée en parallèle au regard de plusieurs référentiels, chacun dans son propre onglet. Un paramètre donné peut satisfaire un référentiel et échouer pour un autre, car chacun fixe son propre seuil ; par exemple, les référentiels diffèrent sur la longueur minimale de mot de passe qu'ils exigent. Les onglets apparaissent dans cet ordre :
| Référentiel | Objet |
|---|---|
| Best practices | Recommandations générales de durcissement pour les systèmes d'identité. |
| BSI C5 | Le catalogue allemand de critères de conformité pour le cloud computing. |
| NIST SP 800-63B | La norme américaine relative aux authentificateurs et aux niveaux d'assurance de l'identité numérique. |
| NIS2 | Les mesures techniques de l'UE pour les entités essentielles et importantes. |
| DORA | UE 2022/2554, le règlement sur la résilience opérationnelle numérique des entités financières. |
| ISO/IEC 27001 | Les contrôles d'identité et d'authentification de l'annexe A. |
| CIS Controls v8 | Les mesures de protection relatives à la gestion des comptes et des accès. |
| PCI DSS 4.0 | Les exigences d'authentification pour les environnements de données de cartes de paiement. |
Chaque onglet de référentiel regroupe ses vérifications par thème (mots de passe, MFA, sessions, comptes, journalisation, etc.) et affiche la référence de la clause concernée à côté de chaque vérification.
Deux vérifications de référentiel dépendent d'une configuration située hors des écrans de sécurité : la recertification périodique des accès est satisfaite dès qu'au moins une application est couverte par un workflow de certification, et la déconnexion unique fédérée l'est dès que chaque application OIDC interactive dispose d'une URI de déconnexion back-channel configurée (voir Applications).
Vérifications des bonnes pratiques
L'onglet Best practices est le point de départ le plus directement exploitable : il regroupe des recommandations générales de durcissement indépendantes de toute norme particulière. Chaque vérification renvoie à l'écran qui la corrige. Les principales vérifications sont :
| Vérification | Ce qu'elle examine | Où agir |
|---|---|---|
| MFA des administrateurs | Chaque utilisateur de l'Admin Console a enrôlé un facteur MFA. | Utilisateurs de l'Admin Console, MFA |
| Nombre de propriétaires | Le nombre de propriétaires disposant du contrôle total reste faible. | Utilisateurs de l'Admin Console |
| Facteur fort activé | Au moins un facteur fort (application d'authentification ou WebAuthn) est disponible. | MFA |
| Détection des bots | La détection des bots est activée. | Protection contre les menaces |
| La réaction de la détection des bots | Au moins un formulaire est réglé sur Block ; Monitor sur tous les formulaires se contente de compter. | Protection contre les menaces |
| Inscription ouverte | L'inscription en libre-service est contrôlée (par exemple par un code d'inscription) au lieu d'être entièrement ouverte. | Paramètres d'inscription |
| Comptes inactifs | Aucun compte actif n'est resté inutilisé au-delà du seuil. | Personnes |
| URI de redirection des applications | Aucune application n'utilise une URI de redirection non sécurisée (http simple, non locale). | Applications |
| Notifications de sécurité | Les notifications de verrouillage et de fuite de données sont activées, afin que les utilisateurs soient informés des événements liés à leur compte. | Protection contre les menaces |
Les exigences relatives à la durée de session, à la réauthentification, aux politiques de mot de passe et aux niveaux d'assurance (step-up) sont évaluées dans les onglets des normes (NIST et les autres), chacune au regard du seuil propre à cette norme.
La jauge de score
En haut, une jauge résume votre situation sous forme de pourcentage : la part des vérifications notées qui sont satisfaites. Les vérifications non applicables, non prises en charge ou masquées sont exclues du calcul, de sorte que le score ne reflète que ce sur quoi vous pouvez réellement agir. Changez d'onglet de référentiel pour voir comment votre posture évolue au regard d'une autre norme.
Utiliser le tableau de bord
- Choisissez le référentiel le plus pertinent pour votre organisation.
- Examinez d'abord les vérifications ouvertes : ce sont vos lacunes, classées par impact.
- Ouvrez une vérification pour lire ce qu'elle attend et pourquoi. De nombreuses vérifications comportent un lien de correction qui vous mène directement au paramètre qui la résout (par exemple les écrans MFA, de protection contre les menaces ou des administrateurs).
- Appliquez la modification, puis rechargez le tableau de bord pour confirmer que la vérification est désormais satisfaite.
Traitez les lacunes à fort impact avant celles à faible impact ; le niveau d'impact est indiqué sur chaque vérification.
Masquer et restaurer des recommandations
Certaines recommandations de bonnes pratiques peuvent ne pas s'appliquer à votre situation. Vous pouvez masquer une telle recommandation pour la retirer de votre liste active et du score. Un élément masqué passe dans une liste séparée et peut être restauré à tout moment.
Le masquage comme la restauration sont consignés dans le journal d'audit, avec la recommandation et l'administrateur qui a agi. Seules les recommandations générales de bonnes pratiques peuvent être masquées : les vérifications des référentiels (NIST, C5 et les autres) ne peuvent pas l'être, afin que votre vue de conformité reste honnête.
Voir aussi
- Authentification multifacteur et protection contre les menaces : les paramètres évalués par la plupart des vérifications.
- Utilisateurs de l'Admin Console : les vérifications liées aux administrateurs (MFA, nombre de propriétaires).
- Journaux d'audit : où sont consignées les actions de masquage et de restauration.
Signaux de la détection de bots
Les signaux de la détection de bots, leur combinaison en un verdict et le comptage des fausses alertes dans le tableau de bord.
Utilisateurs de l'Admin Console
Gérez l'équipe d'administration : niveaux d'accès et ce que chacun permet, ainsi que la délégation par ressource.