

Avanzado
Geolocalización, restricciones de acceso basadas en la red y registro abierto de clientes para agentes de IA, todo a nivel de instancia.
La geolocalización determina el país y la región de origen de una solicitud entrante, y es el requisito previo para las restricciones basadas en la red que pueden limitar el tráfico a una región. Ambas se configuran en la pestaña Avanzado, y ambas cambian la forma en que se evalúa cada solicitud a la plataforma, por lo que debe aplicarlas con cuidado.
Precaución: Las restricciones de esta página se aplican a toda la instancia. Una regla mal configurada, por ejemplo una restricción solo para la UE aplicada cuando hay usuarios legítimos fuera de la UE, puede dejar a los usuarios sin acceso. Verifique el impacto antes de activarla.
Geolocalización
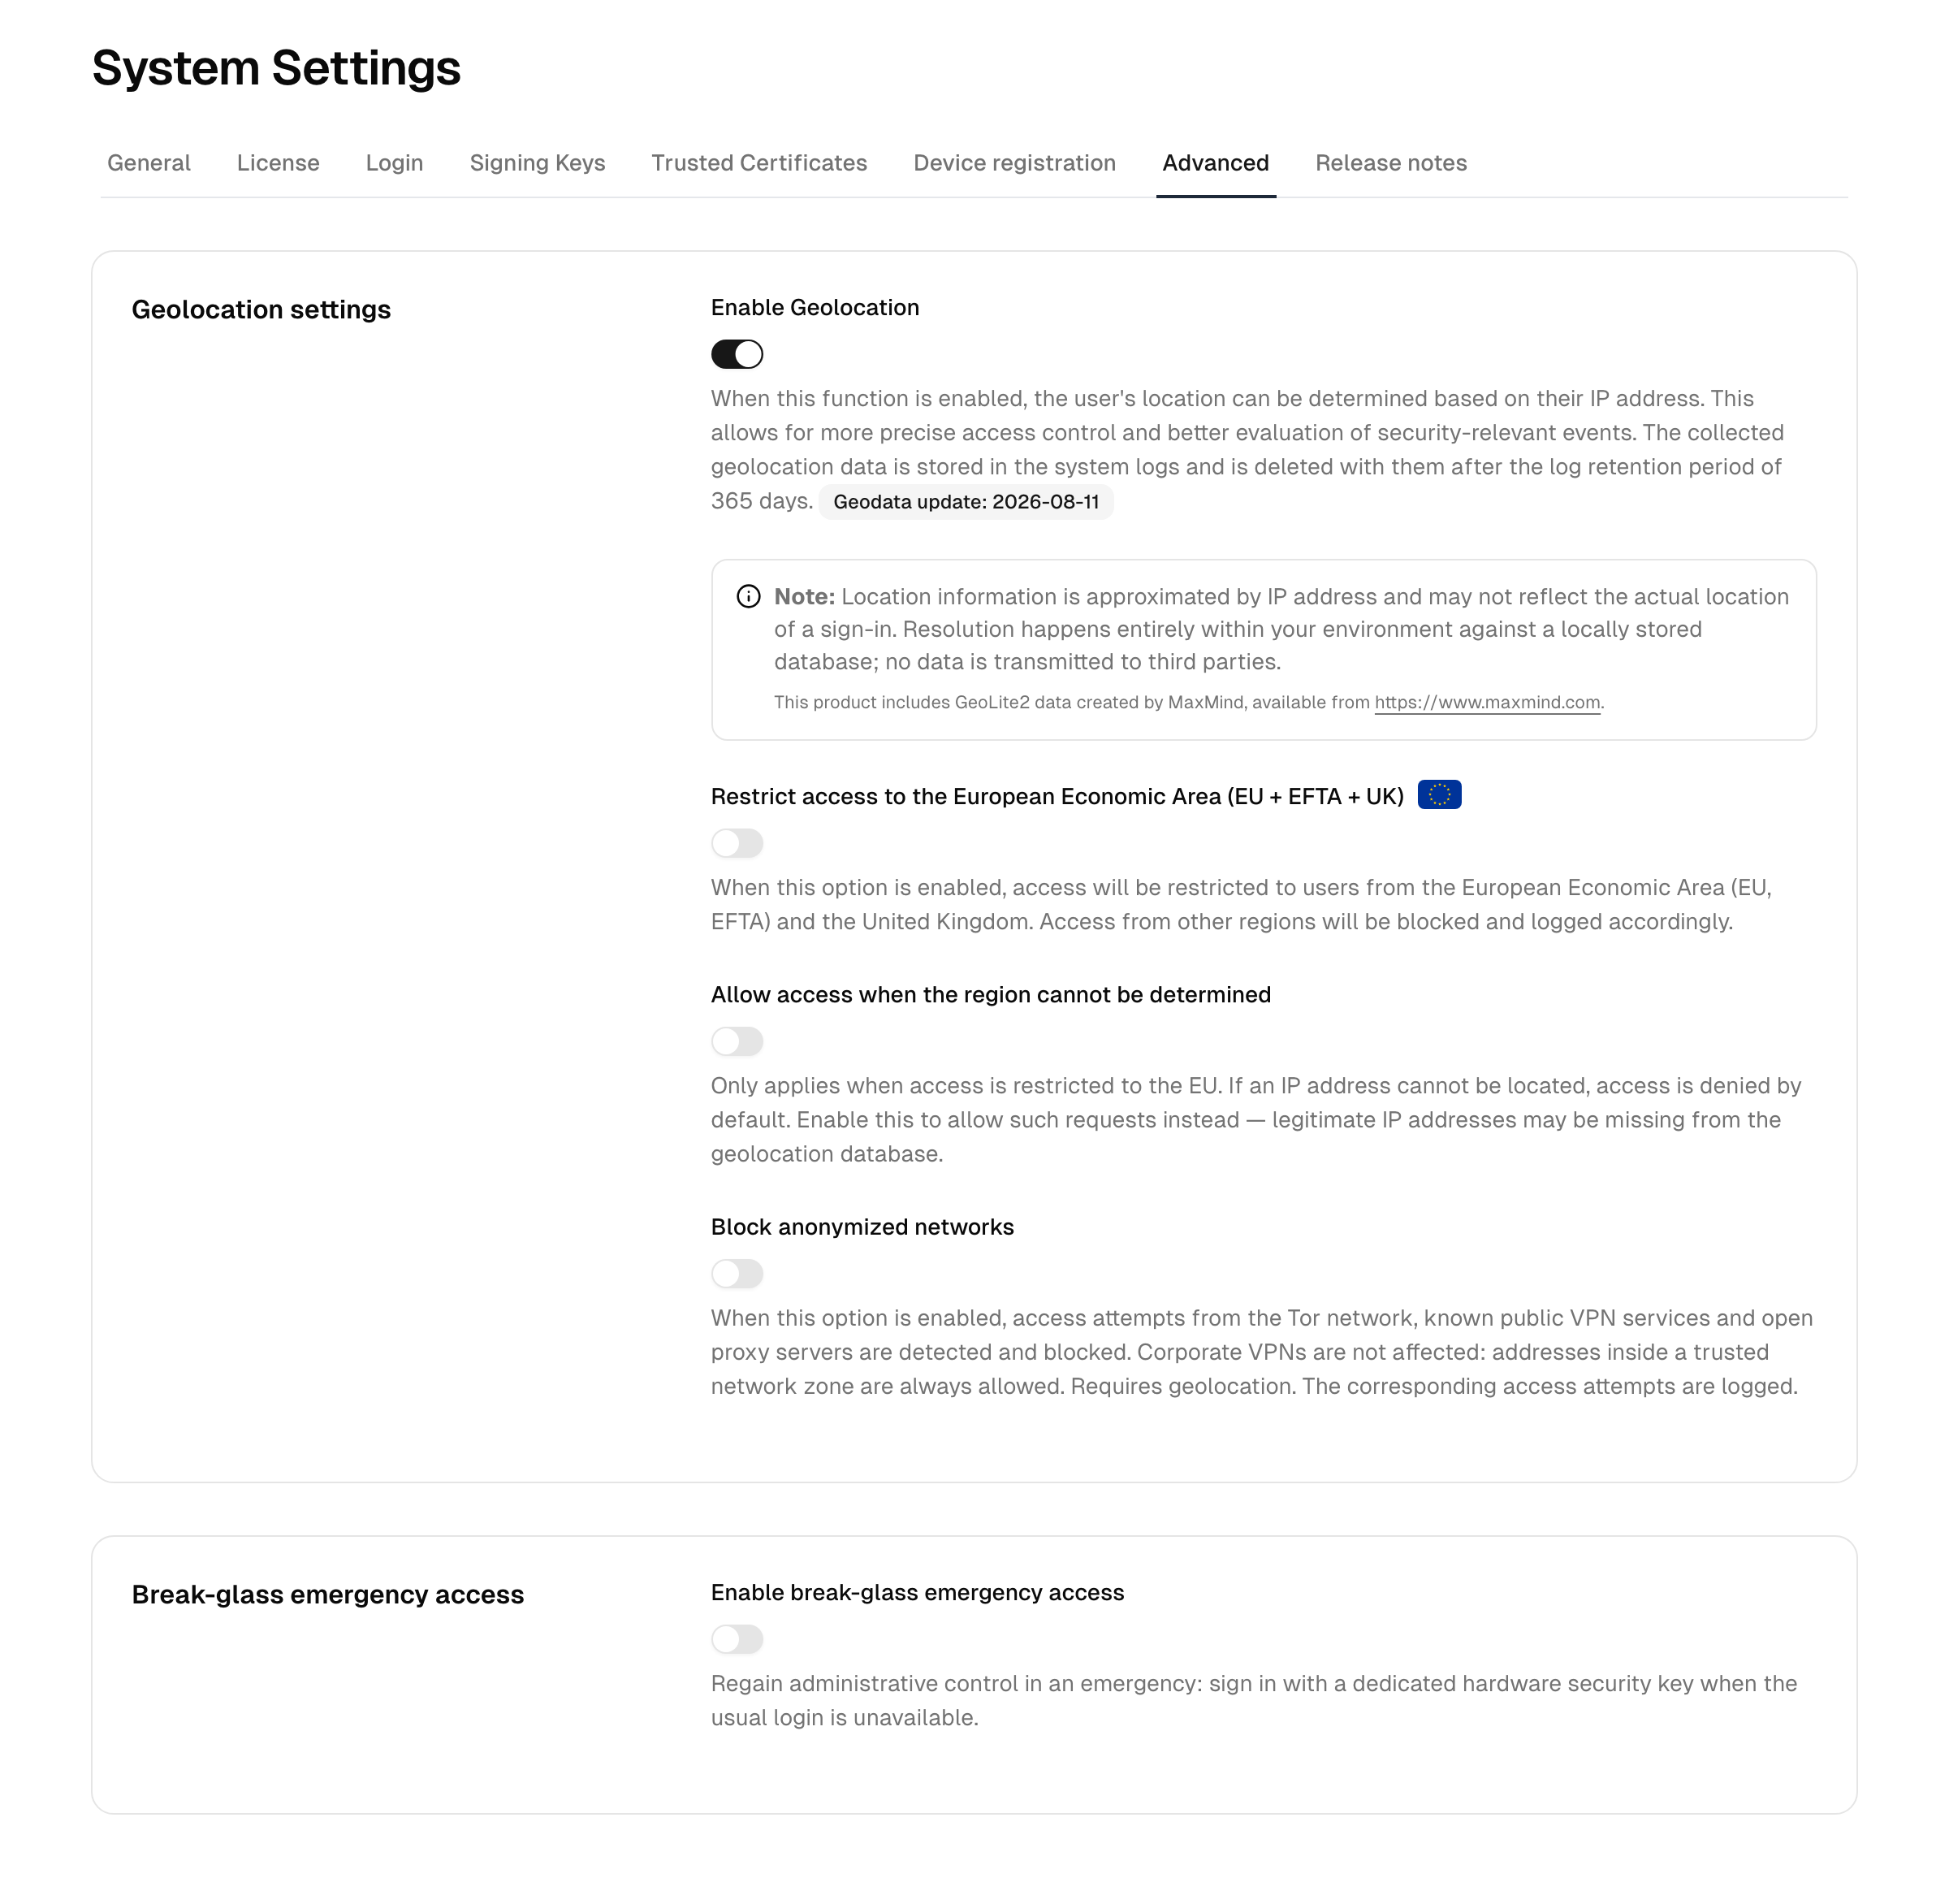
Activar geolocalización habilita la determinación del país y la región de las solicitudes entrantes a partir de su dirección IP. La geolocalización es un requisito previo para las restricciones basadas en la red que se describen a continuación y para la detección de viajes imposibles, y enriquece los registros de auditoría y las señales de seguridad. Mientras la geolocalización está desactivada, la detección de viajes imposibles no puede ejecutarse.
La página muestra la fecha del conjunto de datos de geolocalización que se utiliza actualmente. Las consultas se resuelven íntegramente dentro de su instancia frente a una copia almacenada localmente del conjunto de datos; no se transmiten datos a terceros. Las ubicaciones determinadas se almacenan en los registros del sistema y se eliminan con ellos cuando vence el periodo de retención de los registros.
Para cambiarla, active o desactive Activar geolocalización. Las restricciones dependientes solo están disponibles mientras la geolocalización está activada.
Restricciones basadas en la red
Estas opciones están disponibles una vez activada la geolocalización.
Restringir el acceso al Espacio Económico Europeo (UE + AELC + Reino Unido)
Cuando está activada, se bloquean las solicitudes procedentes de fuera del Espacio Económico Europeo (UE, AELC) y del Reino Unido. Utilícela para imponer un límite de acceso regional a toda la instancia.
Algunas direcciones IP no pueden localizarse: pueden pertenecer a rangos nuevos, a NAT de nivel de operador (carrier-grade NAT) o a proveedores poco comunes que aún no figuran en el conjunto de datos de geolocalización. De forma predeterminada, estas solicitudes se deniegan mientras esta restricción está activa, porque la plataforma no puede confirmar que procedan de esa región.
Permitir el acceso cuando no se pueda determinar la región
Solo se aplica mientras esa restricción regional está activada. Cuando está activada, las solicitudes cuya dirección IP no puede localizarse se permiten en lugar de denegarse. Actívela si se bloquea a usuarios legítimos porque su dirección IP falta en el conjunto de datos de geolocalización; déjela desactivada para mantener estricto el límite regional.
Bloquear redes de anonimización
Cuando está activada, se bloquean las solicitudes procedentes de la red Tor, de servicios VPN públicos conocidos o de servidores proxy abiertos. Esto reduce el acceso anonimizado a la plataforma sin afectar a la VPN de su empresa: las direcciones que se encuentran dentro de una zona de red de confianza se permiten siempre, así que añada allí los rangos de salida de su empresa antes de activar esta opción. Los intentos bloqueados se registran.
La detección utiliza listas de nodos de salida de Tor, rangos de proveedores comerciales de VPN y servidores proxy públicos activos. Estas listas se actualizan periódicamente; es posible que un punto de conexión puesto en marcha muy recientemente aún no esté cubierto.
Para un control más preciso, bloquee un único tipo de red solo para aplicaciones concretas combinando una zona de red con una política de autenticación, en lugar de usar este interruptor para toda la instancia.
Registro abierto para agentes de IA
Nota: Disponible con la suscripción Pro.
La tarjeta Registro abierto permite que los agentes de IA y otros clientes públicos se registren por sí mismos sin un initial access token. Active Registro abierto para clientes públicos, seleccione en Usuarios que pueden iniciar sesión los directorios cuyos usuarios pueden iniciar sesión en dichos clientes y seleccione Guardar cambios. Las reglas que se aplican a los clientes registrados de forma abierta (solo clientes públicos, límites de frecuencia, eliminación automática de los registros no utilizados) se describen en Registro dinámico de clientes.
Referencia
| Ajuste | Depende de | Efecto |
|---|---|---|
| Activar geolocalización | – | Determina la ubicación de la solicitud; necesaria para las restricciones siguientes |
| Restringir el acceso al Espacio Económico Europeo (UE + AELC + Reino Unido) | Geolocalización | Bloquea las solicitudes procedentes de fuera del EEE y del Reino Unido |
| Permitir el acceso cuando no se pueda determinar la región | Restricción a la UE | Permite las solicitudes cuya dirección IP no puede localizarse en lugar de denegarlas |
| Bloquear redes de anonimización | Geolocalización | Bloquea las solicitudes de Tor, de servicios VPN públicos conocidos y de servidores proxy abiertos; las zonas de red de confianza quedan exentas |
| Registro abierto para clientes públicos | Suscripción Pro, al menos un directorio | Permite que clientes públicos, como los agentes de IA, se registren sin un initial access token |
Nota: Para reglas de permiso/denegación por red y políticas de acceso basadas en zonas, consulte los controles de red en Monitoring y el acceso condicional en Seguridad. La pestaña Avanzado solo abarca los ajustes para toda la instancia descritos anteriormente.