

Claves de firma
Consulte, rote y revoque las claves que firman los tokens OIDC y SAML, y entienda por qué la rotación importa para las aplicaciones conectadas.
La plataforma firma los tokens que emite (ID tokens y access tokens de OIDC, y assertions de OAuth/OIDC) con una clave privada de firma. Las aplicaciones conectadas verifican esas firmas contra la clave pública correspondiente, que la plataforma publica en su endpoint JWKS (/.well-known/jwks). La pestaña Claves de firma permite inspeccionar, rotar y revocar estas claves.
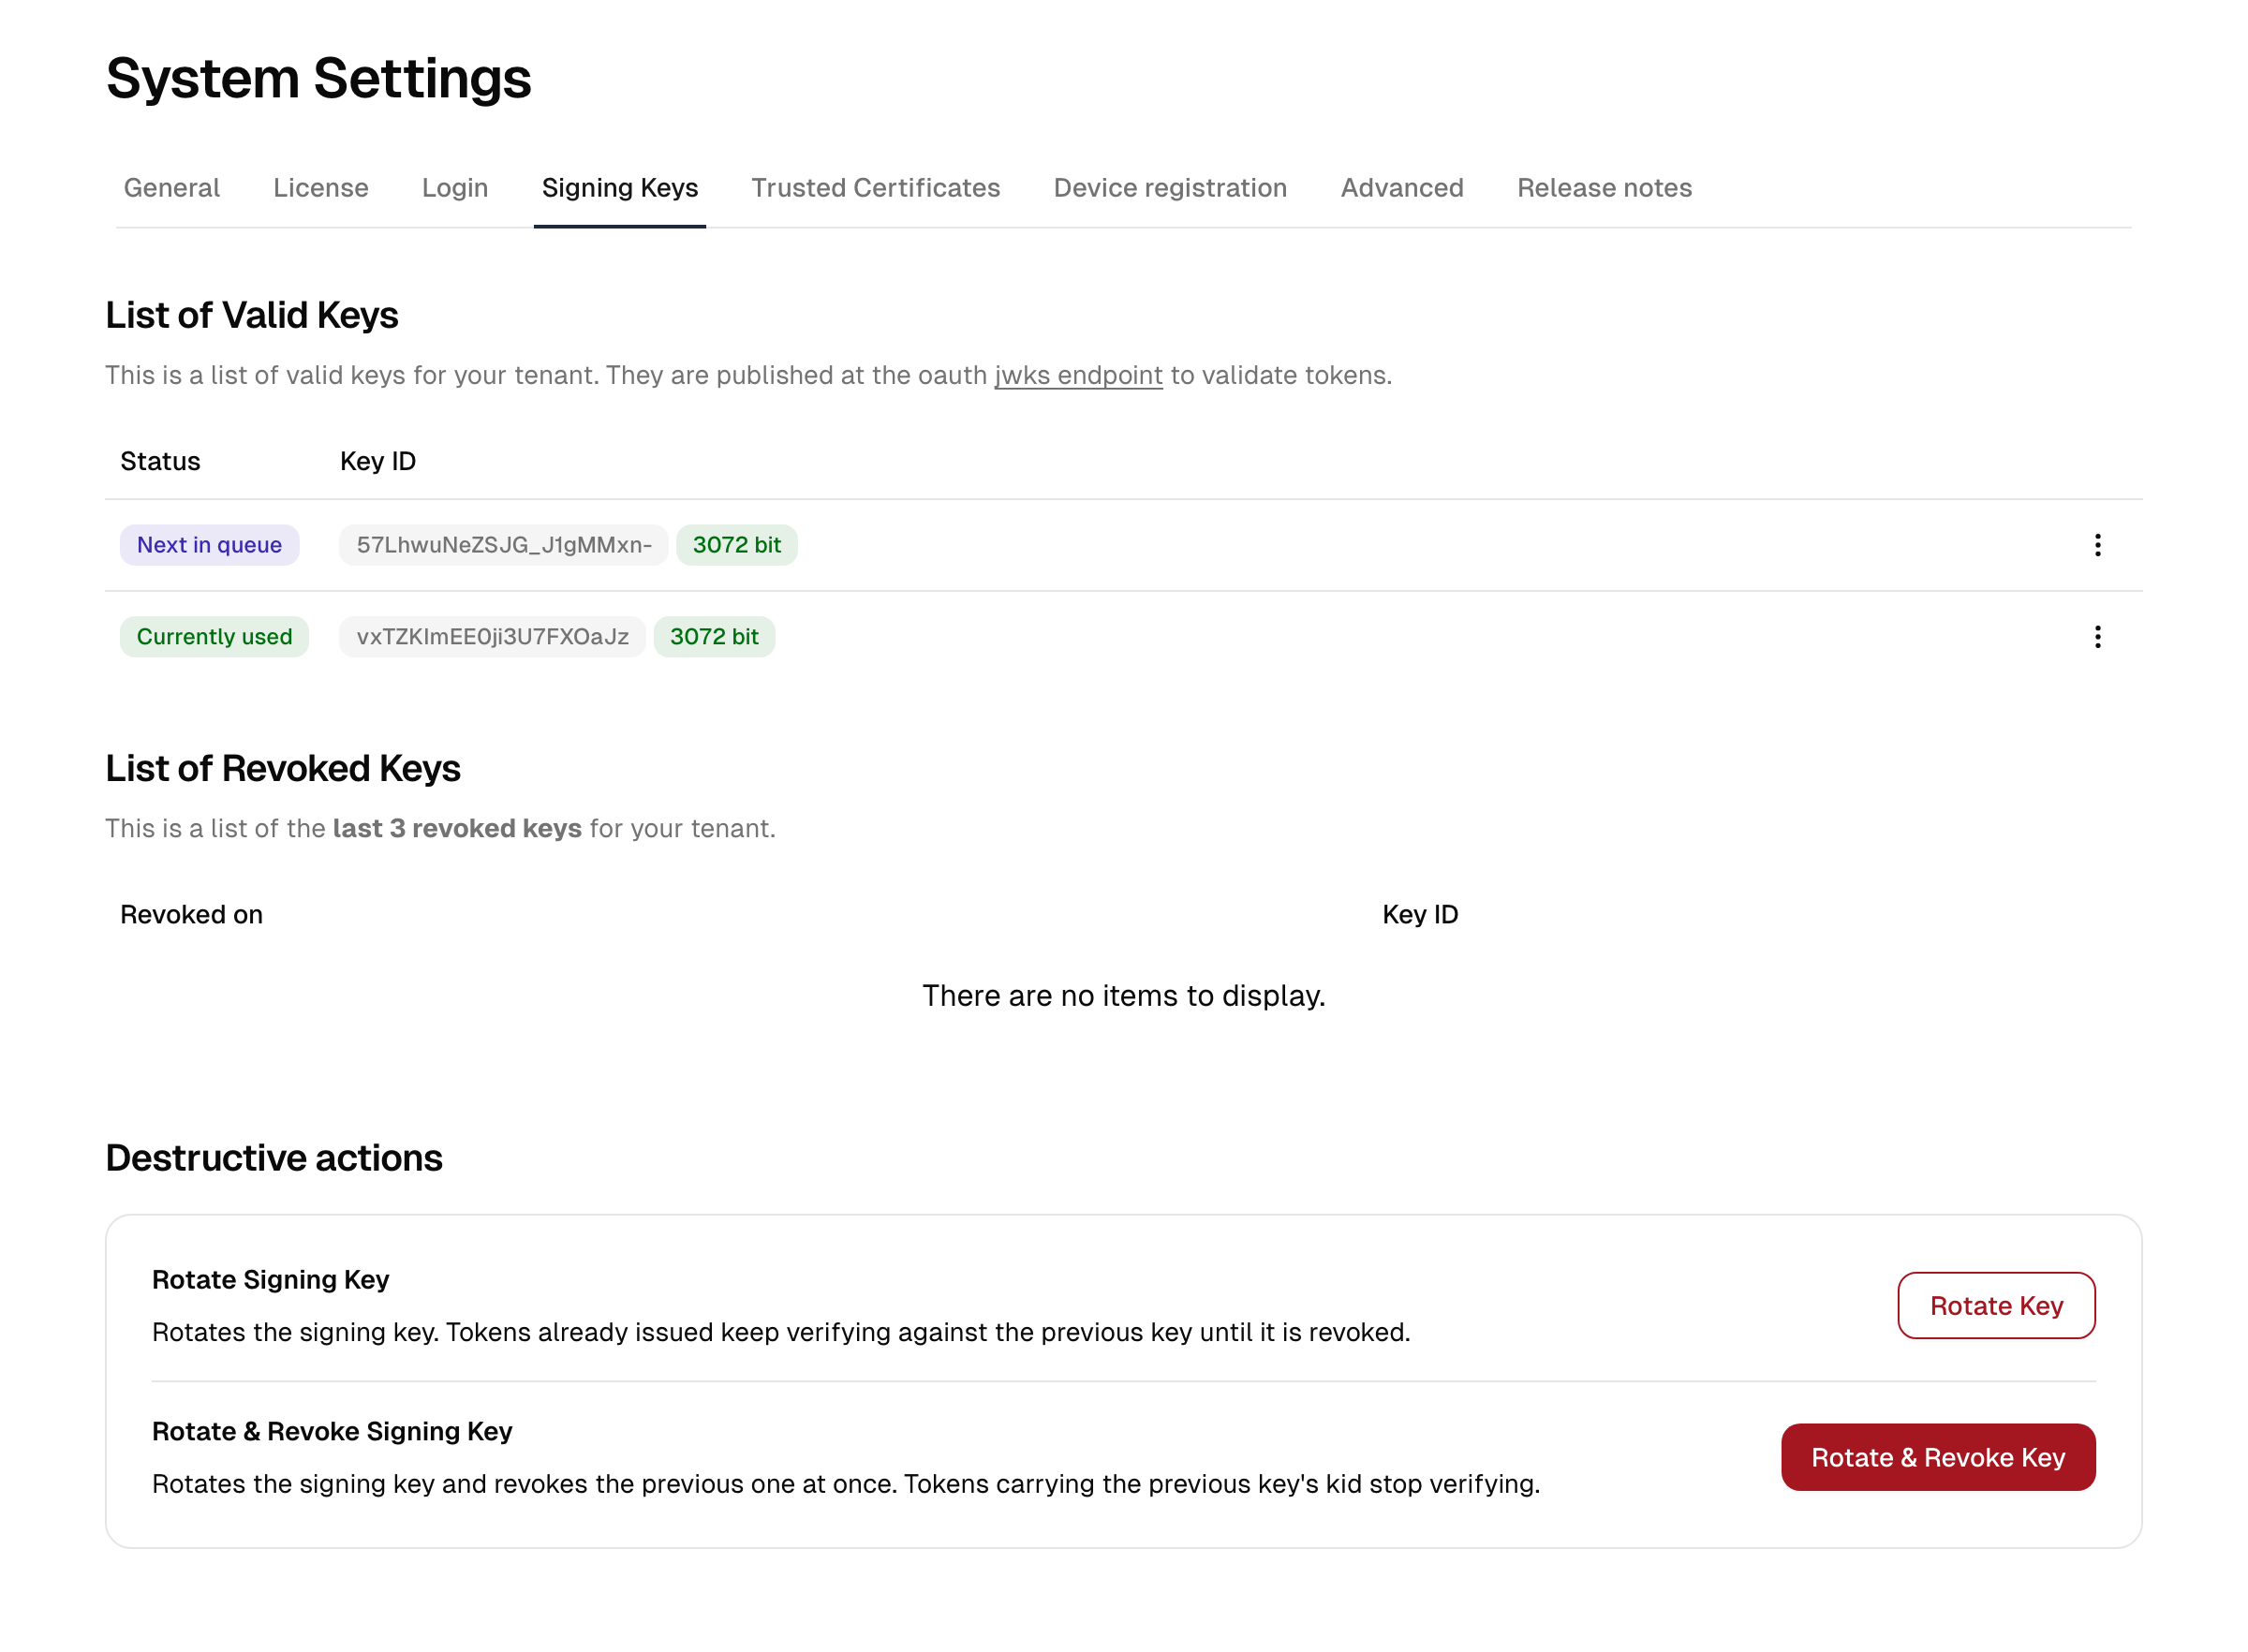
Ciclo de vida de las claves
Siga un token: al emitirse se firma con la clave actual y lleva el identificador de esa clave (kid) en su cabecera. La aplicación lee el kid, busca la clave en el key set publicado y verifica la firma. El key set contiene tres claves como máximo: la que firmará a continuación, la que firma ahora y la que firmó hasta la última rotación. Mientras una clave está en el set, los tokens que llevan su kid se verifican; una clave revocada sale del set y sus tokens fallan a partir de ese momento.
La pestaña Claves de firma muestra estas tres claves con su estado:
| Estado | Función |
|---|---|
| Siguiente en la cola | Se publica con antelación para que las aplicaciones ya la conozcan cuando empiece a firmar. |
| Actualmente en uso | Firma todos los tokens que se emiten ahora. |
| Usada anteriormente | Firmó hasta la última rotación. Sigue en el key set, así que los tokens que llevan su kid se siguen verificando hasta que usted la revoque. |
Cada clave se identifica mediante un ID de clave (kid), que las aplicaciones utilizan para elegir la clave pública correcta al verificar un token. Un distintivo junto al ID de clave indica el tamaño de la clave en bits. Las claves recién generadas son RSA de 3072 bits; las claves más antiguas de 2048 bits siguen siendo válidas para la verificación y se sustituyen por el tamaño más robusto a medida que rota.
Consultar y exportar una clave
Para cualquier clave de la lista, abra el menú de acciones y utilice:
- Copiar certificado de firma: copia el certificado de firma al portapapeles.
- Ver certificado de firma: muestra los detalles del certificado.
- Descargar el certificado de firma: descarga el certificado como archivo
.pem.
Resulta útil cuando una aplicación necesita el certificado configurado manualmente en lugar de obtenerlo del endpoint JWKS.
Por qué importa la rotación
Rotar las claves de firma con regularidad limita el daño en caso de que una clave llegue a verse comprometida y es un requisito de cumplimiento habitual. El trabajo que supone una rotación depende de cómo haya obtenido la clave cada aplicación:
- Un Service Provider SAML o WS-Federation que confía en un certificado fijado debe recibir el certificado de la clave siguiente antes de que usted rote; de lo contrario, su verificación de firma falla tras el cambio.
- Una aplicación OIDC con una clave configurada manualmente necesita la misma preparación.
- Una aplicación que obtiene el key set del endpoint JWKS adopta la clave nueva por sí sola, porque el endpoint publica las claves públicas siguiente, actual y anterior. Para esas aplicaciones la rotación se produce sin tiempo de inactividad.
Nota: La rotación afecta a las aplicaciones OIDC y OAuth. Tras una rotación pueden pasar hasta unos 30 segundos antes de que el cambio surta pleno efecto.
Rotar y revocar
Las acciones están en Acciones destructivas, al final de la página. Todas piden confirmación.
| Acción | Qué ocurre | Efecto en los tokens existentes |
|---|---|---|
| Rotate key | La clave siguiente pasa a ser la actual; la clave que era actual pasa a ser la anterior. Si ya existía una clave anterior, se revoca y pasa a la lista de revocaciones. | La verificación de los tokens ya emitidos continúa; la clave anterior permanece en el key set. |
| Rotate & revoke key | Rota igual que arriba y revoca de inmediato la clave anterior. | Los tokens que llevan el kid de la clave anterior dejan de verificarse. |
| Revoke key | Revoca la clave anterior sin rotar. | Los tokens que llevan el kid de esa clave dejan de verificarse. |
Las tres revocaciones más recientes siguen listadas con su fecha, con fines de auditoría.
Secuencia recomendada
- Asegúrese de que todas las aplicaciones que fijan un certificado manualmente confían en la clave siguiente.
- Utilice Rotate key. Los tokens nuevos se firman ya con la clave nueva; los tokens anteriores siguen siendo válidos.
- Cuando tenga la certeza de que ninguna aplicación depende ya de la clave anterior, revóquela.
Utilice Rotate & revoke key solo cuando necesite invalidar de inmediato los tokens emitidos previamente, por ejemplo tras sospechar que una clave se ha visto comprometida.
Precaución: Revocar una clave de la que las aplicaciones todavía dependen romperá su verificación de tokens. Rote primero, confirme que las aplicaciones han cambiado y revoque solo después.
Claves centrales frente a un certificado de firma por aplicación
Las claves de firma aparecen en dos sitios, y no son lo mismo:
- Las claves de firma centrales de esta página firman todos los ID tokens y access tokens de OIDC que la plataforma emite, así como las Assertions SAML/WS-Federation que produce de forma predeterminada. Rotar aquí afecta a todas las aplicaciones que confían en las claves publicadas de la plataforma.
- Un certificado de firma por aplicación puede configurarse en su lugar en una aplicación SAML o WS-Federation concreta, cuando ese Service Provider espera confiar en un certificado específico en lugar de en la clave central de la plataforma.
Si un Service Provider informa de un fallo de firma, confirme primero en qué clave está configurado para confiar: la clave central publicada en el endpoint JWKS o un certificado fijado en esa única aplicación. Consulte Integraciones → Aplicaciones para ver dónde se establecen las credenciales de una aplicación.
Registro
Configure el registro de autoservicio: directorio predeterminado, formulario en dos pasos, consentimiento de marketing y direcciones de correo permitidas.
Avanzado
Geolocalización, restricciones de acceso basadas en la red y registro abierto de clientes para agentes de IA, todo a nivel de instancia.