

Limites de taxa e IPs bloqueados
Veja os endereços IP atualmente limitados ou bloqueados pela proteção contra ameaças e levante um bloqueio quando necessário.
Um endereço IP bloqueado é um endereço que os controlos de proteção contra ameaças da plataforma limitaram ou excluíram após demasiadas tentativas falhadas. A vista IPs bloqueados apresenta-os em tempo real e é sobretudo útil quando um utilizador legítimo ficou bloqueado e é necessário levantar o respetivo bloqueio.
Encontra-a na Admin Console em Registo de auditoria → Limites de taxa.
Nota: A visualização da lista e o levantamento de um bloqueio requerem permissões de administração suficientes. Um administrador cujo acesso esteja limitado a um conjunto restrito de recursos poderá não ver esta vista.
Como funcionam a limitação e o bloqueio
A plataforma protege a superfície de início de sessão e de registo contra abusos, contando as tentativas falhadas e retendo a origem assim que é ultrapassado um limiar. Dois tipos de limite dão origem às entradas que aqui vê:
- Proteção contra força bruta: conta as tentativas de início de sessão falhadas consecutivas e bloqueia assim que o número configurado é excedido.
- Limitação de tráfego por IP: limita quantas tentativas de início de sessão um IP pode fazer por dia e quantas tentativas de registo pode fazer por minuto.
Estes limiares são configurados em Segurança → Proteção contra ameaças. Os endereços dentro de uma zona de rede fidedigna podem ser isentos da limitação, para que um intervalo de escritório conhecido não seja retido pelo tráfego normal de inícios de sessão.
O que desencadeia cada bloqueio e o que o cliente vê
| Limite | O que o desencadeia | O que o cliente limitado experiencia |
|---|---|---|
| Falhas de início de sessão consecutivas | Uma conta atingida repetidamente com palavras-passe erradas seguidas: o clássico ataque de força bruta a uma única conta. | Essa conta fica bloqueada; as tentativas de início de sessão seguintes são recusadas até o bloqueio expirar ou até o levantar. |
| Tentativas de início de sessão por IP por dia | Um IP de origem que faz um grande volume de tentativas de início de sessão em muitas contas num dia: credential stuffing ou password spraying automatizado. | O IP é retido; as suas tentativas de início de sessão são recusadas durante o resto da janela diária. |
| Tentativas de registo por IP por minuto | Um IP de origem que dispara muitos registos self-service num curto intervalo: normalmente criação automatizada de contas. | As tentativas de registo do IP são recusadas até a janela por minuto ser reposta. |
O primeiro aplica-se a uma conta; os outros dois aplicam-se a um IP de origem. Esta distinção é importante quando decide onde corrigir: uma única pessoa bloqueada corresponde normalmente a um bloqueio de conta, enquanto um IP ruidoso que afeta várias contas corresponde a limitação.
Trata-se de um atacante real ou de um falso positivo?
Antes de levantar um bloqueio, verifique o contexto:
- Observe Target e Attempts. Uma única conta que sobe de forma constante em direção ao limiar é frequentemente um utilizador esquecido ou uma palavra-passe guardada desatualizada. Um IP que percorre rapidamente muitas contas é muito mais provavelmente um ataque.
- Compare com o registo de auditoria. A deteção de força bruta e as violações de limites de taxa ficam aí registadas. Filtre pelo IP e pelo intervalo de tempo para ver se as tentativas visam uma conta ou muitas, e se alguma foi bem-sucedida.
- Verifique a zona de rede. O tráfego de um IP de saída partilhado da empresa pode desencadear legitimamente a limitação por IP: considere adicionar esse intervalo a uma zona fidedigna em vez de o limpar repetidamente.
Se parecer um ataque real, mantenha o bloqueio; este continuará a proteger a superfície. Levante apenas um bloqueio que possa atribuir a um utilizador legítimo.
Ler a lista
Cada linha mostra:
| Coluna | Significado |
|---|---|
| Categoria | A proteção que criou a entrada. |
| IP | O endereço IP de origem que está a ser contado. Os endereços IPv6 são contados pelo respetivo prefixo /64 e apresentados como tal (por exemplo 2001:0db8:0001:0002::/64). |
| Tipo | O limite específico (falhas de início de sessão consecutivas, tentativas de início de sessão por dia, tentativas de registo por minuto). |
| Target | A que se aplica a contagem, quando relevante. |
| Attempts | A contagem atual face ao respetivo limiar, com uma barra de progresso. Uma linha que ultrapassou o limiar é marcada como Bloqueado. |
| Expira em | Quando a contagem é reposta e o endereço deixa de ser retido. |
Os bloqueios são temporários: cada entrada expira por si quando a respetiva janela termina, e o endereço fica novamente livre sem qualquer ação da sua parte.
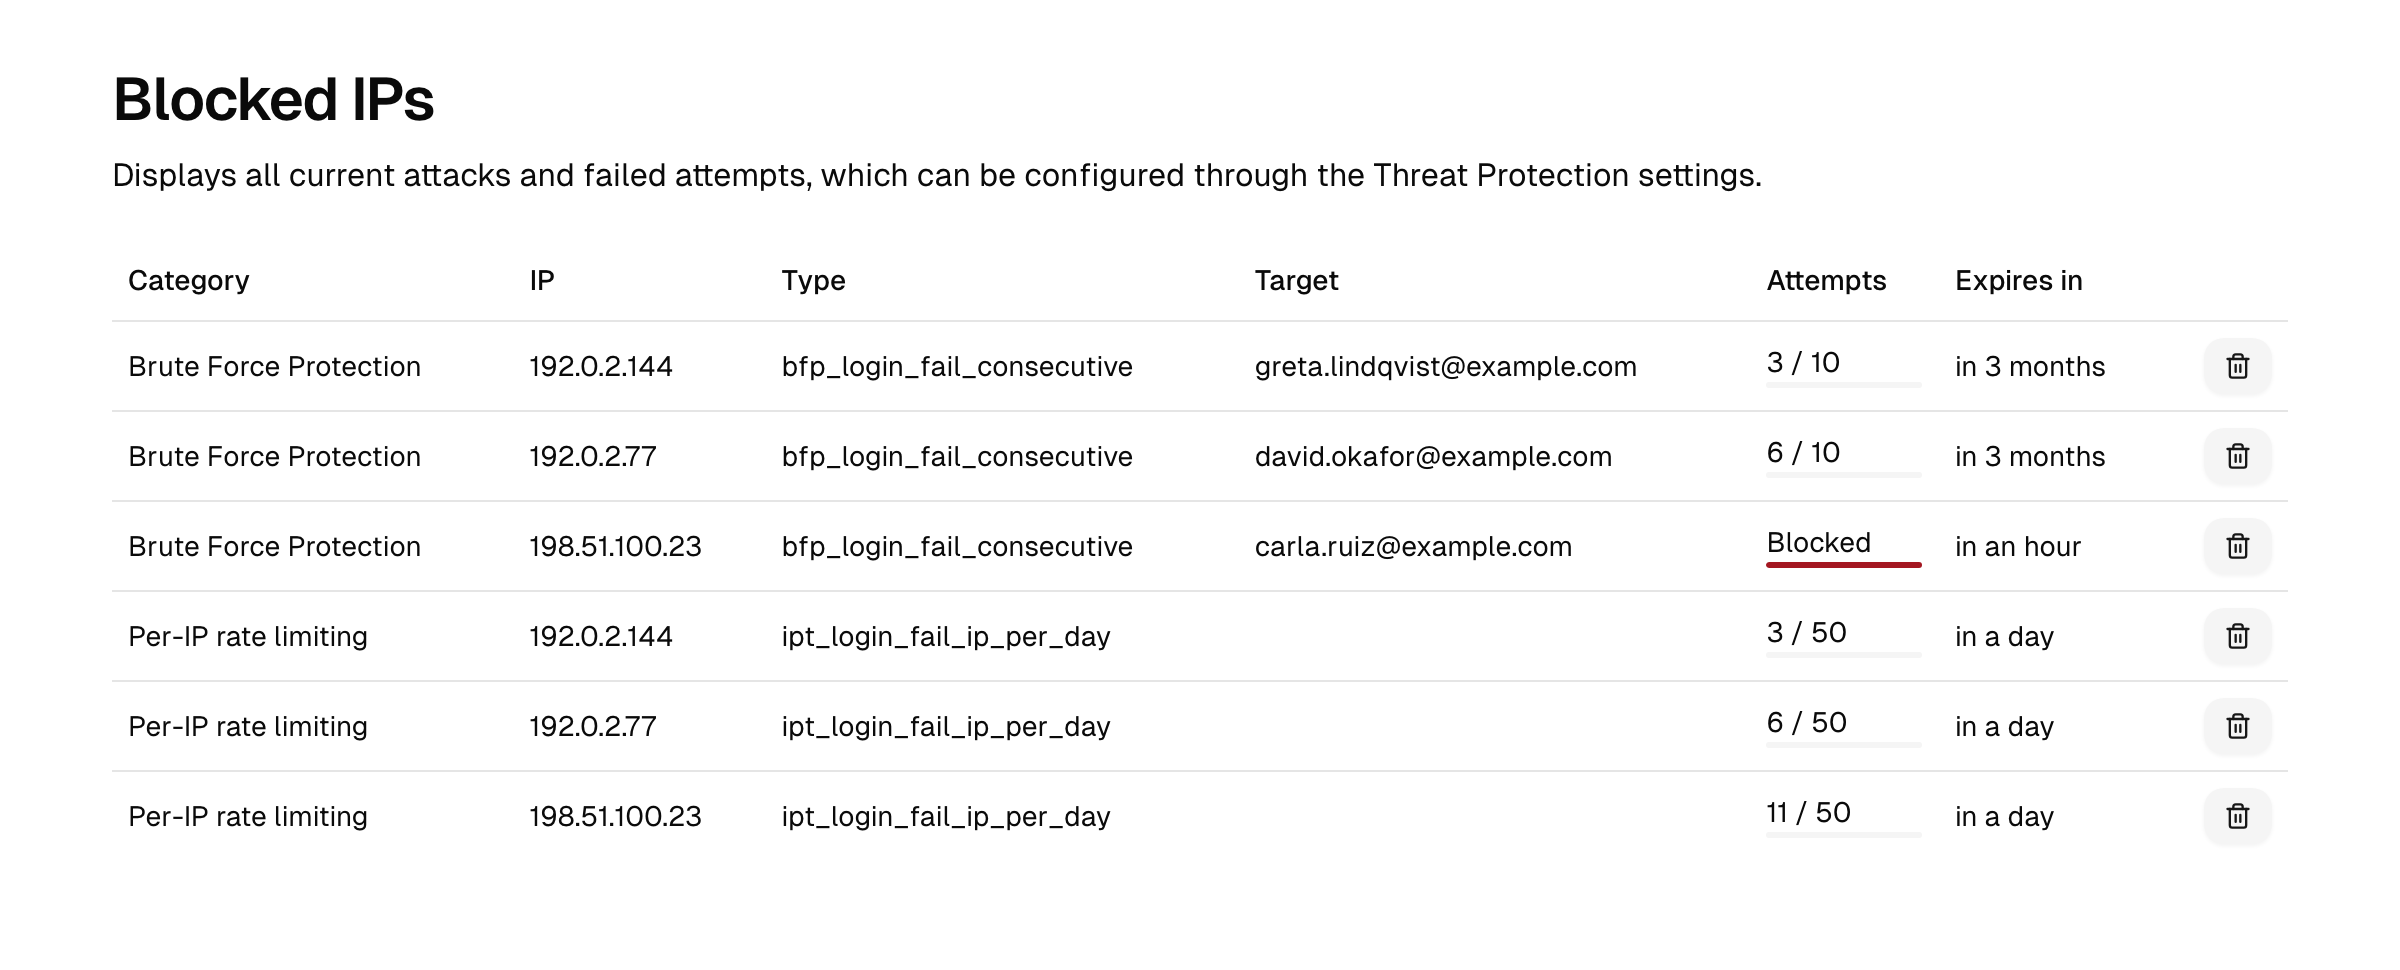
Levantar um bloqueio
Se um utilizador legítimo estiver bloqueado e não quiser esperar que o bloqueio expire:
- Abra Registo de auditoria → Limites de taxa.
- Localize a linha do endereço IP afetado.
- Utilize a ação de eliminação da linha para o desbloquear. O contador é limpo de imediato e o endereço pode tentar novamente.
Nota: O desbloqueio limpa apenas a contagem atual. Se o comportamento subjacente continuar, por exemplo uma tentativa real de força bruta, o endereço voltará a ser limitado. Investigue antes de limpar um bloqueio que não esperava.
Relacionado
- Proteção contra ameaças: onde são configurados os limiares de força bruta e de limitação.
- Zonas de rede: defina intervalos fidedignos que contornam a limitação.
- Registos de auditoria: a deteção de força bruta e as violações de limites de taxa são também registadas como eventos de auditoria.