

Definições de dispositivos
Configurar o registo de dispositivos, os certificados de registo e o instalador do cliente que regista os endpoints.
Add-on necessário: As definições de dispositivos fazem parte do add-on DIAM (Device Identity). A área só aparece quando o DIAM está ativo na sua licença.
Antes de um endpoint poder aparecer no seu Inventário de dispositivos, tem de se registar na plataforma. O registo assenta num certificado de registo de dispositivos, e os dispositivos registam-se executando um instalador do cliente criado para a sua instância. Definições de dispositivos (no grupo Definições da navegação) gere ambos, bem como as opções de toda a frota que determinam como os dispositivos são avaliados e que parte da sua atividade é apresentada.
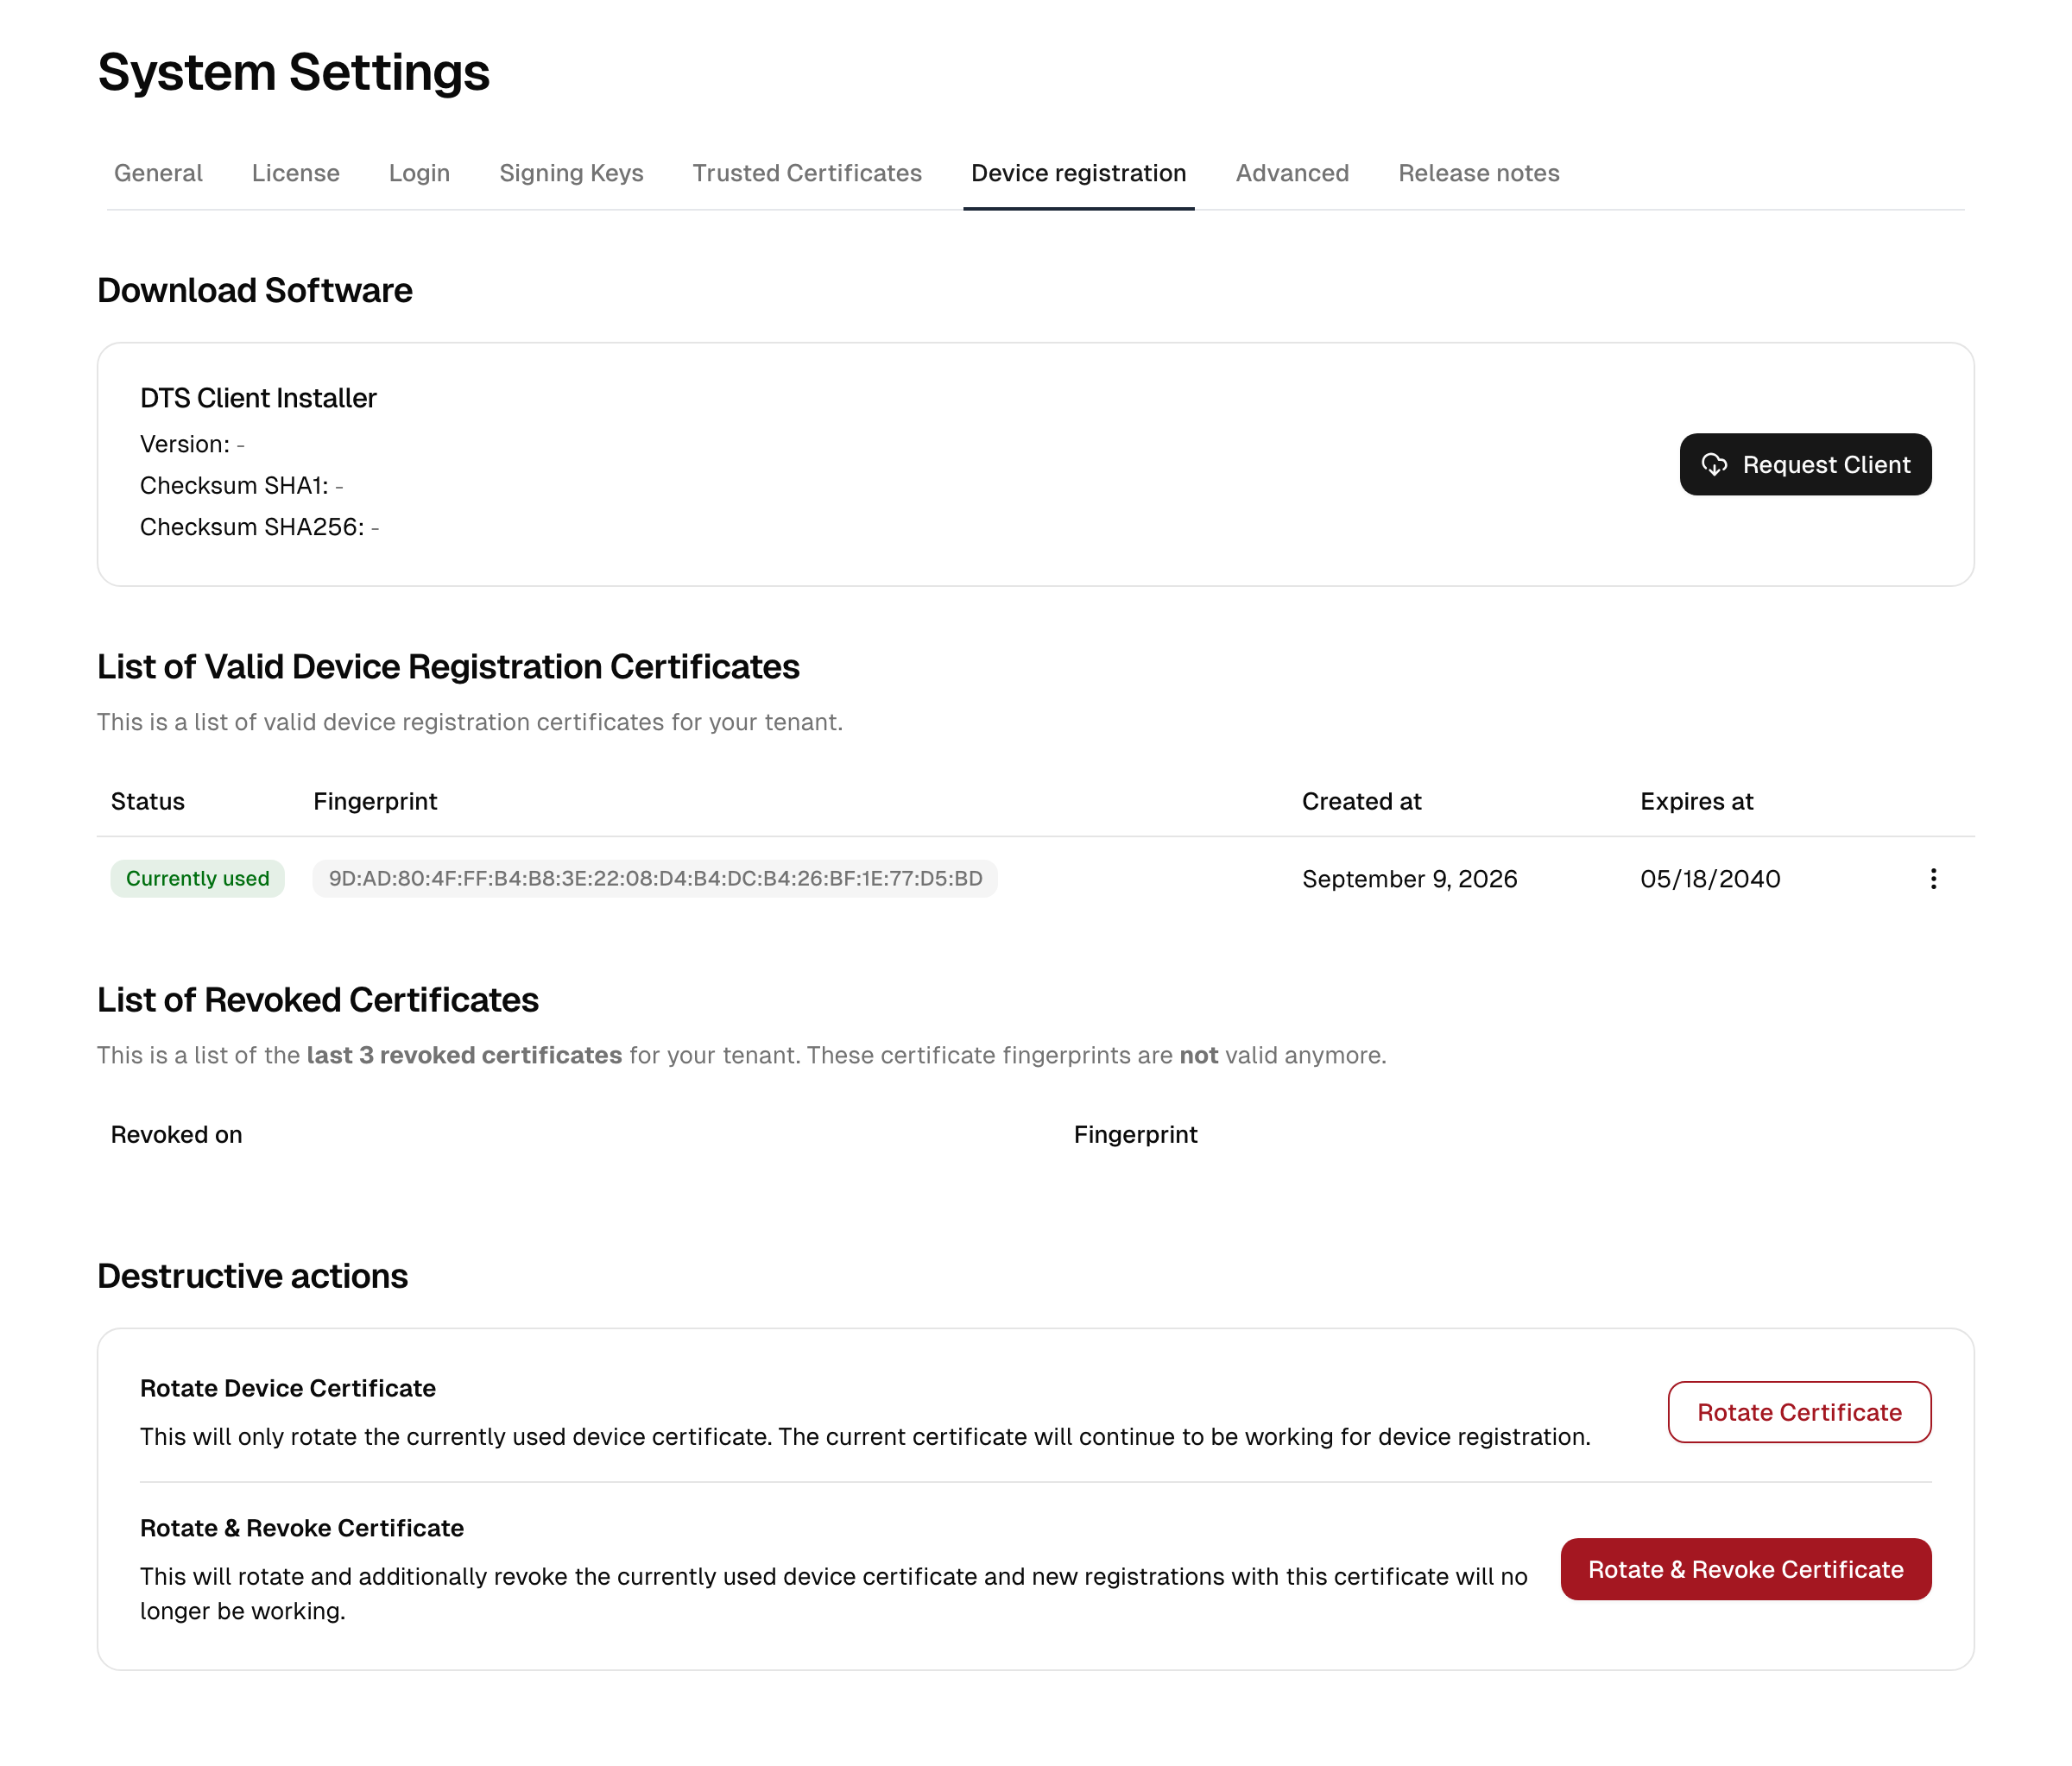
A área está dividida em quatro separadores:
| Separador | O que configura |
|---|---|
| Visão geral | O estado da frota registada: número de dispositivos, dispositivos a aguardar aprovação, validade dos certificados e a versão do cliente |
| Registo | Como os novos dispositivos se registam e o instalador do cliente com que se registam |
| Certificados | Os certificados de registo, incluindo rotação e revogação |
| Definições | O estado de conformidade predefinido e o que a atividade dos dispositivos revela |
Visão geral
A visão geral responde às perguntas que, de outro modo, teria de reunir a partir de várias páginas: quantos dispositivos estão registados, quantos estão online neste momento, quantos aguardam aprovação e quantos não estão conformes. Dois gráficos decompõem a frota por estado de ligação e por sistema operativo.
Tudo o que requer atenção é apresentado como banner no topo: um certificado de registo próximo da expiração ou uma versão mais recente do cliente disponível para criação. Os dispositivos a aguardar aprovação remetem diretamente para a lista de dispositivos filtrada.
O instalador do cliente
O cliente é o agente de endpoint que é executado em cada endpoint. Regista o dispositivo, comunica a sua postura de segurança e executa ações remotas. A consola disponibiliza atualmente o respetivo pacote Windows.
- Abra Definições de dispositivos → Registo.
- O cartão Client installer mostra a versão disponível e as respetivas somas de verificação SHA-1 / SHA-256.
- Se ainda não tiver sido criado nenhum cliente, clique em Pedir o Client para criar um para a sua instância. Quando houver uma versão mais recente disponível, um banner oferece Request client version … para criar a atualização.
- Quando uma compilação estiver pronta, clique em Transferir Client para transferir o instalador e, em seguida, distribua-o pelos seus endpoints.
Verifique o ficheiro transferido em relação às somas de verificação publicadas antes de o implementar.
Aprovar novos dispositivos
O certificado de registo viaja dentro do instalador do cliente, pelo que está presente em todos os endpoints geridos. Qualquer pessoa que obtenha o instalador pode, por isso, iniciar um registo. A definição Registo de dispositivos no separador Registo determina o valor de um registo desse tipo.
| Modo | Comportamento |
|---|---|
| Aprovação necessária | Um dispositivo acabado de registar é listado como A aguardar aprovação e permanece não gerido até o aprovar. Recomendado. |
| Registo automático | Todos os dispositivos que concluem o registo ficam imediatamente geridos. Escolha esta opção para uma implementação em grande escala, em que aprovar cada dispositivo individualmente é impraticável. |
| Sem novos dispositivos | Os registos são rejeitados. |
As novas instâncias começam em Aprovação necessária. As instâncias atualizadas a partir de uma versão anterior mantêm o registo automático, para que uma implementação em curso não seja interrompida; mude para aprovação quando a implementação estiver concluída.
Atenção: Sem novos dispositivos também bloqueia os dispositivos que têm de se registar novamente após uma reinstalação da imagem, uma substituição de hardware ou uma reinstalação do agente. Um dispositivo nestas condições regista-se sempre como novo, pelo que não pode ser distinguido de um dispositivo desconhecido. Uma tentativa rejeitada não é de todo visível no inventário; aparece apenas no registo de auditoria como um registo de dispositivo falhado. Se um dispositivo esperado nunca aparecer, verifique primeiro o modo de registo.
Um dispositivo a aguardar aprovação comunica o seu inventário, para que possa ver o nome do anfitrião, o sistema operativo e o utilizador ativo antes de decidir. Até ser aprovado, o dispositivo:
- não é avaliado pelas políticas de conformidade de dispositivos e nunca se torna conforme,
- não recebe ações remotas (isolamento, registo MFA, consultas),
- não pode satisfazer uma regra baseada no dispositivo numa política de autenticação,
- não conta para o limite de dispositivos licenciados.
Para aprovar um dispositivo, abra Inventário de dispositivos, filtre por A aguardar aprovação, abra o dispositivo e escolha Aprovar dispositivo. O dispositivo passa então a contar para o limite de dispositivos licenciados, pelo que a aprovação falha se o limite já tiver sido atingido.
Para rejeitar um dispositivo, elimine-o. Tenha em conta que a eliminação não é uma proteção permanente: o cliente nesse endpoint simplesmente volta a registar-se e reaparece como a aguardar aprovação. Desinstale o cliente no endpoint para o impedir definitivamente.
MFA predefinida para novos dispositivos
MFA predefinida para novos dispositivos no separador Registo define o modo MFA para o início de sessão no Windows (consulte MFA no início de sessão do Windows) que cada dispositivo recebe ao entrar na frota: no registo, em Registo automático, ou na aprovação, em Aprovação necessária. O comando é colocado em fila de espera e entregue no momento em que o dispositivo se liga, pelo que o dispositivo fica configurado antes de o primeiro utilizador iniciar sessão. A predefinição é Desativado, que deixa os novos dispositivos como estão. Os dispositivos noutras plataformas não são afetados.
A predefinição aplica-se apenas a novos dispositivos, e apenas até que uma política de conformidade de dispositivos com um bloco de início de sessão do Windows passe a reger o dispositivo. Para definir o modo para a frota existente, publique esse bloco numa política Windows atribuída a todos os dispositivos ou aos dispositivos que escolher; é enviado para cada dispositivo regido pela política e mantém-se. Cada comando enviado e a respetiva entrega aparecem no registo de auditoria.
Certificados de registo
Os dispositivos registados através do cliente confiam no certificado de registo de dispositivos atual da sua instância. O separador Certificados lista os certificados válidos com o respetivo estado, impressão digital e datas de validade.
Um certificado de registo é emitido com uma validade de um ano. Pouco antes de expirar, aparece um aviso na visão geral, neste separador e no inventário de dispositivos. Quando expira, os novos dispositivos deixam de poder registar-se. Os dispositivos já registados continuam a funcionar, porque se autenticam com as suas próprias credenciais, pelo que nada mais assinala o problema. Rode o certificado e peça um novo instalador do cliente atempadamente.
Os certificados emitidos por versões mais antigas da plataforma têm uma validade muito mais longa. Rodar um desses certificados substitui-o por um certificado válido por um ano.
| Estado | Função |
|---|---|
| Atual | O certificado utilizado pelos novos registos. |
| Anterior | O certificado anterior, mantido para que os dispositivos registados com ele continuem a ser reconhecidos até ser revogado. |
Pode transferir qualquer certificado como ficheiro .pem a partir do respetivo menu de ações e revogar um certificado que não seja o atual.
Rodar e revogar certificados
A secção Ações destrutivas no fundo do separador Certificados disponibiliza:
| Ação | O que acontece |
|---|---|
| Rodar certificado | Emite um novo certificado atual; o antigo passa a anterior. É então necessária uma nova compilação do cliente. |
| Rodar e revogar certificado | Roda e revoga imediatamente o certificado anterior, pelo que os registos que dependem dele deixam de funcionar. |
| Revogar certificado | Revoga o certificado anterior. |
É mantida uma lista dos certificados revogados mais recentemente para efeitos de auditoria. Cada entrada mostra quantos dispositivos se registaram com esse certificado; o número remete para a lista de dispositivos filtrada exatamente para esses dispositivos, para que um instalador revogado possa ser analisado dispositivo a dispositivo.
Atenção: Rodar o certificado de dispositivos invalida a compilação atual do cliente, pelo que terá de pedir e redistribuir um novo cliente. Revogar um certificado de que os dispositivos registados ainda dependem interrompe o seu registo. Rode primeiro e confirme que os dispositivos já migraram antes de revogar.
Opções de toda a frota
O separador Definições contém as opções que se aplicam a todos os dispositivos.
Estado de conformidade predefinido
Um dispositivo ao qual não se aplica nenhuma política de conformidade de dispositivos não tem nada em relação ao qual possa ser avaliado. Estado de conformidade predefinido determina como é considerado entretanto. Conforme é a predefinição e mantém esses dispositivos utilizáveis; Não conforme é a interpretação mais rigorosa e bloqueia-os sempre que uma política de autenticação exija um dispositivo conforme. Altere esta opção apenas quando as suas políticas abrangerem a frota, caso contrário os dispositivos sem política perdem o acesso.
Atividade dos dispositivos
A visão geral do dispositivo mostra um gráfico de atividade construído a partir dos heartbeats do cliente (consulte Inventário de dispositivos). Mostrar estado de bloqueio do ecrã determina se os períodos com uma sessão de consola bloqueada aparecem como estado próprio e são separados nos totais diários. Está desativada por predefinição: o tempo bloqueado conta então como tempo ativo. A proporção de bloqueio é registada em qualquer caso, apenas não é apresentada. O estado de bloqueio é comunicado apenas pelo agente de endpoint.
O gráfico pode revelar padrões de presença. Verifique os requisitos legais na sua organização (na Alemanha, normalmente a codecisão da comissão de trabalhadores) antes de ativar o detalhe; a visão geral apresenta um aviso legal sobre a utilização permitida dos dados.
Exceções do início de sessão do Windows
Exceções do início de sessão do Windows lista nomes de contas locais do Windows que iniciam sessão apenas com a palavra-passe em todos os dispositivos com o agente de endpoint, em todos os modos MFA, também enquanto a plataforma estiver inacessível. Este é o acesso de emergência para dispositivos cujo segundo fator é verificado pela plataforma: mantenha aqui pelo menos uma conta de administrador local. Um nome por linha, no máximo 50. Uma alteração é enviada de imediato para todos os dispositivos com o agente de endpoint.
Relacionado
- Gira os endpoints registados no Inventário de dispositivos.
- Instalar, atualizar e remover o próprio agente: Agente de endpoint.