

Limiti di frequenza e IP bloccati
Visualizzare gli indirizzi IP attualmente limitati o bloccati dalla protezione dalle minacce e revocare un blocco quando necessario.
Un indirizzo IP bloccato è un indirizzo che i controlli di protezione dalle minacce della piattaforma hanno limitato o escluso dopo troppi tentativi falliti. La vista IP bloccati li elenca in tempo reale ed è particolarmente utile quando un utente legittimo è stato bloccato e occorre revocarne il blocco.
La si trova in Audit Trail → Limiti di frequenza nella console di amministrazione.
Nota: la visualizzazione dell'elenco e la revoca di un blocco richiedono autorizzazioni amministrative sufficienti. Un amministratore il cui accesso è limitato a un insieme ristretto di risorse potrebbe non vedere affatto questa vista.
Come funzionano limitazione e blocco
La piattaforma protegge l'accesso e la registrazione dagli abusi contando i tentativi falliti e trattenendo la sorgente non appena viene superata una soglia. Due tipi di limite generano le voci visibili qui:
- Protezione dagli attacchi brute force: conta i tentativi di accesso falliti consecutivi e blocca non appena viene superato il numero configurato.
- Limitazione della frequenza per IP: limita quanti tentativi di accesso un IP può effettuare al giorno e quanti tentativi di registrazione al minuto.
Queste soglie si configurano in Sicurezza → Protezione dalle minacce. Gli indirizzi all'interno di una zona di rete attendibile possono essere esclusi dalla limitazione, così che un intervallo noto di un ufficio non venga trattenuto dal normale traffico di accesso.
Cosa attiva ciascun blocco e cosa vede il client
| Limite | Cosa lo attiva | Cosa sperimenta il client limitato |
|---|---|---|
| Errori di accesso consecutivi | Un account colpito ripetutamente con password errate di seguito: il classico attacco brute force su un singolo account. | L'account viene bloccato; ulteriori tentativi di accesso vengono rifiutati finché il blocco non scade o non viene revocato da Lei. |
| Tentativi di accesso per IP al giorno | Un IP di origine che effettua un volume elevato di tentativi di accesso su molti account in un giorno: credential stuffing o spraying tramite script. | L'IP viene trattenuto; i suoi tentativi di accesso vengono rifiutati per il resto della finestra giornaliera. |
| Tentativi di registrazione per IP al minuto | Un IP di origine che invia molte registrazioni self-service in una breve raffica: tipicamente creazione automatizzata di account. | I tentativi di registrazione dell'IP vengono rifiutati finché la finestra di un minuto non si azzera. |
Il primo si riferisce a un account; gli altri due si riferiscono a un IP di origine. Questa distinzione è importante quando si decide dove intervenire: una singola persona bloccata indica di solito un blocco dell'account, mentre un IP molto attivo che coinvolge più account indica una limitazione.
Si tratta di un vero attacco o di un falso positivo?
Prima di revocare un blocco, verifichi il contesto:
- Osservi Target e Attempts. Un singolo account che sale costantemente verso la soglia è spesso un utente smemorato o una password salvata non aggiornata. Un IP che passa rapidamente attraverso molti account è molto più probabilmente un attacco.
- Confronti con l'audit log. Il rilevamento di attacchi brute force e i superamenti dei limiti di frequenza vengono registrati lì. Filtri per IP e finestra temporale per vedere se i tentativi mirano a un account o ne colpiscono molti, e se qualcuno è andato a buon fine.
- Controlli la zona di rete. Il traffico da un IP di uscita aziendale condiviso può attivare legittimamente la limitazione della frequenza per IP: valuti di aggiungere tale intervallo a una zona attendibile invece di revocare ripetutamente il blocco.
Se sembra un attacco reale, lasci il blocco in essere; continuerà a proteggere il sistema. Revochi solo un blocco che può attribuire a un utente legittimo.
Lettura dell'elenco
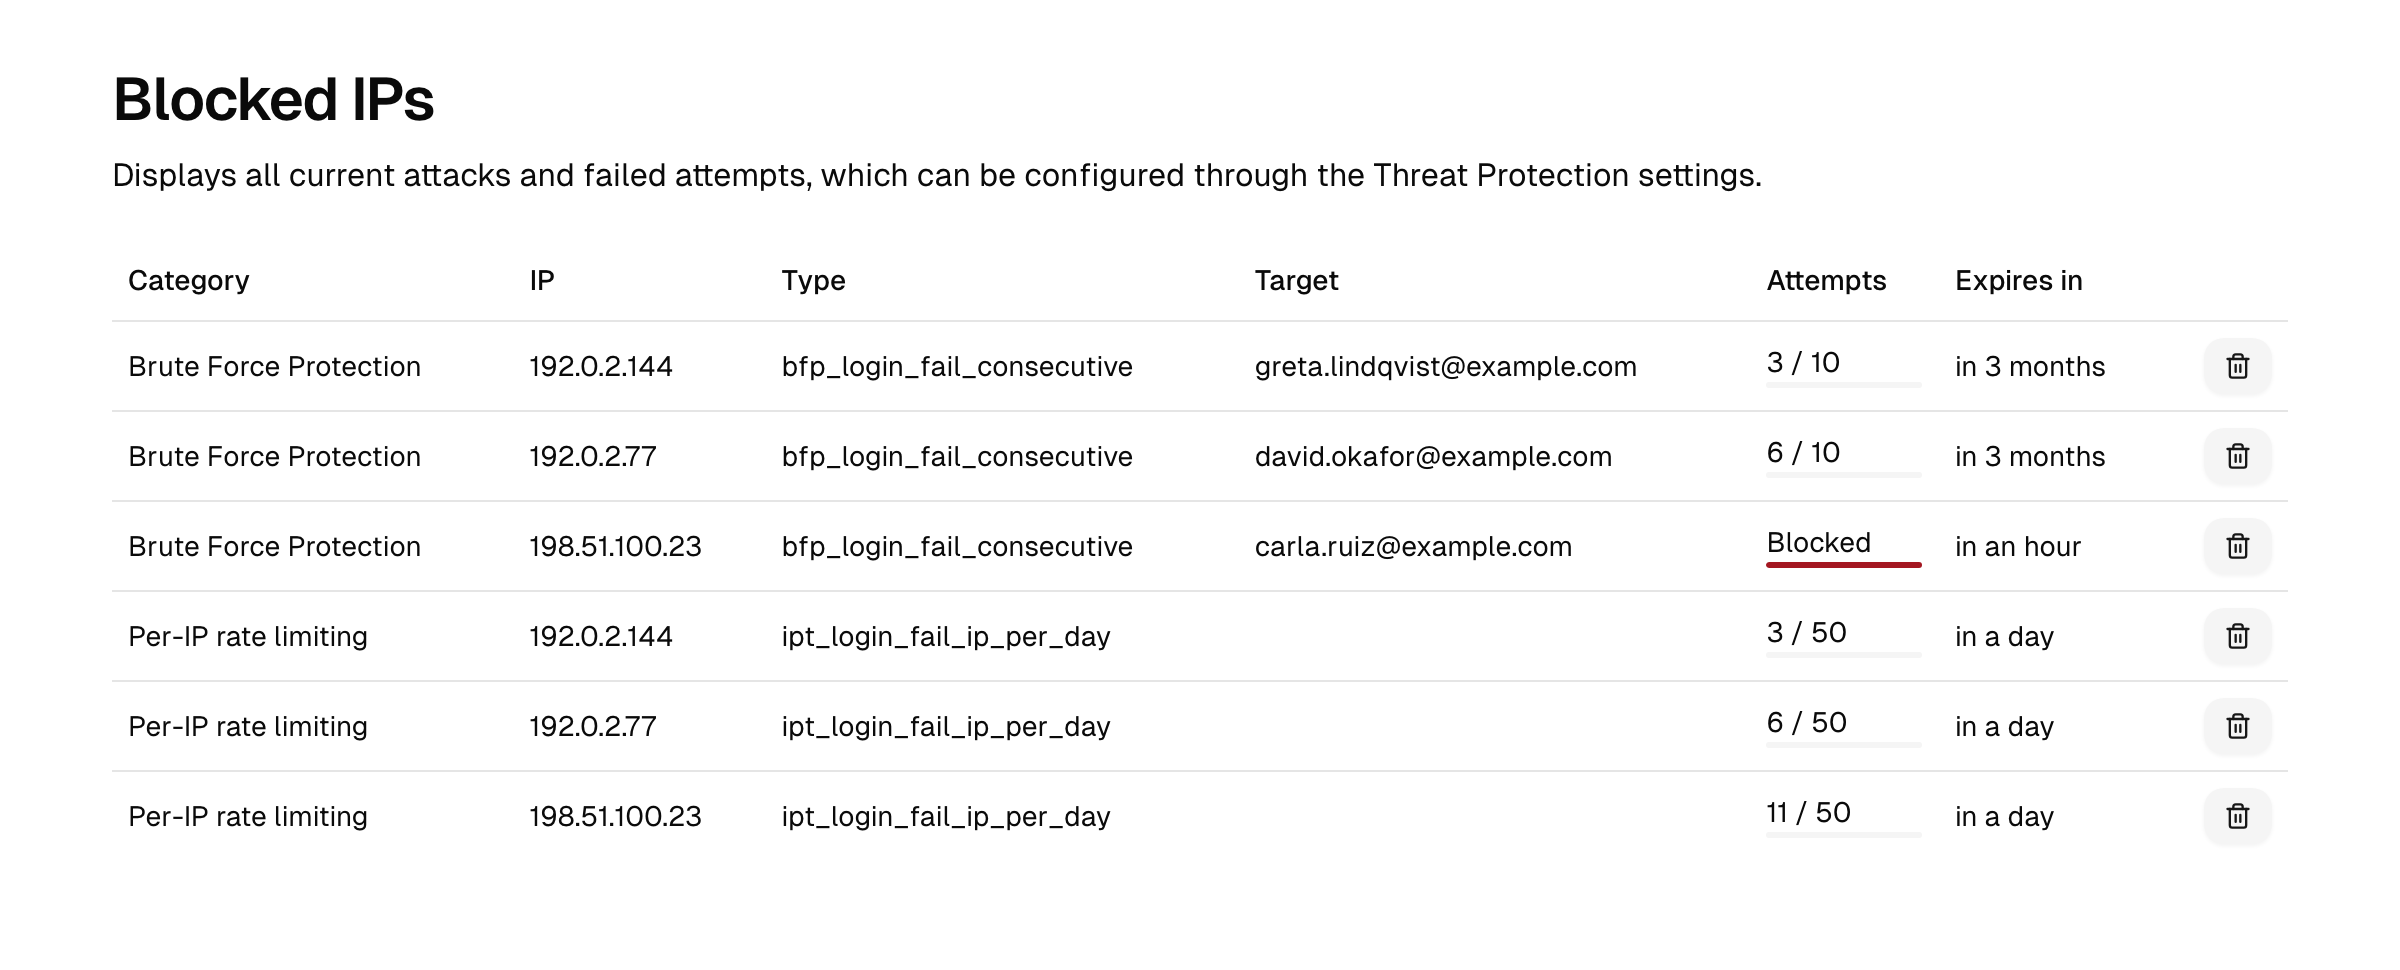
Ogni riga mostra:
| Colonna | Significato |
|---|---|
| Categoria | La protezione che ha creato la voce. |
| IP | L'indirizzo IP di origine conteggiato. Gli indirizzi IPv6 vengono conteggiati in base al loro prefisso /64 e mostrati come tale (ad esempio 2001:0db8:0001:0002::/64). |
| Tipo | Il limite specifico (errori di accesso consecutivi, tentativi di accesso al giorno, tentativi di registrazione al minuto). |
| Target | A cosa si applica il conteggio, ove pertinente. |
| Attempts | Il conteggio attuale rispetto alla soglia, con una barra di avanzamento. Una riga che ha superato la soglia è contrassegnata come Bloccato. |
| Scade tra | Quando il conteggio si azzera e l'indirizzo non viene più trattenuto. |
I blocchi sono temporanei: ogni voce scade da sola una volta trascorsa la sua finestra e l'indirizzo torna libero senza alcun intervento da parte Sua.
Revocare un blocco
Se un utente legittimo è bloccato e non desidera attendere la scadenza del blocco:
- Apra Audit Trail → Limiti di frequenza.
- Individui la riga dell'indirizzo IP interessato.
- Utilizzi l'azione di eliminazione della riga per sbloccarlo. Il contatore viene azzerato immediatamente e l'indirizzo può riprovare.
Nota: lo sblocco azzera solo il conteggio attuale. Se il comportamento sottostante prosegue, ad esempio un vero tentativo di brute force, l'indirizzo verrà nuovamente limitato. Indaghi prima di revocare un blocco inatteso.
Argomenti correlati
- Protezione dalle minacce: dove si configurano le soglie per brute force e limitazione.
- Zone di rete: definire intervalli attendibili che aggirano la limitazione.
- Audit log: il rilevamento di attacchi brute force e i superamenti dei limiti di frequenza vengono registrati anche come eventi di audit.