

Limites de débit & IP bloquées
Consulter les adresses IP actuellement bridées ou bloquées par la protection contre les menaces, et lever un blocage si nécessaire.
Une adresse IP bloquée est une adresse que les contrôles de protection contre les menaces de la plateforme ont bridée ou exclue après trop de tentatives échouées. La vue IP bloquées les affiche en direct ; elle est surtout utile lorsqu'un utilisateur légitime s'est retrouvé bloqué et que vous devez lever son blocage.
Elle se trouve sous Journal d’audit → Limites de débit dans l'Admin Console.
Remarque : Consulter la liste et lever un blocage exigent des autorisations d'administration suffisantes. Un administrateur dont l'accès est restreint à un ensemble limité de ressources peut ne pas voir cette vue du tout.
Fonctionnement du bridage et du blocage
La plateforme protège la surface de connexion et d'inscription contre les abus en comptant les tentatives échouées et en retenant la source dès qu'un seuil est franchi. Deux types de limite alimentent les entrées que vous voyez ici :
- Protection contre la force brute : compte les échecs de connexion consécutifs et bloque dès que le nombre configuré est dépassé.
- Limitation de débit par IP : plafonne le nombre de tentatives de connexion qu'une IP peut effectuer par jour et le nombre de tentatives d'inscription qu'elle peut effectuer par minute.
Ces seuils se configurent sous Sécurité → Protection contre les menaces. Les adresses situées dans une zone réseau de confiance peuvent être exemptées du bridage, afin qu'une plage de bureau connue ne soit pas retenue par le trafic de connexion ordinaire.
Ce qui déclenche chaque blocage, et ce que voit le client
| Limite | Ce qui la déclenche | Ce que subit le client bridé |
|---|---|---|
| Échecs de connexion consécutifs | Un compte visé par des mots de passe erronés répétés à la suite : la force brute classique sur un seul compte. | Ce compte est bloqué ; les tentatives de connexion suivantes sont refusées jusqu'à l'expiration du blocage ou jusqu'à ce que vous le leviez. |
| Tentatives de connexion par IP et par jour | Une IP source qui effectue un volume élevé de tentatives de connexion sur de nombreux comptes en une journée : credential stuffing ou pulvérisation scriptée. | L'IP est retenue ; ses tentatives de connexion sont refusées pour le reste de la fenêtre quotidienne. |
| Tentatives d'inscription par IP et par minute | Une IP source qui déclenche de nombreuses inscriptions en libre-service en une courte rafale : typiquement une création de comptes automatisée. | Les tentatives d'inscription de l'IP sont refusées jusqu'à la réinitialisation de la fenêtre d'une minute. |
La première porte sur un compte ; les deux autres portent sur une IP source. Cette distinction compte au moment de décider où intervenir : une seule personne bloquée relève généralement d'un verrouillage de compte, tandis qu'une IP bruyante qui affecte plusieurs comptes relève du bridage.
Véritable attaquant ou faux positif ?
Avant de lever un blocage, examinez le contexte :
- Regardez les colonnes Target et Attempts. Un compte unique qui progresse régulièrement vers le seuil correspond souvent à un utilisateur distrait ou à un mot de passe enregistré devenu obsolète. Une IP qui parcourt de nombreux comptes est bien plus probablement une attaque.
- Recoupez avec le journal d'audit. La détection de force brute et les dépassements de limite de débit y sont enregistrés. Filtrez par IP et par fenêtre de temps pour voir si les tentatives visent un seul compte ou en arrosent plusieurs, et si l'une d'elles a abouti.
- Vérifiez la zone réseau. Le trafic issu d'une IP de sortie d'entreprise partagée peut légitimement déclencher la limitation de débit par IP : envisagez d'ajouter cette plage à une zone de confiance plutôt que de la libérer à répétition.
Si tout indique une attaque réelle, laissez le blocage en place ; il continuera de protéger la surface exposée. Ne levez qu'un blocage que vous pouvez attribuer à un utilisateur légitime.
Lire la liste
Chaque ligne affiche :
| Colonne | Signification |
|---|---|
| Category | La protection qui a créé l'entrée. |
| IP | L'adresse IP source comptabilisée. Les adresses IPv6 sont comptées par leur préfixe /64 et affichées sous cette forme (par exemple 2001:0db8:0001:0002::/64). |
| Type | La limite précise (échecs de connexion consécutifs, tentatives de connexion par jour, tentatives d'inscription par minute). |
| Target | Ce sur quoi porte le comptage, lorsque cela s'applique. |
| Attempts | Le compteur actuel par rapport à son seuil, avec une barre de progression. Une ligne qui a franchi son seuil est marquée Blocked. |
| Expires in | Le moment où le compteur est réinitialisé et où l'adresse n'est plus retenue. |
Les blocages sont temporaires : chaque entrée expire d'elle-même une fois sa fenêtre écoulée, et l'adresse est alors de nouveau libre sans intervention de votre part.
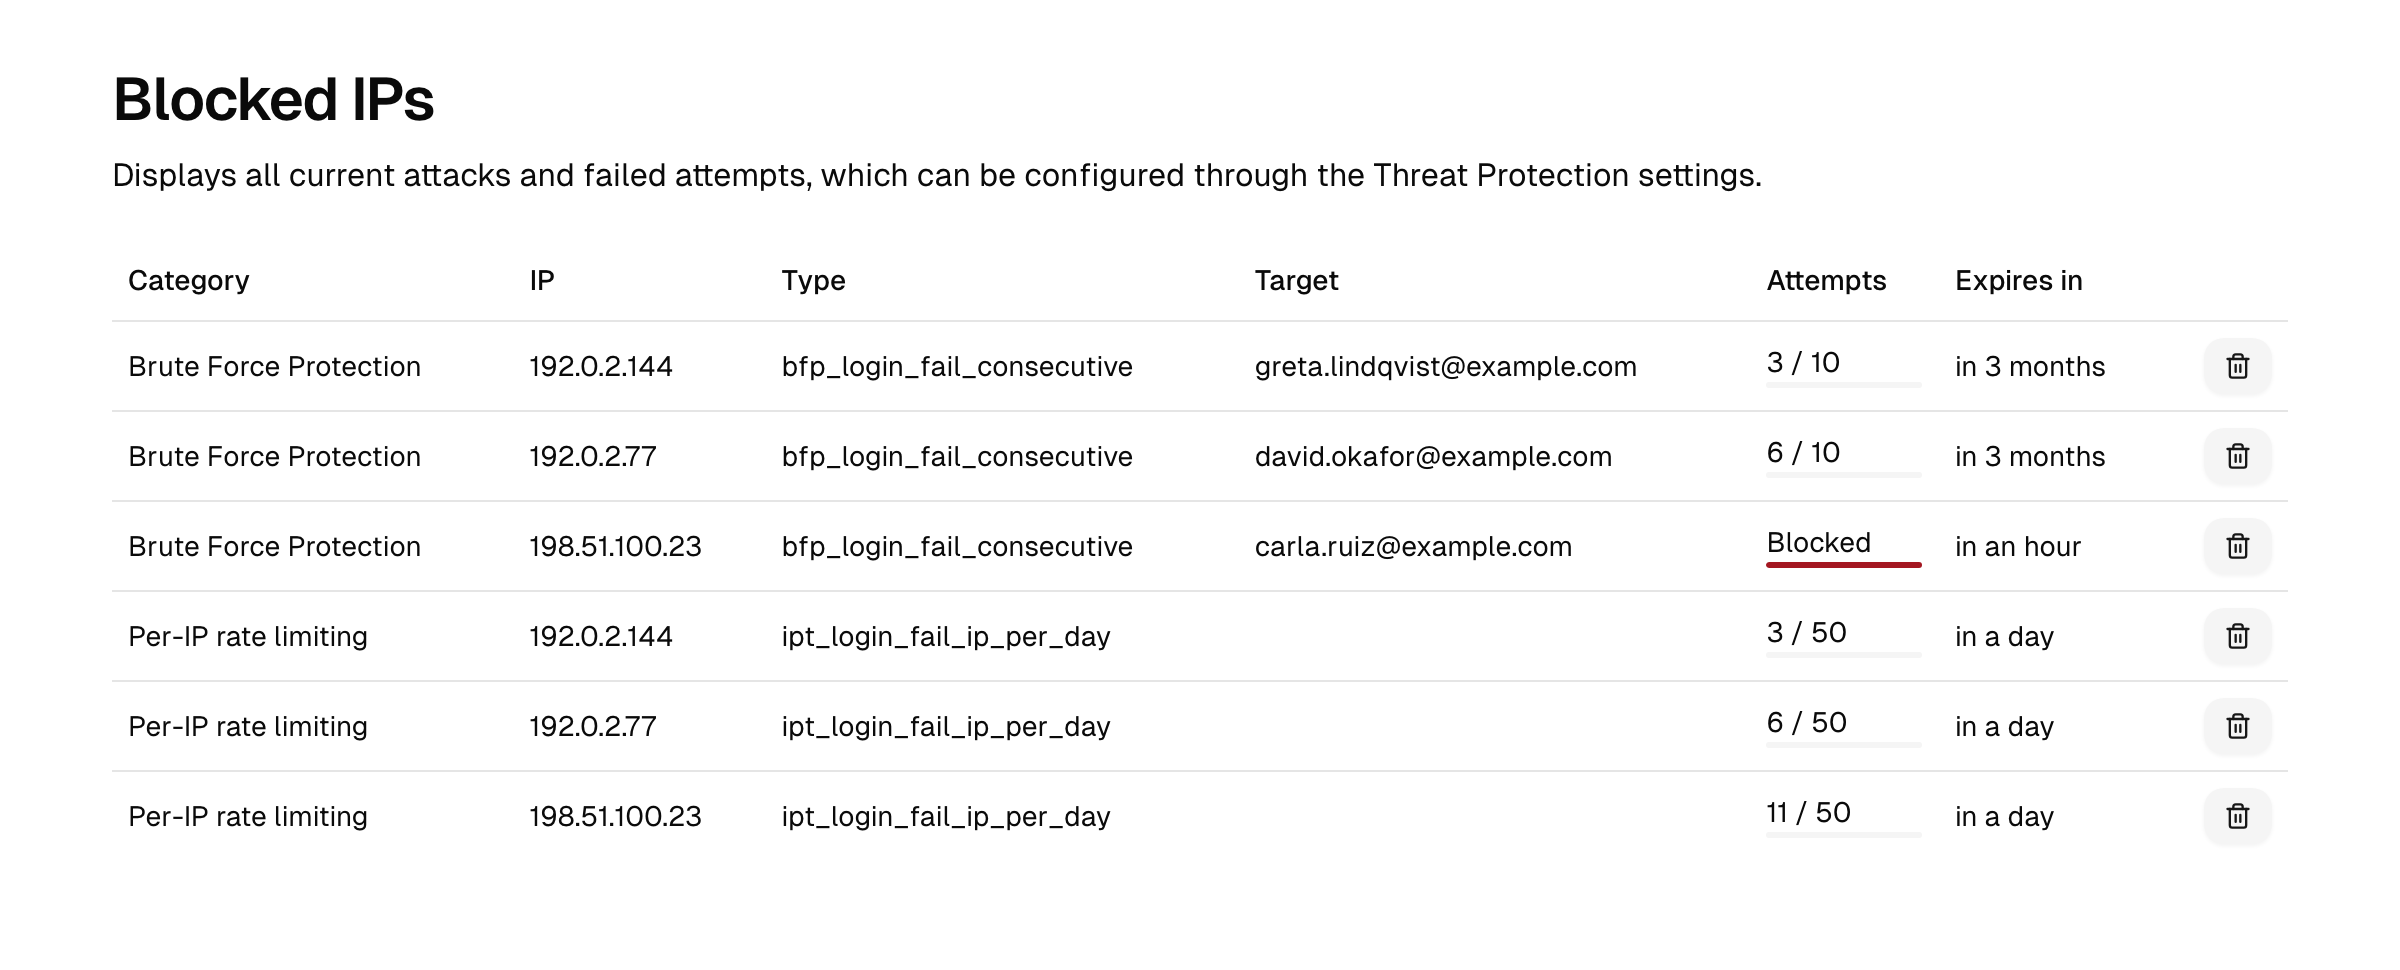
Lever un blocage
Si un utilisateur légitime est bloqué et que vous ne souhaitez pas attendre l'expiration du blocage :
- Ouvrez Journal d’audit → Limites de débit.
- Repérez la ligne de l'adresse IP concernée.
- Utilisez l'action de suppression de la ligne pour la débloquer. Le compteur est vidé immédiatement et l'adresse peut réessayer.
Remarque : Le déblocage ne vide que le compteur actuel. Si le comportement sous-jacent se poursuit, par exemple une véritable tentative de force brute, l'adresse sera de nouveau bridée. Enquêtez avant de vider un blocage auquel vous ne vous attendiez pas.
Voir aussi
- Protection contre les menaces : où se configurent les seuils de force brute et de bridage.
- Zones réseau : définir des plages de confiance qui contournent le bridage.
- Journaux d'audit : la détection de force brute et les dépassements de limite de débit sont également enregistrés comme événements d'audit.