

Límites de tasa e IP bloqueadas
Consulte las direcciones IP que la protección contra amenazas está limitando o ha bloqueado, y levante un bloqueo cuando sea necesario.
Una dirección IP bloqueada es aquella que los controles de protección contra amenazas de la plataforma han limitado o excluido tras demasiados intentos fallidos. La vista IP bloqueadas las muestra en vivo y resulta especialmente útil cuando un usuario legítimo se ha quedado fuera y hay que levantar su bloqueo.
Se encuentra en Registro de auditoría → Límites de tasa en la Admin Console.
Nota: Para ver la lista y levantar un bloqueo hacen falta permisos de administrador suficientes. Un administrador cuyo acceso esté acotado a un conjunto limitado de recursos puede no ver esta vista en absoluto.
Cómo funcionan la limitación y el bloqueo
La plataforma protege la superficie de inicio de sesión y de registro frente al abuso contando los intentos fallidos y reteniendo el origen en cuanto se supera un umbral. Los registros que ve aquí los generan dos clases de límite:
- Protección contra fuerza bruta: cuenta los intentos de inicio de sesión fallidos consecutivos y bloquea en cuanto se supera el número configurado.
- Límite de tasa por IP: acota cuántos intentos de inicio de sesión puede hacer una IP al día y cuántos intentos de registro puede hacer por minuto.
Estos umbrales se configuran en Seguridad → Protección contra amenazas. Las direcciones que están dentro de una zona de red de confianza pueden quedar exentas de la limitación, de modo que un rango de oficina conocido no se ve retenido por el trasiego normal de inicios de sesión.
Qué activa cada bloqueo y qué percibe el cliente
| Límite | Qué lo activa | Qué experimenta el cliente limitado |
|---|---|---|
| Fallos de inicio de sesión consecutivos | Una cuenta golpeada con contraseñas incorrectas repetidas una tras otra, la fuerza bruta clásica contra una sola cuenta. | Esa cuenta queda bloqueada; los siguientes intentos de inicio de sesión se rechazan hasta que el bloqueo caduca o usted lo levanta. |
| Intentos de inicio de sesión por IP y día | Una IP de origen que hace un volumen elevado de intentos de inicio de sesión sobre muchas cuentas en un día, es decir, credential stuffing o spray automatizado. | La IP queda retenida; sus intentos de inicio de sesión se rechazan durante el resto de la ventana diaria. |
| Intentos de registro por IP y minuto | Una IP de origen que dispara muchos registros de autoservicio en una ráfaga corta, normalmente creación automatizada de cuentas. | Los intentos de registro de la IP se rechazan hasta que la ventana de un minuto se reinicia. |
El primero se aplica a una cuenta; los otros dos, a una IP de origen. Esa distinción importa a la hora de decidir dónde actuar: una única persona bloqueada suele ser un bloqueo de cuenta, mientras que una IP ruidosa que afecta a varias cuentas es limitación.
¿Es un atacante real o un falso positivo?
Antes de levantar un bloqueo, revise el contexto:
- Fíjese en Target y Attempts. Una sola cuenta que sube de forma constante hacia el umbral suele ser un usuario olvidadizo o una contraseña guardada obsoleta. Una IP que recorre a toda velocidad muchas cuentas es mucho más probable que sea un ataque.
- Contraste con el registro de auditoría. La detección de fuerza bruta y las infracciones de límites de tasa quedan registradas allí. Filtre por la IP y la ventana temporal para ver si los intentos van contra una sola cuenta o se reparten entre muchas, y si alguno tuvo éxito.
- Compruebe la zona de red. El tráfico procedente de una IP de salida corporativa compartida puede activar la limitación por IP de forma legítima: valore añadir ese rango a una zona de confianza en lugar de limpiarlo una y otra vez.
Si parece un ataque real, deje el bloqueo tal como está; seguirá protegiendo la superficie. Levante únicamente un bloqueo que pueda atribuir a un usuario legítimo.
Leer la lista
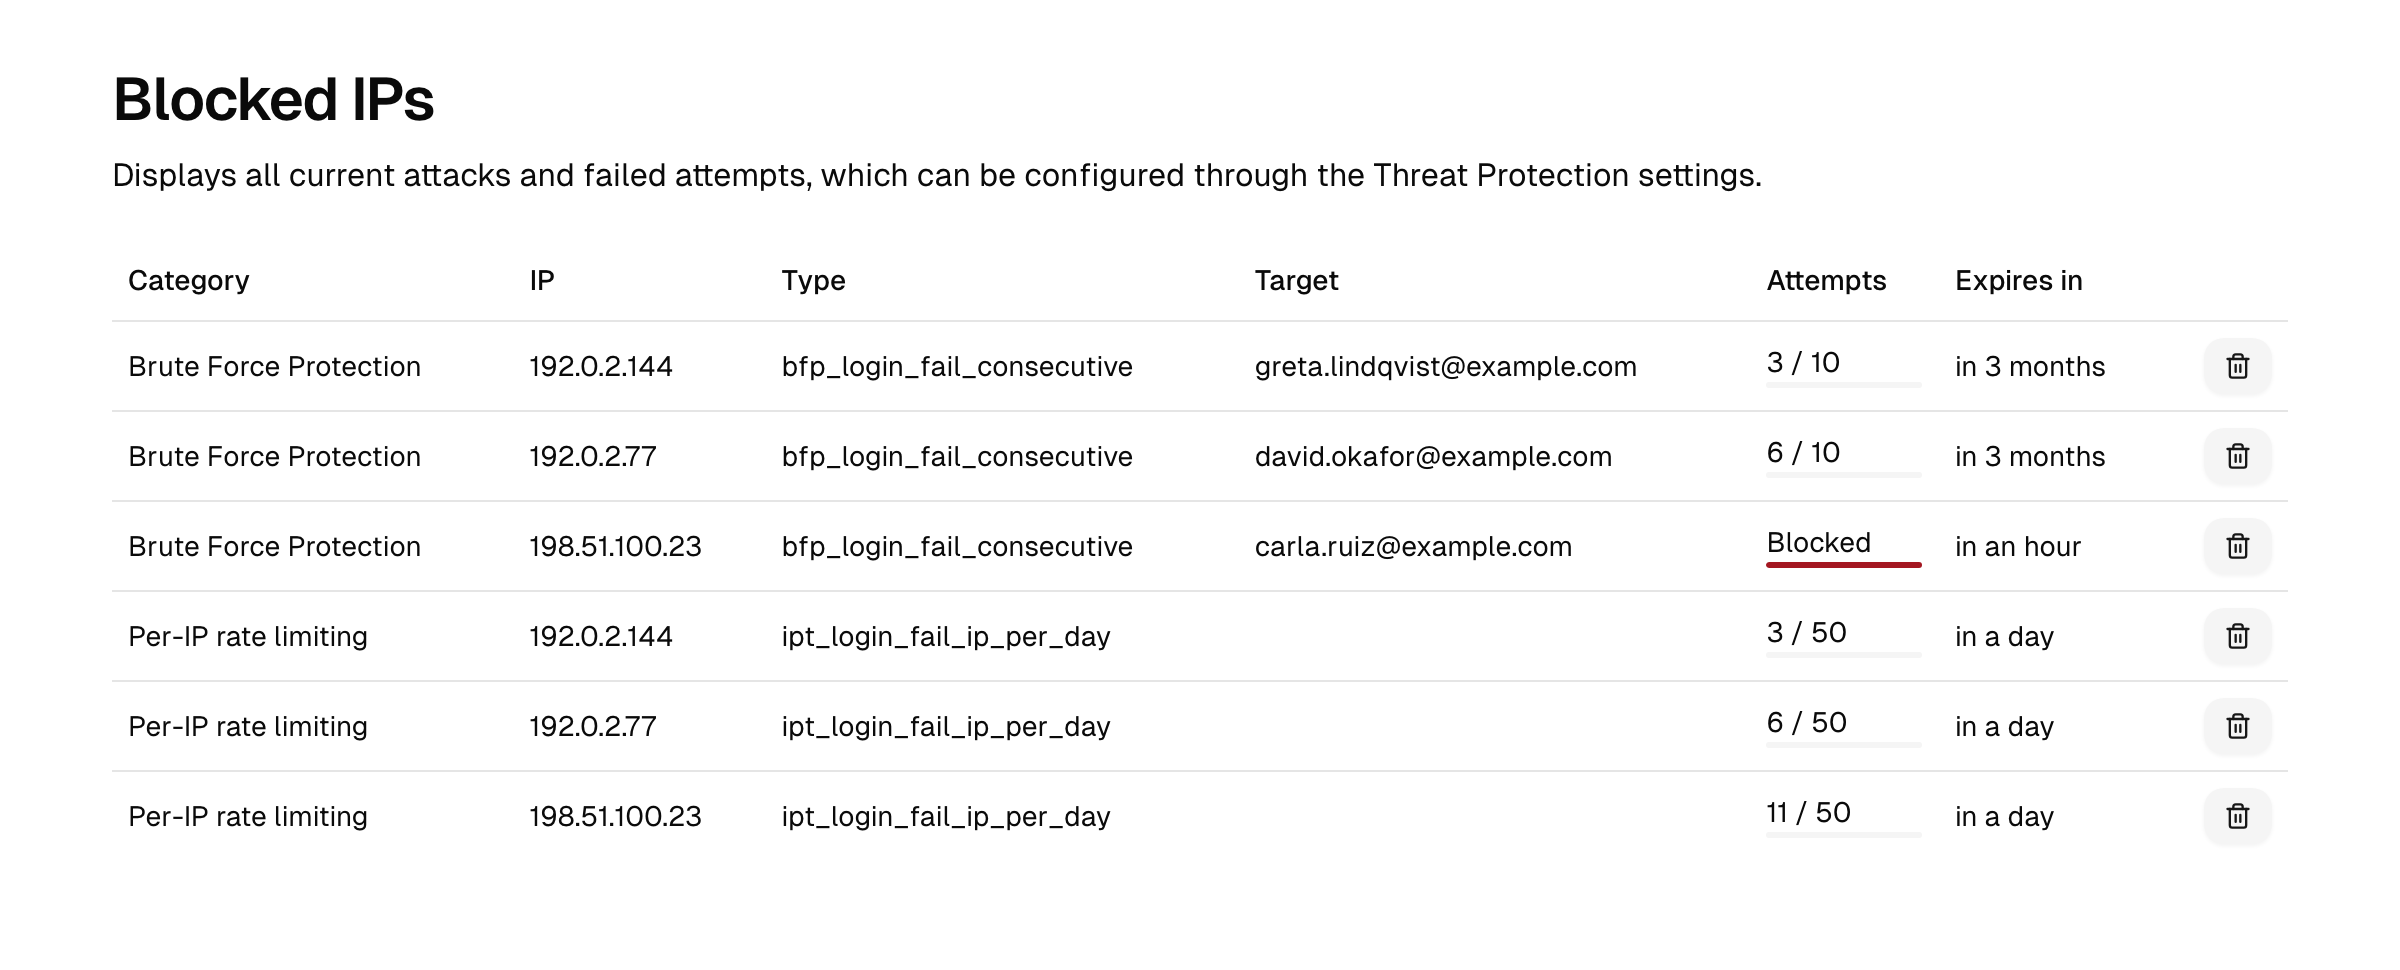
Cada fila muestra:
| Columna | Significado |
|---|---|
| Categoría | La protección que creó el registro. |
| IP | La dirección IP de origen que se está contando. Las direcciones IPv6 se cuentan por su prefijo /64 y se muestran así (por ejemplo 2001:0db8:0001:0002::/64). |
| Tipo | El límite concreto (fallos de inicio de sesión consecutivos, intentos de inicio de sesión por día, intentos de registro por minuto). |
| Target | Aquello a lo que se aplica el recuento, cuando es pertinente. |
| Attempts | El recuento actual frente a su umbral, con una barra de progreso. Una fila que ha superado su umbral se marca como Blocked. |
| Expires in | Cuándo se reinicia el recuento y la dirección deja de estar retenida. |
Los bloqueos son temporales: cada registro caduca por sí solo cuando pasa su ventana, y la dirección queda libre de nuevo sin que usted tenga que hacer nada.
Levantar un bloqueo
Si un usuario legítimo está bloqueado y no quiere esperar a que el bloqueo caduque:
- Abra Registro de auditoría → Límites de tasa.
- Localice la fila de la dirección IP afectada.
- Utilice la acción de eliminación de la fila para desbloquearla. El contador se limpia de inmediato y la dirección puede volver a intentarlo.
Nota: Desbloquear solo limpia el recuento actual. Si el comportamiento subyacente continúa, por ejemplo un intento real de fuerza bruta, la dirección volverá a ser limitada. Investigue antes de limpiar un bloqueo que no esperaba.
Temas relacionados
- Protección contra amenazas: donde se configuran los umbrales de fuerza bruta y de limitación.
- Zonas de red: defina rangos de confianza que se saltan la limitación.
- Registros de auditoría: la detección de fuerza bruta y las infracciones de límites de tasa se registran también como eventos de auditoría.