

Aprovisionamiento de aplicaciones
Cree, actualice y desactive cuentas en aplicaciones posteriores automáticamente mediante SCIM saliente, con asignaciones de atributos y grupos.
El aprovisionamiento mantiene automáticamente las cuentas de sus aplicaciones posteriores sincronizadas con la plataforma. Cuando usted crea, modifica o desactiva un usuario, o asigna una aplicación y retira la asignación, la plataforma transmite el cambio correspondiente a la aplicación conectada, de modo que no tiene que mantener las cuentas a mano en cada sistema.
La plataforma aprovisiona mediante SCIM 2.0. Actúa exclusivamente como cliente SCIM saliente: transmite los cambios a las aplicaciones que usted conecta. No ejecuta un servidor SCIM entrante, por lo que otros sistemas no pueden aprovisionar hacia la plataforma mediante SCIM.
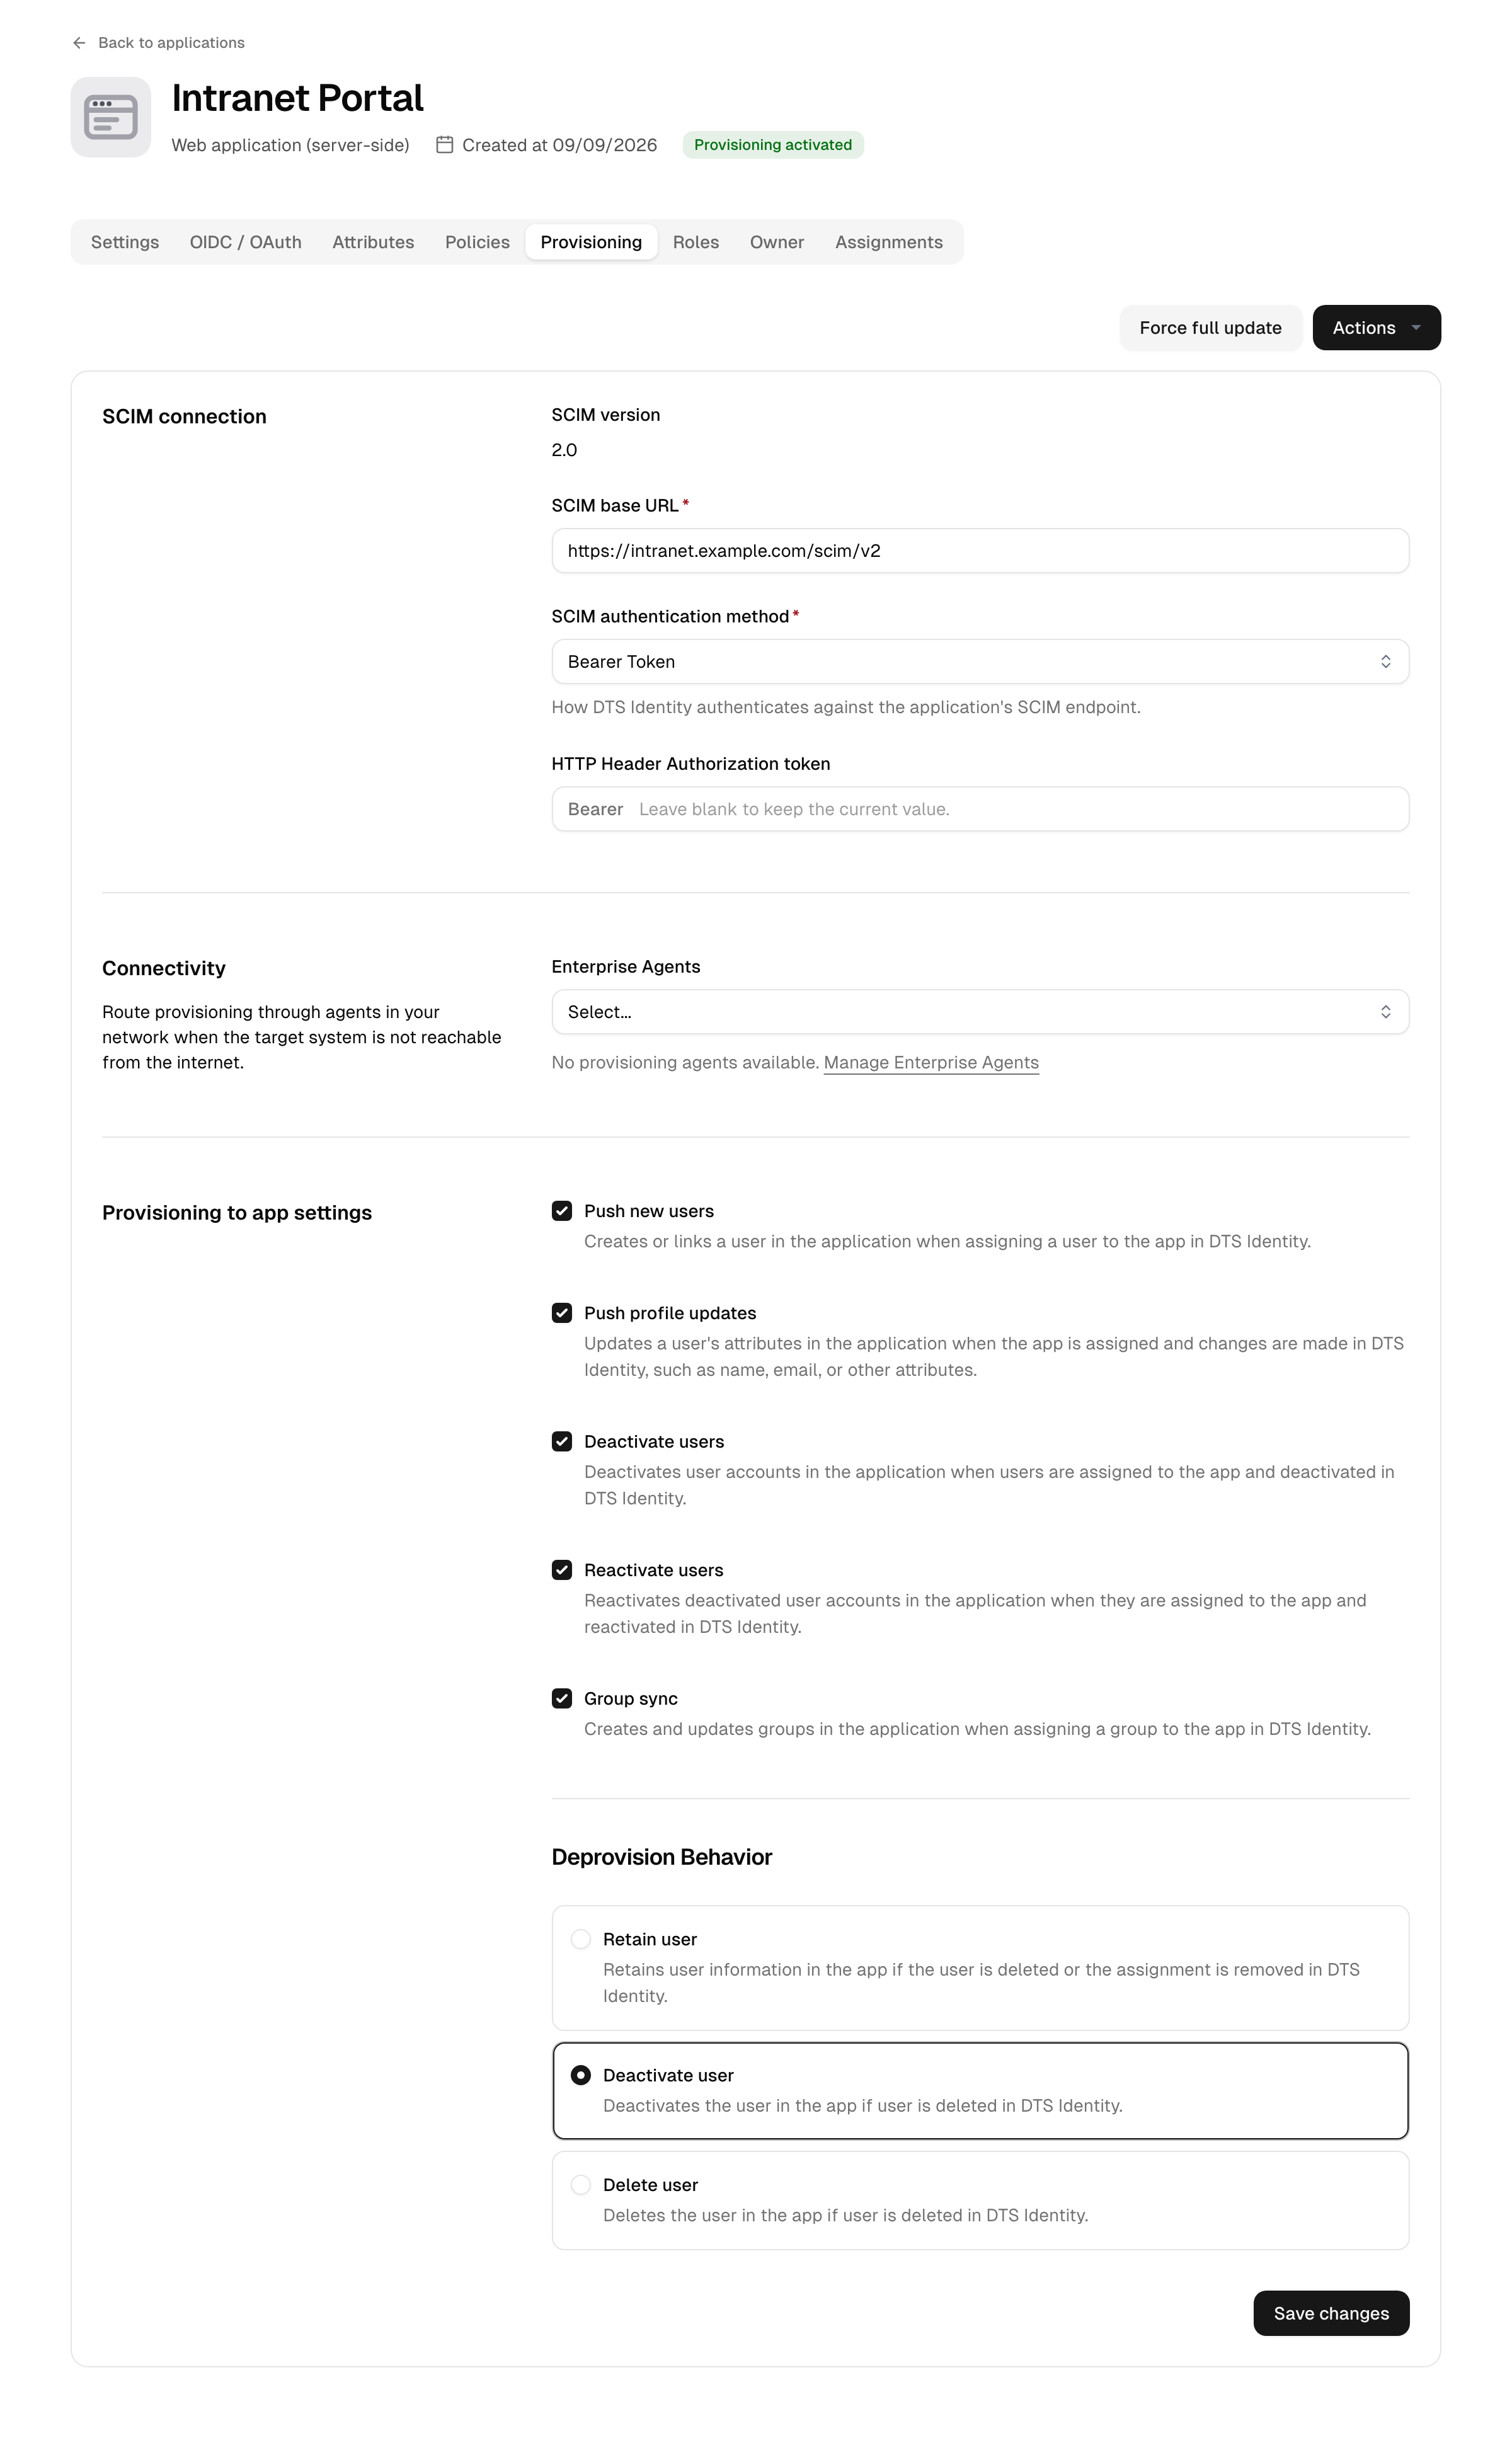
El aprovisionamiento se configura en la pestaña Aprovisionamiento de una aplicación, en Integraciones → Aplicaciones.
Nota sobre el plan: El aprovisionamiento está incluido en el plan Essential y superiores (y en Trial); no forma parte del plan Free. En el plan Free, la pestaña de aprovisionamiento sigue mostrando lo que hace el aprovisionamiento, pero no se puede configurar ni activar.
Qué hace el aprovisionamiento
Una vez activo el aprovisionamiento para una aplicación, la plataforma puede:
- Crear una cuenta en la aplicación posterior cuando se le asigna un usuario.
- Actualizar la cuenta posterior cuando cambian los atributos asignados del usuario.
- Desactivar la cuenta posterior cuando el usuario pierde el acceso, y reactivarla cuando recupera el acceso.
- Sincronizar grupos y sus pertenencias, de modo que la estructura de grupos se refleje en la aplicación posterior.
Cada una de estas operaciones es un interruptor independiente, por lo que puede, por ejemplo, crear y actualizar cuentas sin desactivarlas nunca. La plataforma aprovisiona principalmente usuarios y sus atributos; la transmisión de grupos es un complemento opcional que refleja los objetos de grupo y sus miembros, no una forma de gestionar la estructura de grupos propia de la aplicación posterior (que permanece en la aplicación de destino).
Estado del aprovisionamiento
El aprovisionamiento de una aplicación pasa por un pequeño conjunto de estados, que se muestran en la parte superior de la pestaña de aprovisionamiento:
| Estado | Significado |
|---|---|
| Disabled | Aún no se ha configurado ningún aprovisionamiento. |
| Enabled | Los datos de conexión están guardados, pero aún no se han verificado. |
| Tested | La conexión con el endpoint SCIM posterior se realizó correctamente. |
| Activated | El aprovisionamiento está en funcionamiento; la plataforma mantiene sincronizada la aplicación. |
El recorrido habitual es disabled → enabled → tested → activated. Puede desactivar el aprovisionamiento en cualquier momento, o eliminar la configuración para volver a disabled.
Configurar el aprovisionamiento
-
Abra la aplicación y vaya a su pestaña Aprovisionamiento.
-
Introduzca la URL base de SCIM de la aplicación posterior y elija un método de autenticación:
- Bearer Token: un token que se envía en la cabecera
Authorization. - Basic: un nombre de usuario y una contraseña.
- Encabezado HTTP personalizado: un nombre de cabecera y un valor que se envían tal cual, para destinos con un esquema propietario (por ejemplo
Authorization: PLANONKEY accesskey=...oX-Api-Key).
En las aplicaciones del catálogo, la URL base y el método vienen rellenados desde la integración y son de solo lectura; usted solo aporta las credenciales.
- Bearer Token: un token que se envía en la cabecera
-
Elija qué operaciones activar: Aprovisionar nuevos usuarios, Aprovisionar actualizaciones de perfil, Desactivar usuarios, Reactivar usuarios y Sincronización de grupos.
-
Elija la acción de desaprovisionamiento: lo que ocurre en la aplicación posterior cuando un usuario deja de tener derecho (consulte Comportamiento de desactivación).
-
Opcionalmente, en Conectividad, seleccione uno o varios conectores de aprovisionamiento si el sistema de destino se encuentra dentro de su red (consulte más abajo).
-
Pruebe la configuración. Una prueba correcta cambia el estado a tested.
-
Active el aprovisionamiento. A partir de este momento, la plataforma mantiene la aplicación sincronizada automáticamente.
Llegar a un destino dentro de su red
Si la aplicación posterior no es accesible desde internet, dirija el aprovisionamiento a través de uno o varios Enterprise Connectors del tipo provisioning. En Conectividad, en la pestaña de aprovisionamiento, seleccione los conectores que desea utilizar, por orden de prioridad. Cuando hay conectores seleccionados, el aprovisionamiento pasa únicamente por ellos; cuando no hay ninguno seleccionado, la plataforma se conecta al destino directamente a través de internet. Consulte Enterprise Connectors.
Asignación de atributos
El aprovisionamiento asigna cada usuario de la plataforma a un registro de usuario SCIM. La asignación estándar cubre los atributos habituales (nombre de usuario, que es el identificador de inicio de sesión o el correo electrónico cuando no existe un inicio de sesión independiente, nombre para mostrar, nombre / apellido / segundo nombre, correo electrónico y teléfono principales y el indicador active) e incluye la extensión enterprise de SCIM para atributos como el número de empleado, el departamento y el responsable, cuando están presentes.
El estado active de un usuario se deriva de su estado, de modo que desactivar un usuario en la plataforma marca la cuenta posterior como inactiva.
Los grupos se asignan por nombre, y sus miembros hacen referencia a los identificadores SCIM de los usuarios que se aprovisionaron en la misma aplicación.
La asignación es fija y uno a uno: cada campo de la plataforma se asigna a su equivalente SCIM, con algunas alternativas razonables (por ejemplo, el nombre de usuario recurre al correo electrónico cuando no se ha definido un inicio de sesión independiente). No hay motor de expresiones, ni scripts, ni transformaciones por atributo: la plataforma no calcula ni reescribe valores, así que no busque un editor de reglas. En las aplicaciones del catálogo, la asignación se suministra con la integración; en las aplicaciones personalizadas, sigue esta asignación SCIM estándar.
¿Por qué mi cambio llegó (o no llegó) a la aplicación?
Solo los atributos asignados se transmiten a la aplicación posterior. Si cambia un campo del perfil que forma parte de la asignación estándar (nombre, correo electrónico, teléfono, departamento, etc.), la plataforma lo transmite a cada aplicación en la que está aprovisionado el usuario, siempre que Aprovisionar actualizaciones de perfil esté activado para esa aplicación. Si cambia un campo que no está en la asignación, no se envía nada: la cuenta posterior no se ve afectada.
Por tanto, cuando un cambio no aparece en una aplicación conectada, compruebe por este orden: que el usuario sigue teniendo una asignación activa, que Aprovisionar actualizaciones de perfil está activado y que el campo que cambió es uno de los que incluye la asignación. Consulte Personas y Perfiles y atributos de usuario para saber qué campos existen.
Cuándo se ejecuta cada operación
No hay una separación por atributo entre solo creación y solo actualización; se utiliza la misma asignación en ambos casos:
- Con Aprovisionar nuevos usuarios activado, el registro asignado completo se escribe cuando el usuario obtiene por primera vez una asignación a la aplicación.
- Con Aprovisionar actualizaciones de perfil activado, la plataforma vuelve a enviar los atributos asignados cada vez que cambia el perfil del usuario (omite a los usuarios cuyo perfil no ha cambiado desde la última sincronización, salvo que fuerce una actualización completa).
Si tiene Aprovisionar nuevos usuarios activado pero Aprovisionar actualizaciones de perfil desactivado, la cuenta se configura una vez y los cambios posteriores nunca llegan a ella. Active Aprovisionar actualizaciones de perfil si necesita que se transmitan los cambios continuos.
Plantillas de aprovisionamiento del catálogo
Las integraciones del catálogo pueden incluir una plantilla de aprovisionamiento para que no tenga que averiguar usted mismo el endpoint, el método de autenticación y las asignaciones. Cuando añade una aplicación de este tipo, su conexión de aprovisionamiento viene rellenada y usted solo aporta las credenciales.
Algunas entradas del catálogo son solo de aprovisionamiento: crean y mantienen cuentas en la aplicación posterior, pero no ofrecen inicio de sesión único. Aparecen como un tipo de aplicación solo de aprovisionamiento sin client secret ni flujo de inicio de sesión; solo se configura su pestaña de aprovisionamiento.
Forzar una sincronización completa
El aprovisionamiento se ejecuta normalmente de forma continua: la plataforma reacciona a los cambios de usuarios y grupos y a los cambios de asignaciones, y concilia cada aplicación activada en un ciclo corto y recurrente en segundo plano. No es necesario desencadenar manualmente los cambios ordinarios.
Si necesita volver a transmitirlo todo, por ejemplo después de corregir una asignación o de recuperar el sistema posterior, utilice Forzar actualización completa en la pestaña de aprovisionamiento. Esto vuelve a enviar cada usuario y grupo asignado en el siguiente ciclo de sincronización, incluso los registros que no han cambiado.
Si las credenciales posteriores dejan de funcionar (por ejemplo, porque se ha revocado el token), el aprovisionamiento vuelve automáticamente a enabled para que pueda aportar nuevas credenciales y volver a probar.
Qué desencadena el aprovisionamiento
La plataforma aprovisiona como respuesta a:
- la asignación de un usuario a la aplicación o la retirada de esa asignación (directamente o a través de un grupo, un directorio o una organización),
- un cambio en el perfil de un usuario,
- la desactivación o eliminación de un usuario,
- un cambio en un grupo o en su pertenencia.
La asignación es la condición determinante: un usuario solo se aprovisiona en una aplicación mientras tiene una asignación activa a ella.
Comportamiento de desactivación
Un usuario pierde el derecho cuando se retira su asignación, o cuando se suspende, se desaprovisiona o se elimina en la plataforma (consulte Ciclo de vida del usuario). En ese momento, la plataforma aplica la acción de desaprovisionamiento de la aplicación:
| Acción | Efecto en la aplicación posterior |
|---|---|
| Conservar | La cuenta posterior no se modifica; solo se elimina el vínculo local. |
| Desactivar | La cuenta posterior se marca como inactiva (reversible). |
| Eliminar | La cuenta posterior se elimina por completo. |
El valor predeterminado es Desactivar: una baja reversible que deshabilita la cuenta posterior en lugar de eliminarla definitivamente, de modo que un usuario que regresa puede reactivarse. Elija Eliminar solo cuando la aplicación conectada no deba conservar la cuenta en absoluto, o Conservar cuando el sistema posterior deba mantener registros históricos.
Esto le permite prever la baja: suspenda o desaprovisione un usuario en la plataforma y la cuenta de cada aplicación conectada seguirá la acción que defina aquí. Si Reactivar usuarios está activado, restaurar el usuario vuelve a habilitar una cuenta posterior desactivada anteriormente.
Solución de problemas
- La prueba falla: vuelva a comprobar la URL base de SCIM y las credenciales, y que el endpoint SCIM de la aplicación posterior sea accesible.
- El aprovisionamiento ha vuelto a enabled: las credenciales almacenadas fueron rechazadas. Introduzca credenciales nuevas y vuelva a probar.
- No se creó un usuario en la aplicación posterior: confirme que el usuario tiene una asignación activa a la aplicación y que Aprovisionar nuevos usuarios está activado.
Aplicaciones
Registre aplicaciones para el inicio de sesión único mediante OpenID Connect, SAML 2.0 o WS-Federation, del catálogo o propias, y controle el acceso.
APIs
Proteja sus APIs como recursos OAuth: defina scopes, controle el acceso machine-to-machine y de usuarios, y fije formato y duración de los tokens.