

Ajustes de dispositivos
Configure el registro de dispositivos, los certificados de registro y el instalador del cliente que registra los endpoints.
Complemento necesario: Los ajustes de dispositivos forman parte del complemento DIAM (Device Identity). El área solo aparece cuando DIAM está activo en su licencia.
Antes de que un endpoint pueda aparecer en su Inventario de dispositivos, debe registrarse en la plataforma. El registro se basa en un certificado de registro de dispositivos, y los dispositivos se registran ejecutando un instalador del cliente generado para su instancia. Configuración de dispositivos (en el grupo Configuración de la navegación) gestiona ambos, además de las opciones de toda la flota que determinan cómo se evalúan los dispositivos y qué parte de su actividad se muestra.
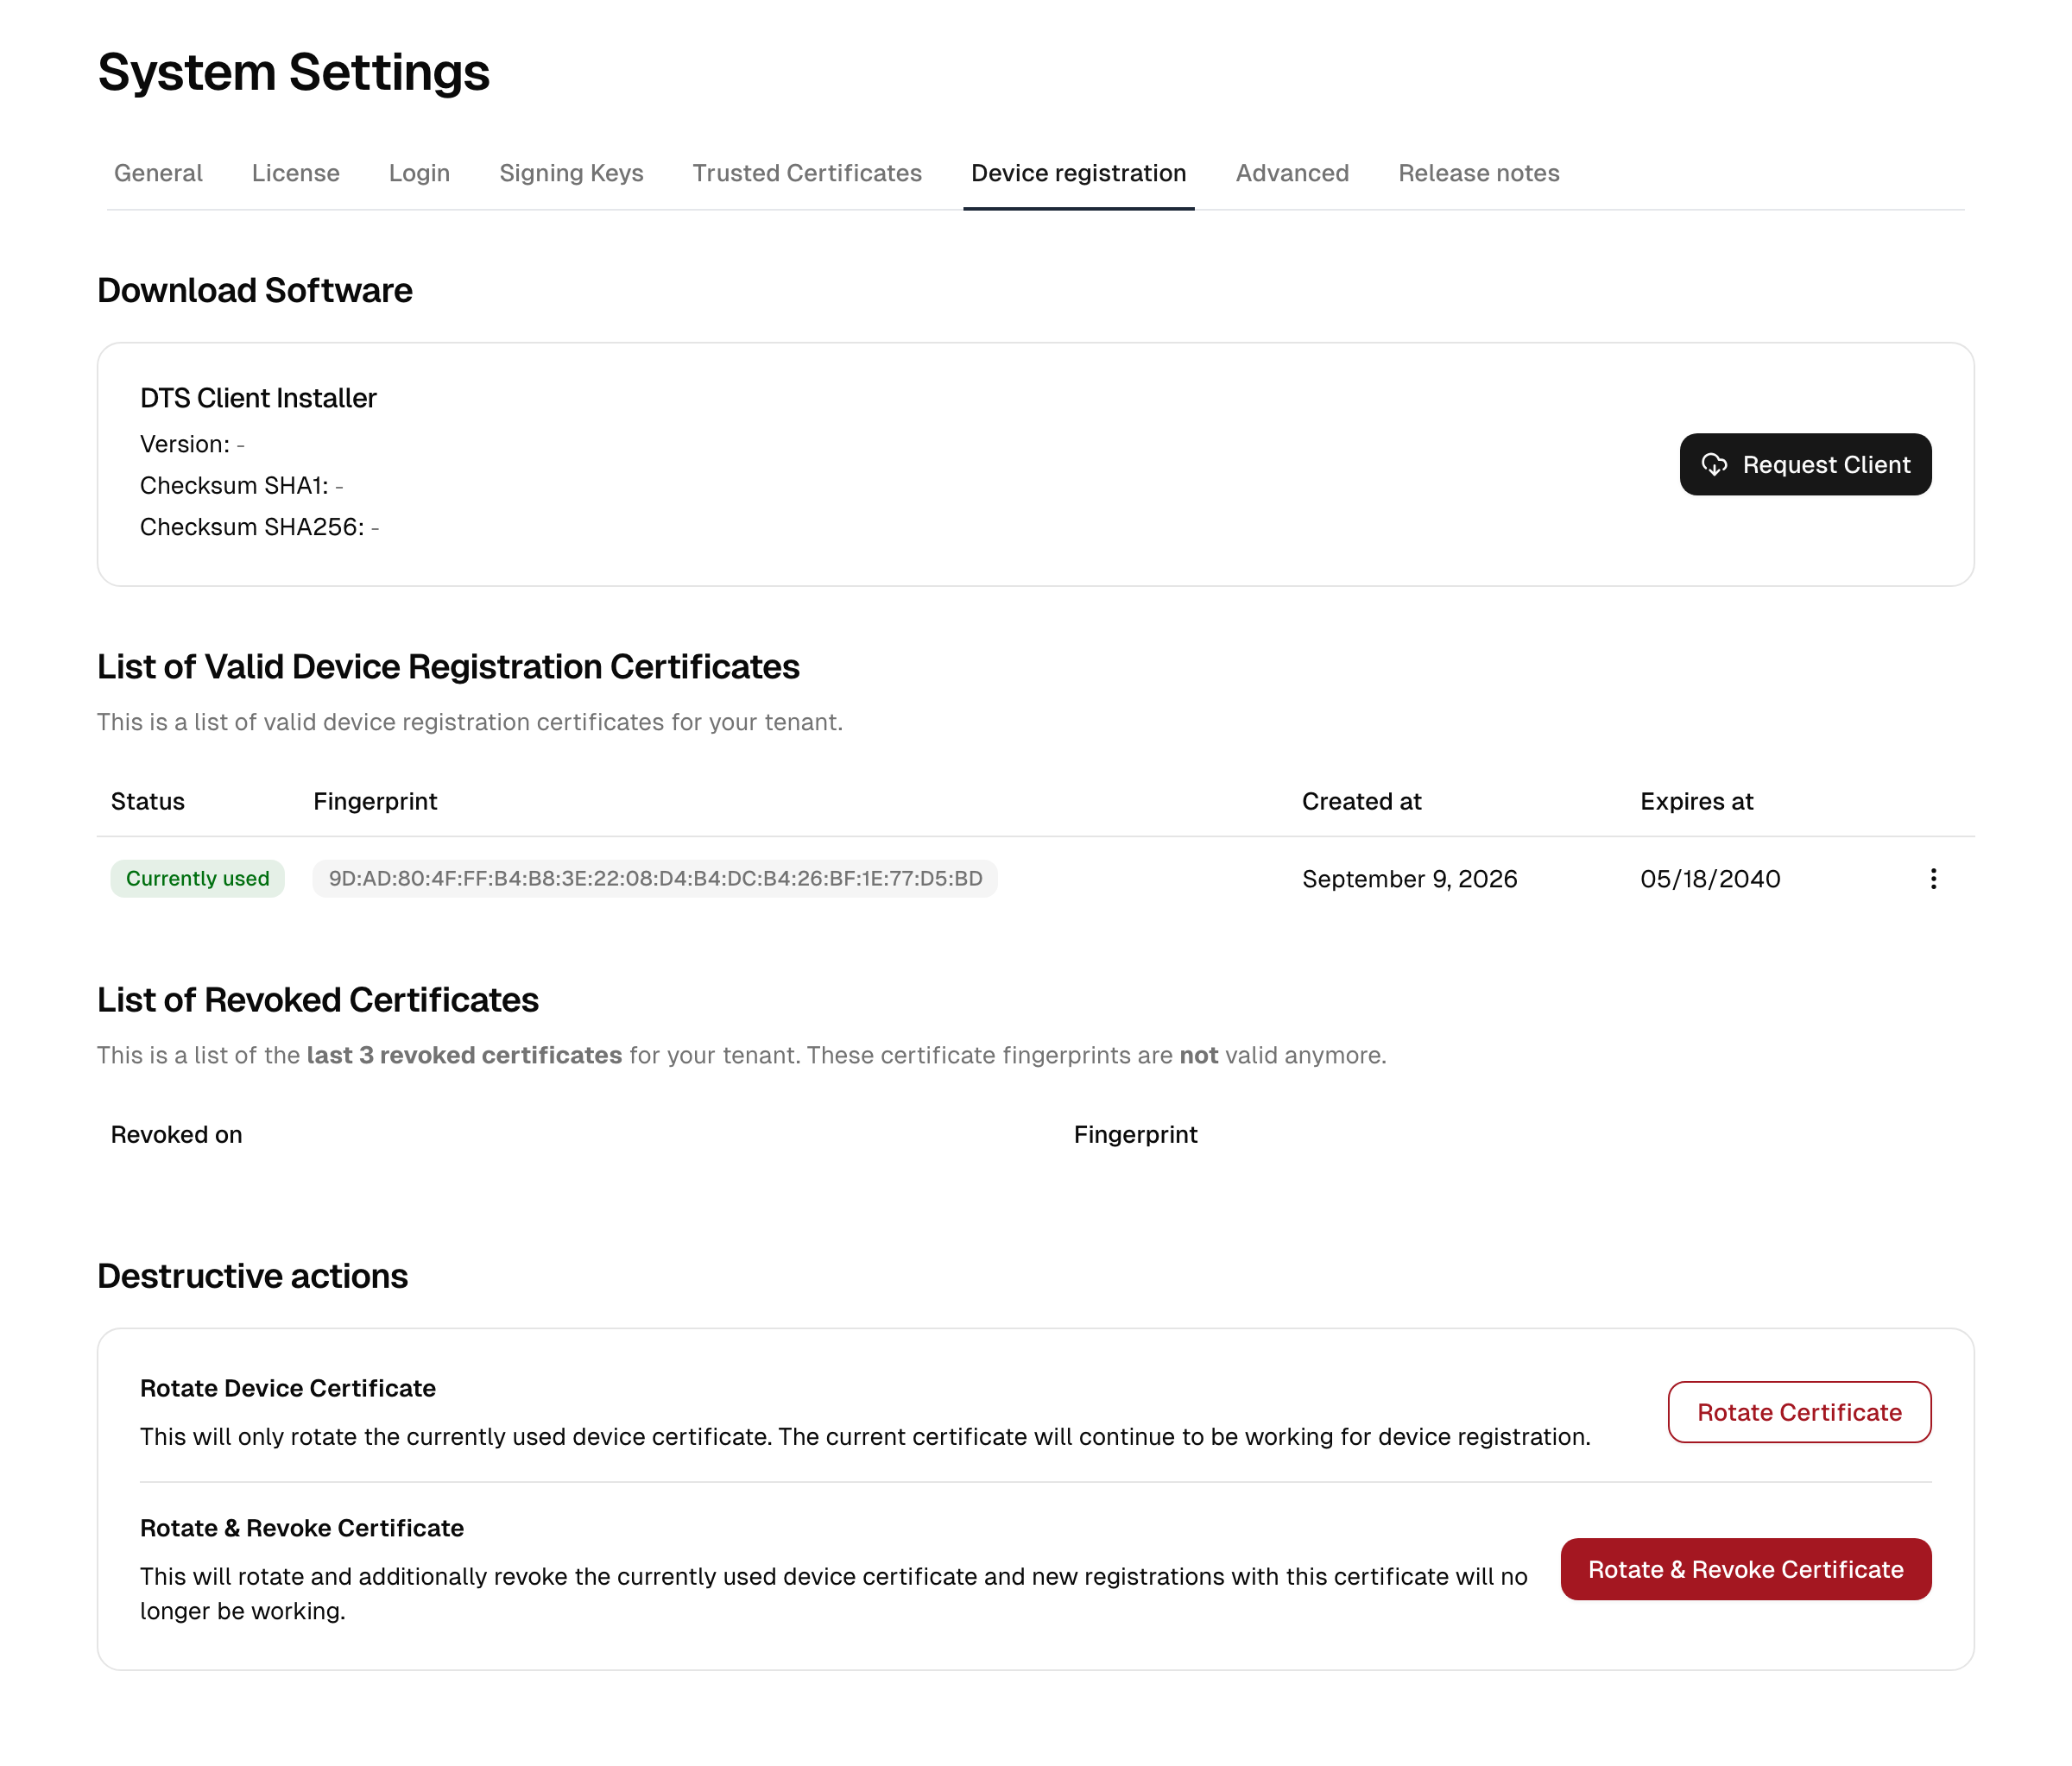
El área se divide en cuatro pestañas:
| Pestaña | Qué configura |
|---|---|
| Resumen | El estado de la flota registrada: número de dispositivos, dispositivos pendientes de aprobación, validez del certificado y versión del cliente |
| Registro | Cómo se registran los dispositivos nuevos y el instalador del cliente con el que lo hacen |
| Certificados | Los certificados de registro, incluidas la rotación y la revocación |
| Configuración | El estado de conformidad predeterminado y lo que revela la actividad de los dispositivos |
Resumen
El resumen responde a las preguntas que, de otro modo, tendría que reunir de varias páginas: cuántos dispositivos están registrados, cuántos están en línea en este momento, cuántos esperan aprobación y cuántos no son conformes. Dos gráficos desglosan la flota por estado de conexión y por sistema operativo.
Todo lo que requiere atención se muestra como un banner en la parte superior: un certificado de registro próximo a caducar o una versión más reciente del cliente disponible para generarse. Los dispositivos pendientes de aprobación enlazan directamente con la lista de dispositivos filtrada.
El instalador del cliente
El cliente es el agente de endpoint que se ejecuta en cada endpoint. Registra el dispositivo, notifica su postura de seguridad y ejecuta las acciones remotas. La consola ofrece actualmente su paquete para Windows.
- Abra Configuración de dispositivos → Registro.
- La tarjeta Client installer muestra la versión disponible y sus sumas de comprobación SHA-1 / SHA-256.
- Si todavía no se ha generado ningún cliente, haga clic en Solicitar cliente para generar uno para su instancia. Cuando hay disponible una versión más reciente, un banner ofrece Request client version … para generar la actualización.
- Cuando una compilación esté lista, haga clic en Descargar cliente para descargar el instalador y distribúyalo a sus endpoints.
Verifique el archivo descargado con las sumas de comprobación publicadas antes de desplegarlo.
Aprobar dispositivos nuevos
El certificado de registro viaja dentro del instalador del cliente, por lo que está presente en todos los endpoints gestionados. Por tanto, cualquier persona que obtenga el instalador puede iniciar un registro. El ajuste Registro de dispositivos de la pestaña Registro decide qué valor tiene dicho registro.
| Modo | Comportamiento |
|---|---|
| Aprobación requerida | Un dispositivo recién registrado aparece como Pendiente de aprobación y permanece sin gestionar hasta que usted lo aprueba. Recomendado. |
| Registro automático | Todo dispositivo que completa el registro queda gestionado de inmediato. Elija esta opción para un despliegue grande en el que aprobar cada dispositivo individualmente no resulta práctico. |
| Sin dispositivos nuevos | Los registros se rechazan directamente. |
Las instancias nuevas empiezan en Aprobación requerida. Las instancias actualizadas desde una versión anterior mantienen el registro automático para que no se interrumpa un despliegue en curso; cambie a la aprobación una vez finalizado el despliegue.
Precaución: Sin dispositivos nuevos también bloquea los dispositivos que deben volver a registrarse tras una reinstalación de la imagen, una sustitución de hardware o una reinstalación del agente. Un dispositivo así siempre se registra como nuevo, por lo que no se puede distinguir de un dispositivo desconocido. Un intento rechazado no es visible en absoluto en el inventario; solo aparece en el registro de auditoría como un registro de dispositivo fallido. Si un dispositivo que espera no aparece nunca, compruebe primero el modo de registro.
Un dispositivo pendiente de aprobación notifica su inventario, de modo que puede ver su nombre de host, su sistema operativo y su usuario activo antes de decidir. Hasta que se apruebe:
- las políticas de cumplimiento de dispositivos no lo evalúan y nunca llega a ser conforme,
- no recibe acciones remotas (aislamiento, registro de MFA, consultas),
- no puede cumplir una regla basada en dispositivos de una política de autenticación,
- no cuenta para su límite de dispositivos con licencia.
Para aprobar un dispositivo, abra Inventario de dispositivos, filtre por Pendiente de aprobación, abra el dispositivo y elija Aprobar dispositivo. A partir de entonces, el dispositivo cuenta para su límite de dispositivos con licencia, por lo que la aprobación falla si el límite ya se ha alcanzado.
Para rechazar un dispositivo, elimínelo. Tenga en cuenta que la eliminación no es una protección permanente: el cliente de ese endpoint simplemente se volverá a registrar y reaparecerá como pendiente de aprobación. Desinstale el cliente del endpoint para impedirlo de forma definitiva.
MFA predeterminada para dispositivos nuevos
MFA predeterminada para dispositivos nuevos, en la pestaña Registro, establece el modo de MFA para el inicio de sesión de Windows (consulte MFA en el inicio de sesión de Windows) que recibe cada dispositivo al incorporarse a la flota: en el registro con Registro automático o en la aprobación con Aprobación requerida. El comando se pone en cola y se entrega en cuanto el dispositivo se conecta, de modo que el dispositivo queda configurado antes de que inicie sesión su primer usuario. El valor predeterminado es Desactivado, que deja los dispositivos nuevos tal como están. Los dispositivos de otras plataformas no se ven afectados.
El valor predeterminado solo se aplica a los dispositivos nuevos, y solo hasta que una política de cumplimiento de dispositivos con un bloque de inicio de sesión de Windows rija el dispositivo. Para establecer el modo en la flota existente, publique un bloque de este tipo en una política de Windows asignada a todos los dispositivos o a los dispositivos que elija; se envía a cada dispositivo que rige la política y se mantiene. Cada comando enviado y su entrega aparecen en el registro de auditoría.
Certificados de registro
Los dispositivos registrados mediante el cliente confían en el certificado de registro de dispositivos actual de su instancia. La pestaña Certificados muestra los certificados válidos con su estado, su huella digital y sus fechas de validez.
Un certificado de registro se emite con una validez de un año. Poco antes de que caduque, aparece una advertencia en el resumen, en esta pestaña y en el inventario de dispositivos. Cuando caduca, los dispositivos nuevos ya no pueden registrarse. Los dispositivos ya registrados siguen funcionando, porque se autentican con sus propias credenciales, de modo que nada más indica el problema. Rote el certificado y solicite a tiempo un nuevo instalador del cliente.
Los certificados emitidos por versiones anteriores de la plataforma tienen una validez mucho más larga. Al rotar uno, se sustituye por un certificado con validez de un año.
| Estado | Función |
|---|---|
| Actual | El certificado que utilizan los registros nuevos. |
| Anterior | El certificado anterior, conservado para que los dispositivos registrados con él sigan siendo reconocidos hasta que se revoque. |
Cualquier certificado puede descargarse como archivo .pem desde su menú de acciones, y un certificado que no sea el actual puede revocarse.
Rotar y revocar certificados
La sección Acciones destructivas, en la parte inferior de la pestaña Certificados, ofrece:
| Acción | Qué ocurre |
|---|---|
| Rotar certificado | Emite un nuevo certificado actual; el anterior pasa a ser el previo. A continuación es necesaria una nueva compilación del cliente. |
| Rotar y revocar certificado | Rota y revoca de inmediato el certificado anterior, de modo que los registros que dependen de él dejan de funcionar. |
| Revocar certificado | Revoca el certificado anterior. |
Se conserva una lista de los certificados revocados más recientemente con fines de auditoría. Cada entrada muestra cuántos dispositivos se registraron con ese certificado; el número enlaza con la lista de dispositivos filtrada exactamente por esos dispositivos, de modo que un instalador revocado puede revisarse dispositivo por dispositivo.
Precaución: Rotar el certificado de dispositivos invalida la compilación actual del cliente, por lo que deberá solicitar y redistribuir un nuevo cliente. Revocar un certificado del que aún dependen dispositivos registrados romperá su registro. Rote primero y confirme que los dispositivos se han trasladado antes de revocar.
Opciones de toda la flota
La pestaña Configuración contiene las opciones que se aplican a todos los dispositivos.
Estado de conformidad predeterminado
Un dispositivo al que no se aplica ninguna política de cumplimiento de dispositivos no tiene nada con lo que ser evaluado. Estado de conformidad predeterminado decide cómo se considera mientras tanto. Conforme es el valor predeterminado y mantiene utilizables esos dispositivos; No conforme es la interpretación más estricta y los bloqueará allí donde una política de autenticación exija un dispositivo conforme. Cámbielo solo cuando sus políticas cubran la flota; de lo contrario, los dispositivos sin política perderán el acceso.
Actividad de los dispositivos
El resumen del dispositivo muestra un gráfico de actividad generado a partir de los latidos (heartbeats) del cliente (consulte Inventario de dispositivos). Mostrar estado del bloqueo de pantalla decide si los periodos con una sesión de consola bloqueada aparecen como un estado propio y se separan en los totales diarios. Está desactivado de forma predeterminada: el tiempo bloqueado cuenta entonces como tiempo activo. La proporción de bloqueo se registra en cualquier caso; simplemente no se muestra. El estado de bloqueo solo lo notifica el agente de endpoint.
El gráfico puede revelar patrones de presencia. Compruebe los requisitos legales de su organización (en Alemania, normalmente la codecisión del comité de empresa) antes de habilitar el detalle; el resumen incluye un aviso legal sobre el uso permitido de los datos.
Exclusiones del inicio de sesión de Windows
Exclusiones del inicio de sesión de Windows enumera nombres de cuentas locales de Windows que inician sesión solo con la contraseña en todos los dispositivos con el agente de endpoint, en todos los modos de MFA, también mientras la plataforma no está accesible. Es la vía de acceso de emergencia para los dispositivos cuyo segundo factor verifica la plataforma: mantenga aquí al menos una cuenta de administrador local. Un nombre por línea, 50 como máximo. Un cambio se envía de inmediato a todos los dispositivos con el agente de endpoint.
Temas relacionados
- Gestione los endpoints registrados en el Inventario de dispositivos.
- Instale, actualice y elimine el propio agente: Agente de endpoint.
MFA en el inicio de sesión de Windows
Un segundo factor en el inicio de sesión de Windows, verificado en el dispositivo o por la plataforma, y qué sopesar antes de activarlo.
Cliente heredado
El cliente de dispositivo anterior para Windows, lo que solo él hace y cómo trasladar sus dispositivos al agente de endpoint.