

Rate-Limits & blockierte IP-Adressen
Sehen Sie IP-Adressen, die derzeit durch Threat Protection gedrosselt oder blockiert sind, und heben Sie eine Sperre bei Bedarf auf.
Eine blockierte IP-Adresse ist eine Adresse, die die Threat-Protection-Kontrollen der Plattform nach zu vielen Fehlversuchen gedrosselt oder ausgesperrt haben. Die Ansicht Blocked IPs listet sie live auf und ist vor allem dann nützlich, wenn ein legitimer Benutzer ausgesperrt wurde und Sie dessen Sperre aufheben müssen.
Sie finden sie unter Audit-Trail → Ratenbegrenzungen in der Admin Console.
Hinweis: Das Anzeigen der Liste und das Aufheben einer Sperre erfordern ausreichende Admin-Berechtigungen. Ein Administrator, dessen Zugriff auf einen begrenzten Satz von Ressourcen beschränkt ist, sieht diese Ansicht möglicherweise gar nicht.
Wie Drosselung und Blockierung funktionieren
Die Plattform schützt die Anmelde- und Signup-Oberfläche gegen Missbrauch, indem sie fehlgeschlagene Versuche zählt und die Quelle zurückhält, sobald ein Schwellenwert überschritten wird. Zwei Arten von Limit treiben die Einträge, die Sie hier sehen:
- Brute-Force-Schutz: zählt aufeinanderfolgende fehlgeschlagene Anmeldeversuche und blockiert, sobald die konfigurierte Anzahl überschritten wird.
- Ratenbegrenzung pro IP: begrenzt, wie viele Anmeldeversuche eine IP pro Tag und wie viele Signup-Versuche sie pro Minute machen darf.
Diese Schwellenwerte werden unter Security → Threat protection konfiguriert. Adressen innerhalb einer vertrauenswürdigen Netzwerkzone können von der Drosselung ausgenommen werden, sodass ein bekannter Bürobereich nicht durch gewöhnlichen Anmeldeverkehr zurückgehalten wird.
Was jede Sperre auslöst und was der Client sieht
| Limit | Was es auslöst | Was der gedrosselte Client erlebt |
|---|---|---|
| Aufeinanderfolgende Anmeldefehler | Ein Konto, das mit wiederholten falschen Passwörtern hintereinander getroffen wird: der klassische Single-Account-Brute-Force. | Dieses Konto ist ausgesperrt; weitere Anmeldeversuche werden abgelehnt, bis die Sperre abläuft oder Sie sie aufheben. |
| Anmeldeversuche pro IP pro Tag | Eine Quell-IP, die an einem Tag ein hohes Volumen an Anmeldeversuchen über viele Konten hinweg macht: Credential-Stuffing oder skriptgesteuertes Spraying. | Die IP wird zurückgehalten; ihre Anmeldeversuche werden für den Rest des Tagesfensters abgelehnt. |
| Signup-Versuche pro IP pro Minute | Eine Quell-IP, die in einem kurzen Schwall viele Self-Service-Anmeldungen abfeuert: typischerweise automatisierte Kontoerstellung. | Die Signup-Versuche der IP werden abgelehnt, bis das Minutenfenster zurückgesetzt wird. |
Das erste ist auf ein Konto bezogen; die anderen beiden sind auf eine Quell-IP bezogen. Diese Unterscheidung zählt, wenn Sie entscheiden, wo Sie abhelfen: eine einzelne ausgesperrte Person ist meist eine Kontosperre, während eine geräuschvolle IP, die mehrere Konten betrifft, Drosselung ist.
Ist es ein echter Angreifer oder ein False Positive?
Bevor Sie eine Sperre aufheben, prüfen Sie den Kontext:
- Sehen Sie sich Target und Attempts an. Ein einzelnes Konto, das stetig gegen den Schwellenwert klettert, ist oft ein vergesslicher Benutzer oder ein veraltetes gespeichertes Passwort. Eine IP, die durch viele Konten rast, ist weit wahrscheinlicher ein Angriff.
- Gleichen Sie mit dem Audit-Log ab. Brute-Force-Erkennung und Rate-Limit-Überschreitungen werden dort aufgezeichnet. Filtern Sie nach der IP und dem Zeitfenster, um zu sehen, ob die Versuche ein Konto anvisieren oder viele besprühen und ob einer erfolgreich war.
- Prüfen Sie die Netzwerkzone. Verkehr von einer gemeinsam genutzten Unternehmens-Egress-IP kann die Ratenbegrenzung pro IP legitim auslösen: erwägen Sie, diesen Bereich zu einer vertrauenswürdigen Zone hinzuzufügen, statt ihn wiederholt zu leeren.
Sieht es nach einem echten Angriff aus, lassen Sie die Sperre bestehen; sie schützt die Oberfläche weiterhin. Heben Sie nur eine Sperre auf, die Sie einem legitimen Benutzer zuordnen können.
Die Liste lesen
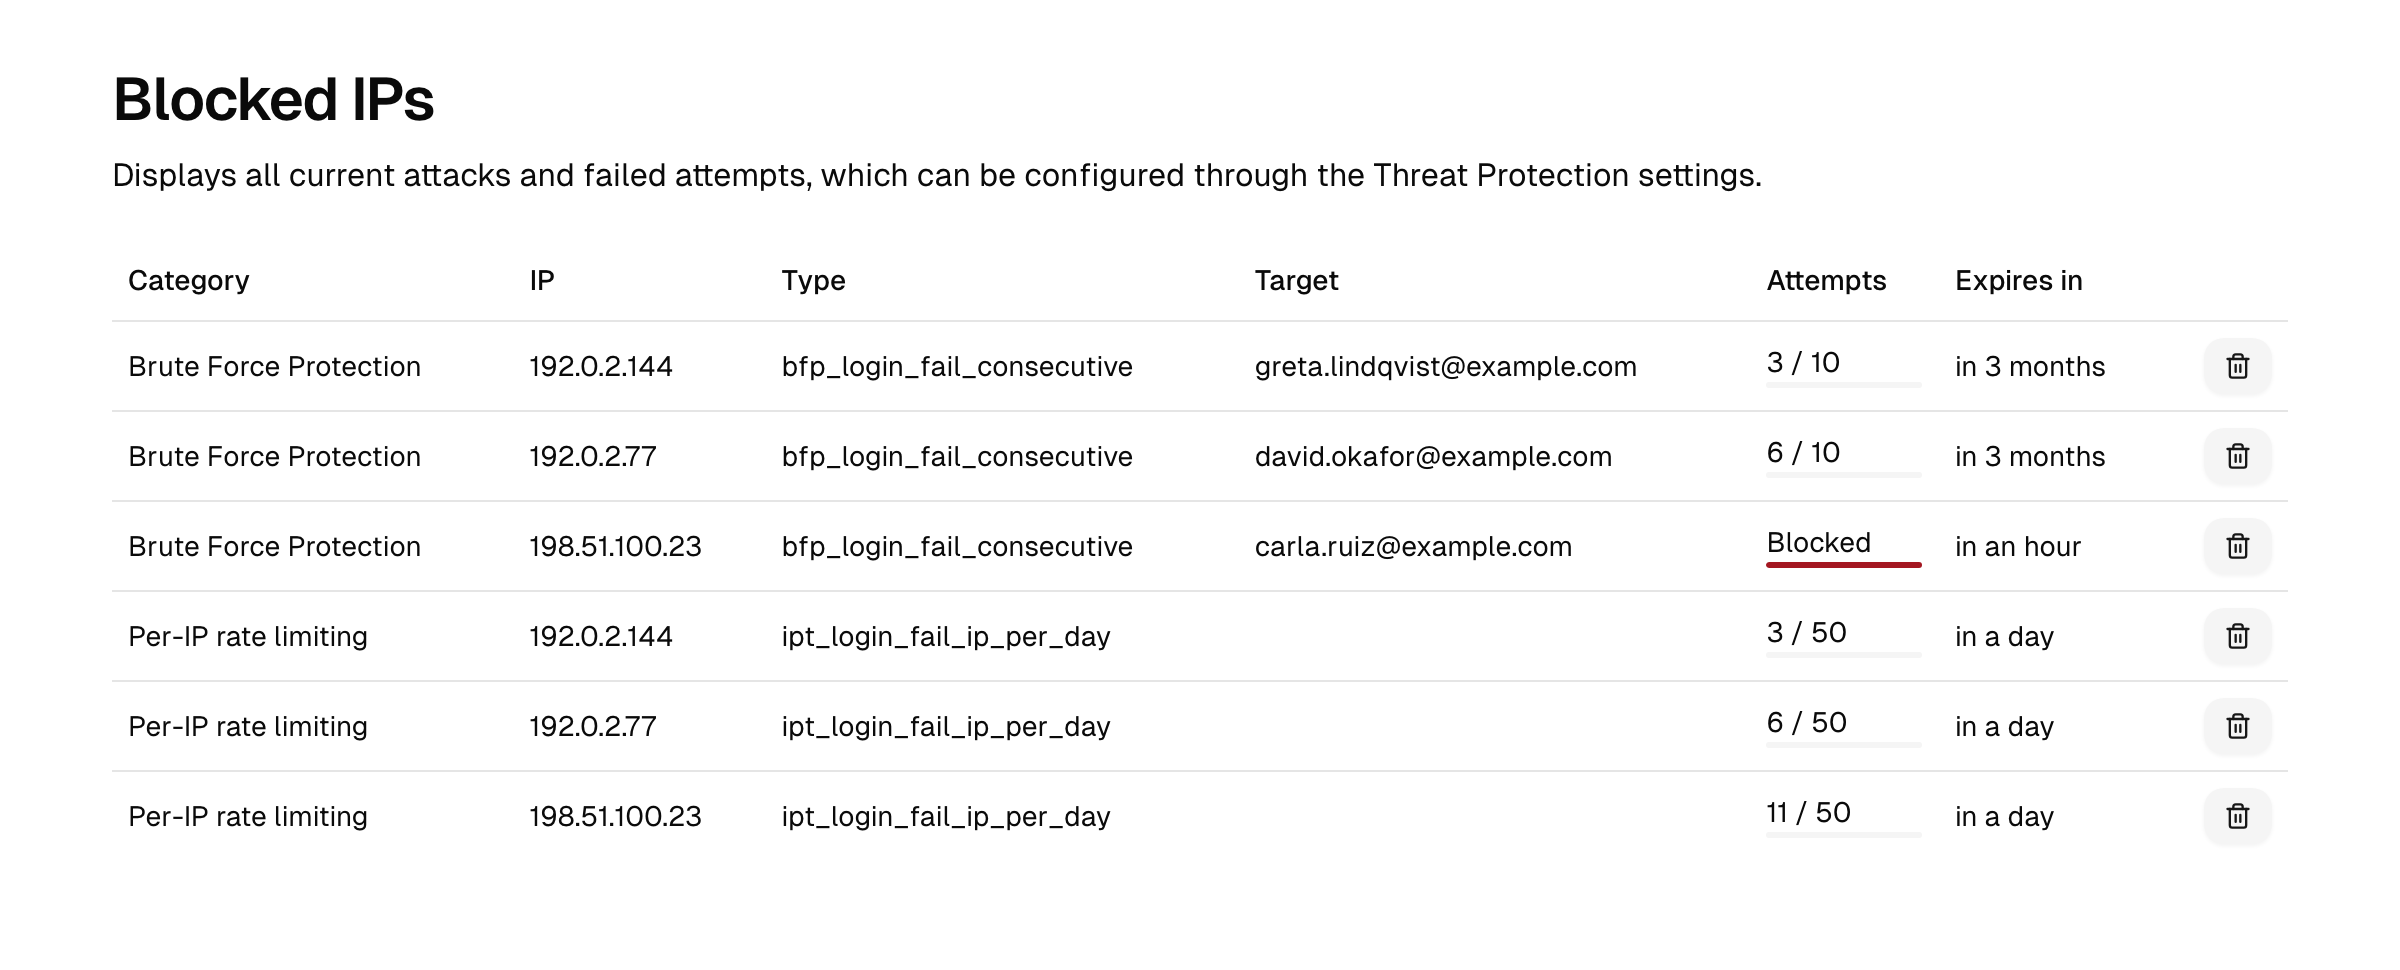
Jede Zeile zeigt:
| Spalte | Bedeutung |
|---|---|
| Category | Der Schutz, der den Eintrag erzeugt hat. |
| IP | Die gezählte Quell-IP-Adresse. IPv6-Adressen werden über ihr /64-Präfix gezählt und so angezeigt (zum Beispiel 2001:0db8:0001:0002::/64). |
| Type | Das konkrete Limit (aufeinanderfolgende Anmeldefehler, Anmeldeversuche pro Tag, Signup-Versuche pro Minute). |
| Target | Worauf sich die Zählung bezieht, sofern relevant. |
| Attempts | Der aktuelle Zählstand gegen seinen Schwellenwert, mit einem Fortschrittsbalken. Eine Zeile, die ihren Schwellenwert überschritten hat, ist als Blocked markiert. |
| Expires in | Wann die Zählung zurückgesetzt wird und die Adresse nicht mehr zurückgehalten wird. |
Sperren sind temporär: jeder Eintrag läuft von selbst ab, sobald sein Fenster vergeht, und die Adresse ist dann ohne Ihr Zutun wieder frei.
Eine Sperre aufheben
Wenn ein legitimer Benutzer ausgesperrt ist und Sie nicht auf den Ablauf der Sperre warten möchten:
- Öffnen Sie Audit-Trail → Ratenbegrenzungen.
- Finden Sie die Zeile für die betroffene IP-Adresse.
- Verwenden Sie die Lösch-Aktion der Zeile, um sie zu entsperren. Der Zähler wird sofort geleert und die Adresse kann es erneut versuchen.
Hinweis: Das Entsperren leert nur den aktuellen Zählstand. Setzt sich das zugrundeliegende Verhalten fort, zum Beispiel ein echter Brute-Force-Versuch, wird die Adresse erneut gedrosselt. Untersuchen Sie, bevor Sie eine Sperre leeren, die Sie nicht erwartet haben.
Verwandtes
- Threat protection: wo Brute-Force- und Drosselungs-Schwellenwerte konfiguriert werden.
- Network zones: definieren Sie vertrauenswürdige Bereiche, die die Drosselung umgehen.
- Audit-Logs: Brute-Force-Erkennung und Rate-Limit-Überschreitungen werden ebenfalls als Audit-Ereignisse aufgezeichnet.